
Descrición
O CORTALUMES & EXPLORADOR DE SEGURIDADE MÁIS POPULAR PARA WORDPRESS
A seguridade de WordPress require un equipo de analistas dedicados a investigar as variantes de malware e os exploits de WordPress máis recentes, convertelos en regras de cortalumes e sinaturas de malware e publicalos para os clientes en tempo real.
Elixe a protección axeitada para ti: Wordfence Free, Premium, Care ou Response
Wordfence está amplamente recoñecido como o equipo de investigación en seguridade de WordPress número un do mundo. O noso plugin ofrece un conxunto completo de características de seguridade, e a investigación do noso equipo é o que impulsa o plugin e proporciona o nivel de seguridade polo que somos coñecidos.
En Wordfence, a seguridade de WordPress non é unha división do noso negocio: a seguridade de WordPress é o único que facemos. Temos un equipo global de resposta a incidentes dedicado as 24 horas que ofrece aos nosos clientes prioritarios un tempo de resposta de 1 hora ante calquera incidente de seguridade.
O sol nunca se pon para o noso equipo global de seguridade, e contamos cunha sofisticada plataforma de intelixencia de ameazas para recompilar, analizar e producir investigacións de seguridade pioneiras sobre as ameazas máis recentes.
Wordfence Security inclúe un cortalumes no punto final, un explorador de malware, sólidas características de seguridade no acceso, vistas de tráfico en directo e moito máis. O noso Threat Defense Feed proporciona a Wordfence as regras de cortalumes, as sinaturas de malware e os enderezos IP maliciosos máis recentes que necesita para manter segura a túa web.
Complementado con claves de acceso, 2FA e un conxunto de características adicionais, Wordfence é a solución de seguridade para WordPress máis completa que existe.
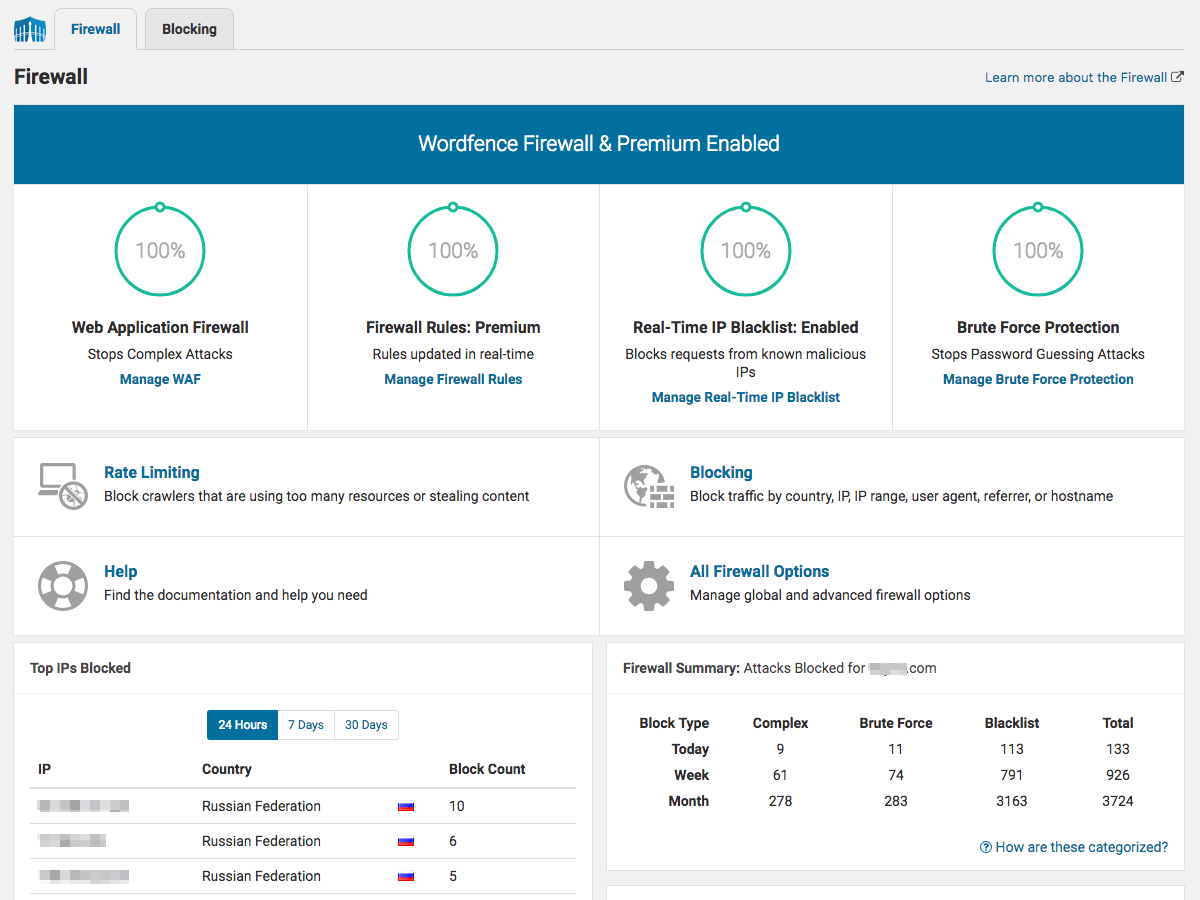
🔥 CORTALUMES PARA WORDPRESS
- O cortalumes da aplicación web identifica e bloquea o tráfico malicioso. Creado e mantido por un gran equipo centrado ao 100 % na seguridade de WordPress.
- Actualizacións das regras do cortalumes e das sinaturas de malware en tempo real [Premium] a través do Threat Defense Feed (a versión gratuíta recíbeas con 30 días de atraso).
- Lista de bloqueo de IP en tempo real [Premium]: bloquea todas as solicitudes das IP máis maliciosas, protexendo o teu sitio e reducindo a carga.
- Protexe o teu sitio no punto final, o que permite unha integración profunda con WordPress. A diferenza das alternativas na nube, non rompe o cifrado, non se pode eludir e non pode filtrar datos.
- O explorador de malware integrado bloquea as solicitudes que inclúen código ou contido malicioso.
- Protección contra ataques de forza bruta limitando os intentos de acceso.
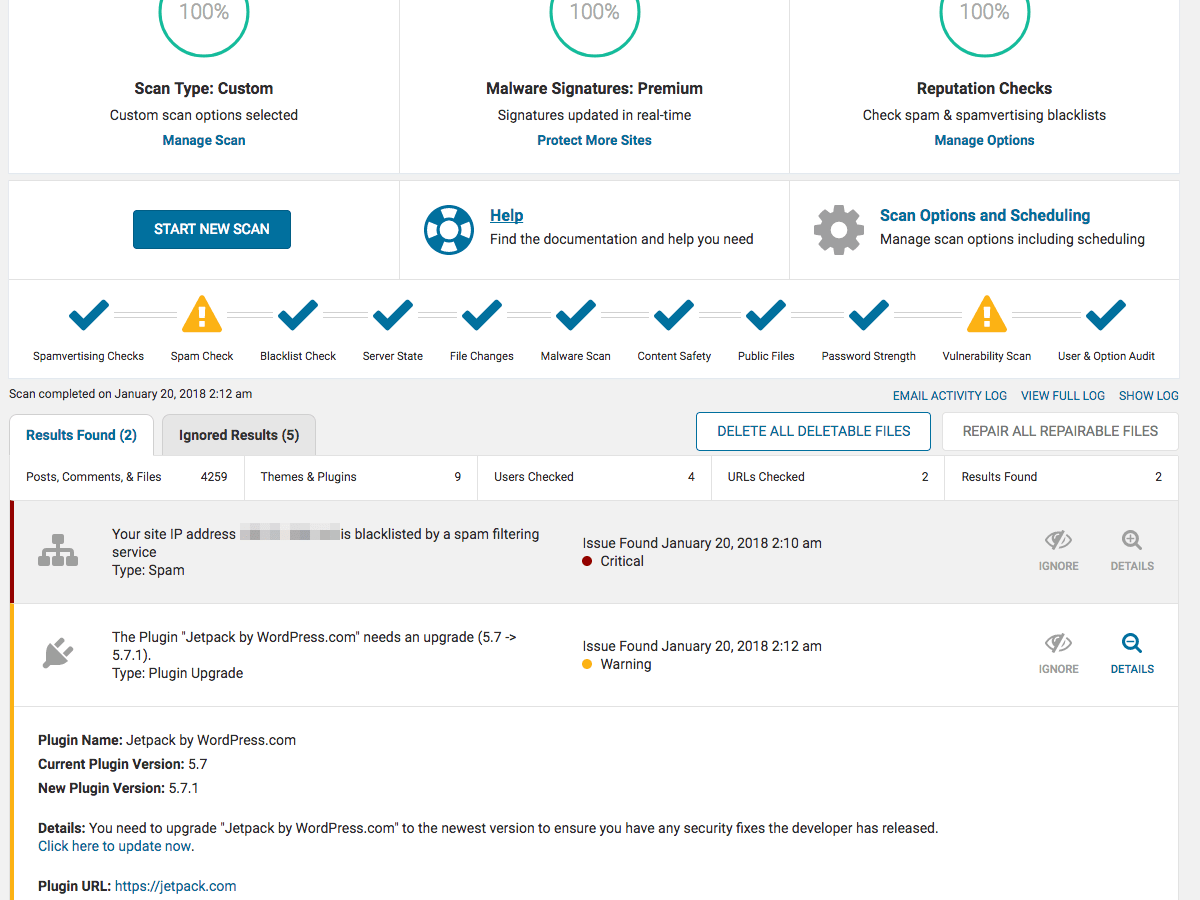
📡 EXPLORADOR DE SEGURIDADE PARA WORDPRESS
- O explorador de malware comproba os arquivos do núcleo, os temas e os plugins en busca de malware, URL maliciosos, portas traseiras, spam SEO, redireccións maliciosas e inxeccións de código.
- Actualizacións das sinaturas de malware en tempo real [Premium] a través do Threat Defense Feed (a versión gratuíta recíbeas con 30 días de atraso).
- Compara co repositorio de WordPress.org os teus arquivos do núcleo, temas e plugins, comprobando a súa integridade e informándote de calquera cambio.
- Repara os arquivos do núcleo de WordPress, dos temas e dos plugins que cambiaron substituíndoos por unha versión orixinal e intacta. Elimina facilmente calquera arquivo que non debería estar alí desde a interface de Wordfence.
- Ferramentas de eliminación de malware: as opcións «Eliminar arquivo» e «Eliminar todos os arquivos que se poden eliminar» permiten eliminar o malware de forma eficiente. Lembra revisar primeiro os resultados da exploración e facer copia de seguridade dos arquivos!
- Comproba se o teu sitio ten vulnerabilidades de seguridade coñecidas e avísate de calquera problema. Tamén te avisa de posibles problemas de seguridade cando un plugin foi pechado ou abandonado.
- Comproba a seguridade do teu contido explorando o contido dos arquivos, as entradas e os comentarios en busca de URL perigosos e contido sospeitoso.
- Comproba se o teu sitio ou a túa IP están nunha lista de bloqueo [Premium] por actividade maliciosa, xeración de spam ou outros problemas de seguridade.
🔒 SEGURIDADE NO ACCESO
- As claves de acceso (passkeys) permiten aos usuarios iniciar sesión co tacto, o recoñecemento facial, o contrasinal do dispositivo ou un PIN, como alternativa sinxela e segura a un contrasinal e ás credenciais de dous factores.
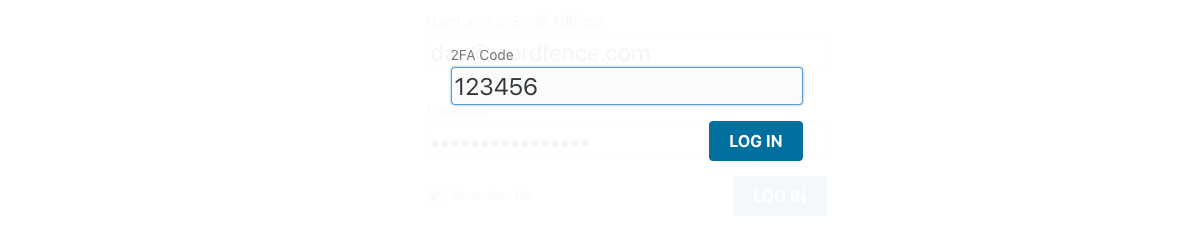
- Identificación de dous factores (2FA), unha das formas máis seguras de identificación remota nun sistema, dispoñible a través de calquera aplicación ou servizo de identificación baseado en TOTP.
- CAPTCHA na páxina de acceso impide que os bots inicien sesión.
- Xestión de claves de acceso e 2FA para WooCommerce e integracións personalizadas permite aos usuarios xestionar as súas credenciais en páxinas de conta personalizadas.
- Opcións de XML-RPC, incluída a posibilidade de desactivalo ou de engadirlle 2FA.
- Seguridade dos contrasinais: bloquea os accesos de administradores que usan contrasinais comprometidos coñecidos.
📋 REXISTRO DE AUDITORÍA DE SEGURIDADE [Premium]
- O rexistro de auditoría supervisa todos os cambios e accións nas áreas do sitio sensibles para a seguridade.
- Almacenamento remoto de datos a proba de manipulacións a través de Wordfence Central.
- Supervisa eventos e accións que van desde a creación e edición de usuarios ata a instalación e as actualizacións de plugins e temas ou os cambios en entradas e páxinas.
- Configurable para rexistrar todos os eventos ou só os eventos importantes, que inclúen todos os eventos de identificación, de configuración do sitio e de funcionalidade do sitio.
🌐 WORDFENCE CENTRAL
- Wordfence Central é unha forma potente e eficiente de xestionar a seguridade de varios sitios nun só lugar.
- Xestión centralizada: avalía de forma eficiente o estado de seguridade de todas as túas webs nunha soa vista. Consulta os resultados de seguridade detallados sen saír de Wordfence Central.
- Uns modelos potentes fan que configurar Wordfence sexa moi doado.
- Alertas moi configurables que se poden enviar por correo electrónico, SMS ou Slack. Mellora a relación sinal-ruído aproveitando as opcións de nivel de gravidade e a opción de resumo diario.
- Fai un seguimento e envía alertas sobre eventos de seguridade importantes, como os accesos de administradores, o uso de contrasinais filtrados e os picos de actividade de ataques.
- De uso gratuíto para sitios ilimitados.
🛠️ FERRAMENTAS DE SEGURIDADE
- Tráfico en directo supervisa en tempo real as visitas e os intentos de hackeo que non se amosan noutras ferramentas de analítica, incluída a orixe, o enderezo IP, a hora do día e o tempo que pasan no teu sitio.
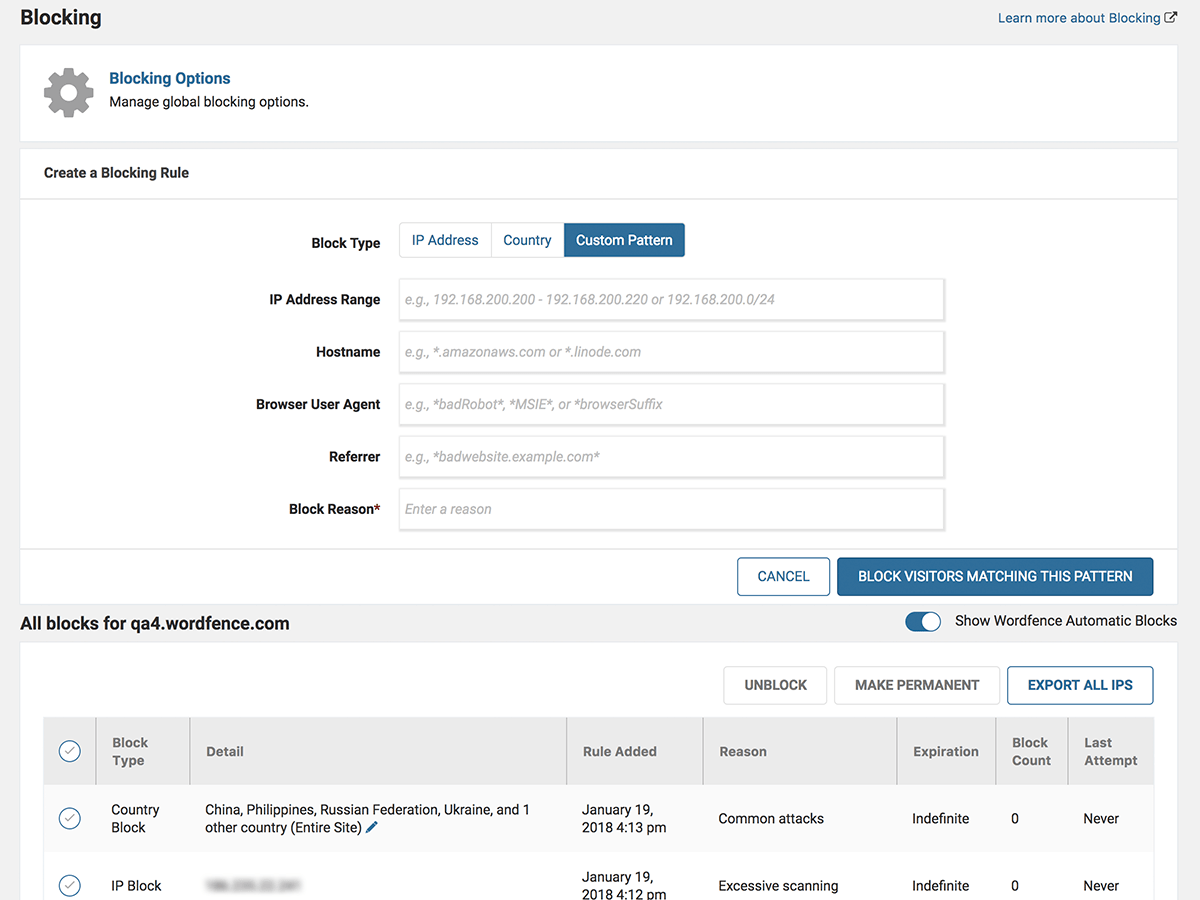
- Bloquea os atacantes por IP ou crea regras avanzadas baseadas en intervalo de IP, nome de host, axente de usuario e referente.
- Bloqueo por países dispoñible con Wordfence Premium.
Capturas




Instalación
Protexe a túa web seguindo estes pasos para instalar Wordfence:
- Instala Wordfence automaticamente ou subindo o arquivo ZIP.
- Activa Wordfence desde o menú «Plugins» de WordPress. Wordfence xa está activado.
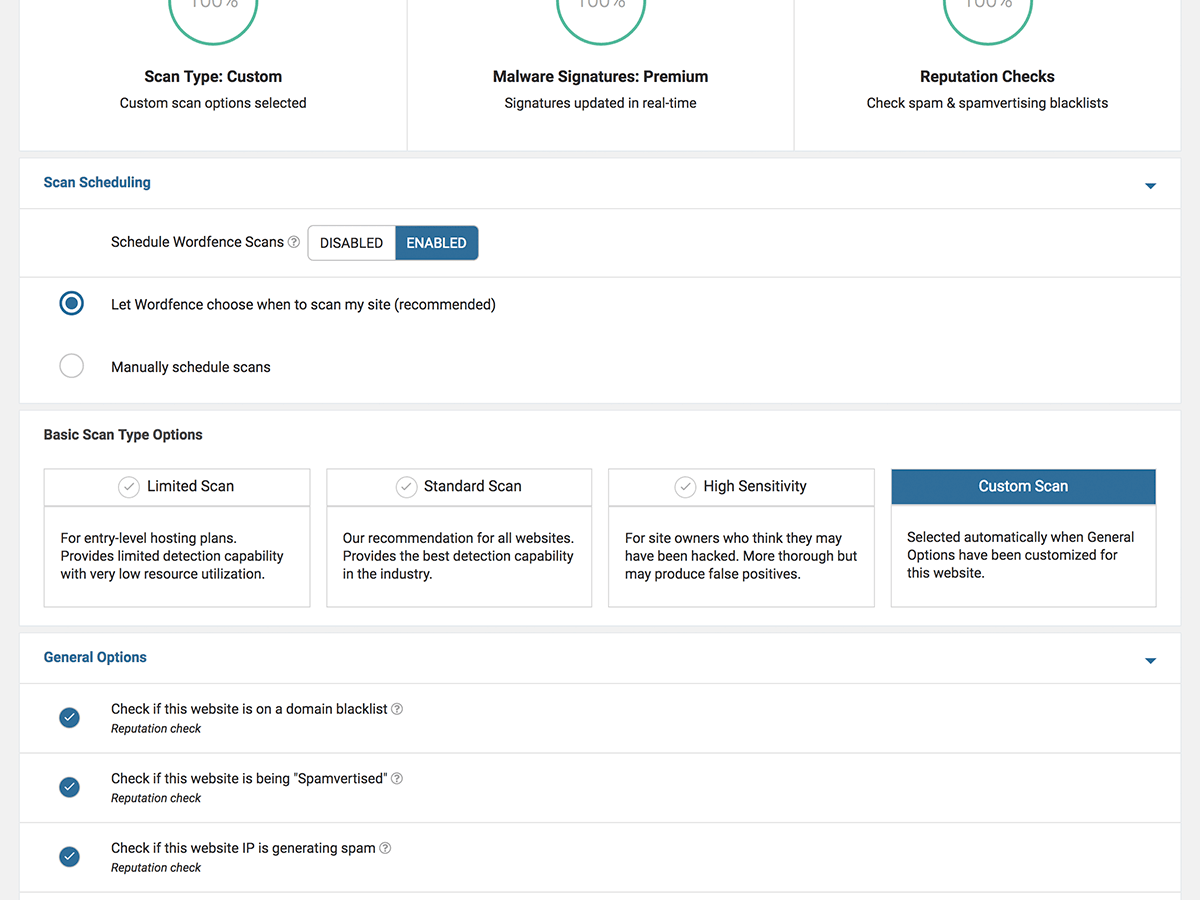
- Vai ao menú de exploración e inicia a túa primeira exploración. Tamén se activará a exploración programada.
- Cando remate a túa primeira exploración, aparecerá unha lista de ameazas. Revísaas unha a unha para protexer o teu sitio.
- Visita a páxina de opcións de Wordfence para introducir o teu enderezo de correo electrónico e así poder recibir alertas de seguridade por correo electrónico.
- Opcionalmente, cambia o teu nivel de seguridade ou axusta as opcións avanzadas para establecer opcións individuais de exploración e protección para o teu sitio.
- Fai clic na opción de menú «Tráfico en directo» para ver a actividade do teu sitio en tempo real. Coñecer a situación é unha parte importante da seguridade dunha web.
Para instalar Wordfence en instalacións multisitio de WordPress:
- Instala Wordfence desde o directorio de plugins ou subindo o arquivo ZIP.
- Activa Wordfence na rede. Este paso é importante porque, ata que o actives na rede, os teus sitios verán a opción do plugin no seu menú de plugins. Unha vez activado, esa opción desaparece.
- Agora que Wordfence está activado na rede, aparecerá no menú de administración da rede. Wordfence non aparecerá no menú de ningún sitio individual.
- Vai ao menú «Analizar» e inicia a túa primeira exploración.
- Wordfence fará unha exploración de todos os arquivos da túa instalación de WordPress, incluídos os que están no directorio blogs.dir de cada un dos teus sitios.
- O tráfico en directo aparecerá para TODOS os sitios da túa rede. Se tes un sistema con moito tráfico, pode que queiras desactivar o tráfico en directo, o que deixará de rexistralo na base de datos.
- As regras do cortalumes e as regras de acceso aplícanse a TODO o sistema. Polo tanto, se fallas un acceso en site1.example.com e en site2.example.com, cóntase como 2 fallos. O tráfico dos rastrexadores cóntase entre blogs, polo que se accedes a tres sitios da rede, todos os accesos se suman e iso conta como a taxa á que accedes ao sistema.
Preguntas frecuentes
-
Como protexe Wordfence Security os sitios dos atacantes?
-
Este plugin de seguridade para WordPress ofrece a mellor protección dispoñible para a túa web. Grazas ao Threat Defense Feed, que se actualiza constantemente, o cortalumes de Wordfence impide que te hackeen. A exploración de Wordfence aproveita a mesma fonte propietaria e avísate rapidamente dos problemas de seguridade ou de se o teu sitio foi comprometido. A vista de tráfico en directo ofréceche visibilidade en tempo real do tráfico e dos intentos de hackeo na túa web. Un amplo conxunto de ferramentas adicionais completa a solución de seguridade para WordPress máis completa que existe.
-
Ofrecemos unha clave de API Premium que che proporciona actualizacións en tempo real do Threat Defense Feed, que inclúe unha lista de bloqueo de IP en tempo real, regras de cortalumes e sinaturas de malware. Tamén se inclúen soporte Premium, bloqueo por países, exploracións máis frecuentes e comprobacións de spam e spamvertising. Fai clic aquí para rexistrarte agora en Wordfence Premium ou simplemente instala Wordfence gratuíto e comeza a protexer a túa web.
-
Como protexe as webs o cortalumes para WordPress de Wordfence?
-
- O cortalumes da aplicación web impide que te hackeen identificando o tráfico malicioso e bloqueando os atacantes antes de que poidan acceder á túa web.
- O Threat Defense Feed actualiza automaticamente as regras do cortalumes que te protexen das ameazas máis recentes. Os membros Premium reciben a versión en tempo real.
- Bloquea as ameazas de seguridade habituais de WordPress, como os falsos Googlebots, as exploracións maliciosas de hackers e as botnets.
-
Que comprobacións realiza o explorador de seguridade de Wordfence?
-
- Explora os arquivos do núcleo, os temas e os plugins comparándoos coas versións do repositorio de WordPress.org para comprobar a súa integridade. Verifica a seguridade do teu código fonte.
- Mira como cambiaron os arquivos. Opcionalmente, repara os arquivos modificados que supoñan ameazas de seguridade.
- Explora en busca de sinaturas de máis de 44.000 variantes de malware coñecidas que son ameazas de seguridade coñecidas para WordPress.
- Explora en busca de moitas portas traseiras coñecidas que crean buratos de seguridade, como C99, R57, RootShell, Crystal Shell, Matamu, Cybershell, W4cking, Sniper, Predator, Jackal, Phantasma, GFS, Dive, Dx e moitas máis.
- Explora continuamente en busca de URL de malware e phishing, incluídos todos os URL da lista de Google Safe Browsing, en todos os teus comentarios, entradas e arquivos que supoñan ameazas de seguridade.
- Explora en busca de heurísticas de portas traseiras, troianos, código sospeitoso e outros problemas de seguridade.
-
Que características de supervisión da seguridade inclúe Wordfence?
-
- Consulta todo o teu tráfico en tempo real, incluídos robots, humanos, erros 404, inicios e peches de sesión e quen consome a maior parte do teu contido. Mellora o teu coñecemento da situación sobre as ameazas de seguridade ás que se enfronta o teu sitio.
- Unha vista en tempo real de todo o tráfico, incluídos os bots automatizados que a miúdo constitúen ameazas de seguridade e que as ferramentas de analítica en Javascript nunca che amosan.
- O tráfico en tempo real inclúe DNS inverso e xeolocalización a nivel de cidade. Descobre de que zona xeográfica proceden as ameazas de seguridade.
- Supervisa o espazo en disco, o que está relacionado coa seguridade porque moitos ataques DDoS intentan consumir todo o espazo en disco para provocar unha denegación de servizo.
-
Que características de seguridade no acceso se inclúen
-
- Consulta todo o teu tráfico en tempo real, incluídos robots, humanos, erros 404, inicios e peches de sesión e quen consome a maior parte do teu contido. Mellora o teu coñecemento da situación sobre as ameazas de seguridade ás que se enfronta o teu sitio.
- Unha vista en tempo real de todo o tráfico, incluídos os bots automatizados que a miúdo constitúen ameazas de seguridade e que as ferramentas de analítica en Javascript nunca che amosan.
- O tráfico en tempo real inclúe DNS inverso e xeolocalización a nivel de cidade. Descobre de que zona xeográfica proceden as ameazas de seguridade.
- Supervisa o espazo en disco, o que está relacionado coa seguridade porque moitos ataques DDoS intentan consumir todo o espazo en disco para provocar unha denegación de servizo.
-
Como se me avisará se o meu sitio ten un problema de seguridade?
-
Wordfence envía alertas de seguridade por correo electrónico. Unha vez que instales Wordfence, configurarás unha lista de enderezos de correo electrónico aos que se enviarán as alertas de seguridade. Cando recibas unha alerta de seguridade, asegúrate de atendela axiña para que o teu sitio siga sendo seguro.
-
Necesito un plugin de seguridade como Wordfence se uso un cortalumes na nube (WAF)?
-
Wordfence ofrece verdadeira seguridade no punto final para a túa web de WordPress. A diferenza dos cortalumes na nube, Wordfence execútase dentro do contorno de WordPress, o que lle permite saber, por exemplo, se o usuario iniciou sesión, cal é a súa identidade e que nivel de acceso ten. Wordfence usa o nivel de acceso do usuario en máis do 80 % das regras de cortalumes que emprega para protexer as webs de WordPress. Aprende máis sobre o problema de identidade dos WAF na nube aquí. Ademais, os cortalumes na nube pódense eludir, o que deixa o teu sitio exposto aos atacantes. Como Wordfence é unha parte integral do punto final (a túa web de WordPress), non se pode eludir. Aprende máis sobre o problema de elusión dos WAF na nube aquí. Para protexer por completo o investimento que fixeches na túa web, necesitas aplicar un enfoque de seguridade de defensa en profundidade. Wordfence adopta este enfoque.
-
Que características de bloqueo inclúe Wordfence?
-
- Bloqueo en tempo real de atacantes coñecidos. Se outro sitio que usa Wordfence é atacado e bloquea o atacante, o teu sitio queda protexido automaticamente.
- Bloquea redes maliciosas enteiras. Inclúe WHOIS avanzado de IP e dominios para informar de IP ou redes maliciosas e bloquear redes enteiras usando o cortalumes. Informa das ameazas de seguridade de WordPress ao propietario da rede.
- Limita a taxa ou bloquea ameazas de seguridade de WordPress como rastrexadores agresivos, scrapers e bots que fan exploracións de seguridade en busca de vulnerabilidades no teu sitio.
- Elixe se queres bloquear ou limitar os usuarios e robots que incumpran as túas regras de seguridade de WordPress.
- Os usuarios Premium tamén poden bloquear países e programar exploracións para horas concretas e cunha frecuencia maior.
-
Que diferenza a Wordfence doutros plugins de seguridade para WordPress?
-
- Wordfence Security ofrece un cortalumes para WordPress desenvolvido especificamente para WordPress que bloquea os atacantes que buscan vulnerabilidades no teu sitio. O cortalumes funciona grazas ao noso Threat Defense Feed, que se actualiza continuamente a medida que xorden novas ameazas. Os clientes Premium reciben as actualizacións en tempo real.
- Wordfence verifica a integridade do código fonte da túa web co repositorio oficial de WordPress e amósache os cambios.
- As exploracións de Wordfence comproban todos os teus arquivos, comentarios e entradas en busca de URL que estean na lista de Google Safe Browsing. Somos o único plugin que ofrece esta mellora de seguridade tan importante.
- As exploracións de Wordfence non consomen grandes cantidades de ancho de banda porque todas as exploracións de seguridade se realizan no teu servidor web, o que as fai moi rápidas.
- Wordfence é totalmente compatible con WordPress multisitio, o que significa que podes facer unha exploración de seguridade de todos os blogs da túa instalación multisitio cun só clic.
- Wordfence inclúe claves de acceso (passkeys) e identificación de dous factores para axudar a protexer as contas de WordPress contra o phishing e os ataques de forza bruta.
- Wordfence é totalmente compatible con IPv6, o que che permite, entre outras cousas, buscar a localización de enderezos IPv6, bloquear intervalos IPv6, detectar o país de enderezos IPv6 e facer unha busca de whois de enderezos IPv6.
-
Ralentizará Wordfence a miña web?
-
Non. Wordfence Security é extremadamente rápido e usa técnicas como gardar na caché os seus propios datos de configuración para evitar consultas á base de datos e bloquear ataques maliciosos que ralentizarían o teu sitio.
-
E se o meu sitio xa foi hackeado?
-
Wordfence Security pode reparar arquivos do núcleo, temas e plugins en sitios nos que a seguridade xa está comprometida. Podes seguir esta guía sobre como limpar unha web hackeada usando Wordfence. Se estás limpando o teu propio sitio despois dun hackeo, ten en conta que non se pode garantir a seguridade do sitio a menos que fagas unha reinstalación completa se o teu sitio foi hackeado. Recomendámosche usar Wordfence Security só para que o teu sitio volva funcionar e así recuperar os datos que necesitas para facer unha reinstalación completa. Se necesitas axuda cun problema de seguridade, bota unha ollada a Wordfence Care, que ofrece soporte práctico do noso equipo, incluída a xestión dun sitio hackeado. Para sitios de importancia crítica, bota unha ollada a Wordfence Response.
-
É Wordfence Security compatible con IPv6?
-
Si. Somos totalmente compatibles con IPv6 en todas as funcións de seguridade, incluído o bloqueo por países, o bloqueo por intervalos, a busca de cidades, a busca de whois e todas as demais funcións de seguridade. Se non usas IPv6, Wordfence tamén funcionará perfectamente no teu sitio. Somos totalmente compatibles tanto con IPv4 como con IPv6, tanto se usas os dous como se usas só un esquema de enderezos.
-
É Wordfence Security compatible con instalacións multisitio?
-
Si. WordPress multisitio é totalmente compatible. Con Wordfence podes explorar todos os blogs da túa rede en busca de malware cun só clic. Se un dos teus clientes publica unha páxina ou unha entrada cun URL de malware coñecido que poña en risco que todo o teu dominio acabe nunha lista de bloqueo de Google, avisarémoste na seguinte exploración.
-
Que opcións de soporte hai dispoñibles para os usuarios de Wordfence?
-
Ofrecer un excelente servizo ao cliente é moi importante para nós. Os nosos usuarios gratuítos reciben soporte de nivel voluntario nos nosos foros de soporte. Os clientes de Wordfence Premium reciben soporte de pago mediante tickets. Os clientes de Wordfence Care reciben soporte práctico, incluída axuda con incidentes de seguridade e unha auditoría de seguridade anual. Os clientes de Wordfence Response reciben soporte 24/7/365 do noso equipo de resposta a incidentes, cun tempo de resposta de 1 hora e un máximo de 24 horas para resolver un problema de seguridade.
-
Onde podo aprender máis sobre a seguridade de WordPress?
-
Deseñado para todos os niveis de coñecemento, The WordPress Security Learning Center está dedicado a mellorar a comprensión das boas prácticas de seguridade por parte dos usuarios, ofrecendo acceso gratuíto a artigos de nivel básico, artigos en profundidade, vídeos, resultados de enquisas do sector, gráficos e moito máis.
-
Onde podo atopar as condicións do servizo e a política de privacidade de Wordfence?
-
Están dispoñibles na nosa web: Condicións do servizo e Política de privacidade
Comentarios


Colaboradores e desenvolvedores
“Wordfence Security – Cortalumes, exploración de malware e seguridade no acceso” é un software de código aberto. As seguintes persoas colaboraron con este plugin.
Colaboradores


“Wordfence Security – Cortalumes, exploración de malware e seguridade no acceso” foi traducido a 31 idiomas. Grazas aos desenvolvedores polas súas contribucións.
Interesado no desenvolvemento?
Revisa o código, bota unha ollada aorepositorio SVN, ou subscríbete ao log de desenvolvemento por RSS.
Rexistro de cambios
9.0.2 – September 30, 2026
- Change: Changed IPv6 diagnostics result to be informational only
- Change: Added help link to increased attack rate emails
- Improvement: Increased compatibility with WordPress Playground
- Improvement: Harden REST API user enumeration protection
- Fix: Upgraded virtualizer dependency to fix Firefox tab crash on screens with a lot of DOM elements (e.g., a running scan)
- Fix: Better detection and handling of “module” script tagging to avoid conflict with renamed plugin directories
- Fix: Add missed return value from
upgrader_pre_installaudit log filter - Fix: PHP 8.1 deprecation notice fixes
- Fix: Fixed translation support on login page
- Fix: Improve handling of WAF JSON processing to better handle array values
- Fix: Address early translation calls to avoid
_load_textdomain_just_in_timenotices - Fix: Changed a few translated strings to avoid containing HTML due to a broken CZ translation
- Fix: Removed obsolete CSS
- Fix: Fixed typo in “No alerts will be sent for the remain[d]er…”
9.0.1 – 8 de setembro de 2026
- Mellora: melloras da experiencia de usuario na identificación con claves de acceso e na seguridade no acceso en xeral
- Mellora: actualizouse a base de datos GeoIP
- Corrección: mellorouse a xestión de erros nos xestores de solicitudes do WAF e no analizador de XML-RPC
- Corrección: corrixiuse un problema polo que as traducións non se amosaban na pestana de axustes de seguridade no acceso
- Corrección: solucionáronse varios posibles avisos de obsolescencia de PHP 8.5+
- Corrección: reformulouse o uso do hash MD5 en MySQL para evitar que quede obsoleto na versión 9.7+
9.0.0 – 10 de agosto de 2026
- Mellora: engadiuse compatibilidade coa identificación con claves de acceso
- Dispoñible tanto para instalacións gratuítas como premium
- Pódese activar para calquera perfil de usuario (a compatibilidade con multisitio é limitada actualmente)
- Integración con WooCommerce
- Compatibilidade con integracións de identificación personalizadas
- Mellora: actualizouse a base de datos GeoIP
- Mellora: varias melloras de estilo e de deseño para móbiles na páxina de seguridade no acceso
- Mellora: engadiuse información de diagnóstico dos ganchos de identificación para axudar a solucionar problemas relacionados co acceso
- Cambio: reforzouse o fluxo de 2FA cando está instalado xunto a plugins con identificación non estándar (crédito: Austin Ginder de Anchor Hosting)
- Cambio: reforzouse a xestión da cookie para lembrar o 2FA
- Cambio: o explorador agora amosará un problema cando estea instalado o plugin independente Wordfence Login Security, xa que toda a súa funcionalidade xa a proporciona o propio Wordfence
- Cambio: actualizáronse as bibliotecas internas que usa a interface de Vue
- Cambio: o axuste de ocultación de erros de acceso agora tamén se aplica á funcionalidade de seguridade no acceso
8.2.2 – 13 de maio de 2026
- Mellora: mellor presentación dos datos do tráfico en directo en pantallas amplas
- Mellora: aumentouse a lexibilidade dos campos de tokens
- Mellora: reformulouse a paxinación da páxina de bloqueos para unha mellor experiencia de usuario
- Mellora: o campo de tokens do bloqueo por países agora pode expandirse para amosar todas as entradas
- Mellora: melloras de rendemento no rexistro de actividade e mellor comportamento da pausa cando a ventá perde ou recupera o foco
- Mellora: actualizouse a base de datos GeoIP
- Cambio: eliminouse o punto final obsoleto de Central
- Corrección: solucionouse un problema polo que a última entrada do rexistro de actividade podía aparecer repetidamente
- Corrección: usar o shortcode incrustado para o formulario de 2FA agora pon correctamente en cola as dependencias de JavaScript do núcleo
- Corrección: agora pódese facer scroll nas ventás emerxentes cun contido que desborda en áreas visibles máis pequenas
- Corrección: a ligazón ao rexistro de cambios nos problemas da exploración de actualizacións de plugins agora funciona correctamente
8.2.1 – 6 de maio de 2026
- Corrección: corrixiuse un problema con algúns plugins/temas de i18n cando un usuario non ten códigos de recuperación de 2FA
- Corrección: as opcións activables con ligazóns de axuda adicionais agora abren correctamente a ligazón en lugar de activar ou desactivar a opción
- Corrección: corrixiuse a edición do bloqueo por países cando hai varias páxinas de regras de bloqueo
- Corrección: engadiuse unha mellor xestión de erros na carga inicial de datos de Vue
- Corrección: xestionouse o erro ao iniciar sesión usando o 2FA herdado coas solicitudes separadas activadas
8.2.0 – 29 de abril de 2026
- Mellora: migráronse todas as bibliotecas de JavaScript obsoletas en uso a unha infraestrutura baseada en Vue
- Mellora: actualización da base de datos GeoIP
- Mellora: mellor cobertura dos atributos de accesibilidade
aria- - Mellora: engadíronse comentarios
translatorsás cadeas traducibles onde faltaban - Corrección: correccións de compatibilidade con WordPress 7.0
- Nota: a identificación de dous factores herdada mediante códigos por SMS deixará de funcionar arredor do 1 de xullo de 2026. Os sitios que usen esta funcionalidade deberían migrar os usuarios á identificación de dous factores baseada en TOTP na páxina de seguridade no acceso do plugin
8.1.4 – 20 de decembro de 2025
- Corrección: corrixiuse un problema con
inet_ptonintroducido por un parche recente de PHP 8.1+ que podía provocar un erro fatal se se lle pasaba á chamada un enderezo IP mal formado
8.1.3 – 3 de decembro de 2025
- Mellora: actualizouse a base de datos geoip incluída
- Nota: verificouse a compatibilidade con WordPress 6.9
8.1.2 – 12 de novembro de 2025
- Mellora: actualizouse a base de datos geoip incluída
8.1.1 – 5 de novembro de 2025
- Mellora: mellorouse a compatibilidade coa localización das distintas pantallas e mensaxes de bloqueo
- Mellora: actualizouse a base de datos geoip incluída
- Mellora: priorizáronse as táboas de Wordfence na ferramenta de diagnóstico cando existe un gran número de táboas
- Mellora: permite que os enderezos IP de rastrexadores de Google de fóra dos EUA superen o bloqueo de países
- Mellora: a aplicación dos requisitos de fortaleza dos contrasinais agora aplícase nos puntos finais correspondentes da API REST
- Corrección: corrixiuse a detección dos primeiros accesos e o envío en xeral das alertas de acceso cando os axustes correspondentes están activados
- Corrección: cando o WAF usa o motor de almacenamento mysql, corrixiuse un problema polo que as regras de exclusión do WAF non se executaban correctamente
- Corrección: reduciuse a carga de consultas á base de datos en cada acceso ao comprobar o estado da licenza nas instalacións gratuítas
- Corrección: optimizouse a sincronización de datos co WAF para detectar mellor cando cambiou a lista de enderezos IP coñecidos do servidor
8.1.0 – 25 de agosto de 2025
- Mellora: engadiuse compatibilidade coa exploración de contrasinais para WordPress 6.8 e posteriores
- Mellora: limitáronse por defecto as alertas por correo electrónico a 5 por hora e engadiuse un aviso cando se alcanza o límite
- Mellora: mellorouse o rendemento da exploración de URL
- Mellora: actualizouse a base de datos GeoIP
- Cambio: reduciuse a gravidade do resultado da exploración para as vulnerabilidades con alta complexidade de ataque ou que requiren privilexios
- Cambio: engadíronse mensaxes sobre a compatibilidade do WAF cando se detecta NGINX Unit
- Cambio: engadíronse un aviso e un resultado da exploración sobre Wordfence Assistant
- Cambio: axustáronse a mensaxe e o aspecto do problema de conexión IPv6
- Corrección: evitouse o aviso de obsolescencia sobre a chamada a base64_encode cun parámetro nulo
- Corrección: evitouse a mensaxe de obsolescencia sobre a chamada a preg_match cun parámetro nulo
- Corrección: corrixiuse o tipo de licenza amosado no escritorio cando está a piques de caducar
- Corrección: evitouse que a función getmyuid desactivada provocase un erro fatal
- Corrección: evitouse que a función get_current_user desactivada provocase un erro fatal
- Corrección: evitouse o aviso sobre a chamada incorrecta a _load_textdomain_just_in_time
8.0.5 – 8 de abril de 2025
- Corrección: correccións de compatibilidade para WordPress 6.8
8.0.4 – 19 de marzo de 2025
- Mellora: melloráronse a xestión de erros e as mensaxes para algunhas respostas dos nosos servidores
- Mellora: engadíronse mensaxes cando un sitio pode estar a usar a mesma licenza gratuíta compartida entre varios sitios, porque pode facer que os sitios usen a mesma programación de exploracións en lugar de repartir a carga
- Mellora: actualizáronse o contido e o formato do readme
8.0.3 – 15 de xaneiro de 2025
- Mellora: engadiuse compatibilidade con provedores de aloxamento que recolocan o arquivo auto-prepend do WAF mediante a constante/variable de contorno WORDFENCE_WAF_PREPEND_DIRECTORY
- Mellora: engadiuse a detección de plugins e temas que non están no repositorio para evitar que o escáner informe de cambios cando existe o mesmo slug + versión no repositorio de wordpress.org
- Mellora: as mensaxes sobre as desconexións de Central agora reflicten mellor o usuario que fai o cambio
- Mellora: os erros da exploración debidos a que os servidores de Wordfence non están accesibles agora ofrecerán unha ligazón á nosa páxina de estado para comprobar se hai caídas
- Mellora: reduciuse o número de chamadas de rede creadas para sincronizar os problemas da exploración cando as actualizacións se realizan por lotes
- Cambio: reelaborouse a caché dos axustes para evitar problemas con algunhas cachés de obxectos
- Cambio: reelaborouse a comprobación de cURL para evitar usar WP_Http_Curl, que está obsoleto
- Corrección: normalizáronse todas as ligazóns a wordfence.com para que usen https
- Corrección: corrixiuse un erro pouco frecuente que podía producirse na páxina de diagnósticos ao amosar unha lista de rexistros de erros
- Corrección: eliminouse o botón «volver arriba» e o bloque de script relacionado dos diagnósticos enviados por correo electrónico
- Corrección: corrixiuse a coloración dalgúns elementos da interface que non reflectía correctamente o tipo de licenza en uso
8.0.2 – 2 de xaneiro de 2025
- Mellora: melloras xerais de compatibilidade e mellor xestión de erros para PHP 8+
- Mellora: engadiuse o estado do rexistro de auditoría ao escritorio do plugin
- Cambio: aumentouse o ancho da exportación en texto dos diagnósticos para mellorar a lexibilidade
- Corrección: solucionouse un erro cos ganchos de correo e o rexistro de auditoría cando plugins de terceiros envían tipos de valores inesperados
8.0.1 – 14 de novembro de 2024
- Mellora: actualizouse a base de datos GeoIP
- Cambio: revisáronse algúns textos de axuda relacionados co rexistro de auditoría para que sexan máis claros
- Corrección: mellorouse a compatibilidade do rexistro de auditoría con algúns plugins que causaban un ruído excesivo polo seu comportamento ao configurar perfís e capacidades de usuario
- Corrección: corrixiuse un aviso no rexistro que podía producirse ao desactivar Wordfence con eventos do rexistro de auditoría aínda pendentes e unha ligazón a Wordfence Central rota
8.0.0 – 4 de novembro de 2024
- Mellora: presentouse o rexistro de auditoría de Wordfence, unha nova característica premium para supervisar todos os cambios e accións en áreas sensibles para a seguridade do sitio, con almacenamento remoto de datos a proba de manipulacións mediante Wordfence Central
- Cambio: aumentouse a versión mínima compatible de WordPress á 4.7
- Cambio: aumentouse a versión mínima compatible de PHP á 7.0
7.11.7 – 29 de xullo de 2024
- Mellora: optimizouse o rendemento da exploración reducindo as consultas á base de datos aproximadamente un 38 %, xunto co uso da CPU
- Corrección: engadiuse compatibilidade coa tradución para a cadea «Page not found» ao ver o tráfico recente
7.11.6 – 6 de xuño de 2024
- Mellora: revisouse o aviso de requisitos de contrasinais seguros para que sexa máis lexible
- Mellora: elimináronse chamadas innecesarias para as comprobacións de vulnerabilidades de plugins e temas
- Mellora: reduciuse a frecuencia das chamadas a Wordfence Central durante algunhas operacións nas que non é necesario sincronizar os valores
- Mellora: refactorizáronse algunhas consultas para evitar as consultas SHOW FULL COLUMNS automáticas que WordPress realiza para verificar as codificacións da base de datos
- Mellora: os valores de configuración de uso pouco frecuente xa non se cargan automaticamente na memoria, senón só baixo demanda
- Corrección: corrixiuse un problema polo que as instalacións multisitio que usan o motor de almacenamento mysqli do WAF podían intentar actualizar repetidamente as regras do WAF cando non estaban en modo optimizado
- Mellora: actualizouse a base de datos GeoIP incluída
- Cambio: revisouse o formato dos URL das aplicacións TOTP para priorizar o propio URL do sitio e mellorar a ordenación e a visualización
- Corrección: corrixiuse a columna do último captcha na páxina de usuarios para que xa non amose «(not required)» nos usuarios con 2FA, xa que iso deixou de aplicarse
- Corrección: engadiuse unha comprobación en wflogs/rules.php para que só se execute dentro da etapa de arranque do WAF cando está aloxado detrás de nginx
7.11.5 – 3 de abril de 2024
- Corrección: revisouse o comportamento da verificación de reCAPTCHA para usar o período de caducidade documentado do token e da resposta e así evitar enviar solicitudes de verificación con demasiada frecuencia, o que podía rebaixar artificialmente as puntuacións nalgunhas circunstancias
- Corrección: solucionáronse os avisos de obsolescencia de PHP 8 no comparador de arquivos usado polos resultados da exploración de arquivos modificados
- Corrección: reduciuse a frecuencia das chamadas de retorno de actualización de estado de Wordfence Central nas seccións da exploración que se suceden rapidamente
7.11.4 – 11 de marzo de 2024
- Cambio: a verificación CAPTCHA, cando está activada, agora aplícase tamén aos accesos con 2FA (pode enviar unha verificación por correo electrónico con puntuacións baixas) e xa non revela se existe un usuario para as credenciais da conta enviadas (crédito: Raxis)
- Corrección: solucionouse un posible aviso de PHP 8 na chamada AJAX de detección de humanos/bots
- Corrección: solucionouse un posible aviso de PHP 8 ao solicitar un correo electrónico de verificación para desbloquear un bloqueo
- Corrección: corrixiuse que a vista dos diagnósticos enviada por correo electrónico non amosase a información das táboas que faltan cando procedía
- Corrección: mellorouse a lóxica da exploración rápida para basear a súa programación nas exploracións normais e que se distribúan de forma máis uniforme
7.11.3 – 15 de febreiro de 2024
- Corrección: corrixiuse un problema cos sitios que conteñen datos do sitio de Wordfence Central non válidos, que podían xerar un erro ao ver as páxinas de Wordfence
7.11.2 – 14 de febreiro de 2024
- Mellora: mellorouse a exploración de vulnerabilidades para comprobar e alertar sobre as vulnerabilidades do núcleo de WordPress e axustar a gravidade do resultado da exploración segundo os achados ou as actualizacións dispoñibles
- Mellora: actualizouse a base de datos GeoIP incluída
- Mellora: aumentouse a compatibilidade da protección contra ataques de forza bruta cos plugins que substitúen o fluxo de acceso normal e omiten os ganchos tradicionais
- Cambio: axustouse o comportamento das exploracións rápidas automáticas para que se programen máis lonxe das exploracións completas
- Corrección: engadiuse a detección de que un sitio está ligado a un rexistro de Wordfence Central que non coincide (por exemplo, ao clonar a base de datos nun sitio de probas)
- Corrección: simplificouse o fluxo de instalación da licenza e as condicións de uso para evitar solicitudes innecesarias
- Corrección: corrixiuse un problema polo que os perfís de usuario cun idioma seleccionado distinto do do propio sitio podían acabar cargando o idioma do sitio
7.11.1 – 2 de xaneiro de 2024
- Mellora: engadiuse «.env» aos arquivos comprobados por «Scan for publicly accessible configuration, backup, or log files»
- Mellora: ofreceuse un texto descritivo mellor para a opción «Block IPs who send POST requests with blank User-Agent and Referer»
- Mellora: a páxina de diagnósticos agora amosa o contido de calquera bloque
auto_prepend_filede .htaccess/.user.ini para a resolución de problemas - Corrección: corrixiuse un problema polo que un bloqueo de acceso nun formulario de acceso de WooCommerce podía fallar sen avisar
- Corrección: o resultado da exploración para plugins abandonados xa non indica que se eliminou de wordpress.org se aínda figura alí
- Corrección: solucionouse unha excepción ao analizar a información de data en plugins que non están no repositorio e que teñen un valor
last_updatedincorrecto - Corrección: o escáner de URL xa non xera unha advertencia no rexistro ao atopar un posible fragmento de URL que finalmente non é un URL válido
7.11.0 – 28 de novembro de 2023
- Mellora: engadiuse unha nova funcionalidade de predefinidos de proxy de confianza para admitir proxies como Amazon CloudFront, Ezoic e Quic.cloud
- Mellora: as actualizacións das regras do WAF e das sinaturas de malware agora tamén se asinan con SHA-256 para os provedores de aloxamento que xa non compilan a compatibilidade con SHA1
- Mellora: actualizáronse os certificados de CA de confianza incluídos
- Cambio: o WAF xa non intentará obter actualizacións de regras nin da lista de bloqueo cando se execute mediante WP-CLI
- Corrección: elimináronse os usos de SQL_CALC_FOUND_ROWS, que está obsoleto desde MySQL 8.0.17
- Corrección: corrixiuse un problema polo que, nalgúns casos, os totais do resumo final da exploración non se enviaban a Central
- Corrección: corrixiuse un aviso de obsolescencia de get_class en PHP 8.3.0
- Corrección: corrixiuse un erro de saída na sección de conectividade dos diagnósticos en modo texto
7.10.7 – 6 de novembro de 2023
- Corrección: corrección de compatibilidade con WordPress 6.4 nos estilos da páxina de acceso
7.10.6 – 30 de outubro de 2023
- Corrección: solucionouse un problema coas instalacións multisitio cando as táboas wp_options tiñan codificacións/colacións diferentes
7.10.5 – 23 de outubro de 2023
- Mellora: actualizouse a base de datos GeoIP incluída
- Mellora: engadiuse a detección de proxies inversos de Cloudflare que bloquean as chamadas de retorno ao sitio
- Cambio: os arquivos xa non se exclúen das exploracións futuras se unha exploración anterior se detivo mentres se procesaban
- Corrección: engadiuse a xestión do cambio pendente de WordPress 6.4 que elimina $wpdb->use_mysqli
- Corrección: o motor de almacenamento MySQLi do WAF agora funcionará correctamente cando DB_COLLATE ou DB_CHARSET non estean definidos
- Corrección: engadiuse unha xestión de erros adicional ás chamadas a Central para xestionar mellor os fallos ou conflitos das solicitudes
- Corrección: solucionouse unha advertencia que se producía se un gancho de actualización dun plugin que non está no repositorio non proporcionaba unha data de última actualización
- Corrección: corrixiuse un erro en PHP 8 que podía producirse se o desprazamento de corrección da hora non era numérico
- Corrección: as chamadas AJAX de 2FA agora usan unha ruta absoluta en lugar dun URL completo para evitar problemas de CORS en sitios que non canonizan as solicitudes con www e sen www
- Corrección: solucionouse unha condición de carreira na que varios accesos simultáneos nunha rede multisitio podían desencadear tarefas de sincronización de perfís solapadas
- Corrección: mellorouse o rendemento ao ver a lista de usuarios en redes multisitio grandes
- Corrección: corrixiuse un erro da interface polo que un código non válido na activación de 2FA deixaba desactivado o botón de activar
- Corrección: reverteuse un cambio nas ventás modais de erro para recuperar o botón adicional de pechar e mellorar a accesibilidade
7.10.4 – 25 de setembro de 2023
- Mellora: os resultados da exploración «Admin created outside of WordPress» agora pódense revisar e aprobar
- Mellora: o motor de almacenamento do WAF agora pódese especificar establecendo a variable de contorno «WFWAF_STORAGE_ENGINE»
- Mellora: detéctase cando un plugin ou tema cun xestor de actualizacións personalizado está roto e bloquea as comprobacións de versións actualizadas
- Cambio: declarouse obsoleta a compatibilidade coas versións de WordPress anteriores á 4.7.0
- Cambio: exclúense dos informes os erros de análise dun arquivo de regras compiladas danado
- Corrección: suprímense os avisos de PHP relacionados coa carga de regras ao executar WP-CLI
- Corrección: corrixiuse un problema co cron de supervisión da exploración que podía deixalo en execución innecesariamente
7.10.3 – 31 de xullo de 2023
- Mellora: actualizouse a base de datos GeoIP
- Corrección: engadiuse o dominio de texto que faltaba nunha chamada a unha función de tradución
- Corrección: corrixiuse o estilo inconsistente dos controis de interruptor
- Cambio: o motor de almacenamento MySQLi pasa a ser o predeterminado para os sitios aloxados en Flywheel
7.10.2 – 17 de xullo de 2023
- Corrección: evitouse que a biblioteca sodium_compat incluída entrase en conflito coas versións incluídas en versións antigas de WordPress
7.10.1 – 12 de xullo de 2023
- Mellora: engadiuse compatibilidade co procesamento de matrices de arquivos no WAF
- Mellora: refactorizouse o procesamento de eventos de seguridade para enviar os eventos por lotes
- Mellora: actualizáronse as bibliotecas sodium_compat e random_compat incluídas
- Corrección: evitouse a advertencia de obsolescencia causada pola creación de propiedades dinámicas
- Corrección: engadiuse compatibilidade coa tradución para cadeas adicionais
- Cambio: axustouse a interface de rexistro de Wordfence
7.10.0 – 21 de xuño de 2023
- Mellora: engadiuse compatibilidade coa tradución para as cadeas do plugin de seguridade de acceso
- Mellora: engadíronse notas para os tradutores sobre a orde das palabras e o texto oculto
- Mellora: engadiuse compatibilidade coa tradución para cadeas adicionais
- Mellora: evitouse que as exploracións fallen se se atopan directorios que non se poden ler
- Mellora: engadiuse unha ligazón de axuda á opción de exploración con IPv4
- Mellora: actualizouse o texto do resultado da exploración para aclarar o significado dos plugins eliminados de wordpress.org
- Mellora: fixéronse accionables os correos electrónicos de «Increased Attack Rate»
- Mellora: actualizouse a base de datos GeoIP
- Mellora: actualizáronse as bibliotecas de JavaScript
- Corrección: corrixiuse a expansión dos enderezos IPv6
- Corrección: garántese que as cargas longas das solicitudes maliciosas se rexistran no tráfico en directo
- Corrección: evitáronse as mensaxes de erro da base de datos «commands out of sync» cando fallou a conexión coa base de datos
- Corrección: evitouse que problemas pouco frecuentes de codificación JSON impedisen o rexistro de licenzas gratuítas
- Corrección: evitouse que se rexistrase un aviso de PHP cando falta un parámetro da solicitude
- Corrección: evitouse unha advertencia de obsolescencia en PHP 8.1
- Cambio: a detección de arquivos TimThumb antigos pasou a unha sinatura de malware
- Cambio: o arquivo de tradución pasou de .po a .pot
- Cambio: renomeouse «Macedonia» como «North Macedonia, Republic of»
7.9.3 – 31 de maio de 2023
- Mellora: engadiuse xestión de excepcións para evitar que os erros do WAF sexan fatais
- Corrección: corrixiuse o erro causado por unha chamada a un método sobre null no WAF
- Cambio: declarouse obsoleta a compatibilidade con PHP 5.5 e 5.6 e finalizou a compatibilidade con PHP 5.3 e 5.4
- Cambio: especificouse o parámetro de versión do WAF ao solicitar as regras do cortalumes
7.9.2 – 27 de marzo de 2023
- Mellora: a puntuación de gravidade da vulnerabilidade (CVSS) agora amósase con calquera vulnerabilidade atopada polo escáner
- Mellora: cambiáronse varias ligazóns durante a configuración inicial para que se abran nunha nova ventá/pestana e así non interrompan a instalación
- Cambio: eliminouse a proba de chamada de retorno sen https aos servidores de Wordfence
- Corrección: corrixiuse un erro en PHP 8 que podía producirse ao comprobar as actualizacións de plugins cando outro plugin ten un gancho roto
- Corrección: engadiuse unha comprobación de funcións desactivadas ao xerar os diagnósticos de soporte para evitar un erro en PHP 8
- Corrección: evítase o dobre clic ao activar 2FA para evitar un erro de «xa configurado»
7.9.1 – 1 de marzo de 2023
- Mellora: mellorouse aínda máis o rendemento ao ver os axustes de 2FA e ocultáronse por defecto os totais de usuarios nos sitios con moitos usuarios
- Corrección: axustáronse a inclusión e o uso dos estilos para evitar que falten iconas
- Corrección: evitouse usar a extensión ctype, xa que pode non estar activada
- Corrección: evitáronse os erros fatais causados por claves de Central mal formadas
7.9.0 – 14 de febreiro de 2023
- Mellora: engadíronse un shortcode de xestión de 2FA e a integración coa conta de WooCommerce
- Mellora: mellorouse o rendemento ao ver os axustes de 2FA en sitios con moitos usuarios
- Mellora: actualizouse a base de datos GeoIP
- Corrección: garántese que os scripts de Captcha e 2FA se carguen en WooCommerce cando se activan nun subsitio dunha rede multisitio
- Corrección: evitouse que algúns temas tapen o logotipo de reCAPTCHA
- Corrección: activouse a compatibilidade co filtro wfls_registration_blocked_message para a integración con WooCommerce
7.8.2 – 13 de decembro de 2022
- Corrección: publícanse os mesmos cambios que na 7.8.1 debido a un erro de wordpress.org
7.8.1 – 13 de decembro de 2022
- Mellora: engadíronse opcións máis detalladas de eliminación de datos ao aviso de desactivación
- Mellora: permitiuse acceder aos diagnósticos antes de completar o rexistro
- Corrección: evitouse que se amose o aviso de instalación cando xa hai unha clave de licenza instalada pero se eliminou o enderezo de correo electrónico para as alertas
7.8.0 – 28 de novembro de 2022
- Mellora: engadiuse unha resposta visual cando se envía o formulario de acceso con 2FA
- Corrección: restableceuse a compatibilidade co clic no botón de acceso ao usar 2FA con WooCommerce
- Corrección: corrixiuse un problema de visualización no gráfico do historial de puntuacións de reCAPTCHA
- Corrección: evitáronse os erros en PHP causados por marcas de tempo de acceso corruptas
- Corrección: evitáronse os avisos de obsolescencia en PHP 8.2 relacionados coas propiedades dinámicas
- Cambio: actualizouse o proceso de rexistro de Wordfence
7.7.1 – 4 de outubro de 2022
- Corrección: evitouse que os intentos de retomar a exploración se repitan indefinidamente cando falla a etapa inicial da exploración
7.7.0 – 3 de outubro de 2022
- Mellora: engadiuse unha funcionalidade configurable para retomar a exploración e evitar fallos da exploración en sitios con problemas intermitentes de conectividade
- Mellora: engadiuse un novo resultado da exploración para as vulnerabilidades atopadas en plugins que non teñen versións corrixidas dispoñibles en WordPress.org
- Mellora: implementouse un lector de MMDB independente para as buscas de enderezos IP, para evitar conflitos entre plugins e admitir máis versións de PHP
- Mellora: engadiuse unha opción para desactivar a busca da localización dos enderezos IP mediante a API de Wordfence
- Mellora: evitouse que os accesos correctos restablezan os contadores de forza bruta
- Mellora: aclarouse o diagnóstico de IPv6
- Mellora: incluíuse o número máximo de días no texto da opción do tráfico en directo
- Corrección: fixéronse coherentes os fusos horarios na páxina do cortalumes
- Corrección: engadiuse a opción «Use only IPv4 to start scans» á busca
- Corrección: evitáronse os avisos de obsolescencia en PHP 8.1 ao enviar por correo electrónico o rexistro de actividade
- Corrección: evitouse unha advertencia en PHP 8 relacionada co diagnóstico do propietario do proceso
- Corrección: evitouse un falso positivo de PHP Code Sniffer relacionado con T_BAD_CHARACTER
- Corrección: eliminouse a opción non compatible do feed beta
7.6.2 – 19 de setembro de 2022
- Mellora: reforzouse o fluxo de acceso con 2FA para reducir a exposición nos casos en que un atacante consiga obter información privilexiada da base de datos
7.6.1 – 6 de setembro de 2022
- Corrección: evitouse un XSS que requiriría privilexios de administrador para explotalo (CVE-2022-3144)
7.6.0 – 28 de xullo de 2022
- Mellora: engadiuse unha opción para iniciar as exploracións usando só IPv4
- Mellora: engadiuse un diagnóstico para a conectividade IPv6 interna co sitio
- Mellora: engadiuse o diagnóstico de AUTOMATIC_UPDATER_DISABLED
- Mellora: actualizouse a comprobación da seguridade dos contrasinais
- Mellora: engadiuse compatibilidade coa exploración de arquivos de plugins/temas ao usar as constantes WP_CONTENT_DIR/WP_PLUGIN_DIR
- Mellora: actualizouse a base de datos GeoIP
- Mellora: fíxose máis claro o diagnóstico de DISABLE_WP_CRON
- Mellora: engadiuse «Hostname» á mensaxe do tráfico en directo amosada para o bloqueo por nome de servidor
- Mellora: mellorouse a compatibilidade co aloxamento de Flywheel
- Mellora: adoptouse o versionado semántico
- Mellora: engadiuse compatibilidade con padróns dinámicos de ocultación de cookies ao rexistrar as solicitudes
- Corrección: evitouse que, en casos pouco frecuentes, as rutas exploradas se amosen como omitidas
- Corrección: corrixiuse o total de arquivos indexados nas mensaxes da exploración
- Corrección: evitáronse as solicitudes AJAX solapadas ao ver o tráfico en directo en servidores máis lentos
- Corrección: corrixiuse o diagnóstico de WP_DEBUG_DISPLAY
- Corrección: evitáronse as advertencias innecesarias causadas por fallos na resolución de DNS
- Corrección: corrixiuse un problema de visualización cos botóns Gardar/Cancelar na páxina Todas as opcións
- Corrección: evitáronse os erros causados polas buscas WHOIS de valores non válidos
7.5.11 – 14 de xuño de 2022
- Mellora: engadiuse unha opción para alternar a visualización da columna do último acceso na páxina de usuarios de WP
- Mellora: mellorouse a compatibilidade co autocompletado do código 2FA nos dispositivos de Apple
- Mellora: evitouse que Batcache garde na caché as páxinas de bloqueo
- Mellora: actualizouse a base de datos GeoIP
- Corrección: evitáronse resultados da exploración innecesarios cando se configuran rutas inexistentes mediante UPLOADS e as constantes relacionadas
- Corrección: corrixiuse un problema que impedía rexistrar as puntuacións de reCAPTCHA
- Corrección: evitouse que os valores de axustes JSON non válidos provoquen erros fatais
- Corrección: fixéronse coherentes os dominios de texto para a compatibilidade coa tradución
- Corrección: aclarouse que os enderezos IP da lista de permitidos tamén evitan reCAPTCHA
7.5.10 – 17 de maio de 2022
- Mellora: mellorouse a compatibilidade da exploración con sitios con estruturas de directorios non estándar
- Mellora: aumentouse a precisión da detección de subidas de PHP executable
- Mellora: solucionáronse varios avisos de obsolescencia con PHP 8.1
- Mellora: mellorouse a xestión das claves de licenza invalidadas
- Corrección: corrixiuse o URL de redirección de contrasinal perdido cando se usa con WooCommerce
- Corrección: evitáronse os erros cando os datos do tráfico en directo superan a lonxitude da columna da base de datos
- Corrección: evitouse que os restablecementos masivos de contrasinais deixen bloqueados os administradores
- Corrección: corrixiuse un problema que, en certos casos, impedía gardar os axustes do bloqueo de países
- Cambio: actualizouse a información do copyright
7.5.9 – 22 de marzo de 2022
- Mellora: actualizouse a base de datos GeoIP
- Mellora: eliminouse a lóxica de actualización de datos bloqueante para reducir os esgotamentos do tempo de espera
- Mellora: aumentouse o valor do tempo de espera das chamadas á API para reducir os esgotamentos do tempo de espera
- Mellora: aclarouse o número de avisos no menú de Wordfence
- Mellora: mellorouse a compatibilidade da exploración con WooCommerce
- Mellora: engadíronse mensaxes cando os contrasinais de aplicación están desactivados
- Corrección: evitáronse as advertencias e os erros cando se definen constantes baseadas no valor doutras constantes en wp-config.php
- Corrección: corrixiuse un escapado redundante que impedía ver ou reparar arquivos nos resultados da exploración
7.5.8 – 1 de febreiro de 2022
- Lanzamento de Wordfence Care e Wordfence Response
7.5.7 – 22 de novembro de 2021
- Mellora: fixéronse cambios preliminares para a compatibilidade con PHP 8.1
- Cambio: engadiuse a licenza GPLv3 e actualizouse o EULA
7.5.6 – 18 de outubro de 2021
- Corrección: evitáronse os erros de acceso coa integración con WooCommerce cando está activada a introdución manual do nome de usuario no formulario de rexistro de WooCommerce
- Corrección: corrixíronse as incompatibilidades cos temas na integración con WooCommerce
Podes atopar un rexistro de cambios completo no noso sitio de documentación.