
Descrición
SiteGuard WP Plugin axuda a protexer os sitios de WordPress reforzando a seguridade do acceso e da área de administración. Axuda a reducir os ataques de forza bruta ao acceso, os ataques con listas de contrasinais, o spam nos comentarios e os accesos non autorizados a /wp-admin/.
Características principais
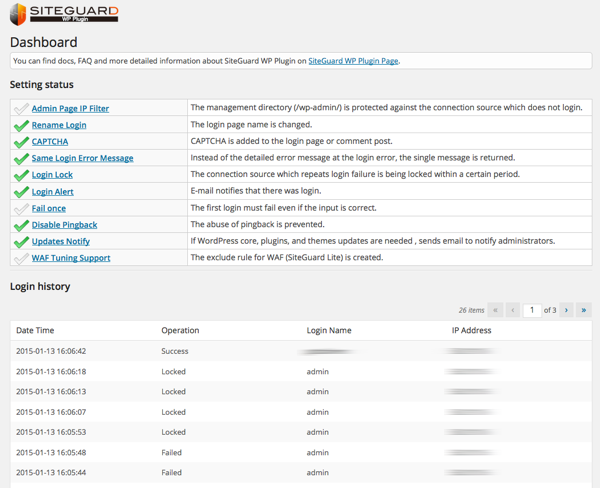
- Filtro de IP da páxina de administración: restrinxe o acceso a wp-admin aos enderezos IP que iniciaron sesión correctamente.
- Renomear o acceso: cambia a URL da páxina de acceso de
wp-login.phpa unha ruta personalizada. - CAPTCHA: engade CAPTCHA aos formularios de acceso, comentarios, restablecemento do contrasinal e rexistro de usuarios.
- Bloqueo de acceso: bloquea temporalmente os enderezos IP despois de varios intentos de acceso fallidos.
- Alerta de acceso: envía avisos por correo electrónico cando os usuarios inician sesión.
- Fallar unha vez: rexeita intencionadamente o primeiro intento de acceso válido e obriga o usuario a tentalo de novo pouco despois.
- Protexer XML-RPC: desactiva os pingbacks ou todo o acceso a XML-RPC para axudar a evitar abusos.
- Bloquear a consulta de autor: axuda a evitar a filtración de nomes de usuario mediante solicitudes
/?author=<number>. - Avisos de actualización: envía avisos por correo electrónico cando hai actualizacións dispoñibles para o núcleo de WordPress, os plugins ou os temas.
- Axuda para o axuste do WAF: crea regras de exclusión para axudar a evitar falsos positivos cando está instalado o WAF de SiteGuard Server Edition.
Requisitos e compatibilidade
- Non é compatible con WordPress multisitio.
- É compatible con Apache 1.3, Apache 2.x e Nginx.
- Renomear o acceso non se pode combinar coa función de cambio da URL da páxina de acceso doutro plugin. Actívaa só nun plugin; usar ambos pode deixar dispoñibles dúas URL de acceso ou impedir que se cargue a páxina de acceso.
- O CAPTCHA require as extensións de PHP
mbstringegd. - A axuda para o axuste do WAF require SiteGuard Server Edition en Apache.
Documentación
A documentación, as preguntas frecuentes e máis detalles están dispoñibles en inglés e en xaponés.
Traducións
Este plugin tradúceo a comunidade. Agradecemos a túa axuda coas traducións na plataforma de tradución de WordPress.
Capturas
Instalación
Desde o escritorio de WordPress
- No escritorio de WordPress, vai a Plugins > Engadir novo.
- Busca «SiteGuard WP Plugin».
- Instala e activa o plugin.
Instalación manual
- Busca e descarga «SiteGuard WP Plugin».
- No escritorio de WordPress, vai a Plugins > Engadir novo > Subir plugin.
- Sube o arquivo ZIP descargado.
- Instala e activa o plugin.
Preguntas frecuentes
Para as preguntas frecuentes, consulta a documentación en inglés ou en xaponés.
Comentarios


Colaboradores e desenvolvedores
“SiteGuard WP Plugin” é un software de código aberto. As seguintes persoas colaboraron con este plugin.
Colaboradores

“SiteGuard WP Plugin” foi traducido a 13 idiomas. Grazas aos desenvolvedores polas súas contribucións.
Traduce “SiteGuard WP Plugin” ao teu idioma.
Interesado no desenvolvemento?
Revisa o código, bota unha ollada aorepositorio SVN, ou subscríbete ao log de desenvolvemento por RSS.
Rexistro de cambios
1.8.9
- Avisos de actualización: corrixiuse que se seguisen enviando correos electrónicos de aviso mentres a función estaba desactivada (OFF).
- CAPTCHA: corrixiuse un erro fatal na páxina de acceso en servidores que non poden xerar a imaxe do CAPTCHA. Agora omítese o CAPTCHA para que o acceso siga dispoñible, e o motivo amósase na pantalla de axustes.
- CAPTCHA: corrixiuse que fose imposible iniciar sesión cando o servidor web non podía escribir no directorio de traballo do CAPTCHA. Agora isto detéctase e infórmase del en lugar de fallar en silencio.
- Confirmouse a compatibilidade con WordPress 7.1.
Agradecementos especiais a miruko polo informe sobre o aviso de actualización.
1.8.8
- Renomear o acceso: amosa unha advertencia cando outro plugin activo tamén está a cambiar a URL da páxina de acceso.
- Renomear o acceso: corrixiuse un problema polo que unha instalación nova podía deixar a páxina de acceso inaccesible (a URL de acceso devolvía un 404).
Agradecementos especiais a niflex polo informe sobre o conflito de plugins e a kitadahi polo informe sobre a URL de acceso.
1.8.7
- Corrixiuse unha vulnerabilidade de cross-site scripting (XSS) na URL de peche de sesión que podía producirse cando se cambia a URL da páxina de acceso.
Agradecementos especiais a daroo (Patchstack) polo informe.
1.8.6
- Renomear o acceso: cando a URL de acceso recorre ao formato .php (stub), a pantalla de axustes agora explica por que non se puido usar .htaccess.
- Renomear o acceso: corrixiuse a autoproba de .htaccess para que funcione cando WordPress ten o seu propio directorio (o Enderezo de WordPress é distinto do Enderezo do sitio).
- Bloquear a consulta de autor: a lista de exclusións de «Desactivar a API REST» agora usa espazos de nome da API REST en lugar de nomes de plugins.
Agradecementos especiais a abcdrew e miwarock777 polas súas contribucións a esta versión.
1.8.5
- Corrixiuse un problema de seguridade que afectaba á protección da URL de acceso nalgunhas configuracións de servidor.
Agradecementos especiais a goto5656 polo informe.
1.8.4
- Corrixiuse un problema de seguridade que afectaba á protección da URL de acceso nalgunhas configuracións de servidor.
Agradecementos especiais a goto5656 polo informe.
1.8.3
- Corrixiuse un problema polo que a limpeza das regras .htaccess herdadas (que podían bloquear o acceso dos administradores a /wp-admin/) non se executaba nos sitios que xa se actualizaran á 1.8.0 ou á 1.8.1.
1.8.2
- Corrixiuse un problema polo que actualizar da 1.7.x á 1.8.x podía deixar regras .htaccess herdadas, o que bloqueaba o acceso dos administradores a /wp-admin/.
Agradecementos especiais a t.inoue polo informe.
1.8.1
- Corrixiuse un problema de seguridade que afectaba á protección da URL de acceso.
1.8.0
- Engadiuse compatibilidade con contornos Nginx e Apache que non usan un arquivo .htaccess.
- Mellorouse o bloqueo de acceso para que se aplique aos intentos de identificación mediante XML-RPC.
- Corrixíronse varios problemas de seguridade que afectaban á protección da URL de acceso.
- Revisáronse e actualizáronse as cadeas en inglés. Agradecementos especiais a abcdrew.
Agradecementos especiais a Daiki Honda e Daishi Kuroki polas súas contribucións a esta versión.
Agradecementos especiais a Helena Media Research Corporation polo informe.
1.7.12
- Corrixiuse unha vulnerabilidade de autorización no historial de accesos. Agradecementos especiais a Ficus Inc.
- Mitigáronse os fallos de identificación do CAPTCHA nalgúns contornos.
1.7.11
- Corrixiuse un problema polo que se producía un erro de sintaxe en PHP 5.6 ou anterior.
1.7.10
- Corrixiuse unha vulnerabilidade de CAPTCHA predicible (CVE-2026-27411). Agradecementos especiais a Patchstack.
1.7.9
- Corrixiuse un aviso de función obsoleta para a función get_currentuserinfo().
1.7.8
- Corrixiuse unha advertencia que se producía na versión 1.7.7.
1.7.7
- Corrixiuse un fallo polo que se filtraba a URL de acceso renomeada ao acceder a wp-register.php.
1.7.6
- Corrixiuse un problema polo que se producía unha advertencia na pantalla de acceso en contornos con PHP 8.x.
1.7.5
- Corrixiuse un problema polo que se producía un erro fatal na pantalla de avisos de actualización en contornos con PHP 8.x.
1.7.4
- Cambiouse o directorio para gardar os arquivos de imaxe do CAPTCHA a wp-content/siteguard/.
- Corrixíronse algúns fallos.
1.7.3
- Corrixiuse un problema polo que non se podían enviar os correos electrónicos de restablecemento do contrasinal desde a páxina de administración cando o CAPTCHA estaba activado.
1.7.2
- Revisouse e modificouse o código fonte relacionado coa seguridade.
1.7.1
- Corrixiuse un problema polo que se producía un erro de sintaxe en PHP 5.6 ou anterior.
1.7.0
- Eliminouse a posibilidade de obter o enderezo IP do cliente desde X-Forwarded-For polo risco de suplantación de IP.