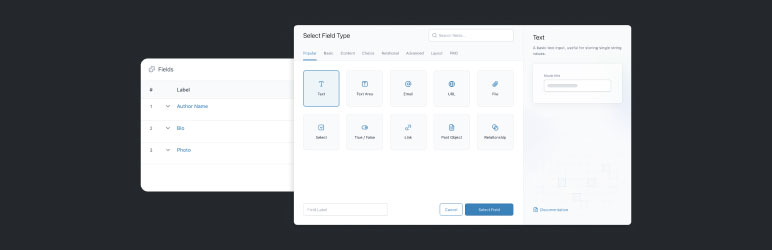

Descrición
Secure Custom Fields (SCF) amplía as capacidades de WordPress e convérteo nunha ferramenta flexible de xestión de contido. Con SCF, xestionar datos personalizados faise sinxelo e eficiente.
Crea campos facilmente cando os necesites.
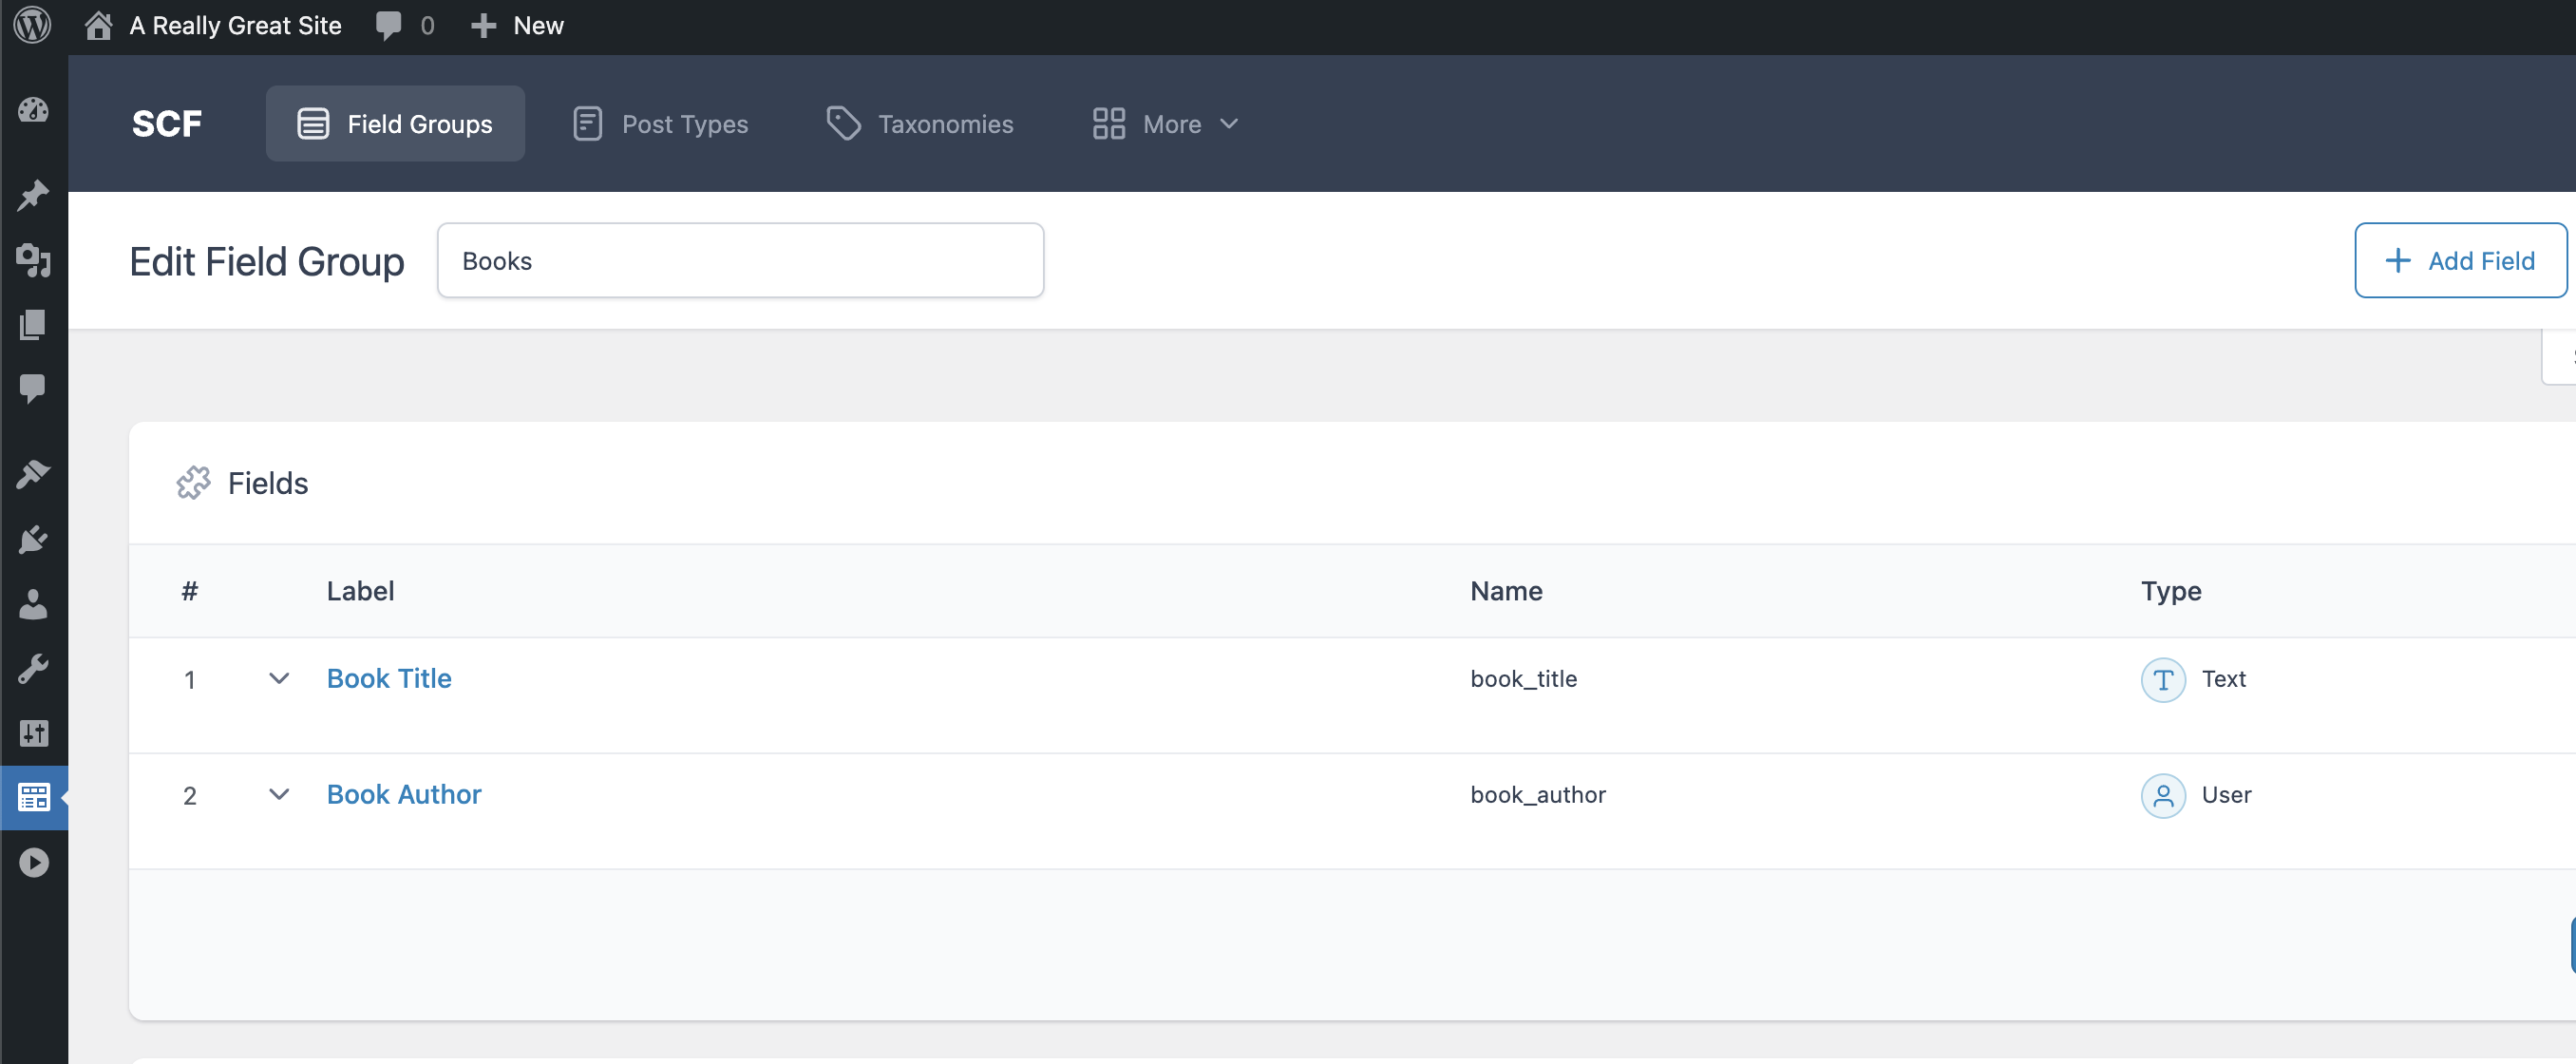
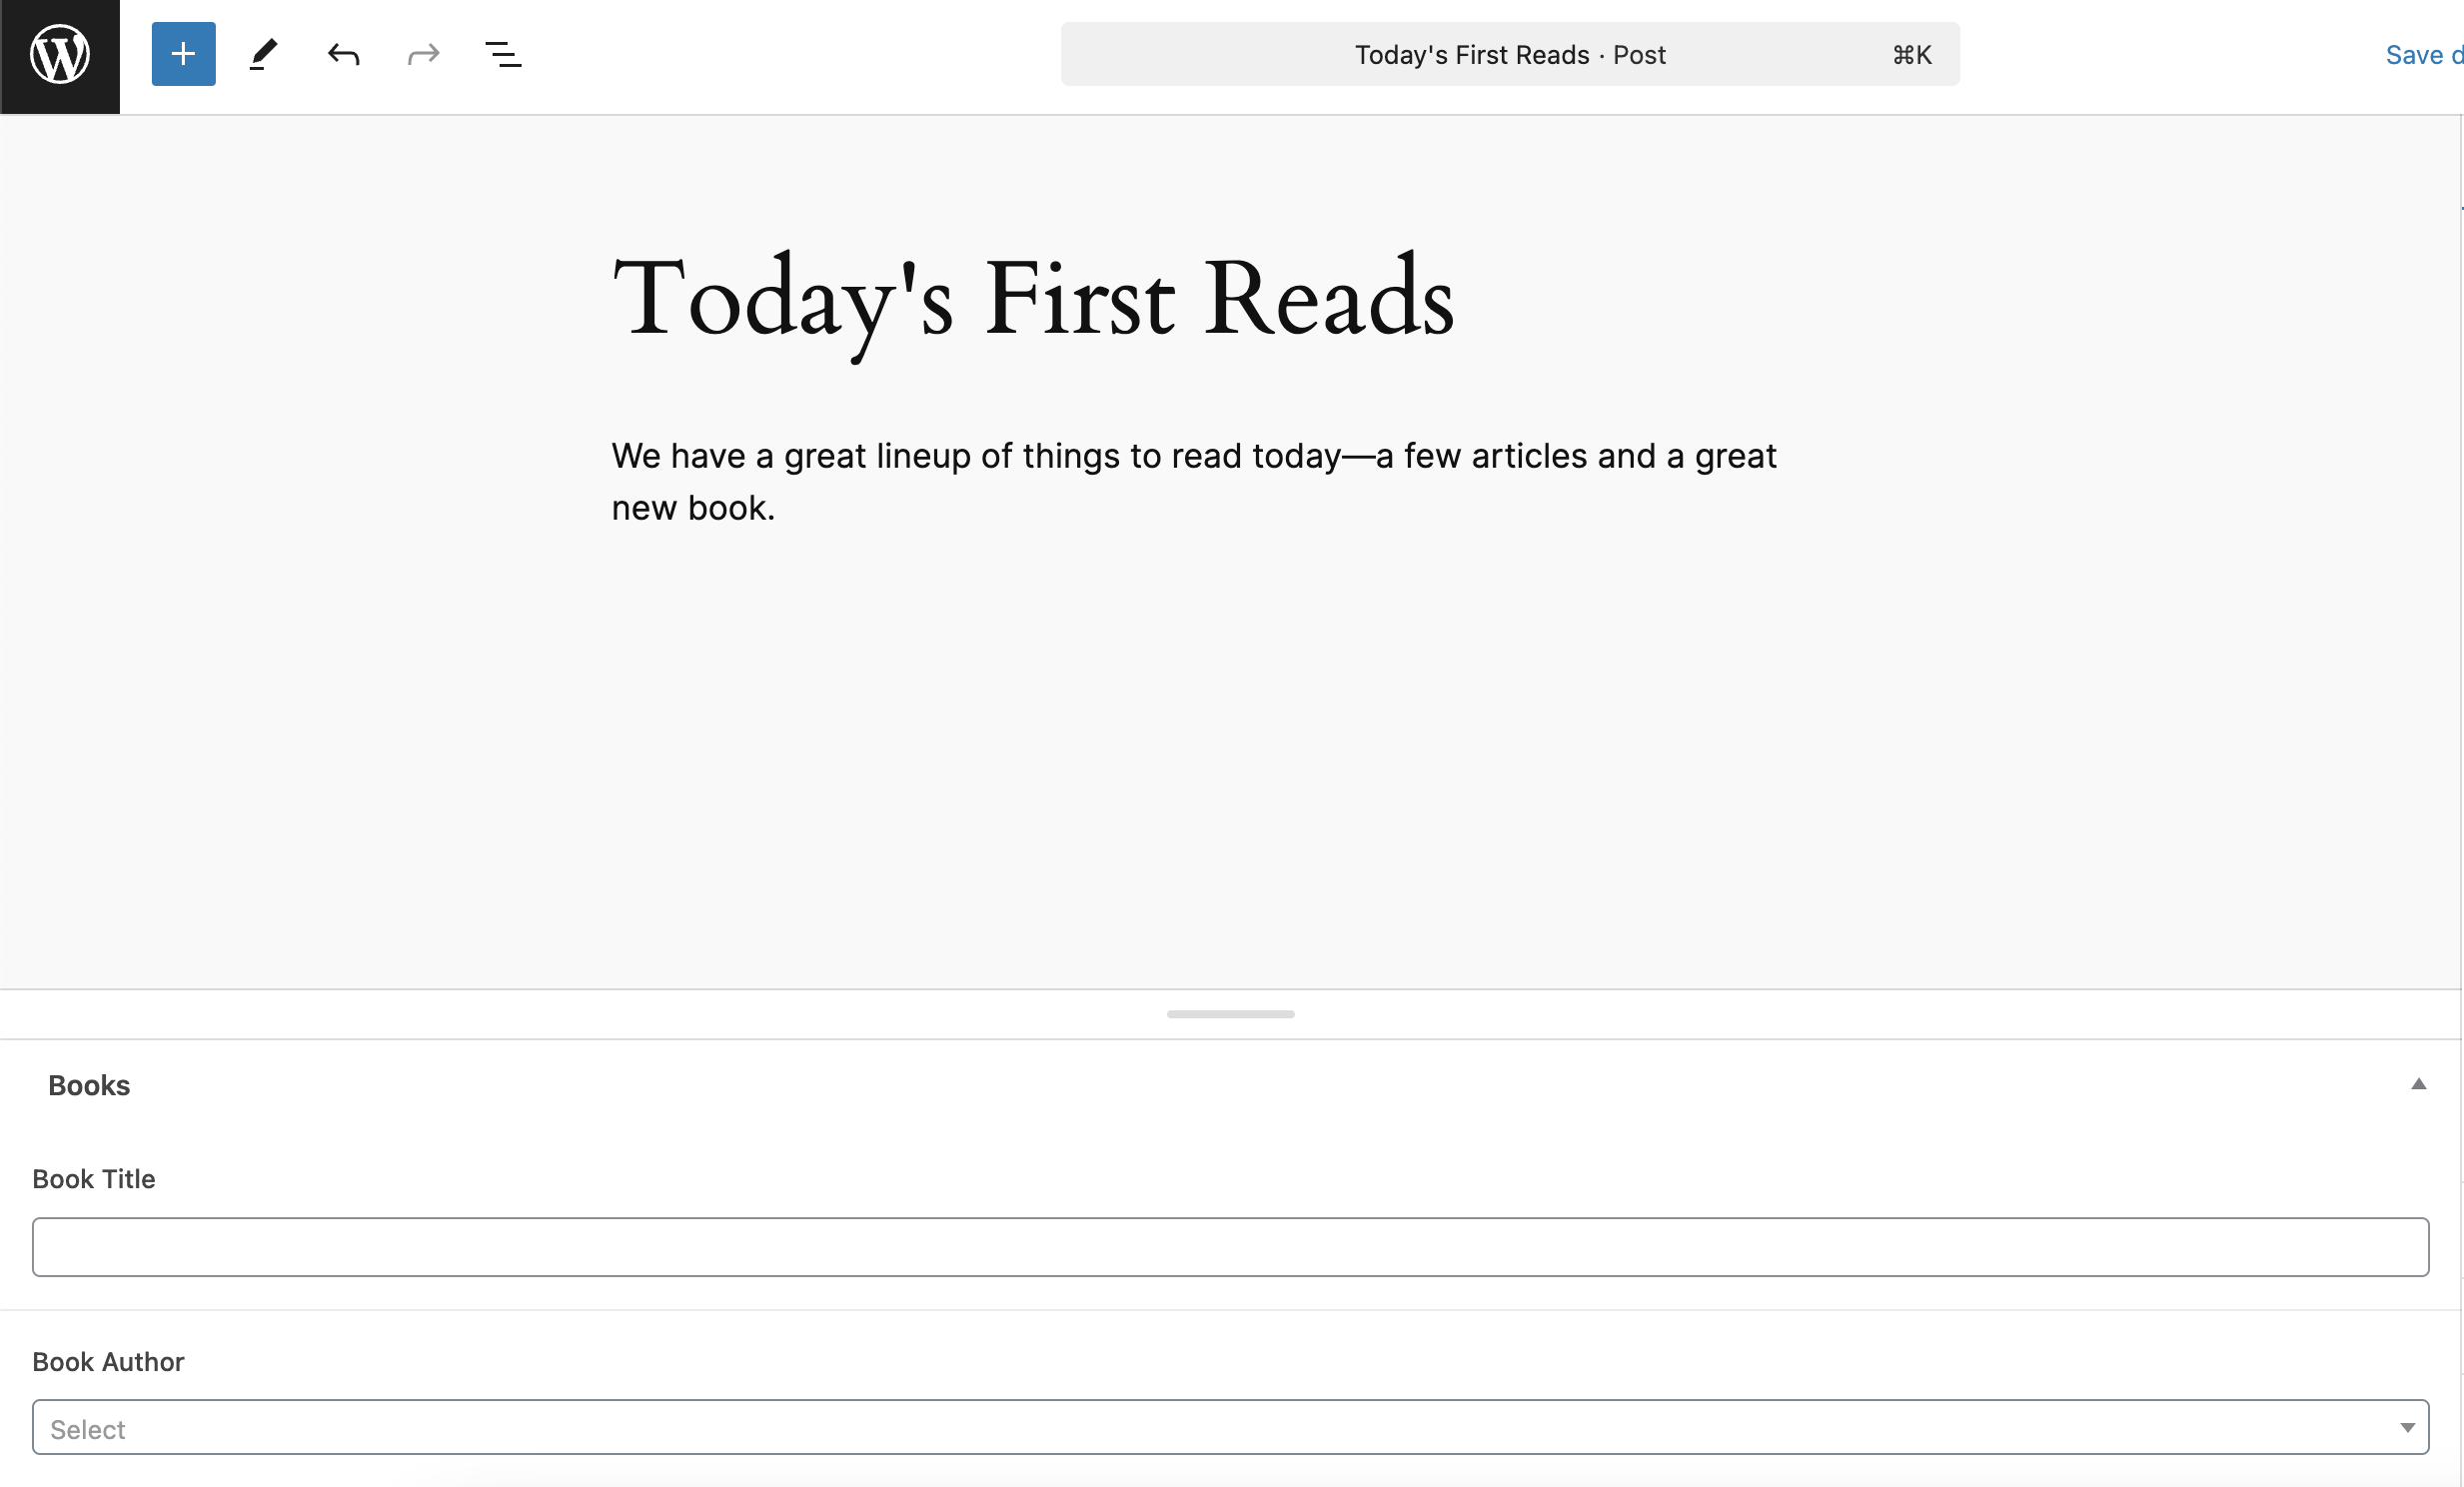
O maquetador de SCF facilita engadir campos ás pantallas de edición de WordPress, tanto se engades un novo campo «ingredientes» a unha receita como se deseñas metadatos complexos para un sitio especializado.
Flexibilidade na colocación.
Os campos pódense aplicar en todo WordPress (entradas, páxinas, usuarios, termos de taxonomía, medios, comentarios e incluso páxinas de opcións personalizadas) para organizar os teus datos como queiras.
Mostra o contido sen complicacións.
Coas funcións de SCF podes mostrar os datos dos campos personalizados nos teus modelos, o que facilita a integración do contido para desenvolvedores de todos os niveis.
Unha solución completa de xestión de contido.
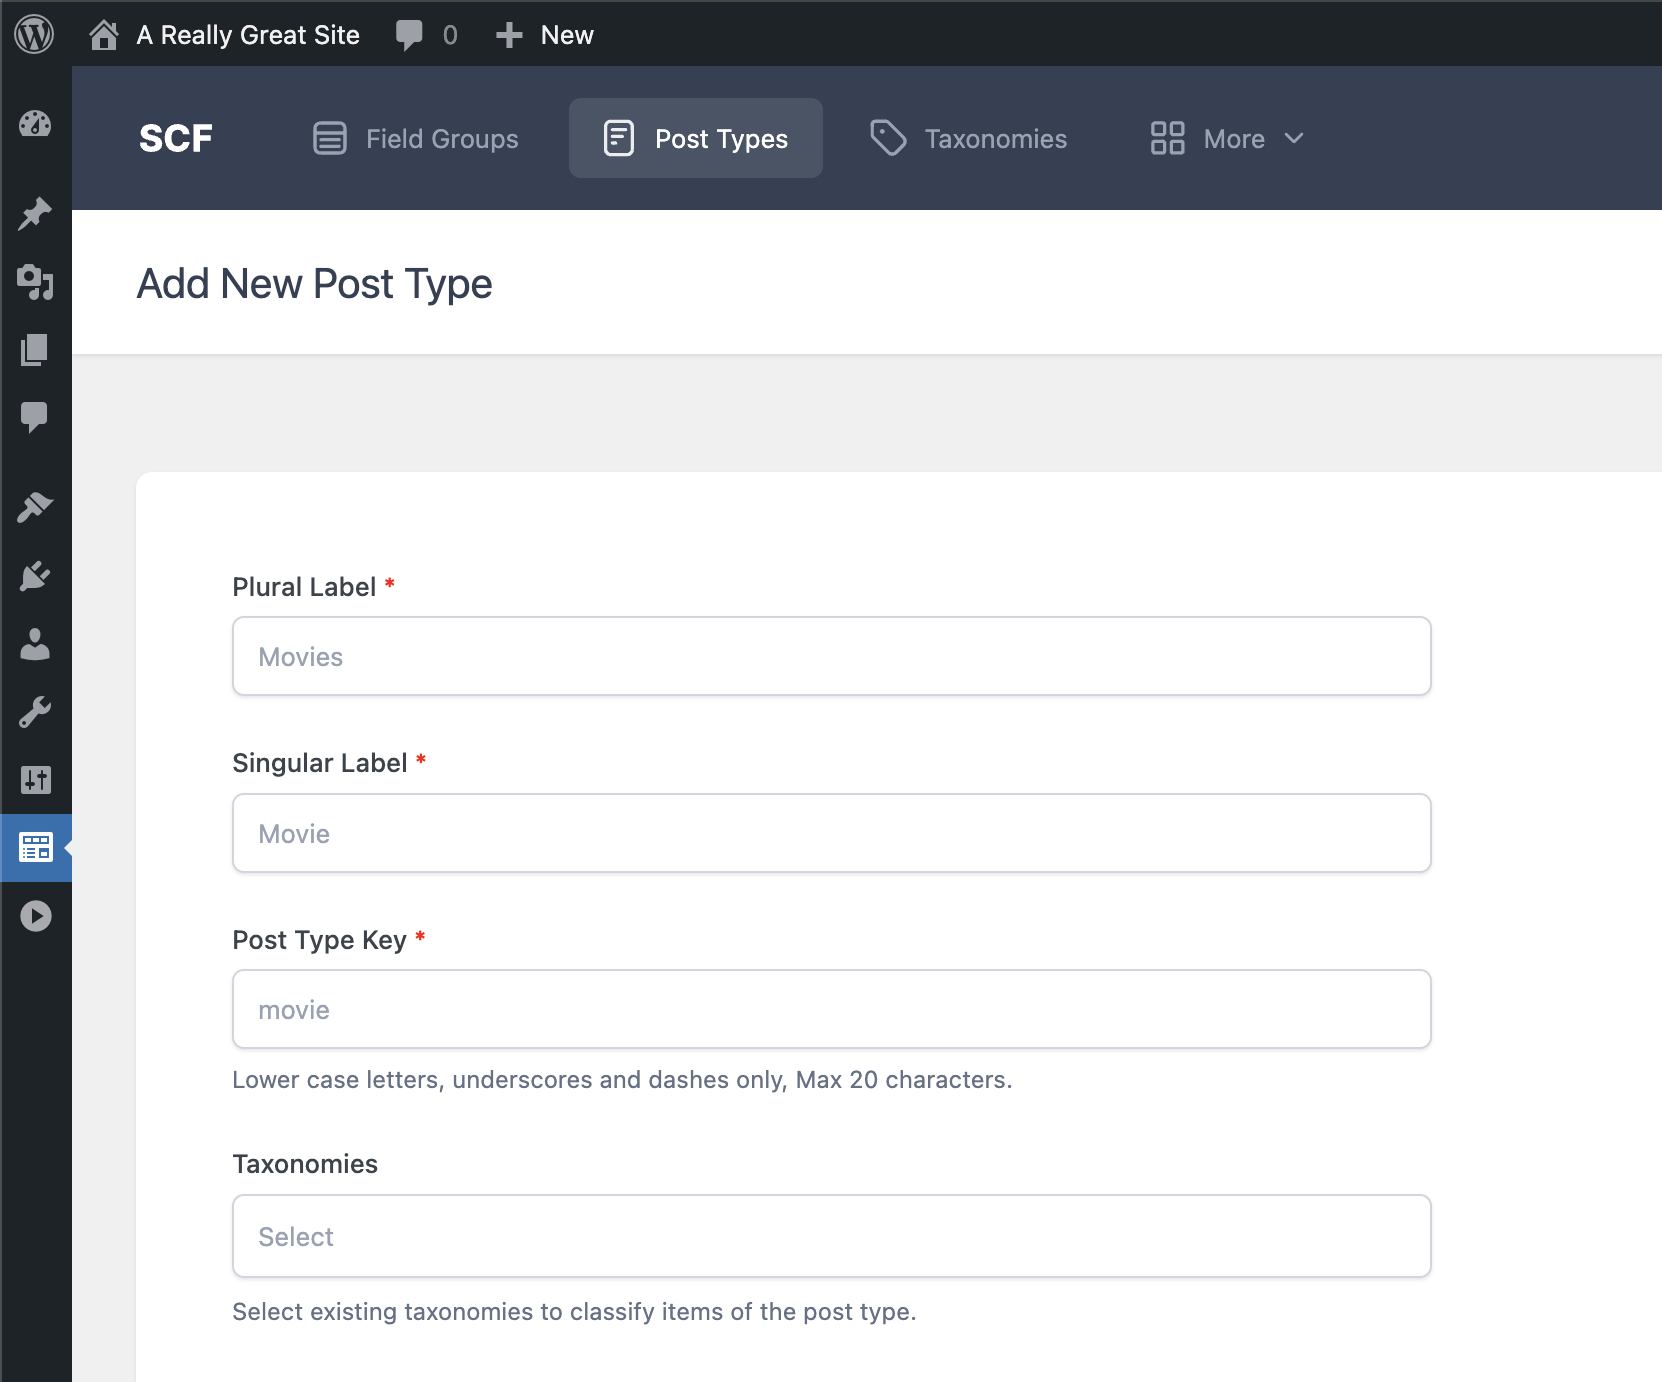
Alén dos campos personalizados, SCF permite rexistrar novos tipos de contido e taxonomías directamente desde a interface de SCF, o que ofrece máis control sen necesidade de plugins adicionais nin código personalizado.
Deseño accesible e fácil de usar.
A interface dos campos encaixa co deseño nativo de WordPress, o que crea unha experiencia accesible e sinxela de usar para quen crea contido.
Ao instalar este plugin desactivaranse os plugins con nomes de función ou funcionalidade coincidentes, en concreto Advanced Custom Fields, Advanced Custom Fields Pro e os plugins herdados de Secure Custom Fields, para evitar erros de código (é o mesmo comportamento que ACF Pro).
Le máis sobre Secure Custom Fields en developer.wordpress.org/secure-custom-fields.
Características
- Configuración clara e fácil de usar
- Funcións robustas para a xestión de contido
- Máis de 30 tipos de campos
Capturas
Comentarios


Colaboradores e desenvolvedores
“Secure Custom Fields” é un software de código aberto. As seguintes persoas colaboraron con este plugin.
Colaboradores
“Secure Custom Fields” foi traducido a 21 idiomas. Grazas aos desenvolvedores polas súas contribucións.
Traduce “Secure Custom Fields” ao teu idioma.
Interesado no desenvolvemento?
Revisa o código, bota unha ollada aorepositorio SVN, ou subscríbete ao log de desenvolvemento por RSS.
Rexistro de cambios
6.9.5
Data de lanzamento: 7 de agosto de 2026
Seguridade
- As actualizacións REST agora rexeitan as escrituras bidireccionais de campos cando o usuario actual non pode editar un destino inverso.
- As respostas AJAX da galería xa non mostran os adxuntos que o usuario actual non pode ler, e as respostas baleiras agora pechan a barra lateral de adxuntos.
- Os arquivos PDF subidos mediante os campos Arquivo e Imaxe deben comezar cunha cabeceira PDF válida. Os arquivos rexeitados elimínanse do directorio de subidas.
- Os asistentes internos
acf_encrypt()eacf_decrypt()agora identifican os valores cifrados cun HMAC e requiren a extensión OpenSSL en lugar de recorrer a unha codificación base64 sen identificación. Os envíos anónimos deacf_form()integrado agora requiren OpenSSL no servidor.
6.9.4
Data de lanzamento: 3 de agosto de 2026
Seguridade
- Os envíos de
acf_form()na portada agora limítanse ao destino de gardado, aos axustes do formulario e aos campos que expuxo o formulario renderizado. Os envíos con datos de formulario ausentes, alterados ou caducados rexéitanse antes da validación ou do gardado. - O filtro
acf/form/allowed_field_keysagora aplícase mentres se renderiza un formulario e non ao envialo. As claves engadidas con el seguen aceptándose ao gardar, polo que os formularios ampliados en execución seguen funcionando.
6.9.3
Data de lanzamento: 28 de xullo de 2026
Reforzo da seguridade
- Restrinxiuse a escritura de JSON local para usuarios multisitio que non son superadministradores a rutas de gardado dentro do directorio de subidas do sitio actual.
- Limitouse o gardado da páxina de opcións aos valores dos campos asignados á páxina actual.
- Excluíronse das consultas dos campos Post Object, Page Link e Relationship as entradas que o usuario actual non pode ler.
- Os modelos de renderización de bloques agora resólvense sempre desde a ruta do bloque rexistrado, e rexéitanse as rutas de modelo que usan envoltorios de fluxo.
- Reducíronse os valores do campo Usuario nas respostas da API REST aos ID de usuario, tamén dentro dos campos Group, Clone, Repeater e Flexible Content.
6.9.2
Data de lanzamento: 21 de xullo de 2026
Correccións
- Corrixiuse que os valores do campo Google Maps se codificasen dúas veces ao gardarse dentro dun bloque.
- Inserir un valor do campo Ligazón no Editor clásico xa non activa a validación doutros campos obrigatorios antes de gardar a entrada.
- Os bloques de edición integrada automática xa non devolven cadeas de marcador de posición avaliadas como verdadeiras para valores baleiros de campos obtidos doutra entrada dentro do modelo de renderización do bloque.
- Os bloques V2 e V3 xa non fallan ao renderizar un campo oEmbed cuxo título comeza por
[ou{. - As regras de localización de grupos de campos sen valor de localización xa non causan advertencias de PHP ao cargar a páxina.
- Melloráronse o aspecto dos campos URL, Número e Selección en WordPress 7.0+.
- Os campos agora gárdanse nos pedidos de WooCommerce ao usar HPOS en modo de compatibilidade.
6.9.1
Data de lanzamento: 2 de xullo de 2026
Seguridade
- Limitouse a 1000 por defecto o número de opcións achegadas polos usuarios que se poden manter nas definicións dos campos de caixa de verificación, radio e selección, cun novo filtro
acf/fields/max_appended_choicespara personalizalo. - O xestor de gardado dos campos de pedidos de WooCommerce agora só se rexistra nas pantallas de edición de pedidos.
Correccións
- Corrixíronse os avisos de obsolescencia de PHP 8.5 cando os valores numéricos de ID de entrada conteñen decimais que non se poden representar como enteiros.
6.9.0
Data de lanzamento: 23 de xuño de 2026
Reforzo da seguridade
- Melloráronse a validación da entrada ao duplicar grupos de campos, tipos de contido e taxonomías, incluídas as comprobacións de propiedade e tipo no destino.
- Restrinxiuse aos usuarios autorizados a persistencia de opcións personalizadas nos campos de caixa de verificación, radio e selección.
- Restrinxiuse o esquema de entrada da capacidade de actualización de campos ás propiedades coñecidas.
- Sanitizáronse as etiquetas dos deseños de Flexible Content e limpáronse os metadatos orfos das filas ao eliminar un deseño.
- Reforzouse a exposición dos metadatos de grupos de campos do tipo REST e o formato da orixe de oEmbed.
- Normalizáronse os valores non escalares dos atributos de vinculación de bloques.
- Requírese identificación e verificación de nonce antes de gardar campos nos pedidos de WooCommerce.
- Conserváronse os envoltorios de localización nas exportacións PHP e corrixiuse a saída do ID do campo de menú de navegación.
6.8.9
Data de lanzamento: 15 de xuño de 2026
Seguridade
- Reforzouse o escape das consultas LIKE de wp_options usadas ao cargar os metadatos da páxina de opcións e durante a limpeza de termos de taxonomía, cambiando a esc_like() para que os prefixos dos nomes de opción coincidan sempre como literais e non como padróns.
Correccións
- Os campos de tipo URL, texto, área de texto e selección xa non provocan erros de PHP cando se envía un valor non escalar (como un array); agora esa entrada trátase como non válida.
6.8.8
Data de lanzamento: 11 de xuño de 2026
Seguridade
- Os xestores AJAX de campos agora validan que o nonce da solicitude se crease para o tipo de campo esperado, de modo que un nonce xerado para un tipo de campo xa non se pode reutilizar contra o xestor AJAX doutro tipo. O campo de galería tamén se aliñou co esquema de nonce por tipo usado por todos os demais campos AJAX.
acf_decrypt()agora trata os datos mal formados como un fallo de descifrado e devolvefalseen lugar de emitir advertencias de PHP 8.
Melloras
acf_inline_toolbar_editing_attrs()agora acepta un argumentoreturn_arrayque devolve os atributos como un array escapado axeitado para usar conwp_get_attachment_image().
Correccións
acf_form()con'post_id' => 'new_post'e unha listafieldsde nomes de campos xa non produce un erro fatal candoacf_form_head()se executa antes de construír a consulta principal de WordPress.- Varias chamadas a
acf_form()dentro dunha única etiqueta de formulario exterior cun só botón de envío xa non perden en silencio os valores dos campos,post_titleoupost_contentdos formularios que non son o último. Un novo filtroacf/form/meta_ttlcontrola canto tempo seguen sendo válidos os metadatos de cada formulario. - Duplicar un bloque V3 cos mesmos atributos xa non mostra contido de vista previa corrupto no duplicado.
- Cambiar entre pestanas que conteñen campos WYSIWYG xa non deixa o menú de administración fixado contra unha páxina máis curta, o que podía bloquear o scroll da páxina.
6.8.7
Data de lanzamento: 8 de xuño de 2026
Correccións
- A integración de SCF coa API Abilities para os seus tipos de contido internos xa non provoca advertencias de PHP, avisos nin un erro fatal (500) nas solicitudes do editor de bloques e da API REST cando outro plugin activo constrúe o rexistro de capacidades de WordPress antes na solicitude; neses casos o rexistro omítese sen problemas e o comportamento normal das capacidades non cambia.
6.8.6
Data de lanzamento: 27 de maio de 2026
Seguridade
- Reforzouse a xestión da vista previa AJAX do campo oEmbed restrinxindo o descubrimento de provedores para visitantes e usuarios sen capacidade de creación de contido, mantendo as vistas previas dos provedores oEmbed rexistrados de WordPress.
- Reforzouse o procesamento dos envíos de
acf_form()na portada para que se respecten as opcións de formulariopost_titleepost_contentao gardar, e para que o proceso de gardado só acepte valores dos campos que expuxo o formulario renderizado. Hai un novo filtroacf/form/allowed_field_keysdispoñible para sitios que amplían lexitimamente un formulario en execución.
6.8.5
Data de lanzamento: 19 de maio de 2026
Características
Incorpora a SCF o traballo de características de 6.8.1.
6.8.4
Data de lanzamento: 30 de abril de 2026
Características
- Incorpora a SCF o traballo de características de 6.8.0 e 6.8.0.1.
- Integración de IA: SCF agora intégrase coa API Abilities de WordPress, o que permite que consumidores externos, incluídas ferramentas de IA, xestionen grupos de campos, tipos de contido e taxonomías cando se activa explicitamente mediante a marca de característica
enable_acf_ai. - Datos estruturados: SCF agora pode xerar campos de datos estruturados JSON-LD cando se activa explicitamente mediante a marca de característica
enable_schema. - WP-CLI: engadíronse os comandos
wp scf jsonewp acf json(retrocompatible) para importar, exportar, sincronizar e comprobar o estado dos arquivos JSON de SCF. - Tipos de contido: os tipos de contido personalizados de SCF agora son compatibles coa característica de editor de notas de WordPress 6.9+ mediante unha nova caixa de verificación Notas nos axustes de Compatibilidade.
- Esquemas JSON: engadíronse esquemas v1 para os tipos de campo compatibles e actualizáronse os esquemas de grupo de campos, tipo de contido e taxonomía.
Melloras
- Blocks V3: o texto do botón Abrir no editor ampliado agora pódese personalizar mediante unha nova propiedade
acf.expandedEditorButtonTextde block.json. - Blocks V3: engadiuse un filtro PHP
acf/blocks/default_expanded_editor_button_textpara personalizar o texto por defecto do botón Abrir no editor ampliado. - Blocks V3: os botóns de editar e Abrir no editor ampliado agora pódense ocultar mediante unha nova propiedade
acf.expandedEditorButtonsde block.json. - Blocks V3: engadiuse un filtro JavaScript
blocks/expanded_editor_overlay_classpara personalizar a clase da capa da ventá emerxente do editor ampliado. - Blocks V3: o HTML do formulario do bloque agora precárgase xunto coa vista previa, o que elimina unha chamada AJAX adicional ao montar.
- Blocks V3: os botóns do editor ampliado agora ocúltanse nos bloques V3 que non teñen campos asignados.
- As etiquetas de script integradas de SCF agora usan
wp_print_inline_script_tag()para cumprir coa Política de seguridade de contido (CSP) e dar soporte a nonce.
Correccións
- Os bloques V3 con campos WYSIWYG xa non poñen en cola na portada os recursos do editor TinyMCE.
- Os bloques V3 con atributos idénticos e contido de InnerBlocks diferente xa non devolven na portada a saída en caché do primeiro bloque.
- Os campos Flexible Content agora limpan correctamente os metadatos aniñados cando se elimina un deseño pai que contén campos Flexible Content aniñados.
- O botón Feito do editor ampliado agora segue desactivado ata que remata o gardado AJAX, o que evita a perda de datos.
- Premer Escape mentres o editor ampliado está a gardar xa non pecha a ventá emerxente, o que evita a perda de datos.
- O contido de InnerBlocks que contén barras invertidas ou signos de dólar agora renderízase correctamente.
- A edición integrada automática agora só se aplica a SCF Blocks V3, o que resolve que aparecesen bordos incorrectos ao pasar o cursor ou co foco nos bloques V2.
- Os bloques de edición integrada automática agora reciben as variables de contexto do bloque nos modelos de renderización.
- A edición integrada automática agora funciona con bloques que usan
renderCallback. - Os erros de validación no editor ampliado V3 xa non provocan un estado sen saída.
- As seleccións do selector de iconas nos campos Repeater xa non desaparecen.
- A entrada numérica do campo Intervalo agora sincronízase co control escorrente e actualiza correctamente as vistas previas dos bloques V3.
- Os axustes Nome e Instrucións do campo Mensaxe xa non se mostran no editor de grupos de campos.
- O campo Imaxe xa non falla nas versións candidatas de WordPress 7.0.
- Os bloques V3 rexistrados mediante PHP agora amosan correctamente o botón Abrir no editor ampliado.
- Os deseños desactivados de Flexible Content agora funcionan correctamente en Blocks V3.
6.8.3
Data de lanzamento: 22 de abril de 2026
Correccións
- Corrección do erro de tipo da paleta de comandos en wp-admin.
- Os plugins que requiren ACF tamén se validan para SCF.
- As chamadas á API REST agora respectan a capacidade
unfiltered_htmldo usuario. - A renderización da vista previa de bloques agora comproba que o usuario pode editar a entrada de destino.
- Os campos Repeater paginados agora comproban que o usuario pode editar a entrada de destino.
- As solicitudes AJAX do título do deseño de Flexible Content agora validan un nonce de seguridade.
- Os extremos AJAX do campo Clone agora aplican os permisos de administración de SCF nas listaxes de grupos de campos.
6.8.2
Data de lanzamento: 24 de marzo de 2026
Correccións
- Xestores AJAX: prefixar os nonces específicos de campo para resolver un problema polo que os nonces de terceiros podían tratarse como válidos nas chamadas AJAX.
- Vista previa de bloque: comprobar que o usuario ten acceso á entrada especificada mediante o contexto do bloque.
- Campo Repeater: comprobar que o usuario ten acceso á entrada especificada.
- API REST: aplícase a sanitización KSES ao contido dos campos gardado por usuarios sen a capacidade
unfiltered_html. - API REST: respéctase o axuste
show_in_restdos grupos de campos no extremo/types.
6.8.1
Data de lanzamento: 11 de marzo de 2026
Backports de 6.7.1
- Seguridade: as consultas AJAX do campo Usuario agora aplican as restricións de perfil configuradas no campo e validan os permisos de busca.
- Seguridade: as consultas AJAX dos campos Post Object, Relationship e Page Link agora aplican as restricións configuradas no campo para o estado, o tipo de contido e a taxonomía.
- Site Health: seguimento dos bloques que usan edición integrada automática.
6.8.0
Data de lanzamento: 30 de decembro de 2025
Características
- Integración de Abilities: engadíronse capacidades de campo para os grupos de campos.
- Integración de Abilities: engadíronse capacidades de enviar á papeleira e restaurar para os tipos de contido internos.
- Todos os backports ata 6.7.0.2.
- Esquemas JSON: engadíronse varios esquemas de campos.
- WooCommerce HPOS: engadiuse compatibilidade con campos personalizados en calquera tipo de pedido de WooCommerce.
- Engadíronse probas PHPUnit.
Correccións
- Ocultar os comandos duplicados da paleta de comandos en WP 6.9+.
- Corrección da validación do esquema de campos para a API REST de WP.
- Corrección da funcionalidade de alternancia das caixas de verificación.
6.7.0
6.7.1
Data de lanzamento: 10 de decembro de 2025
Características
- Esquemas JSON: engadiuse o esquema de páxinas de opcións.
Correccións
- Corrixiuse a validación demasiado temperá de esquemas que causaba un erro fatal.
- Corrección da validación de bloques en WordPress 6.2.
6.7.0
Data de lanzamento: 3 de decembro de 2025
Características
- Probouse a compatibilidade ata WordPress 6.9.
- Compatibilidade con Abilities. Capacidades de taxonomía.
- Esquemas JSON. Esquema de taxonomía.
6.6.0
Data de lanzamento: 19 de novembro de 2025
Características
- Backports de características ata 6.6.0.
- Integración da API Abilities. Capacidades dos tipos de contido.
- Infraestrutura de validación de esquemas JSON.
Correccións
- Corrixiuse unha función en network.php
- Etiqueta de SCF no menú «Máis».
- Obter formatted_value a partir do valor orixinal do campo.
- Blocks V3: corrección de Flexible Content, que non funcionaba na barra lateral (ventá emerxente).
- Usar prefixos de entidade específicos para a xeración de claves ao duplicar entidades.
6.5.7
Data de lanzamento: 28 de agosto de 2025
Características
- Os deseños de Flexible Content agora pódense renomear no editor de entradas, o que dá máis claridade a quen edita o contido ao xestionar deseños.
- Os deseños de Flexible Content agora pódense desactivar, o que impide que se rendericen na portada sen necesidade de eliminar os seus datos.
- Os deseños de Flexible Content agora pódense contraer e despregar en bloque para editar o contido máis rápido.
- Ao editar un deseño de Flexible Content agora resáltase o deseño que se está a editar, o que facilita identificalo.
- Os campos Selector de data e Selector de data e hora agora pódense configurar para que usen por defecto a data actual.
- As pestanas do selector de iconas personalizado agora funcionan correctamente cando se usan dentro dun bloque de ACF.
- Duplicar un grupo de campos xa non causa un erro fatal ao usar as traducións ao ruso.
- As clases de ACF xa non usan propiedades de clase dinámicas, o que mellora a compatibilidade con PHP 8.2+.
- Os botóns de contraer e despregar da metabox do grupo de campos xa non aparecen desaliñados no editor de entradas.
- Agora escápase o HTML dos erros de validación e das información emerxentes dos campos.
- Engadiuse un novo parámetro source ao extremo da API REST /wp/v2/types que permite filtrar os tipos de contido pola súa orixe: core (integrados de WordPress), scf (tipos xestionados por SCF) ou other para o resto de CPT.
Seguridade
– O HTML non seguro nas etiquetas de grupos de campos agora escápase correctamente para os grupos de campos cargados condicionalmente, o que resolve unha vulnerabilidade de execución de JS no editor clásico.
– Agora escápase o HTML das etiquetas de grupos de campos cando se mostran na administración de ACF.
– Os elementos Select2 de lóxica bidireccional e condicional xa non renderizan HTML nas etiquetas de campos nin nos títulos de entradas.
– A función acf.escHtml agora usa a biblioteca de terceiros DOMPurify para asegurar que se elimina todo o HTML non seguro. Pódese usar un novo filtro JS esc_html_dompurify_config para modificar o comportamento por defecto.
– Os títulos das entradas agora escápanse correctamente sempre que o código de ACF os mostra. Grazas a Shogo Kumamaru de LAC Co., Ltd. pola divulgación responsable.
– Agora móstrase un aviso de administración cando se usa a versión 3 da biblioteca Select2, xa que quedou obsoleta en favor da versión 4.
6.5.6
Versión descartada debido a erros de SVN.
6.5.5
Data de lanzamento: 31 de xullo de 2025
Características
- Conectar atributos de bloque con campos personalizados mediante a interface.
- Eliminouse a palabra «New» dos valores por defecto das etiquetas
add-new*.
Corrección de fallos
- Corrección de fallo: evitar un erro fatal se a clase non existe nas características beta.
6.5.4
Data de lanzamento: 30 de xullo de 2025
Reversión de 6.5.2.
6.5.2
Data de lanzamento: 30 de xullo de 2025
Características
- Conectar atributos de bloque con campos personalizados mediante a interface.
- Eliminouse a palabra «New» dos valores por defecto das etiquetas
add-new*.
6.5.1
Data de lanzamento: 2 de xullo de 2025
Corrección de fallos
- Paleta de comandos: usar
@wordpress\iconsen lugar de Dashicons.
6.5.0
Data de lanzamento: 23 de xuño de 2025
Melloras & características
- Engadiuse compatibilidade coa paleta de comandos.
- Engadiuse a vista previa do editor á orixe acf-field.
- Engadiuse un extremo para recuperar os campos personalizados dun tipo de contido.
- Engadiuse o menú de navegación como tipo de campo.
- Engadiuse compatibilidade con Woo HPOS para campos de pedidos e subscricións. ( portado de ACF )
- Crear novas opcións ao editar o valor dun campo no selector. ( portado de ACF )
- O aviso de advertencia «HTML escapado» agora está desactivado por defecto. ( portado de ACF )
- Engadiuse un novo filtro
acf/fields/icon_picker/{tab_name}/icons( portado de ACF )
Corrección de fallos
- Actualizouse a inicialización do obxecto acfL10n para asegurar que estea dispoñible globalmente.
- Os bloques de SCF agora fórzanse ao modo de vista previa ao editar un padrón sincronizado. ( portado de ACF )
- SCF xa non causa un bucle infinito en bbPress ao editar respostas. ( portado de ACF )
- Cambiar o tipo de campo xa non activa o axuste «Permitir o acceso ao valor na interface do editor». ( portado de ACF )
- Os bloques rexistrados mediante acf_register_block_type() cun valor
parentdenullxa non fallan ao rexistrarse. ( portado de ACF ) - Corrección da paxinación AJAX de Repeater. ( portado de ACF )
- Os campos Repeater paginados xa non gardan valores duplicados ao gardar nun pedido de WooCommerce con HPOS desactivado ( portado de ACF )
Probas
- Engadiuse un primeiro lote de probas e2e.
6.4.2
Data de lanzamento: 14 de abril de 2025
- Resolveuse o problema de que a tradución de shortcodes non se analizaba correctamente.
- Mellora da validación dunha URL na administración de campos.
6.4.1
Data de lanzamento: 7 de marzo de 2025
- Bifurcado de Advanced Custom Fields®
- Varias actualizacións dos estándares de código.
- Actualizado para depender dos paquetes de tradución de WordPress.org para todas as cadeas.
6.3.9
Data de lanzamento: 22 de outubro de 2024
- Versión de actualización
6.3.6.3
Data de lanzamento: 15 de outubro de 2024
- Seguridade: editar un campo no editor de grupos de campos xa non pode executar unha vulnerabilidade XSS almacenada. Grazas a Duc Luong Tran (janlele91) de Viettel Cyber Security pola divulgación responsable
- Seguridade: as devolucións de chamada das metaboxes de tipos de contido e taxonomías xa non teñen acceso a ningún valor de superglobais, o que reforza aínda máis a corrección orixinal de 6.3.6.2
- Corrección: os campos de SCF agora validan correctamente cando se usan no editor de bloques e están anexados á barra lateral
6.3.6.2
Data de lanzamento: 12 de outubro de 2024
- Seguridade: reforzo da corrección de 6.3.6.1 para cubrir tamén $_REQUEST.
- Bifurcación: cambio do nome do plugin a Secure Custom Fields.
6.3.6.1
Data de lanzamento: 7 de outubro de 2024
- Seguridade: as devolucións de chamada das metaboxes de tipos de contido e taxonomías definidos por SCF xa non teñen acceso aos datos de $_POST. (Grazas ao Automattic Security Team pola divulgación)