
Descrición
Mellora facilmente a seguridade do sitio co endurecemento de WordPress, a identificación de dous factores (2FA), a protección do acceso, a detección de vulnerabilidades e o certificado SSL.
Seguridade para WordPress realmente simple, eficaz e eficiente
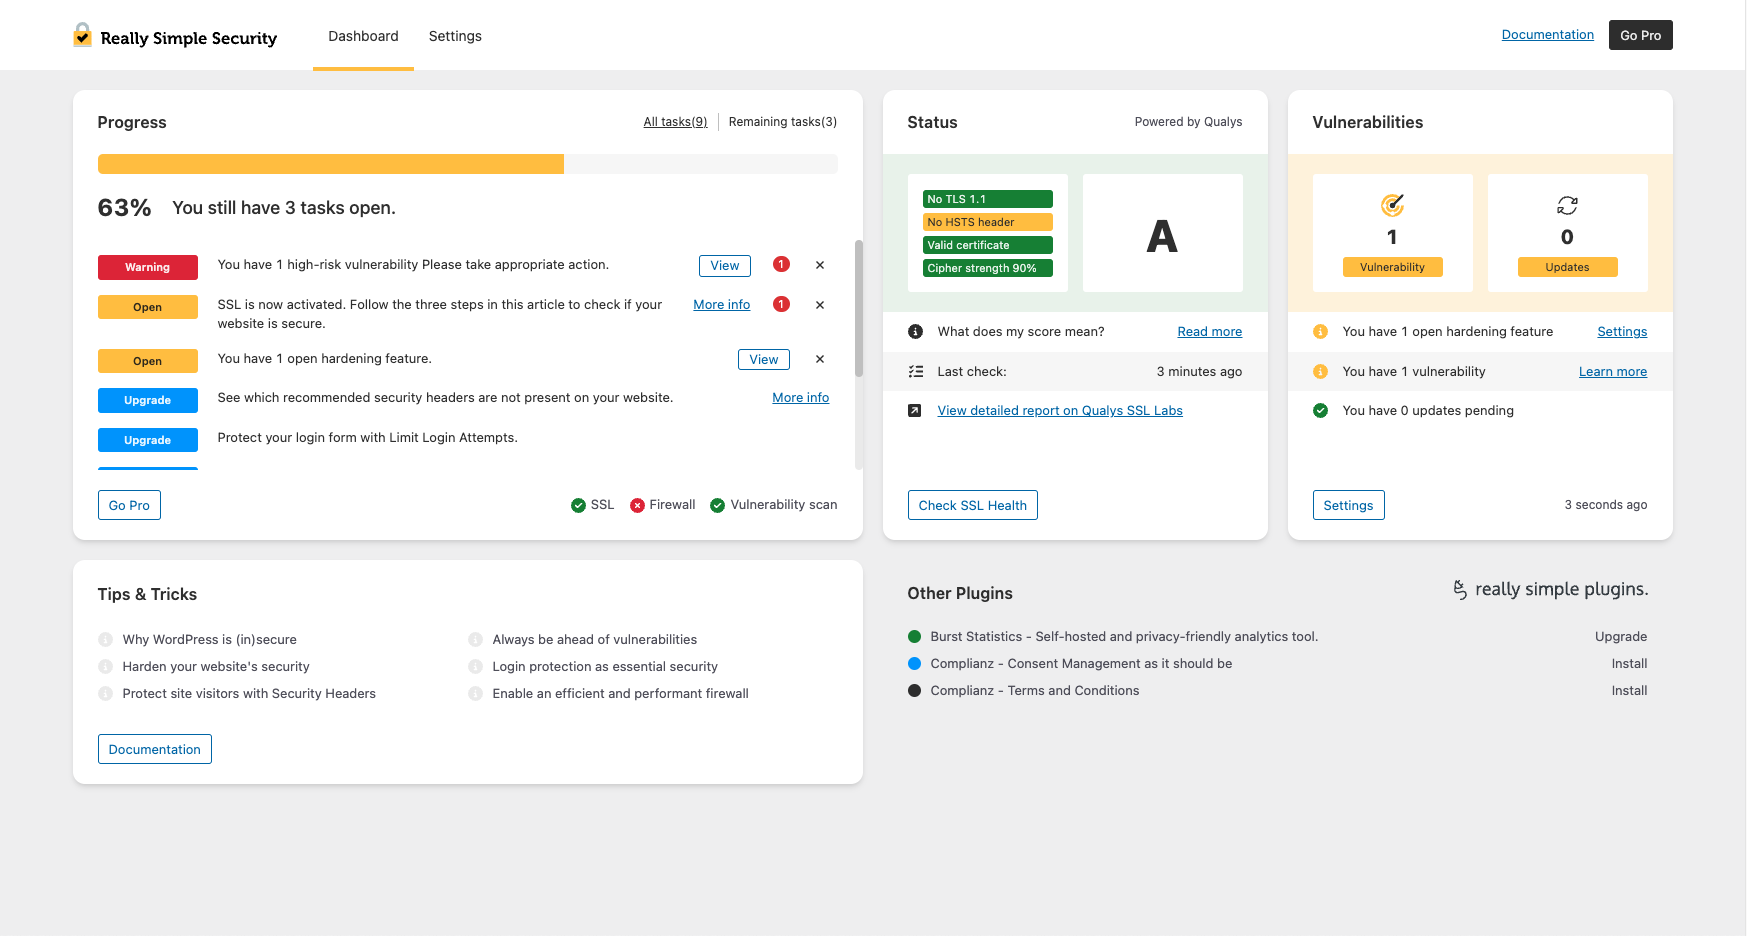
Really Simple Security é o plugin de seguridade para WordPress máis lixeiro e fácil de usar. Protexe a túa web de WordPress coa xeración de certificados SSL, incluídas unha redirección 301 a https correcta e a aplicación forzada de SSL, a exploración de posibles vulnerabilidades, a protección do acceso e a implementación das características esenciais de endurecemento de WordPress.
Cremos que a seguridade debe ter o menor efecto posible no rendemento da web, na experiencia de usuario e na facilidade de mantemento. Por iso, Really Simple Security é:
- Lixeiro: cada característica de seguridade desenvólvese cun enfoque modular e pensando no rendemento. As características desactivadas non cargan código innecesario.
- Fácil de usar: configuración nun minuto cunha breve configuración inicial.
Características de seguridade
Migración a SSL sinxela
Migra a túa web a HTTPS e forza SSL cun só clic.
- Redirección 301 mediante PHP ou .htaccess
- Cookies seguras
- Let’s Encrypt: instala un certificado SSL se o teu provedor de aloxamento permite a instalación manual.
- Comprobación do estado do servidor: a configuración do teu servidor é igual de importante para a seguridade da túa web.
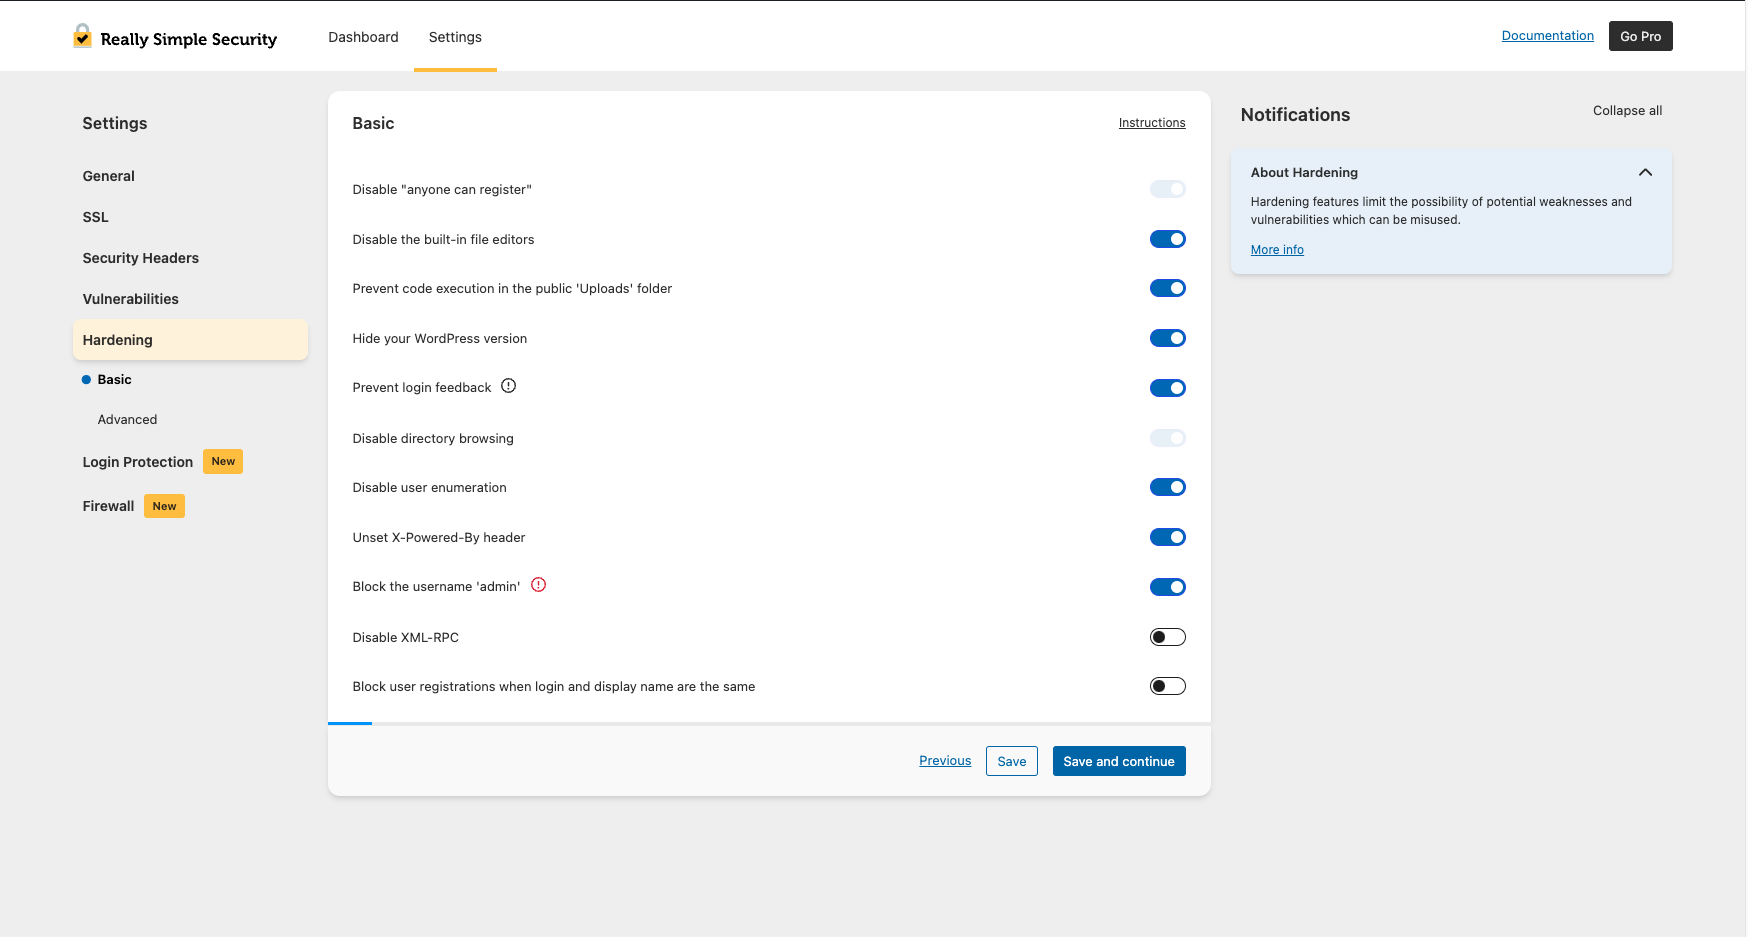
Endurecemento de WordPress
Axusta a túa configuración e mantén WordPress reforzado e seguro atallando as posibles debilidades.
- Impedir a execución de código no cartafol de subidas
- Evitar a resposta do acceso e desactivar a enumeración de usuarios
- Desactivar XML-RPC
- Desactivar a navegación por directorios
- Restricións de nomes de usuario (bloquea «admin» e os nomes públicos)
- e moito máis..
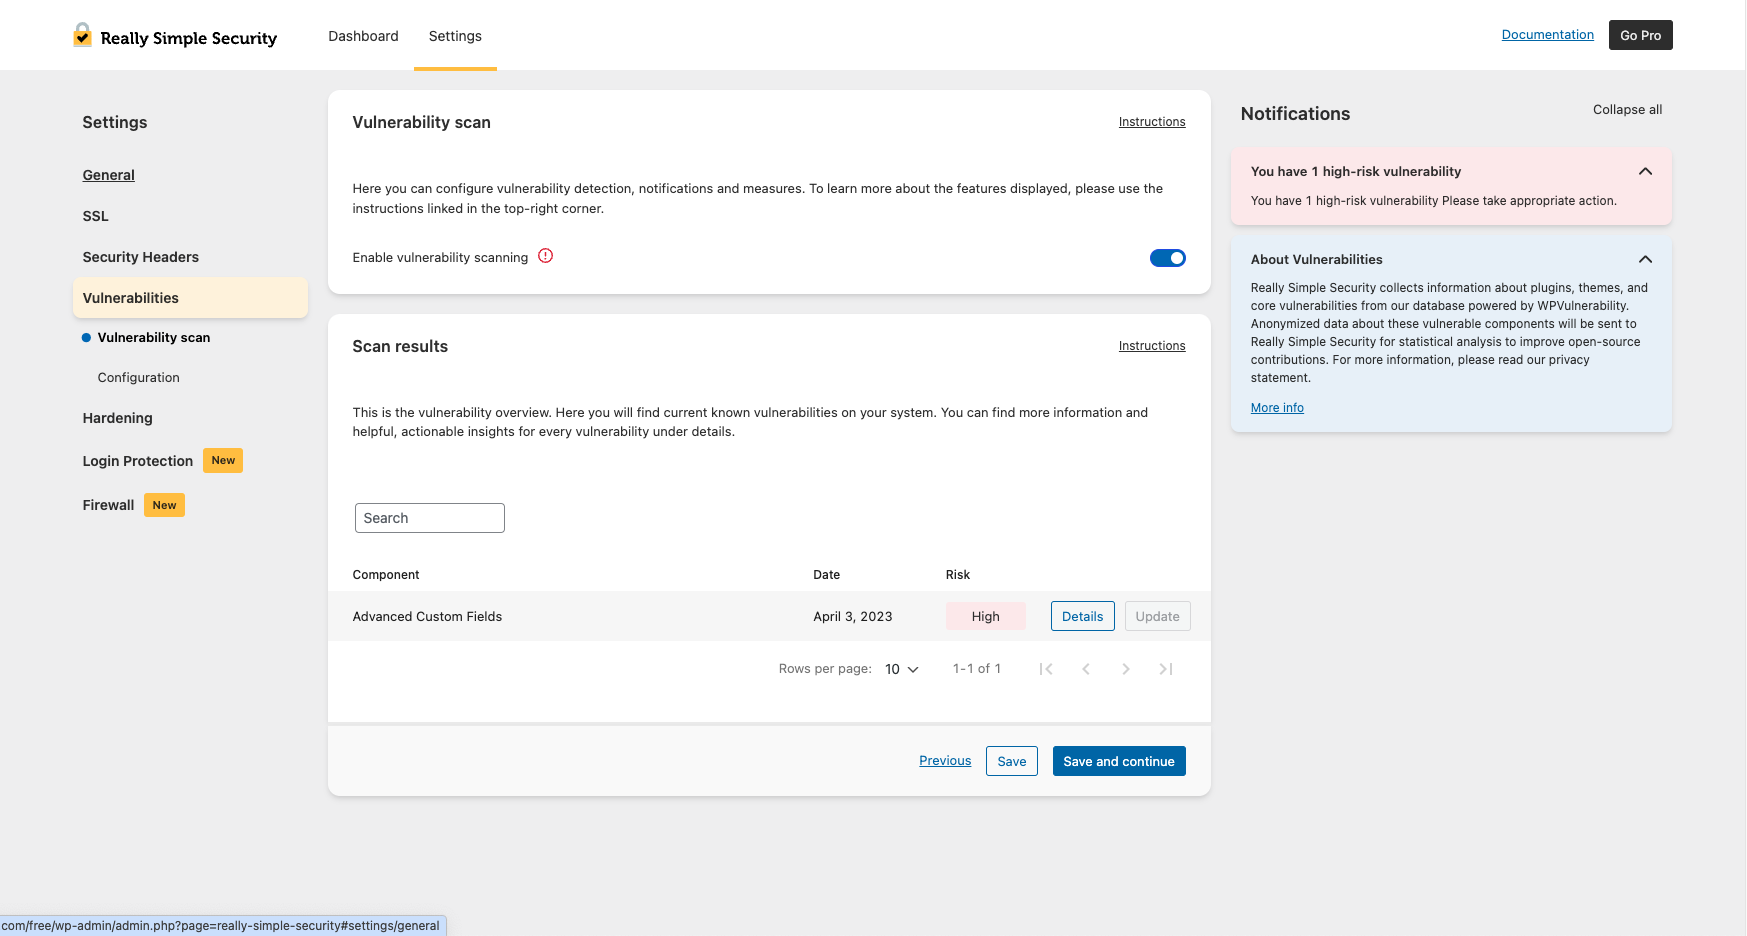
Detección de vulnerabilidades
Recibe un aviso cando os plugins, os temas ou o núcleo de WP conteñan vulnerabilidades e requiran unha acción axeitada.
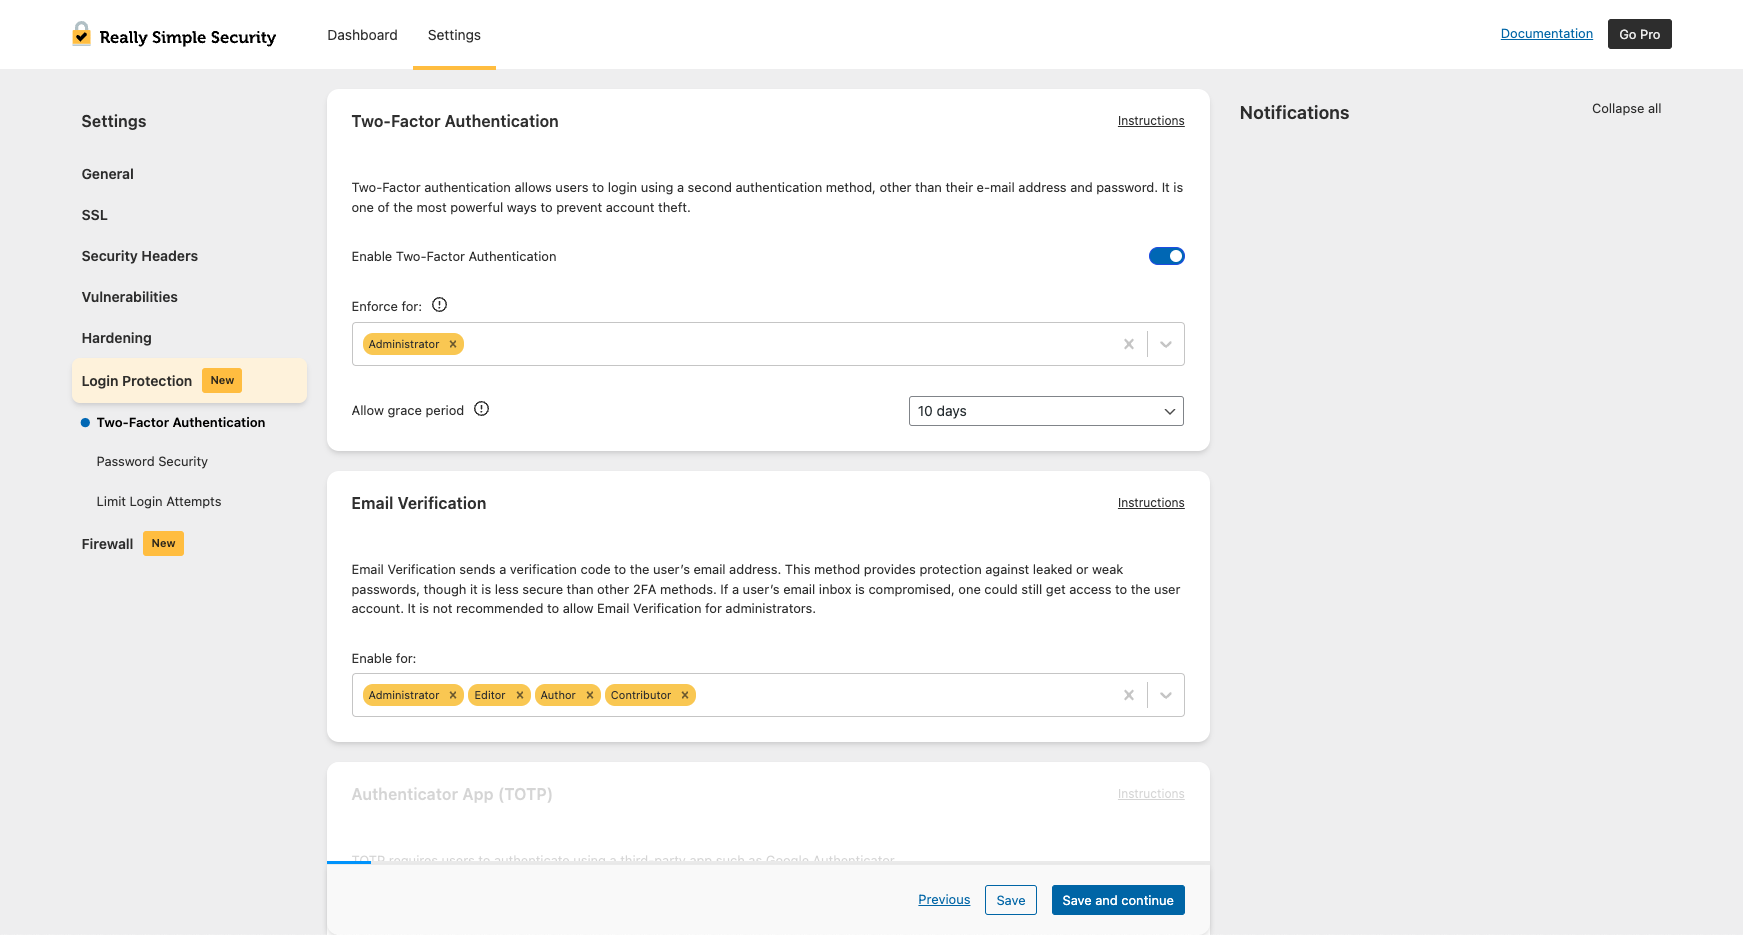
Protección do acceso
Permite ou forza a identificación de dous factores (2FA) para perfís de usuario concretos. Os usuarios reciben un código de dous factores por correo electrónico.
Mellora a seguridade con Really Simple Security Pro
Aplicación forzada avanzada de SSL
- Exploración & corrección de contido mixto. Detecta os arquivos que se solicitan por HTTP e corríxeos a HTTPS, tanto na parte pública como na administración.
- Activa HTTP Strict Transport Security e configura o teu sitio para a lista de precarga de HSTS.
Devasa
Really Simple Security Pro inclúe unha devasa para WordPress eficiente e lixeira que detén bots, rastrexadores e axentes maliciosos con bloqueos de IP e de nomes de usuario.
- Bloqueo de 404: bloquea os rastrexadores cando provocan un número inusual de erros 404.
- Bloqueo por rexións: só permite ou bloquea o acceso ao teu sitio desde rexións concretas.
- Regras da devasa automatizadas e personalizables.
- Lista de bloqueo e lista de permitidos de IP.
Cabeceiras de seguridade
As cabeceiras de seguridade protexen os visitantes do teu sitio contra o risco de clickjacking, ataques de falsificación de peticións entre sitios, roubo de credenciais de acceso e malware.
- Independente da configuración do teu servidor, funciona en Apache, LiteSpeed, NGINX, etc.
- Protexe os visitantes da túa web con X-XSS Protection, X-Content-Type-Options, X-Frame-Options, unha Referrer Policy e cabeceiras CORS.
- Xera automaticamente a túa política de seguridade dos contidos adaptada a WordPress.
Medidas ante vulnerabilidades
Cando se detecta unha vulnerabilidade nun plugin, tema ou no núcleo de WordPress recibirás o aviso correspondente. Con «Medidas ante vulnerabilidades» podes configurar medidas sinxelas pero eficaces para asegurarte de que unha vulnerabilidade crítica non quede sen atender.
- Forzar a actualización: tentarase un proceso de actualización varias veces ata que se poida supoñer que o desenvolvemento dun tema ou plugin está abandonado. Recibirás avisos durante estes pasos.
- Corentena: cando un plugin ou tema non se pode actualizar para resolver unha vulnerabilidade, Really Simple Security pode poñer o plugin en corentena.
Endurecemento avanzado do sitio
- Elixir unha URL de acceso personalizada
- Comprobación e corrección automatizadas dos permisos de arquivos
- Renomear e aleatorizar o prefixo da base de datos
- Cambiar a localización do arquivo debug.log a un cartafol non público
- Desactivar os contrasinais de aplicación
- Controlar a creación de administradores
- Desactivar métodos HTTP, reducindo as peticións HTTP
Protección do acceso
Protexe o proceso de acceso e as contas de usuario da túa web con potentes medidas de seguridade.
- Verificación en dous pasos (acceso por correo electrónico)
- 2FA (identificación de dous factores) con TOTP
- Acceso sen contrasinal con claves de acceso (passkeys)
- Forzar contrasinais seguros e o cambio frecuente de contrasinal
- Limitar os intentos de acceso
Con «Limitar os intentos de acceso» podes configurar un límite para bloquear temporal ou permanentemente enderezos IP ou nomes de usuario (inexistentes). Tamén podes amosar un CAPTCHA despois dun acceso fallido (hCaptcha ou Google reCaptcha)
Control de acceso
- Restrinxe o acceso ao teu sitio desde rexións concretas.
- Engade enderezos IP ou intervalos de IP concretos á lista de bloqueo ou á lista de permitidos.
Ligazóns útiles
- Documentación
- Definicións de seguridade
- Traduce Really Simple Security
- Incidencias & pull requests
- Solicitudes de características
Encántache Really Simple Security?
Se queres apoiar o desenvolvemento continuo deste plugin, considera mercar Really Simple Security Pro, que inclúe excelentes características de seguridade e soporte prémium.
Acerca de Really Simple Plugins
A nosa misión é facer que os requisitos complexos de WordPress sexan realmente sinxelos. Really Simple Security está desenvolvido por Really Simple Plugins.
Para xerar certificados SSL, Really Simple Security usa a biblioteca cliente de Let’s Encrypt le acme2 PHP; grazas a «fbett» por proporcionala. A detección de vulnerabilidades usa WP Vulnerability, unha iniciativa de código aberto de Javier Casares. Queres unirte como colaborador? Tamén estamos en GitHub!
Capturas
Instalación
Para instalar este plugin:
- Fai unha copia de seguridade! Consulta as nosas recomendacións.
- Descarga o plugin.
- Sube o plugin ao directorio /wp-content/plugins/.
- Vai a «Plugins» na administración de WordPress e fai clic en «Activar».
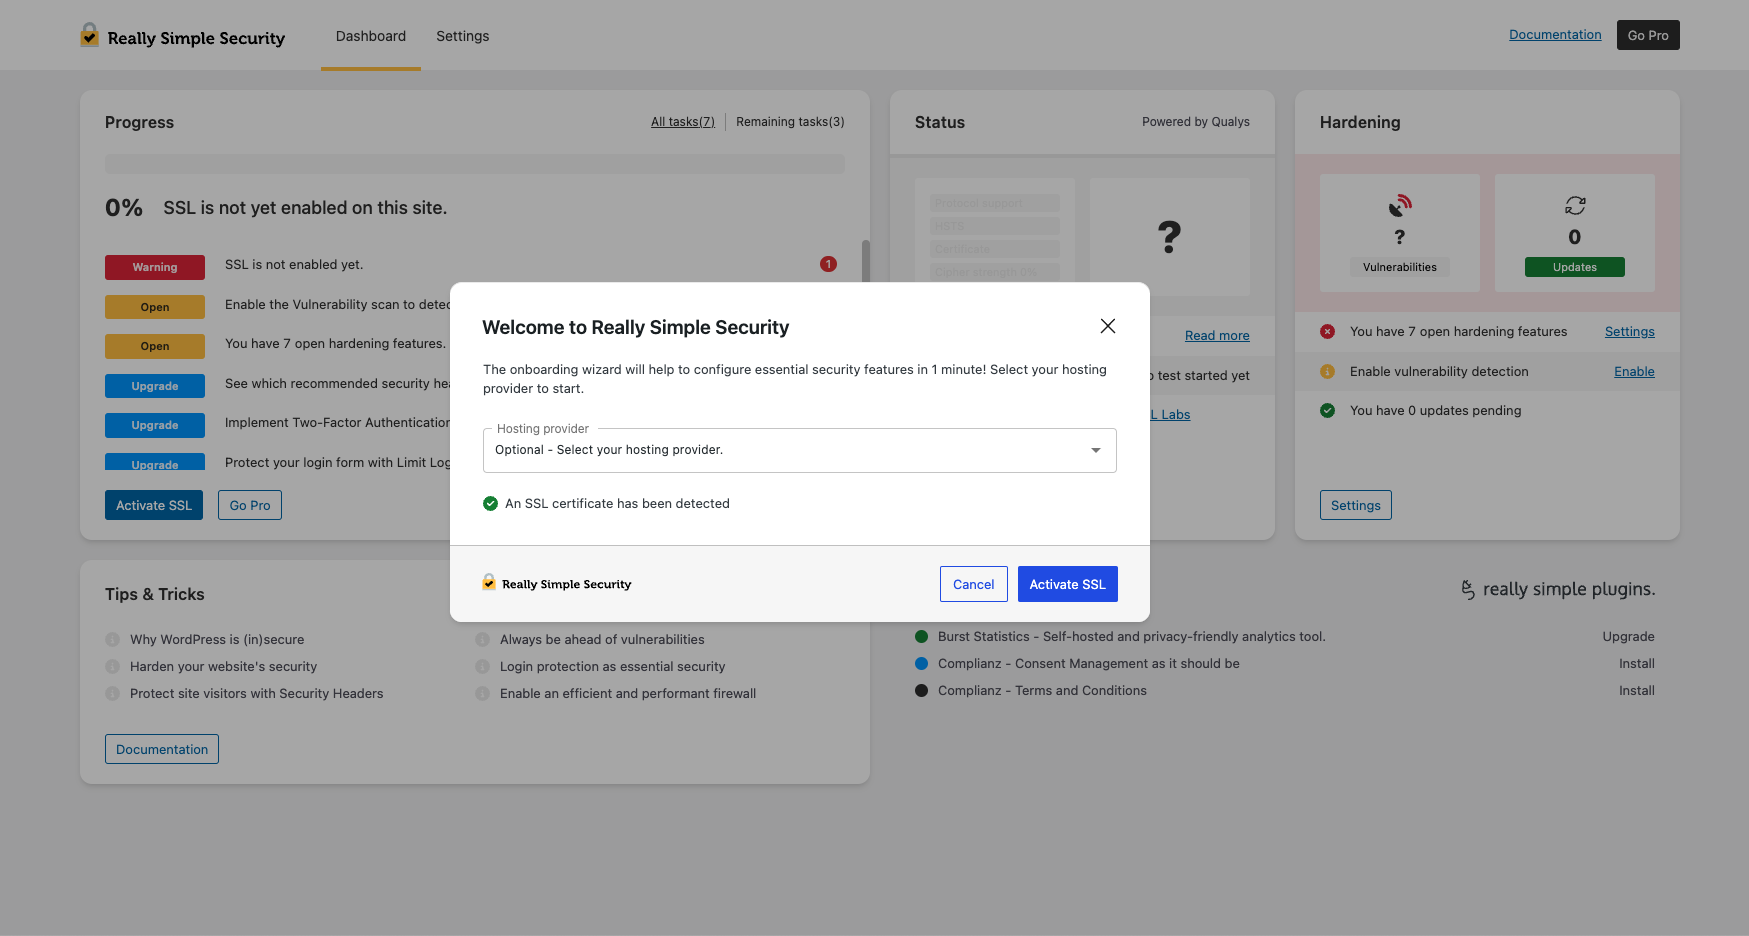
- Agora verás o proceso de configuración inicial de Really Simple Security, que te axudará a completar rapidamente a configuración.
Preguntas frecuentes
-
Base de coñecemento
-
Para obter explicacións máis detalladas e documentación sobre todas as características de Really Simple Security, busca na base de coñecemento
-
Que pasou con Really Simple SSL?
-
Todas as características que fixeron de Really Simple SSL o plugin de xeración de SSL e redirección máis potente e fácil de usar seguen formando parte de Really Simple Security. O plugin desenvólvese cun enfoque modular: se non queres usar o conxunto completo de características de seguridade, o código que non uses non se cargará e non afectará ao rendemento do teu sitio.
-
Por que Really Simple Security?
-
Na nosa experiencia, as solucións de seguridade para WordPress adoitan ser difíciles de configurar, provocan moitos falsos positivos e teñen un impacto considerable no rendemento do sitio. Durante anos os nosos usuarios pedíronnos que simplificásemos a seguridade de WordPress, así que esa converteuse na nosa misión!
-
Non nos poderías facer máis felices! Really Simple Security ten licenza GPL e está creado conxuntamente coa comunidade de WordPress. Agradecemos moito todos os comentarios, que sempre nos axudaron a entender mellor as necesidades dos usuarios. Para achegas de código ou suxestións, estamos en GitHub. Para suxestións, abre unha consulta de soporte Tamén podes amosar o teu agradecemento deixando unha valoración.
-
Que son os problemas de contido mixto?
-
A maioría dos problemas de contido mixto débense a URL en arquivos CSS ou JS. Para ver instrucións detalladas sobre como atopar o contido mixto, le este artigo.
-
Xerar un certificado SSL de Let’s Encrypt
-
Engadimos a posibilidade de xerar un certificado SSL gratuíto con Let’s Encrypt no noso asistente de Really Simple Security. Tes dispoñible unha lista actualizada de todas as integracións posibles aquí. Deixa os teus comentarios sobre outra integración ou información incorrecta, ou se necesitas axuda.
-
Como corrixo un bucle de redirección?
-
Se tes bucles de redirección no teu sitio, proba estas instrucións. Isto pode ocorrer ás veces durante a migración a HTTPS ou por regras de redirección en conflito.
-
O plugin é compatible con multisitio?
-
Si. Hai unha páxina de axustes da rede dedicada onde podes controlar os axustes de toda a rede dunha vez.
-
Como forzo o uso de contrasinais seguros?
-
En «Protección do acceso» podes configurar a fortaleza mínima dos contrasinais e obrigar os usuarios a cambialos despois dun intervalo definido. Impedir o uso de contrasinais débiles é unha boa práctica.
-
Como podo cambiar a miña URL de acceso?
-
Podes establecer unha URL de acceso personalizada en «Endurecemento avanzado do sitio», o que axuda a evitar os ataques de forza bruta ao acceso e os bots que atacan wp-login.php.
-
Este plugin redirixe HTTP a HTTPS?
-
Si. O plugin forza HTTPS e xestiona todas as redireccións necesarias, opcionalmente mediante .htaccess ou PHP.
-
Podo usar Really Simple Security xunto con WordFence?
-
Really Simple Security e WordFence coinciden en boa parte das súas funcionalidades. Se queres usar características concretas de ambos os plugins, recomendámosche encarecidamente non activar dúas veces características similares. A vantaxe de Really Simple Security é que as características desactivadas non cargan ningún código, polo que non afectan ao rendemento do sitio.
Comentarios


Colaboradores e desenvolvedores
“Really Simple Security – Seguridade simple e eficiente (antes Really Simple SSL)” é un software de código aberto. As seguintes persoas colaboraron con este plugin.
Colaboradores


“Really Simple Security – Seguridade simple e eficiente (antes Really Simple SSL)” foi traducido a 59 idiomas. Grazas aos desenvolvedores polas súas contribucións.
Interesado no desenvolvemento?
Revisa o código, bota unha ollada aorepositorio SVN, ou subscríbete ao log de desenvolvemento por RSS.
Rexistro de cambios
9.8.3 – 2026-09-15
- Seguridade: corrixiuse unha omisión da 2FA que aínda quedaba na identificación de XML-RPC.
- Seguridade: corrixiuse un problema polo que os visitantes non identificados podían inflar a base de datos mediante o interceptor de 404. Grazas a Naoki Kawahigashi, a través de WPScan, por informar del.
- Corrixido: un posible erro ao procesar plugins que xa non estaban dispoñibles en «Outros plugins».
- Cambiado: eliminouse SimplyBook.me da configuración inicial e de «Outros plugins».
- Cambiado: normalizouse a puntuación nas mensaxes de tarefas e avisos.
9.8.2 – 2026-09-14
- Seguridade: os usuarios obrigados a usar a 2FA podían ampliar o seu propio período de graza.
- Corrixido: a configuración inicial da 2FA despois de iniciar sesión mediante WooCommerce.
- Corrixido: a devasa podía facer referencia a
advanced-headers.phpcando o arquivo non existía. - Corrixido: posibles erros fatais causados por datos non válidos nas peticións públicas de CSP e 2FA.
9.8.1 – 2026-09-01
- Seguridade: evitouse a eliminación inesperada do nonce de acceso.
- Seguridade: evitouse un fallo que cambiaba incorrectamente o estado da 2FA de activo a aberto.
- Seguridade: impide os accesos por XML-RPC sen 2FA para os usuarios que teñen a 2FA configurada.
9.8.0 – 2026-08-25
- Corrixido: a instalación doutros plugins agora recupera correctamente a ligazón de descarga.
- Corrixido: problemas de compatibilidade con PHP 8.5.
- Corrixido: o período de graza da 2FA non sempre se xestionaba correctamente.
- Cambiado: as comprobacións da API REST son máis rápidas e só se executan cando é necesario.
- Cambiado: probado ata WordPress 7.1.
9.7.0 – 2026-07-29
- Corrixido: aliñamento da icona do estado de validación do correo electrónico.
- Corrixido: os datos de vulnerabilidades inclúense na limpeza ao desinstalar.
- Cambiado: eliminouse unha mensaxe de rexistro de claves de acceso que non se usaba.
- Cambiado: actualizouse a sección «Outros plugins» na configuración inicial e nos axustes.
9.6.1 – 2026-07-06
- Corrixido: aliñamento da icona do estado de validación do correo electrónico.
- Corrixido: os datos de vulnerabilidades inclúense na limpeza ao desinstalar.
- Cambiado: actualizáronse as traducións para usar o formato PHP de l10n.
- Cambiado: actualizouse a sección «Outros plugins» na configuración inicial e nos axustes.
9.6.0 – 2026-06-16
- Corrixido: os correos de recordatorio do período de graza da 2FA podían enviarse de forma inesperada.
- Corrixido: o aviso de valoración agora descártase correctamente ao premer a X.
- Cambiado: os detalles das vulnerabilidades agora só se cargan para o plugin ou tema que se está a activar.
- Cambiado: mellorouse a escritura de regras con bloqueo de arquivos para evitar condicións de carreira.
- Cambiado: a limpeza ao desinstalar agora elimina as opcións e os datos transitorios do plugin de forma máis fiable.
- Cambiado: engadiuse RSSSL_INFO_LOG para obter detalles de depuración adicionais.
- Cambiado: engadíronse máis comprobacións de requisitos previos antes de poder activar as características.
9.5.11 – 2026-05-05
- Corrixido: erro fatal que podía producirse cando un plugin usa admin_enqueue_scripts de forma incorrecta.
- Corrixido: un fallo polo que se podía gardar un valor de axuste incorrecto.
9.5.10.1 – 2026-04-29
- Corrixido: variable non definida durante o cron.
- Cambiado: actualizouse o fluxo de acceso con 2FA para resolver un comportamento de verificación inconsistente.
9.5.10 – 2026-04-21
- Corrixido: algúns problemas de estilo (CSS) para mellorar a compatibilidade con WordPress 7.0.
- Cambiado: eliminouse unha función de retorno AJAX que non se usaba.
- Cambiado: probado ata WordPress 7.0.
9.5.9 – 2026-03-31
- Cambiado: reformulouse a lóxica da detección de vulnerabilidades e das medidas.
9.5.8 – 2026-02-26
- Corrixido: impide usar «Non volver preguntar» nos perfís de usuario para os que a 2FA é obrigatoria.
- Corrixido: resolveuse un problema polo que «Evitar a resposta do acceso» podía amosar un nome de usuario fantasma na pantalla de reintento de acceso.
- Corrixido: evitáronse os avisos «Failed to send buffer of zlib output compression» ao usar o corrector de contido mixto con zlib.output_compression activado.
- Cambiado: actualizouse o texto do aviso de valoración.
9.5.7 – 2026-02-10
- Corrixido: situación na que os usuarios quedaban bloqueados despois de caducar o período de graza da 2FA por faltaren métodos de identificación.
- Cambiado: a experiencia de usuario da 2FA por correo electrónico, facendo que Intro envíe o código de verificación en lugar de volver envialo.
- Cambiado: simplificouse o arranque dos servizos eliminando a capa Provider e rexistrando todos os servizos directamente no contedor App.
9.5.6 – 2025-01-20
- Corrixido: a lista de usuarios con 2FA non amosaba todos os usuarios
- Corrixido: a caché de Cloudflare non se baleiraba despois de activar SSL
- Cambiado: mellorouse o proceso de desactivación
9.5.6 – 2025-12-16
- Corrixido: erro de JavaScript ao usar perfís personalizados coa 2FA
- Corrixido: erro fatal causado por instanciar dúas veces a clase de aloxamentos
- Corrixido: erro fatal ao actualizar desde versións antigas do plugin
- Corrixido: o comando activate_ssl de WP-CLI agora funciona correctamente no primeiro intento
- Cambiado: eliminados dous arquivos sen usar do plugin
- Cambiado: actualizado o readme para axustalo aos estándares
9.5.4 – 2025-11-18
- Corrixido: erro de acceso da 2FA cando o usuario non ten perfís asignados
- Corrixido: erro fatal cando a ruta de wp-config.php está baleira
- Cambiado: engadido o bloqueo de arquivos a .htaccess e wp-config.php para evitar condicións de carreira
- Cambiado: aclarado o comentario sobre a indexación de directorios en .htaccess
- Cambiado: substituído site_url() por home_url() na comprobación de recursos 404 da páxina de inicio
- Cambiado: as funcións de seguranza agora omiten as tarefas de cron e os contornos de CLI
- Cambiado: o paso final do asistente de Let’s Encrypt agora só mostra o botón de activación do SSL
- Cambiado: engadido un arquivo license.txt
9.5.3.1
- Corrixido: os comandos de WP-CLI non funcionaban correctamente
9.5.3
- Corrixido: advertencia de dominio de texto cargado demasiado cedo por unha tradución sen usar
- Corrixido: a ventá emerxente de desactivación agora móstrase sempre
- Cambiado: refactorizado o código da configuración inicial
9.5.2.3
- Corrixido: o restablecemento da 2FA agora chama correctamente ao servizo de restablecemento da 2FA
9.5.2.2
- Corrixido: TypeError da 2FA ao actualizar desde versións antigas do plugin
9.5.2
- Corrixido: todos os usuarios aparecen agora na lista da 2FA
- Corrixido: as tarefas agora móstranse sempre en multisitio
- Cambiado: o comando activate_ssl de WP-CLI admite –force para omitir a confirmación
9.5.1
- Corrixido: engadida a comprobación da función getmyuid que faltaba para evitar erros
- Corrixido: o CSS de dereita a esquerda agora funciona correctamente cando SCRIPT_DEBUG está activado
- Cambiado: normalizados os espazos de nomes REST a really-simple-security
9.5.0.2
- Corrixido: evítase escribir contido baleiro en .htaccess
9.5.0.1
- Corrixido: .htaccess protexido contra sobrescrituras baleiras; a creación automática require activala cun filtro
9.5.0
- Corrixido: engadido á lista branca o rastrexador de LiteSpeed Cache en .htaccess para evitar problemas de redirección
- Corrixido: lóxica do correo electrónico do período de graza da 2FA para non enviar recordatorios a usuarios coa 2FA activa
- Corrixido: actualizado o nome do provedor de aloxamento de «XXL Hosting» a «Superspace»
- Cambiado: reelaborada a xestión de .htaccess con insert_with_markers e a integración con WP Rocket
- Cambiado: engadido un SBOM ao plugin
- Cambiado: mellorada a coherencia dos textos e actualizada a terminoloxía xeopolítica
9.4.3
- Corrixido: o ID de usuario podía estar baleiro na 2FA
- Corrixido: o botón «Máis información» do correo electrónico de vulnerabilidades agora liga á páxina correcta
- Corrixido: erro de rsssl_user_can_manage non definido ao descargar o estado do sistema
- Cambiado: mellorada a compatibilidade coas ligazóns permanentes simples
- Cambiado: actualizadas as ligazóns do plugin
9.4.2
- Corrixido: requisitos de redirección de .htaccess para configuracións en subcartafoles
- Corrixido: o botón de reenviar o correo electrónico na páxina da 2FA agora mostra unha mensaxe de confirmación
- Corrixido: restaurados os arquivos SCSS
- Corrixido: o plugin seguía redirixindo á páxina de axustes despois da activación
- Cambiado: actualizada a instalación de plugins desde a configuración inicial e a páxina do escritorio
- Cambiado: engadido un aviso coa opción de forzar a verificación do enderezo de correo electrónico
- Cambiado: actualizada a versión mínima de WordPress á 6.6
9.4.1
- Corrixido: advertencia de dominio de texto cargado demasiado cedo
9.4.0
- Corrixido: momento de inicialización do plugin para evitar a advertencia do dominio de texto
- Corrixido: resposta cando se reenvía o correo electrónico durante a configuración da 2FA
- Corrixido: a ligazón de inicio de sesión único agora admite URL de acceso personalizados
- Engadido: SimplyBook nas seccións de configuración inicial e de outros plugins
- Cambiado: resposta máis detallada ao usar os comandos de CLI
- Cambiado: detéctase EXTENDIFY_PARTNER_ID e execútase activate_recommended_features
- Cambiado: a lista de aloxamentos da configuración inicial usa agora os nomes comerciais
- Cambiado: a enumeración de usuarios agora devolve 401 en lugar de 404
9.3.5 – 2025-04-29
- Corrixido: os métodos de 2FA agora pódense establecer na páxina do perfil
- Cambiado: probado ata WordPress 6.8
- Cambiado: actualizacións das traducións
- Cambiado: comprobación do cargador automático no cron
9.3.3 – 2025-04-02
- Cambiado: engadidos varios comandos de WP-CLI para axustarse ás características recentes do plugin
- Cambiado: engadida a compatibilidade con perfís personalizados/múltiples na identificación de dous factores
9.3.2.1 – 2025-03-20
- Corrixido: xestiónanse correctamente os plugins descoñecidos nas solicitudes de actualización
9.3.2 – 2025-03-05
- Corrixido: eliminado o comportamento por defecto das caixas de verificación dos axustes de configuración
- Corrixido: xestiónanse varios motivos da información emerxente nos campos de selección desactivados
- Cambiado: engadidos filtros para personalizar o comportamento do asistente de Let’s Encrypt
9.3.1 – 2025-02-12
- Corrixido: todas as ligazóns das instrucións son agora correctas
- Corrixido: clave de array “m” non definida ao mostrar os detalles das vulnerabilidades
- Corrixido: evítanse erros ao volver á versión gratuíta
- Corrixido: compatibilidade da 2FA co acceso de WordPress.com de JetPack
- Cambiado: as funcións de correo electrónico requiren un enderezo de correo electrónico verificado
9.2.0 – 2025-01-20
- Corrixido: engadida a comprobación do nonce ao botón para volver comprobar o certificado
- Corrixido: nalgúns casos non se podía descartar correctamente o aviso de valoración
9.1.4
- Corrixido: os escudos das táboas de datos da interface xa non aparecen cortados
- Cambiado: non se rexistran os erros 404 dos usuarios conectados
- Cambiado: implementado o filtro rsssl_wpconfig_path en todas as funcións de wp-config
- Cambiado: finalización máis rápida da configuración inicial despois de premer o botón Finalizar
9.1.3 – 2024-11-28
- Corrixido: eliminado o URL do sitio duplicado
- Corrixido: rsssl_sanitize_uri_value() agora sempre devolve unha cadea
- Corrixido: aplicación da 2FA por perfil en multisitio para usuarios con varios perfís
- Corrixido: o botón Skip Onboarding levaba a unha páxina non definida co método de correo electrónico
- Corrixido: actualizada a carga das traducións para WordPress 6.7
- Cambiado: mellorado o aviso de bloqueo da 2FA
- Cambiado: captúrase o uso de short init no arquivo advanced-headers
- Cambiado: melloras nas cadeas e comentarios para os tradutores
- Cambiado: compatibilidade de Bitnami con rsssl_find_wordpress_base_path()
- Cambiado: integrados os avisos de Saúde do sitio con Solid Security
- Cambiado: mellorada a xeración de contrasinais aleatorios en Rename Admin User
- Cambiado: devólvese sempre unha cadea na función wpconfig_path()
9.1.2
- Seguranza: corrección dunha omisión da identificación
9.1.1.1 – 2024-11-05
- Corrixido: o período de graza da 2FA seguía activo despois dun restablecemento
9.1.1 – 2024-10-30
- Corrixido: o período de graza da 2FA seguía activo despois dun restablecemento
- Cambiado: o arquivo safe-mode.lock desactiva a devasa, a 2FA e o LLA para a depuración
- Cambiado: actualización do estado do sistema
- Cambiado: cambios textuais
- Cambiado: actualizados os URL das instrucións
- Cambiado: os avisos de Saúde do sitio pasan de críticos a recomendados
- Cambiado: eliminada unha biblioteca de React obsoleta
9.1.0 – 2024-10-22
- Corrixido: evítanse posibles erros coa resposta do acceso
- Corrixido: captúrase o erro de tipo cando $transients non é un array
- Cambiado: permítese explorar as cabeceiras de seguranza mediante scan.really-simple-ssl.com
- Cambiado: eliminadas as chamadas innecesarias a rsssl_update_option
9.0.2
- Corrixido: problema ao desactivar a 2FA
9.0.0 – 2024-09-16
- Corrixido: URL das instrucións nos axustes da devasa
- Corrixido: URL das instrucións incorrecto
- Corrixido: Let’s Encrypt devolvía o certificado antigo nos certificados renovados automaticamente
- Cambiado: eliminada a cabeceira X-Frame-Options en favor de frame-ancestors
- Cambiado: gardar e continuar na vista xeral das vulnerabilidades non funcionaba correctamente
8.3.0.1
- Corrixido: problemas co modelo de descifrado
8.3.0 – 2024-08-12
- Corrixido: algunhas cadeas non se podían traducir
- Corrixido: a ligazón ao soporte premium non funcionaba
- Corrixido: as ligazóns dos correos electrónicos ás veces eran incorrectas
- Corrixido: erro fatal na detección de permisos
- Engadido: a exploración de seguranza dos contrasinais detecta contrasinais débiles e comprometidos
- Cambiado: desactívanse as programacións de cron ao desactivar
- Cambiado: unha cabeceira personalizada na comprobación da licenza mellora a compatibilidade cos aloxamentos
- Cambiado: engadida unha opción para desactivar a cabeceira X-powered-by
- Cambiado: novo método de cifrado mellorado para algúns axustes
8.1.5 – 2024-06-21
- Corrixido: as ligazóns da documentación á web estaban rotas
- Cambiado: algúns cambios nos textos de axuda
- Cambiado: nova estrutura para actualizar as táboas da base de datos
8.1.4 – 2024-06-11
- Corrixido: non se cargaba o cambio na caducidade da cookie
- Corrixido: compatibilidade de Visual Composer con Enforce Strong Password
- Corrixido: varios avisos de CloudFlare detectado na configuración inicial
- Corrixido: posición das caixas de verificación na configuración inicial
- Cambiado: o despregable da configuración inicial non era completamente visible
- Cambiado: estilo da vista xeral bloqueada de XML RPC
8.1.3 – 2024-05-16
- Corrixido: compatibilidade con WP Rocket cando non existe advanced-headers.php
8.1.2 – 2024-05-16
- Corrixido: advanced-headers.php agora admite a inclusión temperá
8.1.1 – 2024-05-14
- Corrixido: a actualización desde <6.0 a >8.0 causaba un erro fatal
- Corrixido: o URL aos detalles das vulnerabilidades detectadas era incorrecto
- Engadido: detección de permisos non recomendados nos arquivos
- Engadido: configura restricións por rexión para o teu sitio
- Cambiado: cambio de texto na capa superposta premium
- Cambiado: a versión mínima requirida de PHP pasa á 7.4
- Cambiado: compatibilidade con Bitnami
- Cambiado: compatibilidade de Limit Login Attempts con WooCommerce
- Cambiado: eliminado o X-Really-Simple-SSL-Test duplicado de advanced-headers-test.php
- Cambiado: bórrase o aviso sobre .htaccess con permisos de escritura se do_not_edit_htaccess está activado
8.1.0
- Corrixido: móstrase ‘self’ por defecto en Frame Ancestors
- Engadido: integración do Captcha con Limit Login Attempts
- Cambiado: algunhas correccións de cadeas
- Cambiado: captúrase a inexistencia de rsssl_version_compare
- Cambiado: comprobación da existencia do módulo openSSL
- Cambiado: establécese un array baleiro por defecto para as opcións nas actualizacións herdadas
- Cambiado: desactívase o URL de acceso personalizado cando están activadas as ligazóns permanentes simples
- Cambiado: eliminado o aviso de cartafol renomeado, que xa non é necesario
- Cambiado: actívanse as cabeceiras avanzadas na configuración inicial
- Cambiado: comprobación is_object no actualizador
8.0.1
- Corrixido: activábase a 2FA durante a configuración inicial cando o usuario non a seleccionaba
- Corrixido: actualizar a Pro conserva os axustes cando está activado o borrado ao desactivar
- Corrixido: captúranse varios erros de claves de array inexistentes
- Cambiado: mellores valores por defecto para a CSP
8.0.0
- Engadido: ocultar a caixa de verificación «Lembrarme»
- Engadido: o bloqueo da creación de administradores maliciosos esténdese a multisitio
- Cambiado: eliminado prefetch-src da Content Security Policy
- Cambiado: desactívase a 2FA cando a protección do acceso está desactivada
7.2.8
- Corrixido: bórranse as programacións de cron ao desactivar
- Cambiado: actualización das traducións
- Cambiado: aviso informativo sobre a fusión automática dos plugins gratuíto e Pro
7.2.7
- Cambiado: engadida a integración con FlyingPress e Fastest Cache
- Cambiado: corrixida a saída dun filtro que causaba un problema de compatibilidade con BuddyPress
7.2.6
- Corrixido: páxinas 404 personalizadas cun URL de acceso personalizado
- Engadido: opción para limitar o tempo de caducidade da cookie de acceso
- Cambiado: cambios no texto
- Cambiado: CSS da mensaxe de erro de acceso
- Cambiado: mellorada a detección de cabeceiras comprobando o último URL da cadea de redireccións
7.2.5
- Corrixido: orde das cabeceiras na detección de IP
- Corrixido: creación de táboas ao activar o módulo LLA
7.2.4
- Corrixido: advertencia de PHP no módulo Password Security
- Corrixido: a característica de cambiar o URL de acceso non funcionaba coas páxinas protexidas con contrasinal
- Cambiado: a creación da táboa da base de datos pasa ao módulo Limit Login Attempts
- Cambiado: evítase o erro de PHP causado pola característica de endurecemento do arquivo debug.log
7.2.3
- Corrixido: os datos da CSP non se mostraban na táboa de datos
7.2.2
- Cambiado: mellorada a comprobación da clase PharData
7.2.1
- Corrixido: a configuración da CSP impedía completar o modo de aprendizaxe
- Corrixido: estilo das táboas de datos
- Corrixido: usar deactivate_https con WP-CLI non eliminaba as regras de htaccess
- Cambiado: engadido un parámetro de consulta para forzar a verificación do correo electrónico
- Cambiado: CSS do botón para comprobar o certificado manualmente
7.2.0
- Corrixido: cambiada a ligazón ao artigo
- Corrixido: eliminado o arquivo .js das bandeiras, que se engadía dúas veces
- Corrixido: erro tipográfico no aviso de advanced-headers.php non atopado
- Cambiado: captúrase a advertencia de PHP cando o src do script está baleiro ao ocultar a versión de WP
- Cambiado: nova resposta ao gardar & continuar
- Cambiado: estilo das táboas de datos
- Cambiado: nova ventá emerxente baseada en React
- Cambiado: menú reestruturado
- Cambiado: vólvese comprobar o estado das vulnerabilidades despois dunha actualización do núcleo
- Cambiado: os correos electrónicos de aviso de vulnerabilidades agora ligan aos detalles específicos
7.1.3 – 2023-10-11
- Corrixido: o ErrorBoundary de React impedía completar a xeración de Let’s Encrypt
7.1.2 – 2023-10-06
- Corrixido: un cambio de hook no cargador de integracións impedía cargar os módulos
7.1.1 – 2023-10-05
- Corrixido: uso incorrecto dunha función
7.1.0 – 2023-10-04
- Cambiado: detéctase se o arquivo advanced-headers.php se está a executar
7.0.9 – 2023-09-05
- Cambiado: corrixida unha palabra cun erro tipográfico
- Cambiado: posibilidade de tradución de varias cadeas
7.0.8 – 2023-08-08
- Corrixido: xestión das opcións herdadas en PHP 8.1
- Corrixido: reconto das tarefas pendentes
- Cambiado: probado ata WordPress 6.3
- Cambiado: mellorada a comprobación da existencia de arquivos JSON
7.0.7 – 2023-07-25
- Corrixido: xestión das opcións herdadas en PHP 8.1
- Corrixido: evítanse problemas con CloudFlare ao enviar o formulario de soporte
- Corrixido: singular/plural nas traducións ao xaponés
- Cambiado: colocación da icona da ventá emerxente no asistente en pantallas pequenas
- Cambiado: as cabeceiras detectadas en caché caducan cinco minutos despois de gardar os axustes
7.0.6 – 2023-07-04
- Corrixido: as traducións non se cargaban nos compoñentes de React divididos en fragmentos
- Cambiado: compatibilidade cun directorio wp-content personalizado en advanced-headers.php
- Cambiado: impídese usar subdirectorios no URL de acceso personalizado
- Cambiado: engadido un parámetro para volver comprobar manualmente as vulnerabilidades
7.0.5
- Corrixido: revertido o método de redirección para corrixir problemas de acceso en sitios sen www
7.0.4 – 2023-06-14
- Corrixido: a resposta ao activar as características de endurecemento non as mostraba como activadas
- Cambiado: aviso que informa sobre a nova característica gratuíta de detección de vulnerabilidades
- Cambiado: mellorado o método de redirección de PHP
- Cambiado: pódese descartar o aviso de wp-config.php sen permisos de escritura
7.0.3
- Corrixido: corrixidos falsos positivos nalgúns plugins
- Cambiado: avisos de vulnerabilidades en Saúde do sitio, se os avisos están activados
7.0.2
- Cambiado: mellorada a precisión da coincidencia nos plugins con vulnerabilidades
7.0.1
- Corrixido: a alternativa AJAX da REST API agora funciona correctamente
7.0.0
- Engadido: detección de vulnerabilidades (Beta)
- Cambiado: a REST API da configuración inicial pasa a do_action rest_route
- Cambiado: captúranse varias situacións extremas na API de SSL Labs
- Cambiado: adaptabilidade do bloque de SSL Labs
- Cambiado: detección máis robusta de wp-config.php
6.3.0
- Cambiado: engadida a compatibilidade co novo contorno de probas de Let’s Encrypt
6.2.5
- Corrixido: discrepancia de capacidades en multisitio
- Cambiado: engadida unha opción de alerta de advertencia
6.2.4
- Corrixido: captúrase un valor que non é array procedente do array de avisos
- Corrixido: errata na ligazón da documentación
- Cambiado: opción de activar os correos electrónicos de aviso no asistente de configuración inicial
- Cambiado: estilos da configuración inicial
6.2.3
- Cambiado: back-end de React a compoñentes funcionais
- Cambiado: o aviso de multisitio debería ligar á páxina de administración da rede
- Cambiado: detéctanse os rexistros CAA existentes para comprobar a compatibilidade con Let’s Encrypt
- Cambiado: probado ata WP 6.2
- Cambiado: mellora da experiencia de usuario do modo de aprendizaxe
6.2.2
- Corrixido: discrepancia de capacidades para os non administradores na administración de multisitio
6.2.1
- Corrixido: condición de carreira ao activar SSL mediante WP-CLI
- Corrixido: faltaba o estado desactivado nas áreas de texto e caixas de verificación
- Corrixido: algunhas cadeas non se podían traducir
- Corrixido: renovación de Let’s Encrypt co complemento
- Cambiado: reestruturación da comprobación de permisos
- Cambiado: actualizado o aviso sobre o comodín nos subsitios dun contorno multisitio
6.2.0
- Engadido: avisos por correo electrónico opcionais nos axustes avanzados
- Cambiado: engadíronse informacións emerxentes
- Cambiado: engadidas advertencias para a redirección de .htaccess
- Cambiado: non enviar o correo electrónico de cambio de usuario ao renomear o usuario admin
- Cambiado: usar BASEPATH só para wp-load.php; os cartafoles con ligazóns simbólicas cárganse baseándose en ABSPATH
- Cambiado: mellorada a compatibilidade cos contornos onde a REST API está bloqueada
6.1.1
- Corrixido: corrección da activación de SSL con WP-CLI cando o sitio non se visitou antes
- Cambiado: evítase que apareza o estado ‘undefined’ nas chamadas á API da páxina de axustes
- Cambiado: aviso para as versións incompatibles do complemento de shell de Let’s Encrypt
6.1.0
- Corrixido: elemento de menú baleiro visible no menú de Let’s Encrypt
- Cambiado: algúns cambios de experiencia de usuario
- Cambiado: limitar o número de avisos no escritorio
- Cambiado: cárgase o URL das solicitudes da REST API por https se a web se carga por https
6.0.14
- Corrixido: páxina de axustes ao usar ligazóns permanentes simples
6.0.13
- Corrixido: CSS das etiquetas azuis do escritorio de progreso por debaixo de 1080px
- Corrixido: a activación de SSL con WP-CLI non funcionaba por mor das comprobacións de capacidades
- Corrixido: capturar o erro de conta non válida na xeración de Let’s Encrypt
- Corrixido: non se bloquea a enumeración de usuarios para Gutenberg
- Cambiado: mellorado o método para eliminar elementos de menú baleiros no escritorio de axustes
- Cambiado: ligazóns dinámicas no instalador automático
- Cambiado: o método rest_api pasa a apiFetch() do núcleo de WP
- Cambiado: desprázase á vista o axuste resaltado despois de premer «fix» nunha tarefa
- Cambiado: as probas dos métodos HTTP execútanse por lotes para evitar tempos de espera esgotados de CURL
- Cambiado: limpar o arquivo code-execution.php despois da proba
- Cambiado: aviso cando DISABLE_FILE_EDITING está establecido en false
- Cambiado: eliminar algunhas traducións innecesarias
- Cambiado: a proba da versión de WP usa opcións para unha mellor persistencia
6.0.12
- Corrixido: a proba do nome de usuario admin en multisitio usa o prefixo correcto da base de datos
- Cambiado: permítense submenús na aplicación de React da administración
- Cambiado: omítese a actualización do valor cando non se fixo ningún cambio
- Cambiado: sen redirección ao descartar un aviso de administración
- Cambiado: eliminar unha advertencia obsoleta
- Cambiado: compatibilidade con qtranslate na páxina de axustes
6.0.11
- Corrixido: a comprobación do acceso funciona cando HTTP_X_WP_NONCE non está dispoñible
- Corrixido: os avisos de administración agora descártanse inmediatamente
6.0.10
- Corrixido: compatibilidade con Apache 2.4 para o bloqueo de código no directorio de subidas
- Corrixido: compatibilidade da caché de Varnish coas peticións á API REST
- Corrixido: engadiuse a capacidade manage_security para os usuarios que actualizaron
- Corrixido: permitir prefixos personalizados da API REST
- Corrixido: problemas ao gardar e nas accións da verificación DNS de Let’s Encrypt
- Corrixido: a xestión de erros da API REST evita que a páxina de axustes quede en branco
- Cambiado: simplificouse a proba de enumeración de usuarios
- Cambiado: captúrase a resposta inesperada no obxecto de SSL Labs
- Cambiado: z-index da ventá emerxente da configuración inicial en pantallas pequenas
- Cambiado: ocultar o campo de nome de usuario se non hai ningún nome de usuario admin
6.0.9
- Corrixido: campo de correo electrónico desactivado incorrectamente no asistente de Let’s Encrypt
- Cambiado: ao renomear o usuario administrador, captúranse os nomes de usuario existentes e os caracteres estraños
- Cambiado: captúrase a restrición openBaseDir na función de detección de cPanel
- Cambiado: elimináronse os avisos de actualización á 6.0 dos subsitios
6.0.8
- Cambiado: estilos CSS do asistente de Let’s Encrypt
- Cambiado: volveuse engadir a ligazón ao artigo sobre Let’s Encrypt
- Cambiado: o usuario pode elixir un novo nome de usuario ao seleccionar «rename admin user»
6.0.7
- Corrixido: restrinxiuse a reescritura de .htaccess para evitar conflitos con plugins
6.0.6
- Corrixido: eliminada a actualización do arquivo .htaccess no script de actualización
6.0.5
- Corrixido: condición de carreira en .htaccess con actualizacións simultáneas
6.0.4
- Corrixido: compatibilidade da redirección de .htaccess co bloqueo de código nas subidas
- Corrixido: a desactivación agora elimina por completo os cambios en wp-config.php
6.0.3
- Corrixido: o optimizador REST xa non desactiva outros plugins
6.0.2
- Corrixido: non amosar o aviso de WP_DEBUG_DISPLAY se WP_DEBUG é false
- Corrixido: programación de cron baleira
- Corrixido: o instalador automático usaba unha función aínda non definida
- Corrixido: o optimizador da API REST provocaba un erro nalgúns casos
- Cambiado: varias erratas e melloras nas cadeas
6.0.1
- Corrixido: as traducións non se cargaban para os scripts
6.0.0
- Engadido: comprobación do estado do servidor – con tecnoloxía de SSLLabs
- Engadido: características de endurecemento de WordPress
- Cambiado: interface de usuario
- Cambiado: probado ata WordPress 6.1.0