Descrición
Loginizer é un plugin de WordPress que che axuda a loitar contra os ataques de forza bruta bloqueando o acceso da IP despois de que alcance o número máximo de intentos permitidos. Con Loginizer podes engadir IP á lista negra ou á lista branca para o acceso. Podes usar outras moitas características como a identificación de dous factores, reCAPTCHA, o acceso sen contrasinal etc. para mellorar a seguridade da túa web.
Loginizer úsano activamente máis de 1000000+ webs de WordPress.
Podes atopar a nosa documentación oficial en https://loginizer.com/docs. Tamén estamos activos nos nosos foros de soporte da comunidade en wordpress.org se es un dos nosos usuarios gratuítos. O noso sistema de tickets de soporte premium está en https://loginizer.deskuss.com
Características gratuítas:
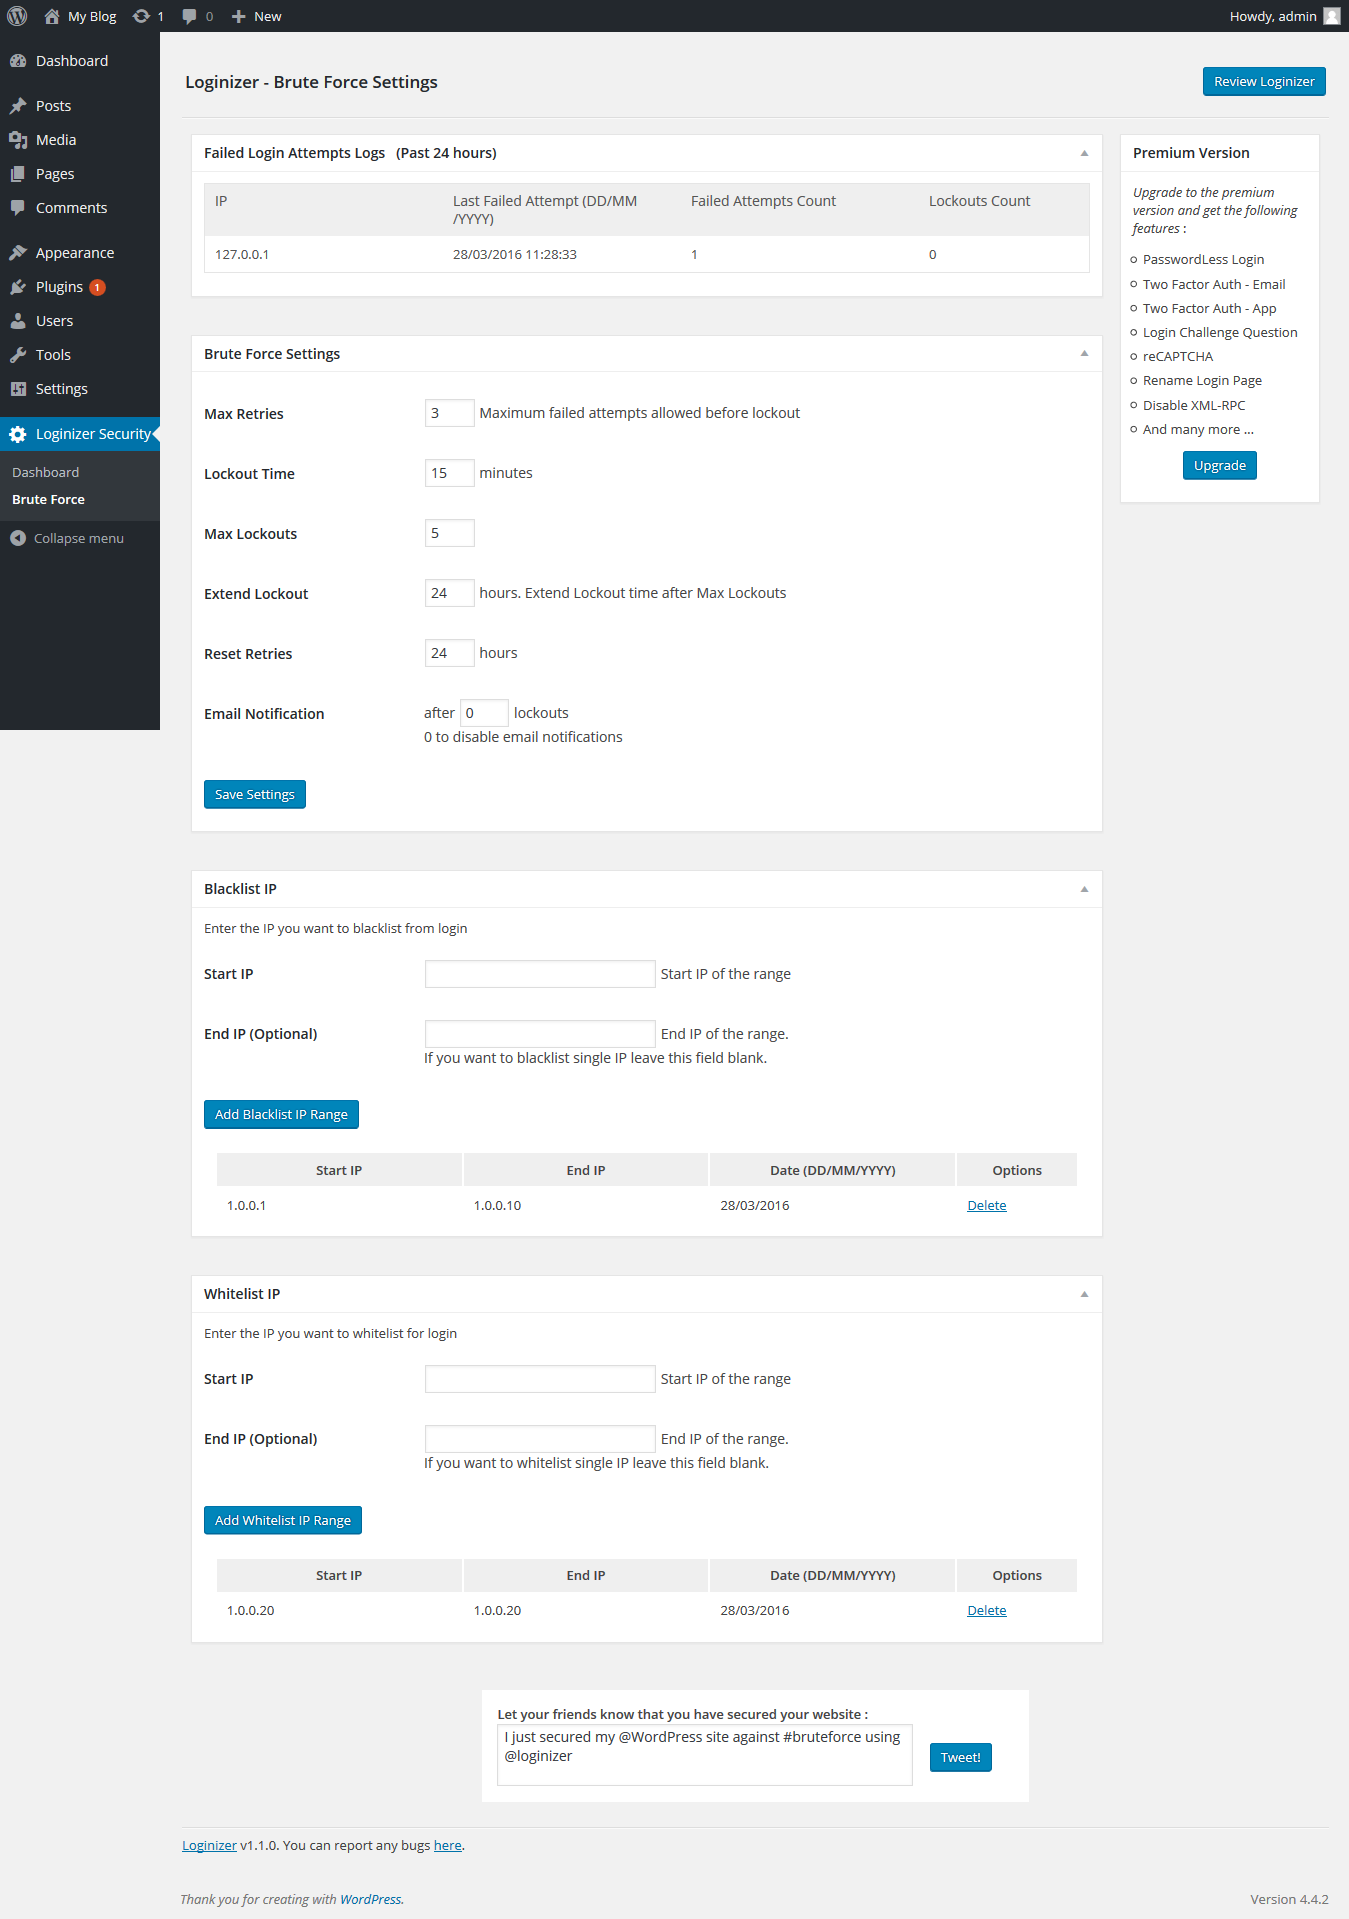
- Protección contra a forza bruta. As IP que intenten atacar a túa web por forza bruta bloquearanse durante 15 minutos despois de 3 intentos de acceso fallidos. Despois de varios bloqueos, a IP bloquéase durante 24 horas. Esta é a configuración por defecto e pódese cambiar desde a páxina Loginizer -> Brute force no panel de administración de WordPress.
- Rexistros dos intentos de acceso fallidos.
- Lista negra de IP
- Lista branca de IP
- Mensaxes de erro personalizadas cando falla o acceso.
- Comprobación dos permisos dos arquivos e cartafoles importantes.
- Permitir só IP de confianza.
- Pantalla de bloqueo en lugar da páxina de acceso.
- Aviso por correo electrónico ao acceder correctamente.
- Permite que os usuarios accedan con LinkedIn
Consegue soporte e características Pro
Consegue soporte profesional dos nosos expertos e características Pro para levar a seguridade do teu sitio ao seguinte nivel con Loginizer-Security.
Características Pro:
- Suma de verificación MD5 dos arquivos do núcleo de WordPress. O administrador tamén pode comprobar e ignorar arquivos.
- Acceso sen contrasinal: no momento de acceder, pídese o nome de usuario ou o enderezo de correo electrónico e envíase un correo electrónico ao enderezo desa conta cunha ligazón temporal para acceder.
- Identificación de dous factores mediante correo electrónico: ao acceder, envíase un correo electrónico ao enderezo desa conta cun código temporal de 6 díxitos para completar o acceso.
- Identificación de dous factores mediante aplicación: o usuario pode configurar a conta cunha aplicación de 2FA como Google Authenticator, Authy etc.
- Pregunta de desafío no acceso: o usuario pode configurar unha pregunta de desafío e a súa resposta como capa adicional de seguridade. Despois de acceder, o usuario terá que responder a pregunta para completar o acceso.
- reCAPTCHA: pódense configurar reCAPTCHA v3/v2 de Google, Cloudflare Turnstile e hCAPTCHA na pantalla de acceso, na sección de comentarios, no formulario de rexistro etc. para evitar os ataques automatizados de forza bruta. Tamén é compatible con WooCommerce.
- Renomear a páxina de acceso: o administrador pode renomear a URL de acceso (slug) para que sexa distinta de wp-login.php e así evitar os ataques automatizados de forza bruta.
- Renomear a URL de wp-admin: á área de administración de WordPress accédese a través de wp-admin. Con Loginizer podes cambiala por calquera outra cousa, p. ex. site-admin
- Protección CSRF: axuda a previr os ataques CSRF, xa que actualiza a URL da administración cunha cadea de sesión que fai que sexa difícil e case imposible que o atacante adiviñe a URL.
- Renomear o acceso en segredo: se se activa, todas as URL de acceso seguirán apuntando a wp-login.php e os usuarios terán que acceder ao novo slug de acceso escribíndoo no navegador.
- Desactivar XML-RPC: unha opción para desactivar sen máis XML-RPC en WordPress. A maioría dos usuarios de WordPress non necesitan XML-RPC e poden desactivalo para evitar os ataques automatizados de forza bruta.
- Renomear XML-RPC: o administrador pode renomear XML-RPC para que sexa distinto de xmlrpc.php e así evitar os ataques automatizados de forza bruta.
- Lista negra automática de nomes de usuario: os atacantes adoitan usar nomes de usuario habituais como admin, administrator ou variacións do teu nome de dominio ou do nome da túa empresa. Podes indicar eses nomes de usuario aquí e Loginizer engadirá automaticamente á lista negra os enderezos IP dos clientes que intenten usalos.
- Lista negra de dominios para novos rexistros: se queres prohibir os novos rexistros dun dominio concreto, podes usar esta utilidade para facelo.
- Cambiar o nome de usuario do administrador: o administrador pode cambiar o nome de usuario admin por outro máis difícil.
- Lista negra automática de IP: as IP engadiranse automaticamente á lista negra se bots ou usuarios maliciosos usan para acceder determinados nomes de usuario gardados polo administrador.
- Desactivar os pingbacks: unha forma sinxela de desactivar os pingbacks.
- SSO (inicio de sesión único): permite que calquera usuario acceda ao teu escritorio de WordPress sen necesidade de compartir o nome de usuario nin o contrasinal.
- Limitar os accesos simultáneos: impide que un usuario acceda desde distintos dispositivos á vez; podes definir cantos dispositivos queres permitir e como queres restrinxir o usuario cando se alcance o límite de accesos simultáneos.
- Acceso social: os usuarios poden acceder ou rexistrarse coa súa conta de Google, Github, Facebook, X (Twitter), Discord, Twitch, LinkedIn ou Microsoft, con compatibilidade con WooCommerce e Ultimate Member.
- Acceso social sen claves: usa Social Auth de Loginizer para configurar facilmente o acceso social sen claves; agora é compatible con Google, GitHub, X e LinkedIn, e máis adiante engadiranse outros
- Bloqueo por país: bloquea as IP de determinados países para restrinxir o acceso á túa web.
- Enumeración de usuarios: axuda a impedir que os atacantes coñezan os nomes de usuario bloqueando o acceso non autenticado ás rutas habituais de listaxe e acceso aos nomes de usuario.
As características de Loginizer inclúen:
- Bloquea a IP despois do máximo de reintentos permitidos
- Bloqueo prolongado despois do máximo de bloqueos permitidos
- Aviso por correo electrónico ao administrador despois do máximo de bloqueos
- Engadir á lista negra unha IP ou un intervalo de IP
- Engadir á lista branca unha IP ou un intervalo de IP
- Consultar os rexistros de intentos fallidos
- Crear intervalos de IP
- Eliminar intervalos de IP
- Con licenza LGPLv2.1
- Seguro & protexido
Capturas

Instalación
Sube o plugin Loginizer ao teu sitio e actívao. Iso é todo. Xa remataches!
Comentarios


Colaboradores e desenvolvedores
“Loginizer” é un software de código aberto. As seguintes persoas colaboraron con este plugin.
Colaboradores


“Loginizer” foi traducido a 12 idiomas. Grazas aos desenvolvedores polas súas contribucións.
Traduce “Loginizer” ao teu idioma.
Interesado no desenvolvemento?
Revisa o código, bota unha ollada aorepositorio SVN, ou subscríbete ao log de desenvolvemento por RSS.
Rexistro de cambios
2.1.1
- [Improvement Pro] Added Code Signing: Every update now verifies the code signature to ensure secure updates.
- [Bug-Fix Pro] There was an issue in 2FA when WP Slug access secretly only option was enabled that has been fixed.
2.1.0
- [Pro Feature] Protección contra a enumeración de usuarios, que oculta o acceso non autenticado ás listaxes de nomes de usuario.
- [Improvement Pro] O acceso sen contrasinal agora ten unha opción para desactivar o acceso co nome de usuario e permitir só o acceso mediante o correo electrónico.
- [Improvement Pro] O plugin agora inclúe traducións ao italiano (it_IT).
- [Bug-Fix Pro] O acceso sen contrasinal non respectaba a opción «Lembrarme» ao acceder; corrixiuse.
- [Bug-Fix] Producíase unha condición de carreira na protección contra a forza bruta; corrixiuse.
2.0.9
- [Bug-Fix Pro] Había un problema en Limit Concurrent Attempts polo que a sesión se destruía; corrixiuse.
- [Bug-Fix] O acceso social con Microsoft Graph tiña algúns problemas; corrixíronse.
- [Bug-Fix] A función de comprobación da lista negra xeraba advertencias; corrixiuse.
- [Bug-Fix] Había algúns problemas na interface dos botóns relacionados con WordPress 7.0; corrixíronse.
2.0.8
- [Improvement Pro] A regra de htaccess do slug de administración agora xestiona os casos nos que o novo slug non ten / ao final da URL.
- [Improvement] Cando a 2FA está activada, os avisos por correo electrónico só se envían despois de verificar correctamente a 2FA, tanto en Loginizer como en Really Simple Security.
2.0.7
- [Improvement Pro] Identificación de dous factores: engadiuse unha opción para obrigar a usar a 2FA a todos os usuarios.
- [Improvement Pro] Bloqueo por país: os usuarios administradores agora poden ver os detalles das IP bloqueadas.
- [Improvement Pro] Bloqueo por país: engadiuse o enderezo IP do usuario final na páxina de bloqueo.
- [Improvement Pro] Mellorouse a detección da páxina de acceso.
- [Bug-Fix Pro] Bloqueo por país: a páxina de bloqueo almacenábase na caché; corrixiuse.
- [Task] Probado con WordPress 7.0.
2.0.6
- [Bug-Fix] Había un problema coa descodificación das URL; corrixiuse.
2.0.5
- [Feature Pro] Bloqueo por país: bloquea as IP de determinados países para restrinxir o acceso á túa web.
- [Improvement Pro] Compatibilidade de captcha: engadiuse compatibilidade de captcha con Contact Form 7 e WPForms.
- [Improvement] Optimización da forza bruta: mellorouse a xestión da lista negra e da lista branca, cun rendemento ata un 50 % mellor.
- [Bug-Fix] Había un problema co captcha na finalización da compra con bloques de WooCommerce; corrixiuse.
2.0.4
- [Improvement] Loginizer agora admite captcha na finalización da compra baseada en bloques de WooCommerce.
- [Improvement] O rexistro mediante o acceso social agora envía o correo electrónico de rexistro, seguindo o fluxo de rexistro de WordPress.
- [Task] O acceso sen contrasinal agora é compatible cun caso de uso no que unha solicitude de CLI intenta acceder.
- [Task] Probado con WordPress 6.9.
- [Bug-Fix] Había un pequeno problema co comprobador de IP; corrixiuse.
2.0.3
- [Improvement Pro] A 2FA por correo electrónico agora admite o tipo de contido HTML para o contido do correo electrónico.
- [Improvement Pro] Engadiuse unha opción para elixir a localización do captcha na páxina de finalización da compra de WooCommerce.
- [Improvement Pro] O captcha de Turnstile agora admite o tamaño flexible.
- [Bug-Fix Pro] Había un problema co acceso social de TwitchTV; corrixiuse.
- [Bug-Fix] Había un problema coa redirección se se definía redirect_to ao acceder; corrixiuse.
- [Bug-Fix] Había un aviso cun aviso promocional; corrixiuse.
2.0.2
- [Improvement Pro] reCAPTCHA v3 agora admite un limiar baseado na puntuación, o que fai que reCAPTCHA v3 sexa aínda máis eficaz para bloquear bots.
- [Task Pro] Limit concurrent attempts agora é compatible co plugin de acceso social de miniOrange.
- [Bug Fix Pro] O acceso social agora funciona con Limit concurrent attempts.
- [Bug Fix] Había un problema co acceso social polo que, nalgúns casos, despois da verificación do acceso social a devasa do servidor bloqueaba a redirección de volta ao sitio de orixe; corrixiuse.
2.0.1
- [Feature Pro] Ultimate Member agora é compatible coa protección contra a forza bruta, o acceso social, o captcha e a identificación de dous factores de Loginizer.
- [Feature Pro] Acceso social mediante as claves de acceso de Loginizer, o que permite configurar o acceso social cun só clic.
- [Feature Pro] Compatibilidade co acceso social de Microsoft.
- [Bug Fix] [Pro] Había un problema con Hide WP-Admin ao renomear o acceso; corrixiuse.
- [Bug Fix] [Pro] Había un problema co botón de actualizar o código QR da aplicación de 2FA cando se mostraba nunha páxina distinta de WP-Admin; corrixiuse.
- [Bug Fix] [Pro] O aviso de acceso non funcionaba co acceso con 2FA; corrixiuse.
- [Task] Reestruturouse e refactorizouse o acceso social.
2.0.0
- [Task] Probado con WordPress 6.8.
- [Bug-Fix] Corrixiuse un pequeno problema do que informou HedgeByte Security.
1.9.9
- [Task] Había unha advertencia en PHP 8.2; corrixiuse.
- [Bug-Fix] Nalgúns casos, a sesión do acceso social rompíase; corrixiuse.
- [Bug-Fix Pro] Con algúns maquetadores de páxinas, ao cambiar o slug de acceso a páxina de erro 404 de wp-login.php non cargaba correctamente os shortcodes. Este problema xa se corrixiu.
1.9.8
- [Feature Pro] Agora podes ocultar completamente wp-admin aos usuarios que non accederon.
- [Improvement Pro] Opción para desactivar o acceso sen contrasinal nunha páxina de acceso concreta.
- [Task] Había unha errata no botón de acceso social de X que se corrixiu, e os botóns de X xa non terán o texto «Formerly Twitter».
- [Bug Fix Pro] Había un problema co acceso sen contrasinal na páxina de acceso de WooCommerce; corrixiuse.
1.9.7
- [Task] Axustouse un aviso para evitar confusións entre os usuarios.
1.9.6
- [Task] Eliminouse a promoción de wpCentral de Loginizer.
1.9.5
- [Task] Corrixíronse algunhas erratas na descrición das características.
1.9.4
- [Task] Probado con WordPress 6.7; corrixiuse un aviso de tradución.
- [Bug-Fix] HOTP e Base32 causaban conflitos con algúns plugins; corrixiuse.
1.9.3
- [Security] Había un problema de seguridade na versión Pro do plugin, que xa se corrixiu, do que informou wesley (wcraft)[Wordfence]
- [Task] Mellorouse a compatibilidade co plugin Softaculous.
1.9.2
- [Task] Mellorouse a xestión das licenzas.
1.9.1
- [Bug-Fix] O acceso social non funcionaba en WooCommerce nin na páxina de rexistro; corrixiuse.
- [Bug-Fix] Corrixiuse unha advertencia de PHP.
1.9.0
- [Bug-Fix] Algúns usuarios tiñan un problema ao actualizar; corrixiuse.
1.8.9
- [Task] Cambios estruturais.
- [Task] Probado con WordPress 6.6.
1.8.8
- [Bug-Fix] Non se actualizara a versión nun arquivo; corrixiuse.
1.8.7
- [Feature] Acceso social: agora podes permitir que os usuarios accedan mediante o acceso de LinkedIn.
- [Feature] Enviar o aviso de acceso como correo electrónico HTML.
- [Pro Feature] Admite o acceso social con Google, GitHub, Facebook, X (antes Twitter) e outros provedores de acceso.
1.8.6
- [Bug-Fix] Había un problema co corpo e o asunto do aviso de acceso: engadía (barras) se se usaban “(comiñas dobres). Corrixiuse.
- [Task] Eliminación de código innecesario.
1.8.5
- [Feature] Engadiuse unha opción para desactivar o aviso de acceso para as IP da lista branca.
- [Improvement] Engadimos variables para o asunto personalizado do aviso de acceso.
- [Bug-Fix] Agora a hora que se mostra no correo electrónico do aviso de acceso respecta o fuso horario definido nos axustes de WordPress.
- [Bug-Fix] O aviso de erro cando falla a 2FA tiña algún problema de CSS; corrixiuse.
- [Task] Eliminamos código innecesario en reCAPTCHA.
1.8.4
- [Feature] Páxina de bloqueo: agora, en lugar de mostrar un erro na páxina de acceso cando o usuario está na lista negra, podes mostrar só unha páxina co erro, o que reduce os recursos usados para mostrar o erro.
- [Feature] Aviso por correo electrónico ao acceder correctamente, que tamén podes impor aos teus usuarios.
- [Pro Feature] Engadíronse Cloudflare Turnstile e hCaptcha.
- [Task] Probado con WordPress 6.5.
1.8.3
- [Task] Eliminamos código innecesario.
1.8.2
- [Task] Probado en WordPress 6.4.
- [Improvement] Agora o SSO pode servir para varios intentos de acceso: por defecto 1 e como máximo 15 accesos.
- [Imrpovement] Agora o SSO pode durar ata 2 días.
- [Bug-Fixes] Corrixíronse algunhas advertencias relacionadas con PHP 8.2
1.8.1
*[Bug-Fix] Había un problema ao comprobar a suma de verificación: se a instalación de WordPress estaba en en_US pero o idioma se definira noutro nos axustes, a suma de verificación comparábase coas sumas de verificación do idioma seleccionado nos axustes de WordPress; agora úsase sempre o idioma da instalación. Corrixiuse.
1.8.0
- [Feature][Pro] Engadimos o inicio de sesión único para que poidas crear un acceso temporal que compartir e permitir que outras persoas accedan á túa conta sen compartir o contrasinal.
- [Refactor] Reducimos en arredor de 150KB a cantidade de código que se cargaba cando se facía un intento de acceso.
- [Refactor] As capturas de pantalla de Loginizer incluíanse no plugin; trasladámolas aos recursos de WordPress.org, o que reduce o tamaño total do plugin en máis de 100KB.
1.7.9
- [Bug-Fix] Os usuarios recibían un aviso de PHP no arquivo init.php; corrixiuse.
- [Bug-Fix] A cookie do captcha matemático agora defínese como segura.
- [Security] Estabamos a sanear unha saída en lugar de escapala; corrixiuse [Informou Erwan Le Rousseau de WPScan]
1.7.8
- [Task] Probado con WordPress 6.2
- [Feature] [Pro] Limitar o acceso simultáneo dos usuarios: podes bloquear o intento de acceso ou revogar cando se alcance o límite de usuarios simultáneos.
- [Feature] Gráfico de estatísticas dos intentos de acceso no escritorio de Loginizer.
1.7.7
- [Feature] Posibilidade de permitir que só accedan as IP da lista branca con IP de confianza.
- [Feature] [Pro] Opción para engadir unha redirección personalizada no acceso con 2FA segundo o perfil do usuario.
- [Bug-Fix] [Pro] Os usuarios eran redirixidos a WP Admin ao acceder desde a páxina de finalización da compra coas opcións de acceso sen contrasinal e 2FA; corrixiuse.
- [Bug-Fix] Algúns usuarios recibían advertencias de PHP; corrixiuse.
1.7.6
- [Security] Os pequenos problemas de seguridade dos que informou Patchstack corrixíronse nas 24 horas seguintes ao aviso.
- [Bug-Fix] Nalgúns temas, o campo do captcha matemático era invisible; corrixiuse.
1.7.5
- [Task] Probada a compatibilidade con WordPress 6.1
- [Bug Fix] Había un problema ao sanear as URL; corrixiuse.
1.7.4
- [Feature] A protección CSRF engade unha clave de sesión única á URL da administración cando accedes a ela, o que engade outra capa de seguridade á túa web de WordPress, xa que fai difícil adiviñar a URL e, polo tanto, fai difícil e case imposible levar a cabo ataques CSRF contra o teu panel de administración de WordPress.
- [Task] Compatibilidade da 2FA con MasterStudy Custom Login
- [Bug Fix] Algúns usuarios tiñan un erro ao usar a verificación da aplicación de 2FA; corrixiuse.
1.7.3
- [Bug Fix] Engadiuse unha validación para non permitir valores inferiores a 0 en todos os axustes de administración de forza bruta.
1.7.2
- [Improvement] [Pro] Permítense caracteres HTML no correo electrónico de acceso sen contrasinal.
- [Bug Fix] Mellorouse o rendemento nos sitios que usan Loginizer con WooCommerce.
- [Bug Fix] Engadiuse unha validación para non permitir valores inferiores a 0 nos axustes de administración de forza bruta.
- [Bug Fix] Algunhas cadeas de idioma estaban escritas directamente en inglés e non se podían traducir. Corrixiuse e agora pódense traducir todas as cadeas.
- [Bug Fix] Resolvéronse as advertencias e avisos de PHP nas últimas versións de PHP.
1.7.1
- [Improvement] [Pro] Engadiuse unha mensaxe de erro para non permitir usar o mesmo slug para wp-login.php e wp-admin, xa que provoca un conflito.
- [Improvement] [Pro] Engadiuse unha excepción para readme.html, license.txt e wp-config-sample.php ao comprobar a suma de verificación, para evitar falsas alarmas por discrepancias na suma de verificación.
- [Bug Fix] [Pro] En WordPress multisitio, ao cambiar o nome de usuario do administrador non se actualizaba a lista de superadministradores. Isto xa está corrixido.
- [Task] Compatibilidade con WordPress 6.0
1.7.0
- Compatible con WordPress 5.9
- [Feature] [Pro] Engadiuse unha opción para elixir recaptcha.net en lugar de google.com para os países que non admiten Google
- [Bug Fix] [Pro] Corrección para enviar por correo electrónico a hora de desbloqueo correcta cando unha IP se bloquea durante horas adicionais.
1.6.9
- [Bug Fix] [Pro] Corrección para non mostrar os axustes de seguranza 2FA de Loginizer na páxina de edición da conta da área de cliente de WooCommerce. No seu lugar mostraranse na pestana Seguranza (rexistrada por Loginizer).
1.6.8
- [Feature] Engadiuse unha opción para exportar os intentos de acceso fallidos a un arquivo CSV.
- [Improvement] Engadiuse unha opción para enviar os avisos de accesos fallidos a un correo electrónico personalizado.
- [Improvement] [Pro] Engadiuse compatibilidade con 2FA para os clientes de WooCommerce
- [Bug Fix] [Pro] Na páxina de acceso de clientes de WooCommerce o campo do contrasinal non se ocultaba cando o acceso sen contrasinal estaba activado en Loginizer.
- [Bug Fix] [Pro] O autocompletado activado no navegador facía que o campo OTP do acceso con 2FA aparecese xa cuberto.
1.6.7
- [Feature] Engadiuse a exportación e importación masiva das IP da lista negra e da lista branca mediante CSV.
- [Improvement] Engadiuse unha opción para engadir á lista negra as IP seleccionadas desde os rexistros de intentos de acceso fallidos.
- [Improvement] Engadiuse unha ligazón externa nos rexistros de forza bruta con información sobre as IP que intentan ataques de forza bruta.
- [Improvement] [Pro] Engadiuse a columna de estado 2FA de Loginizer na páxina da lista de usuarios para mostrar as preferencias de 2FA seleccionadas polos usuarios.
- [Improvement] [Pro] Engadiuse un botón Mostrar/Ocultar para o campo OTP na páxina de acceso con 2FA.
- [Bug Fix] [Pro] A identificación de dous factores provocaba un erro 502 Bad Gateway nas instancias de WP Engine. Isto xa está resolto.
1.6.6
- [Improvement] Nas novas instalacións, a táboa loginizer_logs usará agora o motor de MySQL por defecto do servidor.
- [Improvement] Algúns outros plugins de rexistros de actividade seguían informando dos intentos de acceso bloqueados por Loginizer como intentos de acceso fallidos.
- [Bug Fix] En casos pouco habituais, cando o nome de usuario recibido nun intento de acceso fallido estaba baleiro, Loginizer non gardaba esas solicitudes na táboa de rexistros de accesos fallidos. Isto xa está corrixido.
1.6.5
- [Bug Fix] Despois dun acceso provisional por esgotarse o tempo da sesión, a ventá emerxente de acceso non se pechaba. Isto xa está corrixido.
- [Bug Fix] reCAPTCHA non funcionaba na páxina de rexistro co plugin BuddyPress. Isto xa está corrixido.
1.6.4
Esta versión inclúe unha corrección de seguranza e recomendámoslles a todos os usuarios que actualicen á versión 1.6.4 ou superior de inmediato.
-
[Security Fix] : Un nome de usuario preparado axeitadamente para acceder podía provocar unha inxección SQL. Corrixiuse usando a función prepare de PHP, que prepara a consulta SQL para unha execución segura.
-
[Security Fix] : Se a cabeceira HTTP da IP se modificaba para conter un byte nulo, podía provocar un XSS almacenado. Corrixiuse limpando axeitadamente a cabeceira HTTP da IP antes de usala.
1.6.3
- [Fix] Corrixiuse un aviso de PHP provocado por un cambio publicado onte.
1.6.2
- [Feature] Engadiuse unha opción para enviar o correo electrónico de acceso sen contrasinal en HTML.
- [Fix] Cando reCAPTCHA estaba desactivado na páxina de finalización da compra de WooCommerce, Loginizer informaba dun erro de captcha se un usuario tentaba rexistrarse nesa páxina. Isto xa está corrixido.
- [Fix] O correo electrónico enviado ao administrador polos intentos de acceso por forza bruta incluirá agora tamén o URL do sitio.
- [Fix] Corrixiuse un aviso de PHP na páxina de identificación de dous factores.
1.6.1
- [Fix] O captcha do formulario de rexistro ao usar WooCommerce non se mostraba se o axuste de captcha «WooCommerce Checkout» estaba desactivado en Loginizer. Isto xa está corrixido e este captcha pódese desactivar co axuste de captcha «Registration Form» de Loginizer.
- [Fix] Pequena corrección na interface do marcado previo das caixas de verificación na páxina de identificación de dous factores.
1.6.0
- [Feature] O administrador pode engadir á lista branca unha IP ou un intervalo de IP para a identificación de dous factores.
- [Fix] Se os plugins ou temas incluídos no paquete por defecto de WordPress non estaban actualizados, a suma de verificación informaba de que os arquivos deses plugins e temas non coincidían. Isto xa está corrixido.
1.5.9
- [Task] Os administradores xa poden personalizar o modelo do correo electrónico para o OTP de 2FA por correo electrónico.
- [Task] Os administradores xa poden personalizar as mensaxes de 2FA na pantalla de acceso.
- [Fix] O campo OTP mediante aplicación da páxina de acceso cambiou ao tipo contrasinal.
1.5.8
- [Task] Suxeríase o permiso 0755 para o cartafol / e o permiso 0750, que é seguro, aparecía como inseguro. Isto xa está corrixido.
- [Fix] Evítase a advertencia de PHP Deprecated na páxina de actualización de plugins en servidores con PHP 7.3+
1.5.7
- [Fix] Evítase un aviso de PHP no primeiro intento de acceso fallido desde unha IP.
1.5.6
- [Task] Os administradores xa poden subscribirse ao noso boletín se deciden aceptalo.
1.5.5
- [Bug Fix] «Lembrarme» durante o acceso non funcionaba coas características de 2FA. Isto xa está corrixido.
- [Task] Loginizer xa se pode traducir a través de WordPress.
- [Task] Engadiuse unha opción para personalizar por completo a mensaxe de erro de bloqueo.
1.5.4
- [Task] Engadiuse unha opción para personalizar a mensaxe de erro de bloqueo.
1.5.3
- [Task] Compatible con WordPress 5.5
- [Bug Fix] Debido a un conflito con algún plugin, a actualización da versión Premium de Loginizer non funcionaba. Isto xa está corrixido.
1.5.2
- [Task] Algunhas cadeas non estaban dispoñibles para a tradución. Agora xa se poden traducir.
1.5.1
- [Task] Permítese cambiar o nome de usuario de calquera conta de administrador. Antes só se permitía para o usuario con ID 1
- [Bug Fix] Corrixíronse algunhas liñas que xeraban avisos de PHP
1.5.0
- [Task] Os administradores xa poden personalizar a mensaxe de erro «attempt(s) left».
1.4.9
- [Bug Fix] Evítase a forza bruta nas páxinas de 2FA.
1.4.8
- [Premium Feature] Engadiuse Google reCAPTCHA v3 e v2 invisible.
1.4.7
- [Security Fix] O noso equipo realizou internamente unha auditoría de seguranza e corrixiu un par de problemas de seguranza. Recomendámoslles a todos os usuarios que actualicen á última versión canto antes.
1.4.6
- [Task] Engadiuse a diferenza horaria na lista de intentos de forza bruta para obter a hora exacta do intento de acceso fallido.
- [Bug Fix] En HTTP_X_FORWARDED_FOR, se o valor tiña varias IP, incluídas IP de proxy, fallaba a detección da IP do usuario. Isto xa está corrixido.
- [Bug Fix] Usábase unha variable non definida no título da páxina do escritorio. Isto xa está corrixido.
1.4.5
- [Announcement] Loginizer uniu forzas co equipo de Softaculous.
- [Task] Engadiuse o tempo de validez do OTP no correo electrónico enviado co OTP para acceder.
- [Bug Fix] Na versión premium o captcha matemático fallaba nalgunhas condicións. Isto xa está corrixido.
1.4.4
- [Task] Fíxose Loginizer compatible con PHP 7.4
- [Bug Fix] O campo do contrasinal non se ocultaba nalgúns temas no acceso sen contrasinal. Isto xa está corrixido.
1.4.3
- [Bug Fix] No momento do acceso, se estaba activado recaptcha ou 2FA mediante OTP e marcabas «Lembrarme», o acceso redirixía a un URL non válido e non cargaba nada. Isto xa está corrixido.
1.4.2
- [Task] Probado ata: WordPress 5.2.0
- [Bug Fix] Corrixiuse a colocación do captcha para WooCommerce no momento da finalización da compra para os usuarios finais.
- [Bug Fix] A comprobación da suma de verificación omitirá agora os arquivos que están no paquete por defecto de WordPress e non existen na instalación, como temas ou plugins eliminados.
- [Bug Fix] Corrección gramatical
1.4.1
- [Task] Probado ata: WordPress 5.0.2
- [Task] Ao actualizar a licenza mostrarase un erro se a resposta recibida do noso servidor non é válida
- [Bug Fix] A caixa de introdución do OTP (no caso de 2FA mediante SMS) estaba baleira se o usuario acababa de rexistrarse e non accedera nunca. Isto xa está corrixido.
1.4.0
- [Feature] Nova lista negra de dominios de rexistro: se queres prohibir os novos rexistros desde un dominio concreto, podes usar esta utilidade para facelo.
- [Feature] Fíxose Loginizer Security compatible con BuddyPress.
- [Task] Engadiuse un método para restablecer os axustes de renomeamento de wp-admin se quedas bloqueado.
- [Bug Fix] Había un fallo de XSS introducido na versión 1.3.8. Isto xa está corrixido. Actualiza canto antes.
- [Bug Fix] No asistente de seguranza 2FA do usuario, a opción seleccionada por defecto mostrábase de forma incorrecta cando o usuario non establecera ningunha preferencia de 2FA. Isto xa está corrixido.
1.3.9
- [Feature] Engadiuse unha opción para activar ou desactivar as comprobacións de forza bruta.
- [Feature] Engadiuse a característica de rexistrar o URL da páxina desde a que se fai o intento de forza bruta.
- [Bug Fix] Ao deixar baleiro o slug de acceso, o valor seguía mostrándose despois do envío. Isto xa está corrixido.
- [Bug Fix] Permítense caracteres HTML en wp_admin_msg para renomear WP-ADMIN.
1.3.8
- [Feature] Engadiuse a selección de perfís para a identificación de dous factores. O administrador xa pode activar 2FA para perfís concretos.
- [Feature] Engadiuse un comprobador para a característica de renomear o slug de WP-Admin. Agora podes probar o novo slug antes de gardalo.
- [Feature] Engadiuse unha opción para personalizar o correo electrónico de acceso sen contrasinal que se envía ao usuario.
- [Feature] Engadiuse unha mensaxe personalizada de restrición de WP-Admin se wp-admin está restrinxido.
- [Feature] Engadiuse unha opción para eliminar todos os intervalos de IP da lista negra ou da lista branca.
- [Feature] Engadiuse como opción unha cabeceira IP personalizada para detectar a IP segundo os axustes de proxy dun servidor.
- [Task] Engadiuse unha opción para baleirar os axustes de reCAPTCHA.
- [Task] Engadiuse un depurador no actualizador
- [Task] O actualizador mostrará «Install License Key to check for Updates»
- [Bug Fix] En WooCommerce non se mostraba o número de intentos de acceso restantes. Isto xa está corrixido.
1.3.7
- [Bug Fix] As IP da lista negra e da lista branca non se eliminaban. Isto xa está corrixido.
1.3.6
- [Feature] Engadiuse paxinación ás IP da lista negra e da lista branca
- [Bug Fix] Había un problema de acceso mediante SSL cando se renomeaba a área de wp-admin. Isto xa está corrixido.
- [Bug Fix] Corrección dunha inxección SQL en X-Forwarded-For. Isto xa está corrixido. A vulnerabilidade atopouna Jonas Lejon de WPScans.com
- [Bug Fix] Faltaba unha comprobación do referente no asistente de IP da lista negra e da lista branca. Isto xa está corrixido.
1.3.5
- [Feature] Engadiuse un captcha matemático sinxelo que mostra preguntas de matemáticas, para quen non queira usar o captcha de Google
- [Feature] Engadiuse un asistente para que os administradores establezan os seus propios textos para as mensaxes de forza bruta
- [Bug Fix] En WooCommerce fallaba a verificación do captcha nos formularios de contrasinal perdido, restablecemento do contrasinal e comentarios. Isto xa está corrixido.
- [Bug Fix] A opción de ocultar o captcha aos usuarios conectados non funcionaba. Isto xa está corrixido.
- [Bug Fix] O cadro de Twitter mostrado en Loginizer non se cargaba mediante HTTPS.
1.3.4
- [Bug Fix] Corrixiuse a clase BigInteger para a compatibilidade con PHP 7.
1.3.3
- [Feature] Engadiuse compatibilidade con IPv6.
- [Feature] O último nome de usuario co que se intentou acceder mostrarase agora nos rexistros de acceso.
- [Bug Fix] Se a páxina de acceso fora renomeada e se accedía a wp-login.php mediante HTTPS, mostrábase a pantalla de acceso en lugar do erro 404 non atopado. Isto xa está corrixido.
- [Bug Fix] Se o usuario usara unha «/» no slug de acceso renomeado, o novo slug non funcionaba sen a «/» no URL. Isto xa está corrixido.
- [Bug Fix] A clave de licenza podía restablecerse nalgúns casos. Isto tamén facía que fallasen as actualizacións do plugin. Isto xa está corrixido.
- [Bug Fix] Os comodíns «*» na lista negra automática de nomes de usuario non funcionaban. Isto xa está corrixido.
- [Bug Fix] A documentación do plugin apuntaba a unha ligazón incorrecta. Isto xa está corrixido.
1.3.2
- [Feature] Agora é posible renomear o URL de acceso a wp-admin con Loginizer
- [Feature] Mellorouse a compatibilidade de reCAPTCHA con WooCommerce
- [Feature] Loginizer mostrará agora un aviso ao usuario final para que configure os seus axustes de 2FA preferidos
- [Feature] Engadiuse unha opción para elixir entre REMOTE_ADDR, HTTP_CLIENT_IP e HTTP_X_FORWARDED para as webs detrás dun proxy
- [Task] Agora admítense varios reCAPTCHA nunha mesma páxina
- [Task] Engadiuse unha ligazón á web de reCAPTCHA de Google para acceder facilmente desde o noso asistente de reCAPTCHA
1.3.1
- [Feature] Os administradores xa poden eliminar a identificación de dous factores dun usuario se é necesario
- [Feature] Engadiuse unha opción para cambiar o nome de usuario do administrador
- [Feature] Engadir automaticamente á lista negra as IP se bots ou usuarios maliciosos usan para acceder determinados nomes de usuario gardados polo administrador
- [Feature] Os rexistros de intentos de acceso mostraranse agora segundo a HORA do último intento e en orde descendente
- [Feature] Engadiuse unha opción para restablecer os intentos de acceso de todas as IP ou de IP concretas
1.3.0
- [Feature] Engadiuse a característica de suma de verificación MD5 dos arquivos. Se se cambia algún arquivo do núcleo, Loginizer rexistrará as diferenzas e avisará ao administrador
- [Feature] Engadiuse unha opción para facer do OTP por correo electrónico a identificación de dous factores por defecto cando un usuario non estableceu o método OTP que prefire
- [Feature] Engadiuse compatibilidade con WooCommerce para os formularios con captcha
- [Feature] Engadiuse paxinación no asistente de rexistros de forza bruta
- [Bug Fix] Desactivar e volver activar Loginizer provocaba un erro de SQL
1.2.0
- [Feature] Renomear o acceso con discreción: se se activa, todos os URL de acceso seguirán apuntando a wp-login.php e os usuarios terán que acceder ao novo slug de acceso escribíndoo no navegador.
- [Task] Os rexistros de forza bruta ordenaranse agora segundo a hora dos intentos de acceso fallidos
- [Bug Fix] O escritorio mostraba permisos incorrectos se se cambiara a ruta de wp-content
- [Bug Fix] Engadiuse a ruta do directorio para incluír arquivos, o que causaba problemas con algúns plugins
1.1.1
- [Bug Fix] Engadiuse ABSPATH en lugar de get_home_path()
1.1.0
- [Feature] Acceso sen contrasinal
- [Feature] Identificación de dous factores: correo electrónico
- [Feature] Identificación de dous factores: aplicación
- [Feature] Pregunta de desafío no acceso
- [Feature] reCAPTCHA
- [Feature] Renomear a páxina de acceso
- [Feature] Desactivar XML-RPC
- [Feature] Renomear XML-RPC
- [Feature] Desactivar os pingbacks
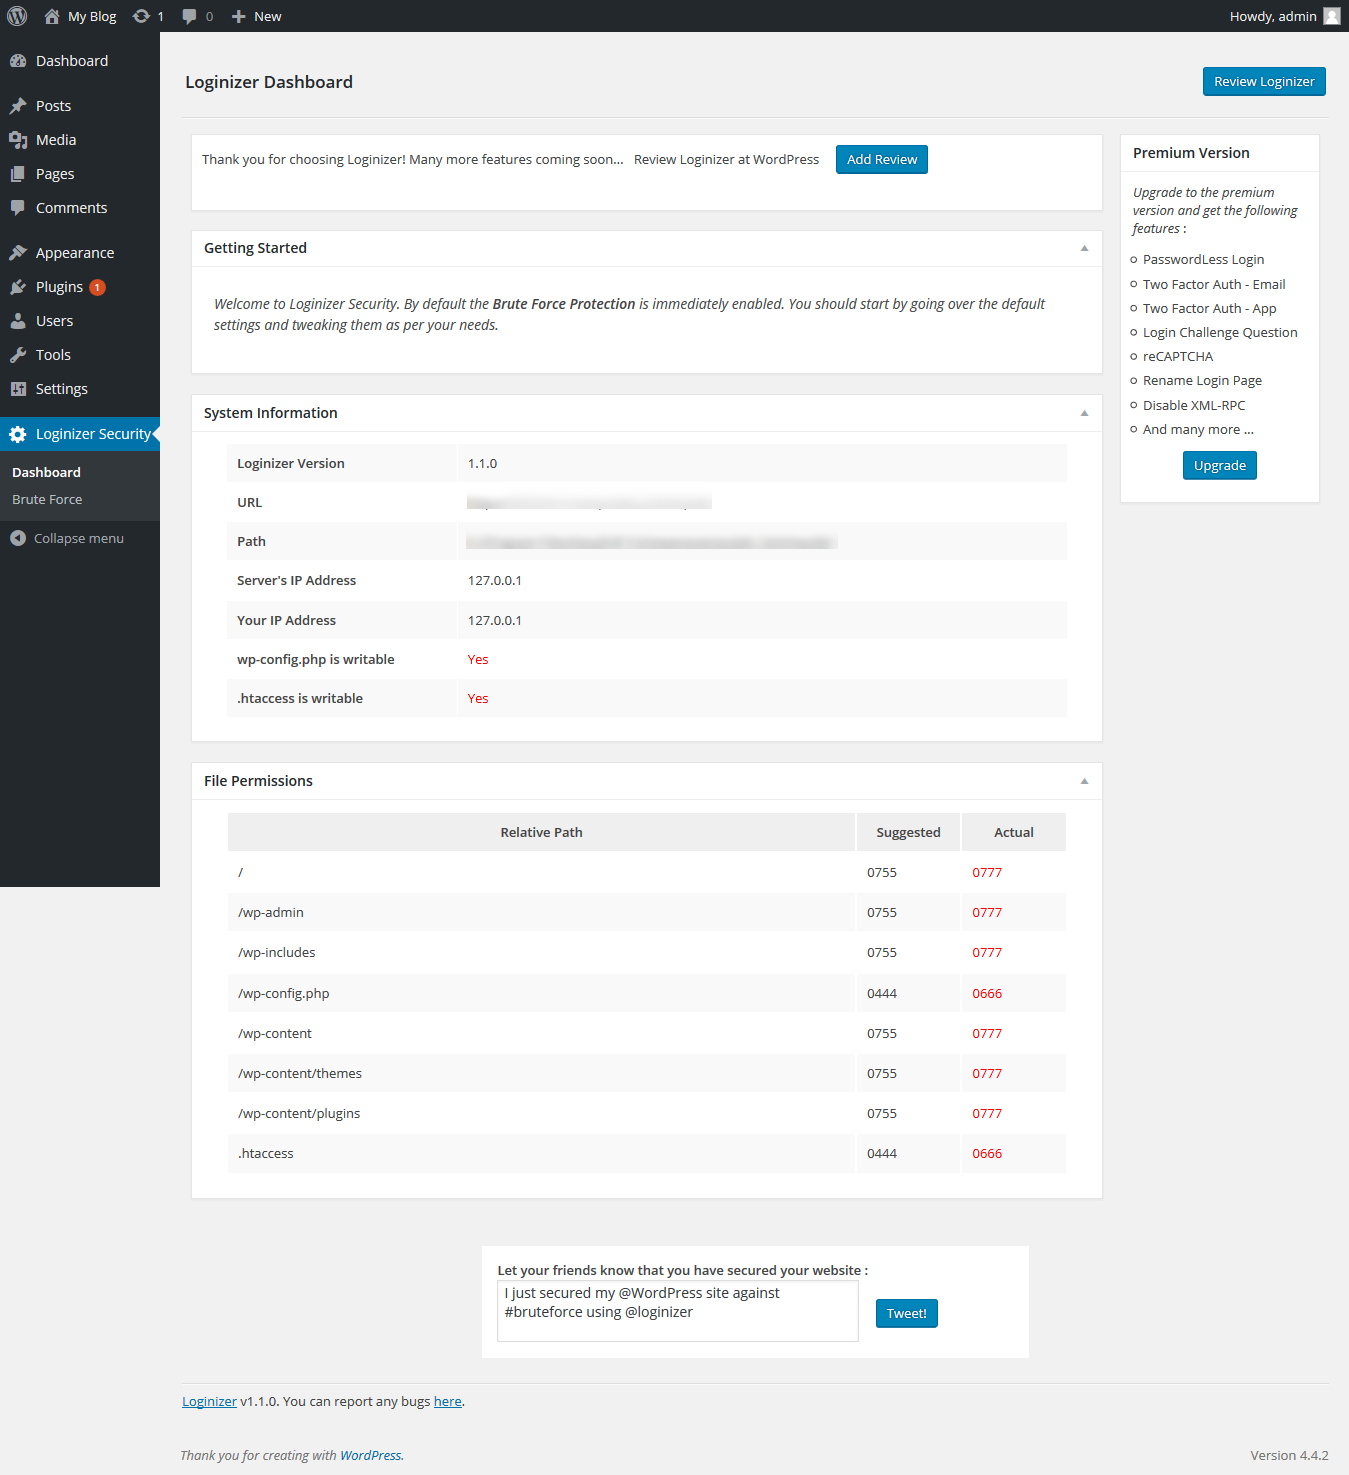
- [Feature] Novo escritorio
- [Feature] Engadiuse a información do sistema no novo escritorio
- [Feature] Engadíronse os permisos de arquivos no novo escritorio
- [Feature] Nova interface
- [Bug Fix] Corrixiuse un fallo ao engadir o intervalo de IP 0.0.0.1 – 255.255.255.255
- [Bug Fix] Eliminouse /e de preg_replace, que provocaba advertencias en PHP
1.0.2
- Corrixiuse un fallo de bloqueo prolongado
- Corrixiuse un fallo de bloqueo
- Xestiona os intentos de acceso mediante XML-RPC
1.0.1
- Cambios na estrutura da base de datos para que o plugin funcione máis rápido
- Correccións menores
1.0
- Bloquea a IP despois do máximo de reintentos permitidos
- Bloqueo prolongado despois do máximo de bloqueos permitidos
- Aviso por correo electrónico ao administrador despois do máximo de bloqueos
- Engadir á lista negra unha IP ou un intervalo de IP
- Engadir á lista branca unha IP ou un intervalo de IP
- Consultar os rexistros de intentos fallidos
- Crear intervalos de IP
- Eliminar intervalos de IP
- Con licenza LGPLv2.1
- Seguro & protexido