
Descrición
WP Ghost (antes Hide My WP Ghost) é unha solución de seguridade profesional e completa para WordPress de prevención de ataques. Creada para a velocidade e a máxima defensa, ofrece unha arquitectura de seguridade de varios niveis que bloquea os bots de hackers, neutraliza os exploradores automáticos e detén os ataques antes de que comece o recoñecemento.
Mentres as ferramentas de seguridade tradicionais se centran na detección (explorar malware tras unha intrusión) ou no filtrado por sinaturas (bloquear exploits coñecidos), WP Ghost céntrase na arquitectura. Implementa a Seguridade de rutas e o reforzo do sitio para eliminar as pegadas dixitais que converten o teu sitio nun obxectivo das botnets automatizadas. Isto ofrece unha base activa para protexer o teu sitio antes de que poida ser identificado como obxectivo.
Estatísticas globais de WP Ghost:
- Máis de 10 millóns de intentos de forza bruta bloqueados ao mes
- Máis de 100 millóns de ameazas de seguridade evitadas ao mes
Webs oficiais:
WP Ghost (wpghost.com)
Hide My WP Ghost (hidemywpghost.com)
Oculta WordPress coa Seguridade de rutas e reduce a túa superficie de ataque
Oculta as rutas de WordPress que os atacantes adoitan explorar, incluídas wp-admin, wp-login.php, wp-content, wp-includes, as rutas dos plugins e as rutas dos temas.
A maioría dos ataques a WordPress son automatizados. Os bots exploran millóns de sitios por hora buscando rutas por defecto como /wp-admin ou /wp-login.php para confirmar que un sitio usa WordPress. Unha vez confirmado, lanzan ataques dirixidos contra vulnerabilidades coñecidas de plugins ou temas.
WP Ghost rompe este ciclo. Ao cambiar e protexer as rutas habituais, reduces a túa superficie de ataque ata un 90 %. Isto non é «obscuridade»; é reforzo do sitio. Reconfiguramos a estrutura visible do teu sitio para que deixe de ser unha presa fácil para as botnets globais.
NOVO: Explicacións de seguridade con IA: o teu informe, explicado para a túa web
Todos os plugins de seguridade che dan unha lista de advertencias en vermello. Case ningún che di o que significan esas advertencias para a túa web.
Agora WP Ghost si o fai. Cun só clic envía os teus resultados para a súa análise baseándose na configuración real do teu sitio: tipo de servidor, estado das regras de reescritura, permisos de escritura do arquivo de configuración e modo de seguridade. Despois devolve un informe de seguridade escrito especificamente para ti, non para WordPress en xeral.
Require unha subscrición a WP Ghost, que inclúe unha cota mensual de comprobacións de IA. Todo o demais na páxina de Comprobación de seguridade (a exploración, a puntuación, a lista priorizada, as franxas de gravidade e o detalle de cada tarefa) é gratuíto e funciona por si só.
O que obtés:
- Un resumo en linguaxe sinxela de toda a túa web. Un parágrafo que por fin responde a «entón, estou realmente seguro?»
- Un titular que podes entender. Substituímos o nome técnico da tarefa polo que realmente está en xogo.
- Unha acción concreta por resultado. Non unha descrición do problema, senón unha instrución que che di o que facer.
- Unha explicación de seguridade baixo demanda. Abre Detalles en calquera resultado e obtés o razoamento: por que importa no teu servidor, que faría un atacante con iso e por que se clasificou onde está. Esta é a parte que che ensina seguridade de WordPress en lugar de limitarse a sinalala.
- Prioridade baseada na exposición real. Os resultados reordénanse segundo a túa configuración real, de modo que o elemento de arriba é o que realmente te pon en risco, non o que puntúa máis alto nunha táboa xenérica.
Creado con límites que podes comprobar. Só se envían os teus resultados e unha pequena descrición da túa configuración: nin contido de páxinas, nin datos de usuarios, nin credenciais. A túa lista de seguridade, a túa puntuación, as franxas de gravidade e o detalle de cada tarefa xéranse localmente e seguen funcionando estea ou non dispoñible a IA.
NOVO: Ghost Doctor: atopa e repara por si mesmo un sitio roto
Cambiar as rutas de WordPress depende de que o teu servidor respecte as novas regras. Cando non o fai (Nginx nunca le .htaccess, Apache ignóra o sen AllowOverride, un aloxamento bloquea o arquivo de configuración) o teu sitio pode deixar de funcionar e nada che di por que.
Ghost Doctor diagnostica problemas e repara o que pode un plugin. Comproba a túa páxina de inicio, os arquivos do tema, as solicitudes do editor e a API REST como o faría un visitante. Despois aplica reparacións das máis seguras ás máis invasivas. Cada reparación proba de inmediato e desfai automaticamente se non axuda, así que ningún axuste cambia sen necesidade. Todo o que require un cambio no servidor aparece claramente indicado cunha guía para que evites as adivinacións.
Le as guías de resolución de problemas de Ghost Doctor.
Protección clave incluída
WP Ghost está cheo de mecanismos defensivos avanzados para protexer o teu sitio contra:
- Ataques de forza bruta: Bloquea na orixe a adiviñación automatizada de contrasinais.
- Inxección SQL & XSS: Neutraliza as cadeas de consulta maliciosas e as inxeccións de scripts.
- Exploits de día cero: Protexe as rutas dos plugins incluso antes de que se lancen os parches.
- Ataques a XML-RPC & á API REST: Pecha os puntos de entrada de acceso remoto máis habituais.
- Recoñecemento por bots: Evita a «pegada dixital» que usan os hackers para asignar o teu sitio.
- Spam & extractores: Filtra o tráfico malicioso e aforra ancho de banda e carga do servidor.
Máis de 115 características de seguridade gratuítas incluídas
Cremos que a seguridade profesional debe ser accesible para todos. A versión gratuíta de WP Ghost inclúe unha ampla colección de ferramentas para reforzar a arquitectura do teu WordPress.
1. Cambia e protexe as rutas (Seguridade de rutas)
- Cambia wp-admin & wp-login.php: Move o teu acceso a unha URL única e mostra un erro 404 aos intrusos.
- Cambia as URL de contrasinal perdido & rexistro: Protexe todos os puntos de entrada de identificación.
- Cambia wp-content & wp-includes: Protexe os cartafoles do núcleo do sistema contra o acceso directo.
- Anonimiza plugins & temas: Cambia as rutas visibles de plugins/temas para que os hackers non poidan identificar a versión do teu software.
- Protexe admin-ajax.php & a API REST: Cambia a ruta
/wp-jsonpara evitar a extracción de datos. - Predefinidos de seguridade: Activación cun só clic con tres niveis predefinidos, de protección mínima a completa, incluíndo devasa, forza bruta, rexistros e 2FA; comproba que o teu sitio se carga correctamente despois de cambiar as rutas antes de confirmar os axustes.
- Redireccións personalizadas: Establece redireccións únicas de acceso/saída segundo os perfís de usuario.
- Deseñador da páxina de acceso: Personaliza a túa páxina de acceso protexida co teu logotipo, cores, fondo e 10 esquemas de cor.
2. Protección da devasa de WordPress & seguridade do acceso a WordPress
- Filtros de devasa 8G & 7G: Filtrado lixeiro e de alta velocidade na marxe do servidor para bloquear bots maliciosos.
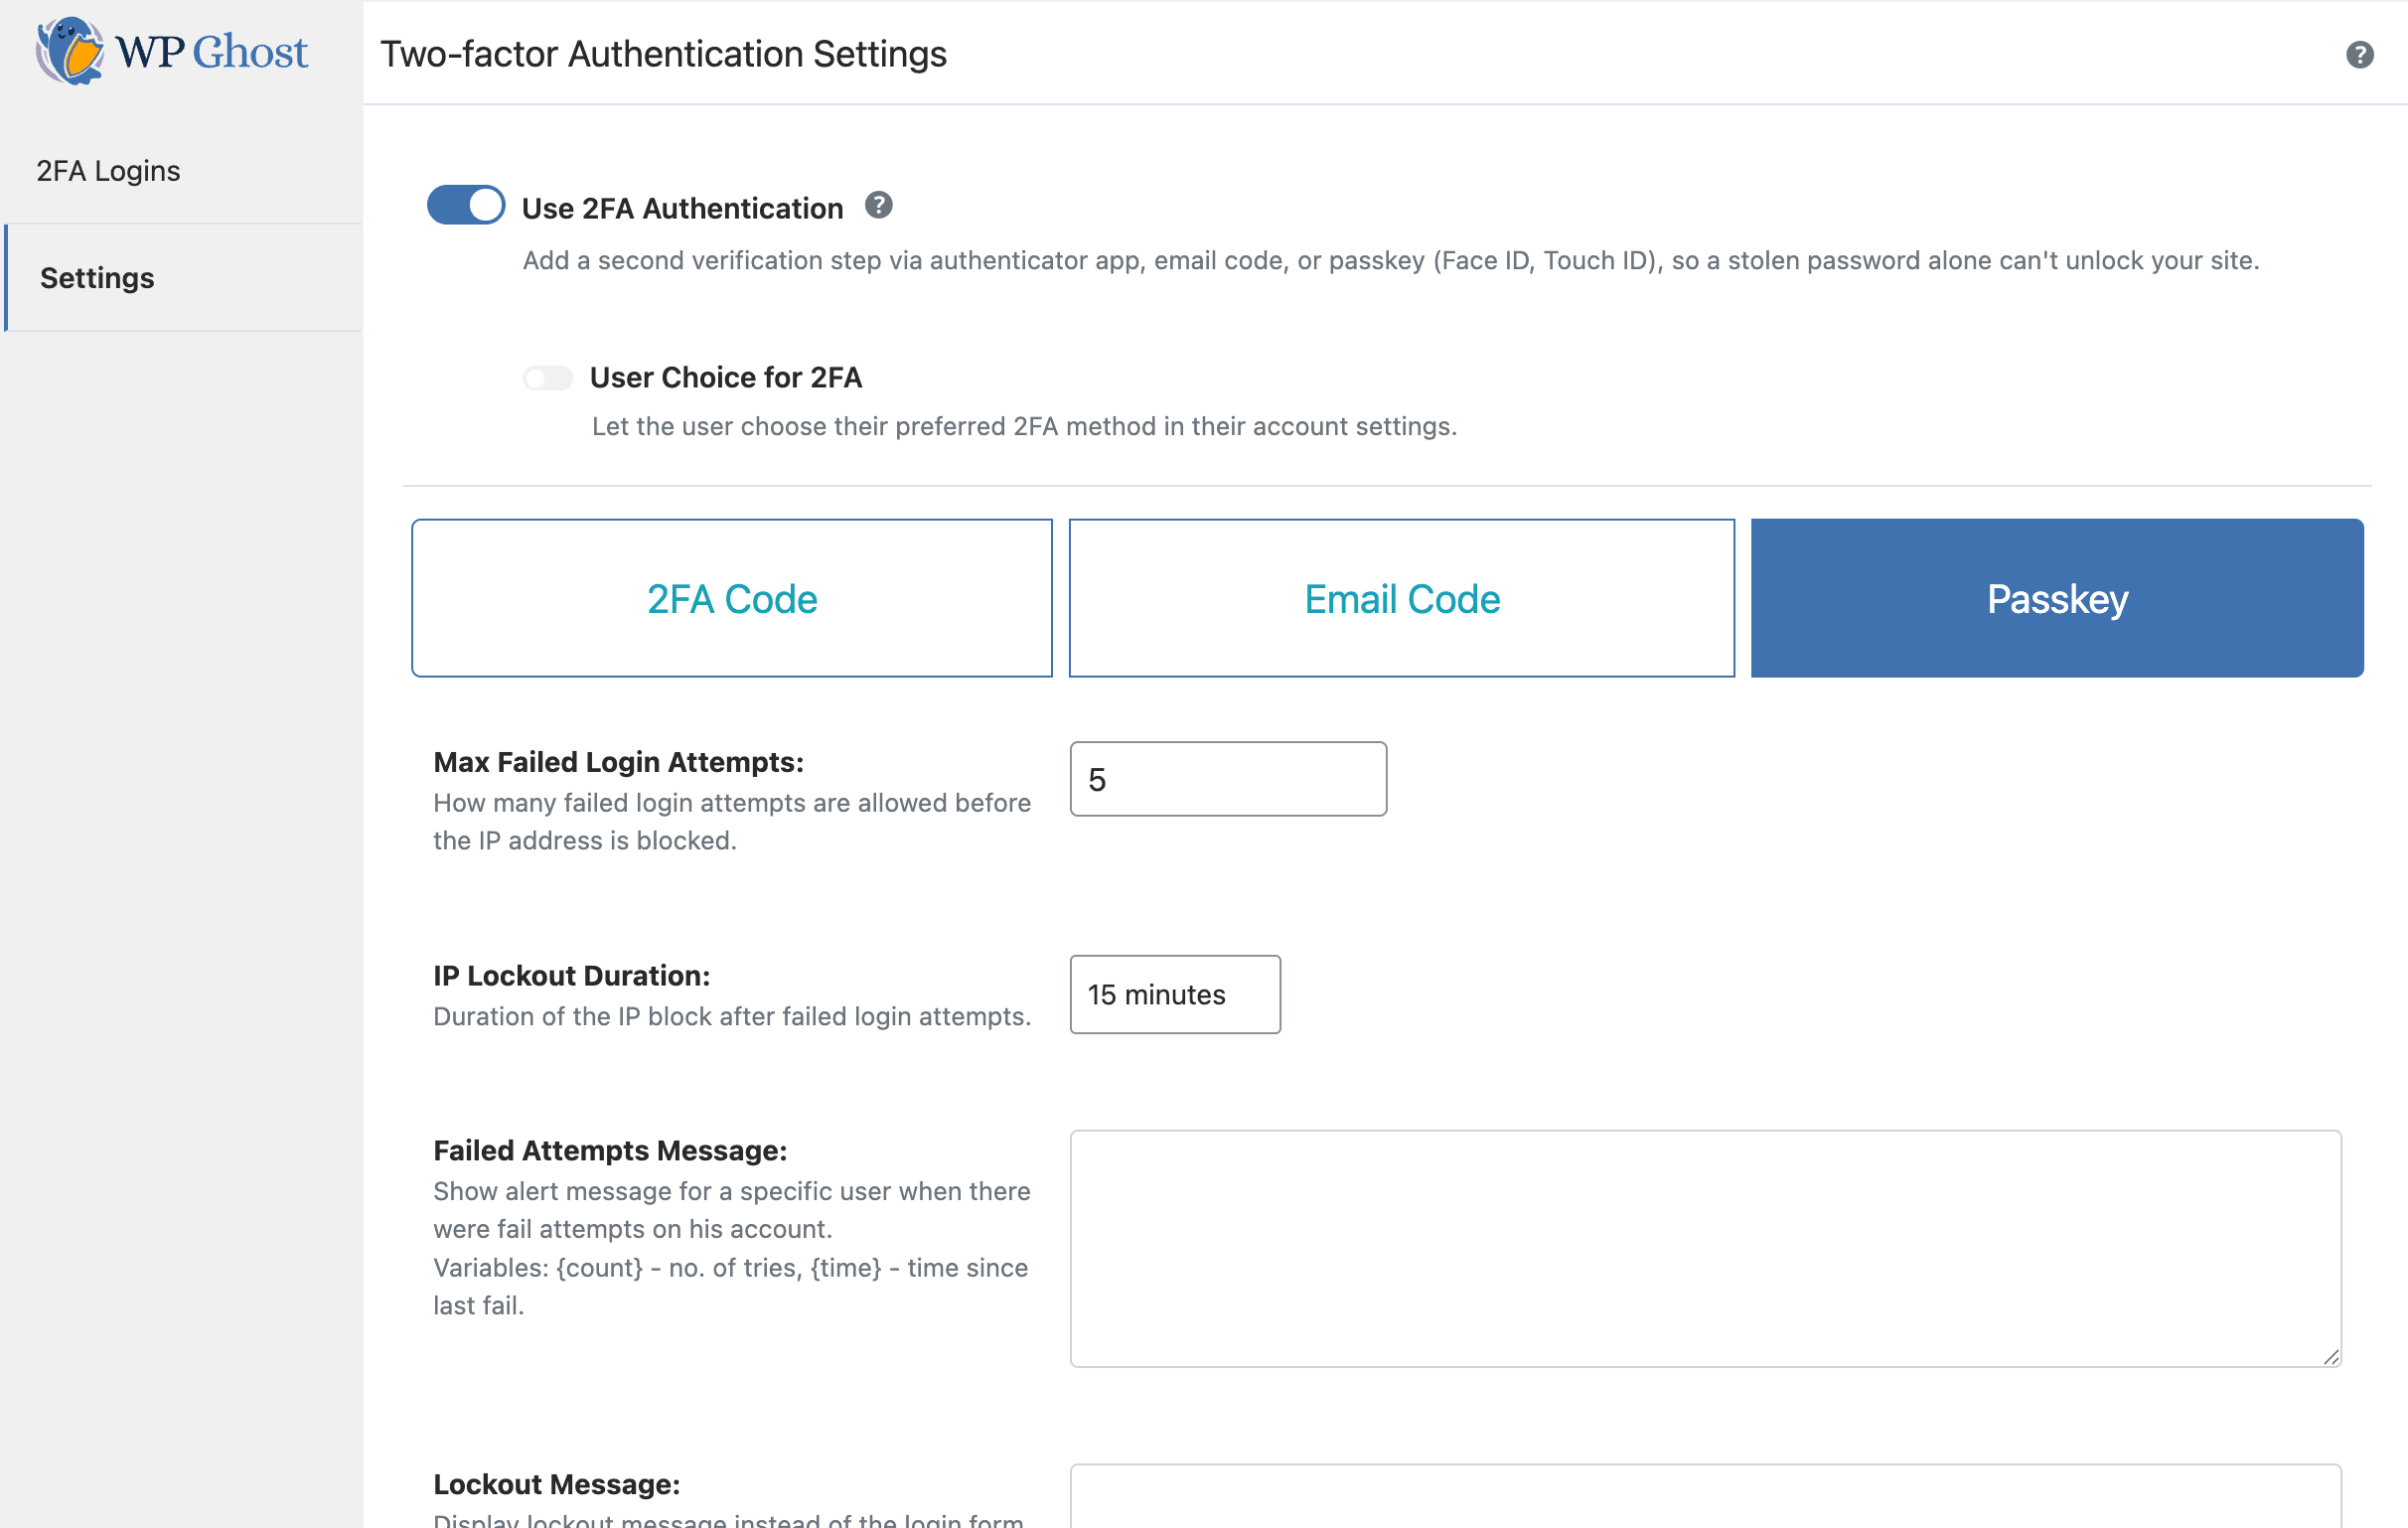
- Identificación con Passkey (2FA sen contrasinal): Usa Face ID, Touch ID ou Windows Hello para accesos baseados no dispositivo e resistentes ao phishing.
- 2FA estándar (código & correo electrónico): Engade unha capa extra de verificación a todas as contas de usuario.
- Cabeceiras de seguridade: Implementa automaticamente CSP, HSTS, X-Frame-Options e máis.
- Bloqueo de IP & axente de usuario: Bloquea manualmente o tráfico ou os referentes sospeitosos.
- Rexistro de ameazas de seguridade: Segue os ataques bloqueados e as solicitudes maliciosas directamente no teu escritorio (vista limitada).
- Rexistro de eventos de usuarios: Supervisa a actividade de acceso, os cambios de perfil e as accións dos usuarios (vista limitada).
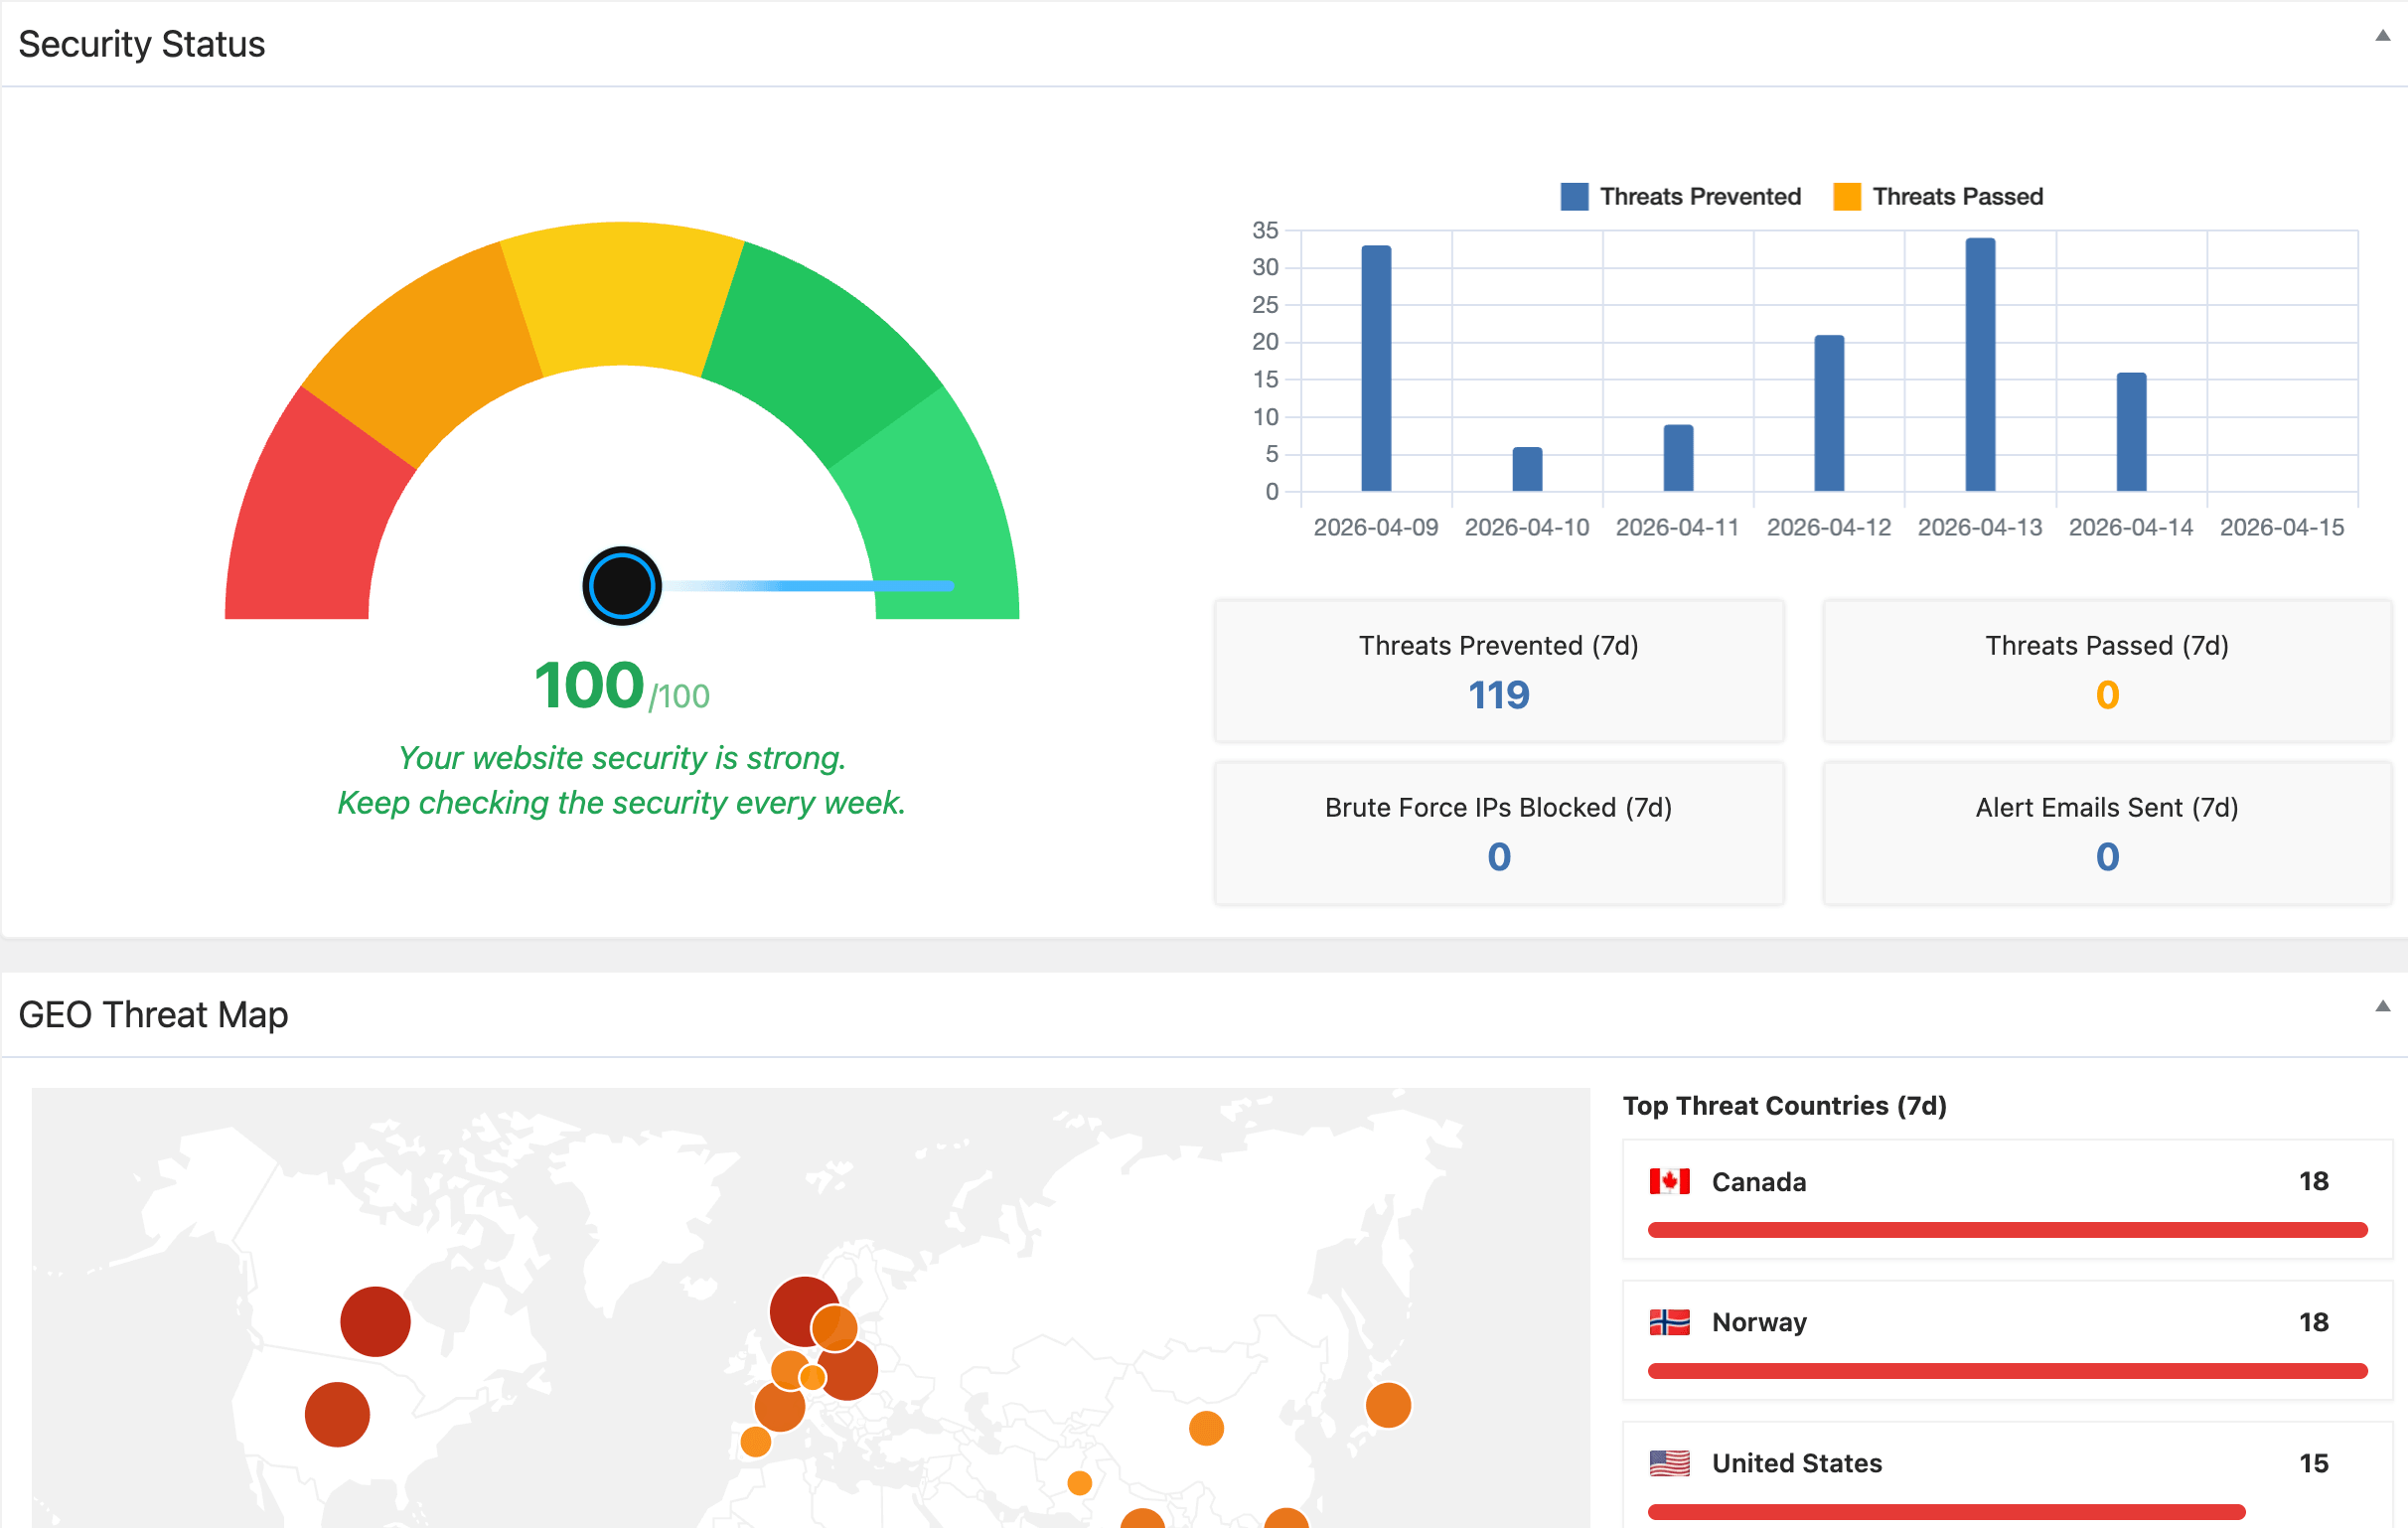
- Mapa de ameazas GEO: Visualiza de onde proceden os ataques cun mapa mundial interactivo que mostra os 5 países con máis ameazas.
- Puntuación de optimización de seguridade: Puntuación de 0 a 100 en tempo real que mostra exactamente o reforzado que está o teu sitio, con recomendacións accionables.
- Accesos temporais: Crea ligazóns de acceso con límite de tempo para desenvolvedores e clientes sen compartir contrasinais.
3. Ocultación profunda & eliminación de pegadas
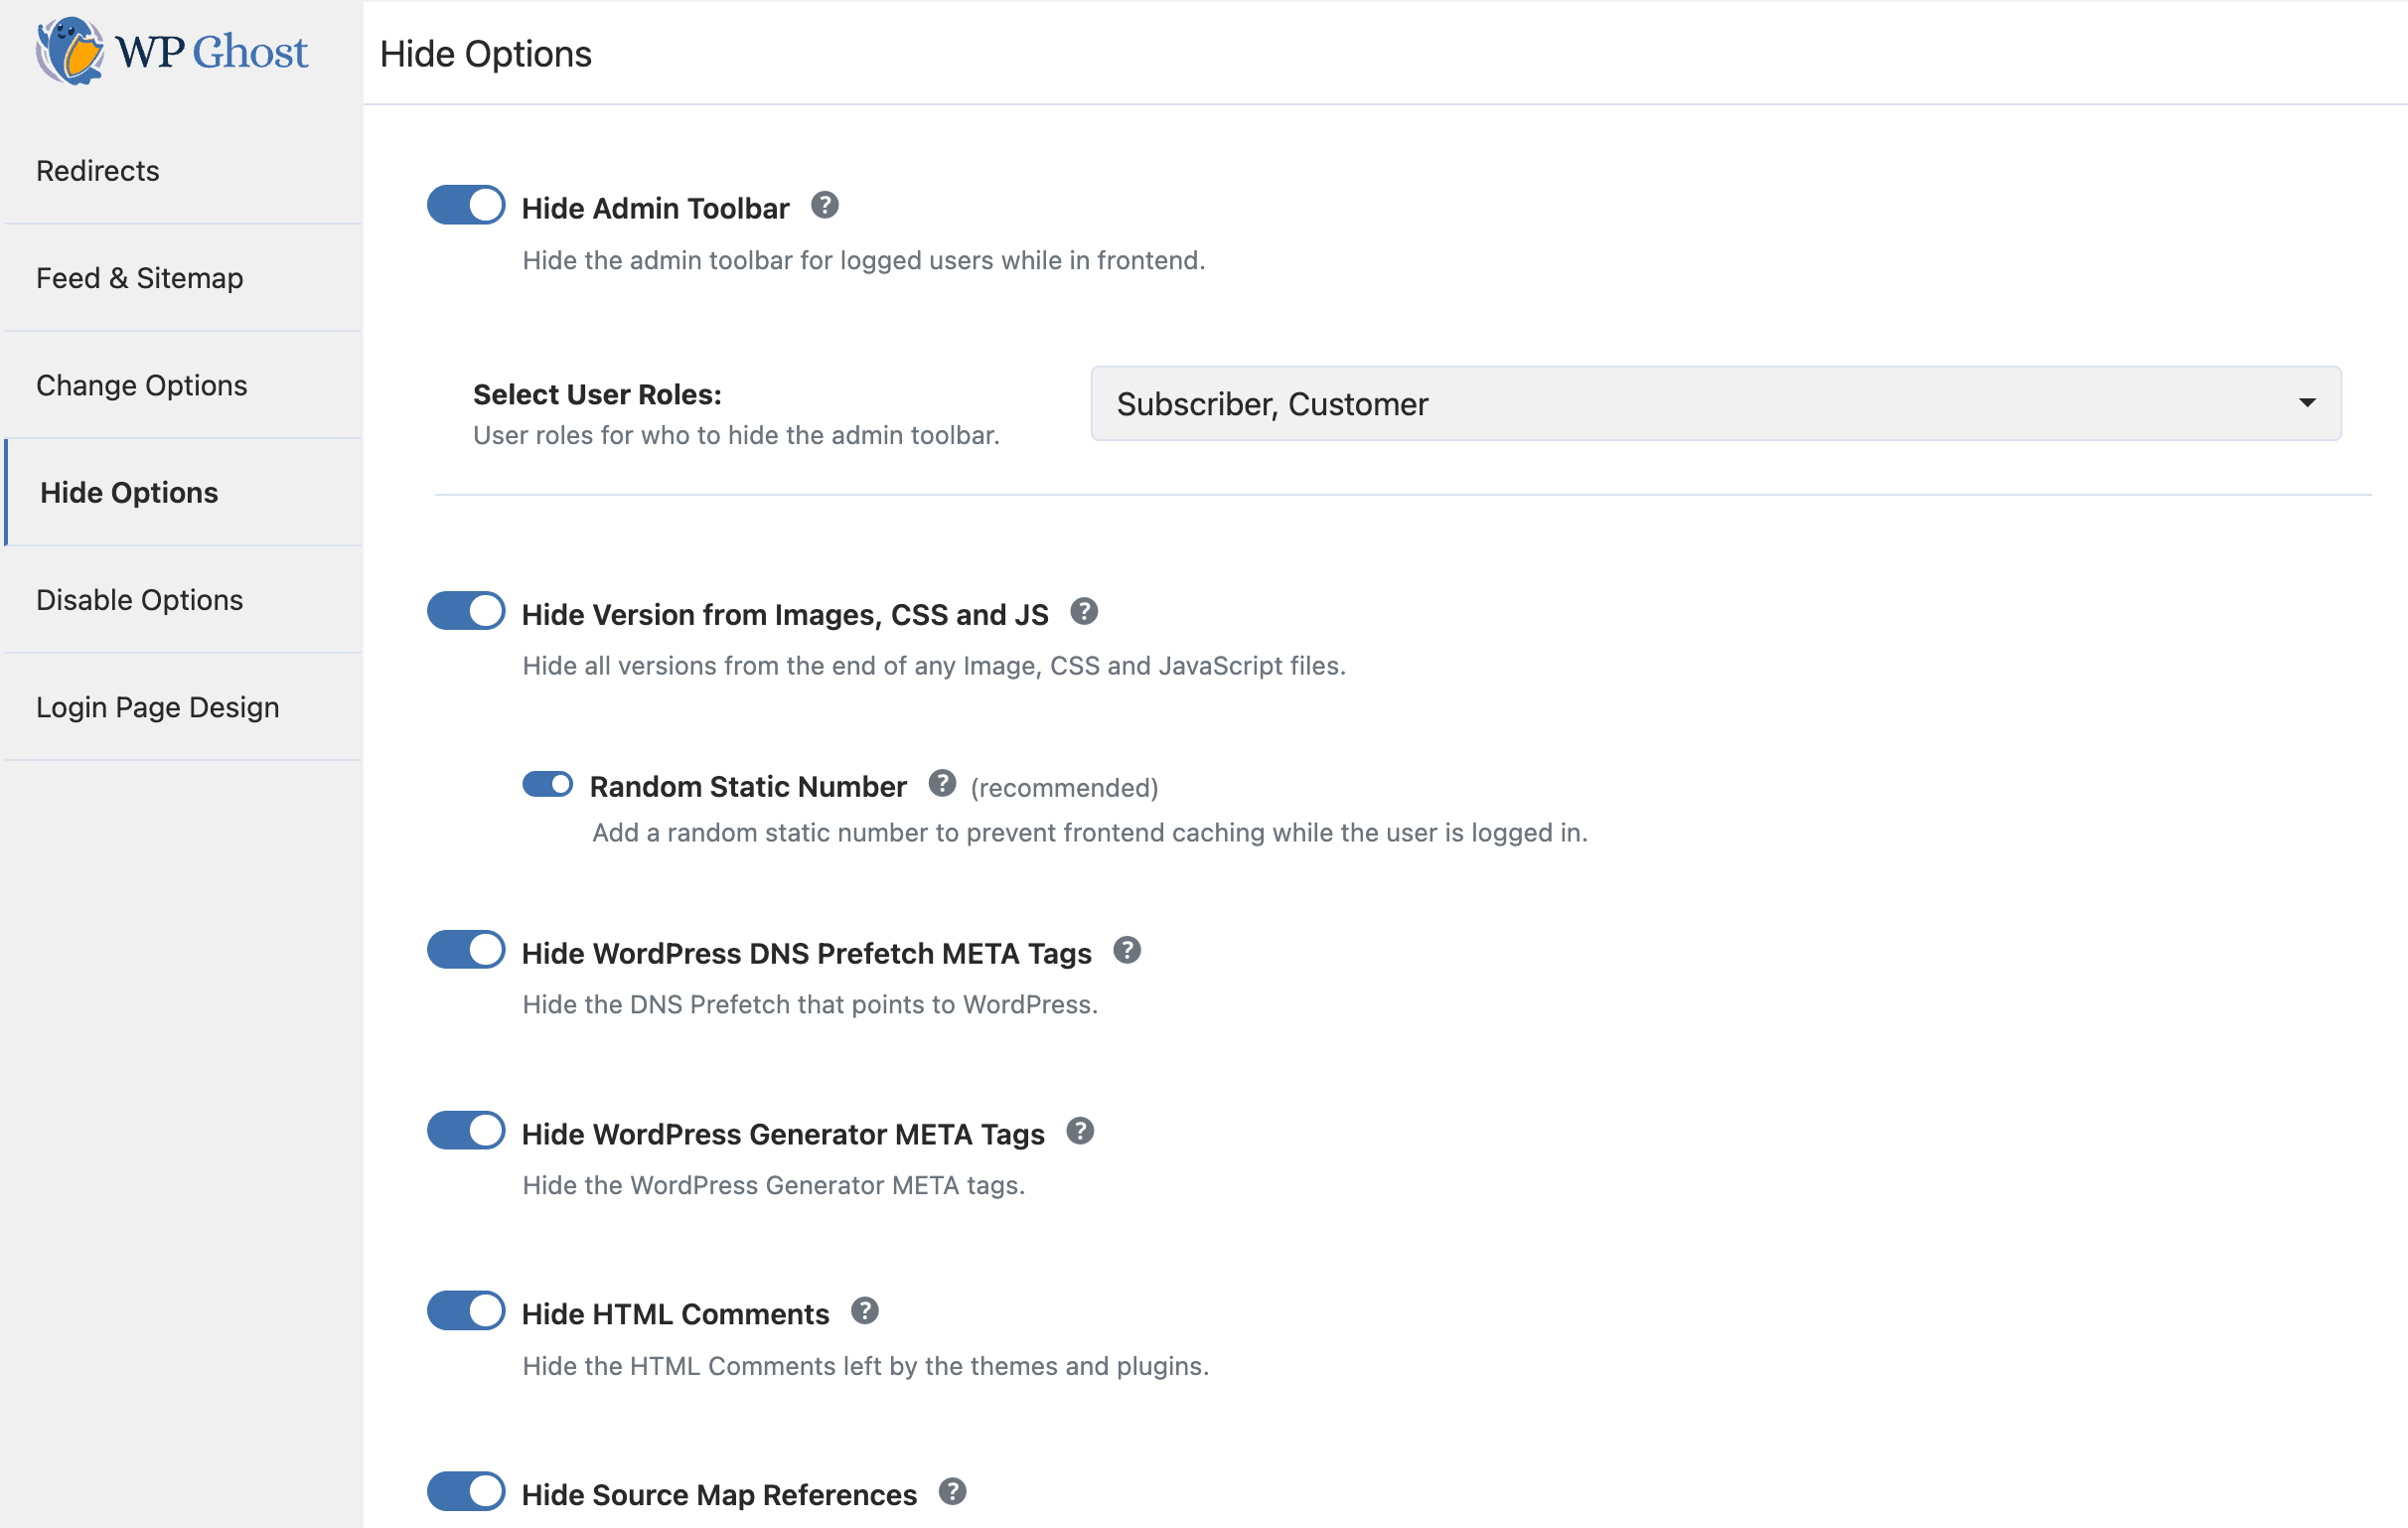
- Limpa as metaetiquetas: Elimina os números de versión de WordPress e as etiquetas generator.
- Limpa os comentarios HTML: Elimina os comentarios identificables que revelan a túa pila tecnolóxica.
- Oculta a barra de ferramentas de administración: Elimina a barra de ferramentas para os perfís indicados para ocultar indicadores da administración.
- Desactiva os emoticonos & RSD: Elimina ligazóns innecesarias da cabeceira que incham o código e revelan información.
4. Opcións avanzadas de desactivación
- Desactiva XML-RPC: Pecha o vector máis habitual de DDoS e forza bruta.
- Desactiva o acceso á API REST: Restrinxe o acceso á API só a usuarios identificados.
- Bloqueo da portada: Desactiva o clic dereito, «Ver código fonte» e a selección de texto para evitar o recoñecemento manual.
- Desactiva a navegación por directorios: Asegura que os cartafoles do teu servidor nunca sexan visibles para o público.
5. Protección contra forza bruta
- ReCaptcha integrado: É compatible con Google V2, V3, Enterprise e Math ReCaptcha.
- Protección dirixida: Activa a defensa contra a forza bruta nas páxinas de acceso, rexistro e WooCommerce.
- Limitación personalizada: Define os teus propios tempos de bloqueo e límites de intentos.
6. Ferramentas extra & integracións
- Ligazóns máxicas: Inicia sesión de forma segura sen contrasinal mediante unha ligazón de correo electrónico dun só uso.
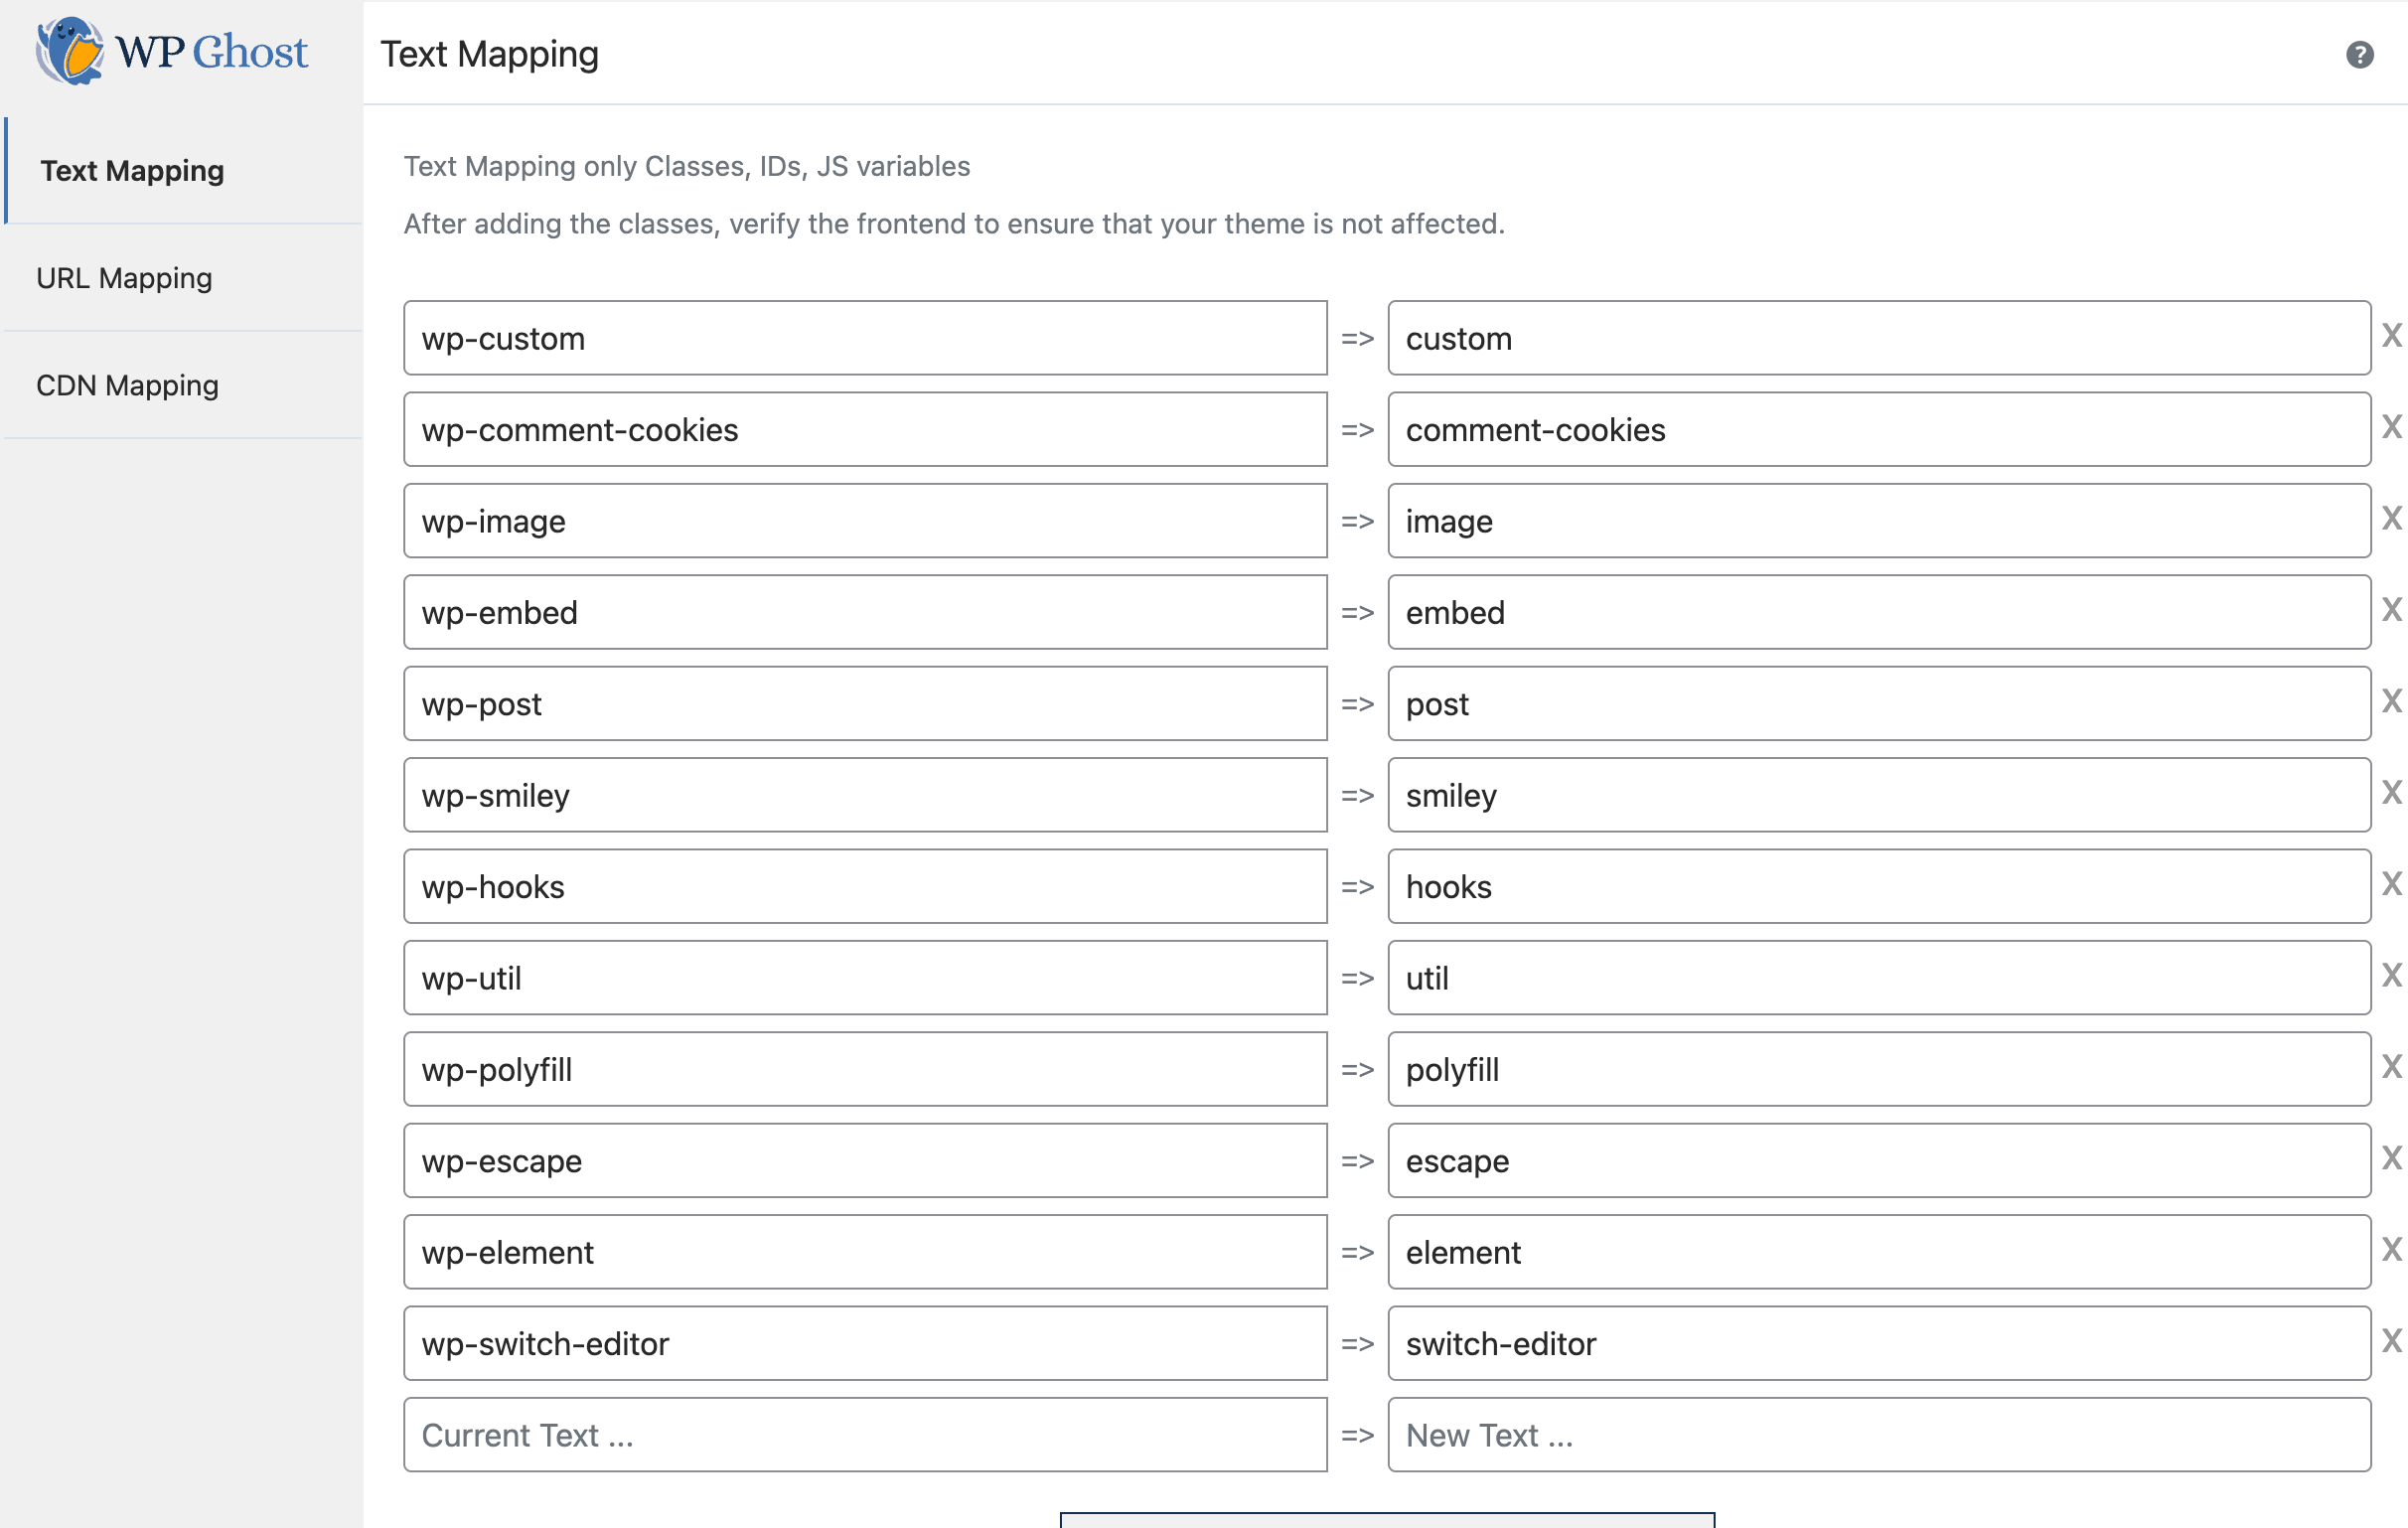
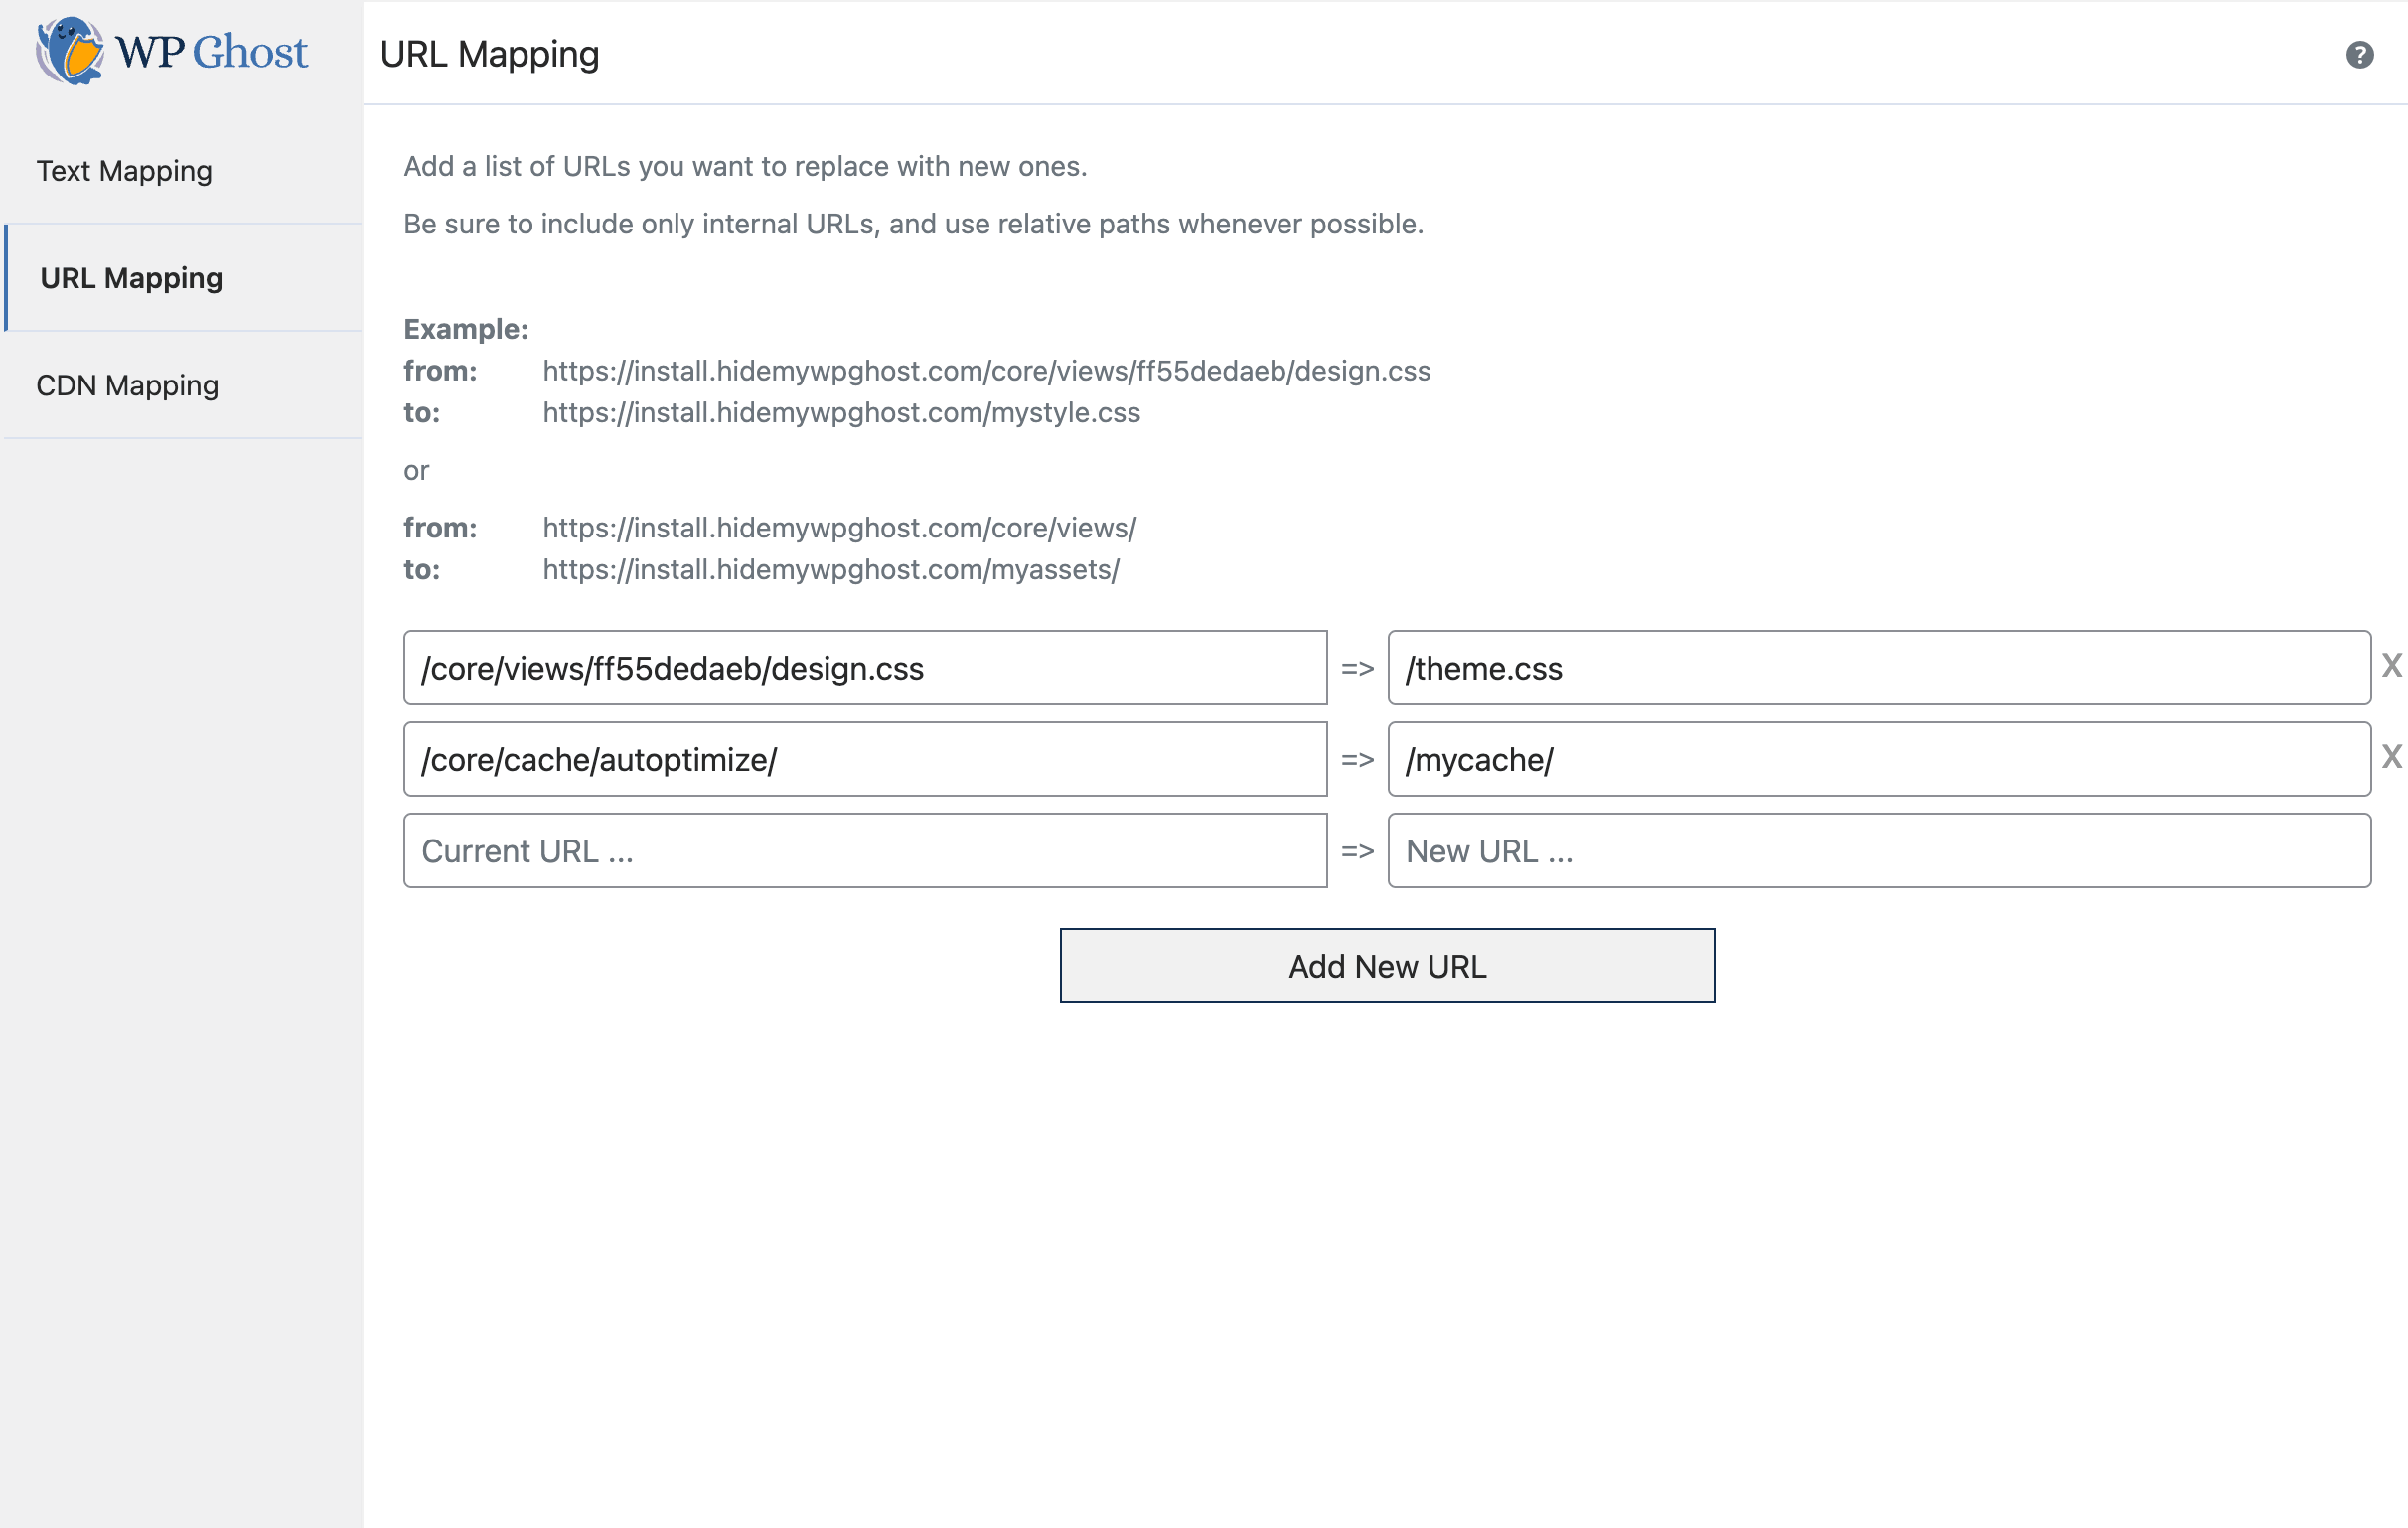
- Asignación de texto & URL: Cambia dinamicamente calquera nome de clase ou URL no teu código fonte.
- Compatibilidade con CDN & caché: Funciona perfectamente con WP Rocket, Cloudflare e Litespeed.
- Ghost Doctor: Diagnostica por que deixaron de funcionar as túas rutas e repara o que pode. Proba cada reparación e desfai todo o que non axude.
- Comprobación de seguridade priorizada: As rutas con fallos e as tarefas de reforzo fallidas aparecen nunha única lista, as peores primeiro, con franxas de tempo como «convén corrixilo esta semana» en lugar de táboas separadas que haxa que conciliar.
- Explicacións de seguridade con IA: Obtén cada resultado explicado para a túa web e ordenado segundo a exposición real. Require unha conta de WP Ghost conectada cunha subscrición activa; aplícase unha cota mensual. Máis información.
Características Premium de prevención de ataques
Para axencias e sitios con moito tráfico, WP Ghost Premium engade características avanzadas centradas na intelixencia de seguridade, a resposta automatizada e a protección de dereitos de autor.
- Explicacións de seguridade con IA: Os teus resultados explicados para a túa propia web e reordenados segundo o que realmente te expón, cunha cota mensual de comprobacións de IA incluída na túa subscrición. Le máis.
- Modo Ghost: Predefinido de seguridade máxima: cambia todas as rutas, oculta todas as extensións de arquivo e activa todas as opcións de ocultación cun só clic.
- Automatización do bloqueo de IP: Bloquea automaticamente os enderezos IP que provocan ameazas de seguridade repetidas.
- Protección de dereitos de autor contra a IA: Bloquea máis de 30 rastrexadores de adestramento de IA (GPTBot, ClaudeBot, PerplexityBot e outros) a nivel de devasa. Lista actualizada automaticamente con cada versión. Non afecta á visibilidade en Google, Bing nin en buscadores habituais.
- Rexistro completo de ameazas de seguridade: Entradas ilimitadas con filtros por tipo de ameaza, estado, país e intervalo de tempo, busca de texto completo, paxinación e exportación a CSV.
- Rexistro completo de eventos de usuarios: Entradas ilimitadas con filtros, busca, paxinación e exportación a CSV.
- Almacenamento de eventos na nube: Retención na nube durante 30 días para auditorías e informes de incidentes.
- Alertas por correo electrónico en tempo real: Recibe un aviso ao instante dos intentos de forza bruta ou da actividade sospeitosa.
- Xeoseguridade (bloqueo por países): Bloquea países enteiros ou rutas concretas por país.
- Reforzo avanzado de arquivos: Oculta as extensións de arquivo (PHP, CSS, JS, JSON) e protexe
wp-config.php,php.iniedebug.log. - Reforzo da base de datos & do servidor: Corrixe os permisos dos arquivos, cambia o prefixo da base de datos e rexenera as claves SALT.
- Soporte prioritario: Acceso directo aos nosos expertos en seguridade e asistencia do propio fundador.
Característica Premium de Hide My WP
Compatibilidade técnica
WP Ghost está deseñado para o ecosistema moderno de WordPress:
- Compatibilidade con aloxamentos: Optimizado para WP Engine, Inmotion Hosting, Hostgator Hosting, Godaddy Hosting, Host1plus, Payperhost, Fastcomet, Dreamhost, Bitnami Apache, Bitnami Nginx, Google Cloud Hosting, Amazon AWS Lightsail, Litespeed Hosting, Flywheels Hosting, Kinsta Hosting, Ploi.io, CloudPanel, RunCloud, Rocket Domain, Yunohost.
- Compatibilidade con servidores: Totalmente compatible con Nginx, Apache, LiteSpeed e IIS.
- Compatibilidade con plugins: Integración sen esforzo con Woocommerce, WPML, WPMUDEV, W3 Total Cache, Gravity, WP Super Cache, WP Fastest Cache, Hummingbird Cache, Cachify Cache, Litespeed Cache, SiteGround Optimizer, Nitropack, Cache Enabler, CDN Enabler, WOT Cache, Autoptimize, Jetpack by WordPress, Contact Form 7, bbPress, Manage WP, All In One SEO, Rank Math, Yoast SEO, Squirrly SEO, WP-Rocket, Minify HTML, Solid Security, Sucuri Security, Really Simple SSL, WordFence Security, WP Cerber Security, BBQ Firewall, Anti-Malware Security, Back-Up WordPress, Elementor Page Builder, Divi Builder, Weglot Translate, AddToAny Share Btn, Limit Login Attempts Reloaded, Loginizer, Shield Security, Asset CleanUp, WP Hide & Security Enhancer e máis.
Detén o ataque antes de que comece. Únete a máis de 100.000 usuarios que confían en WP Ghost para protexer a súa identidade dixital.
Capturas
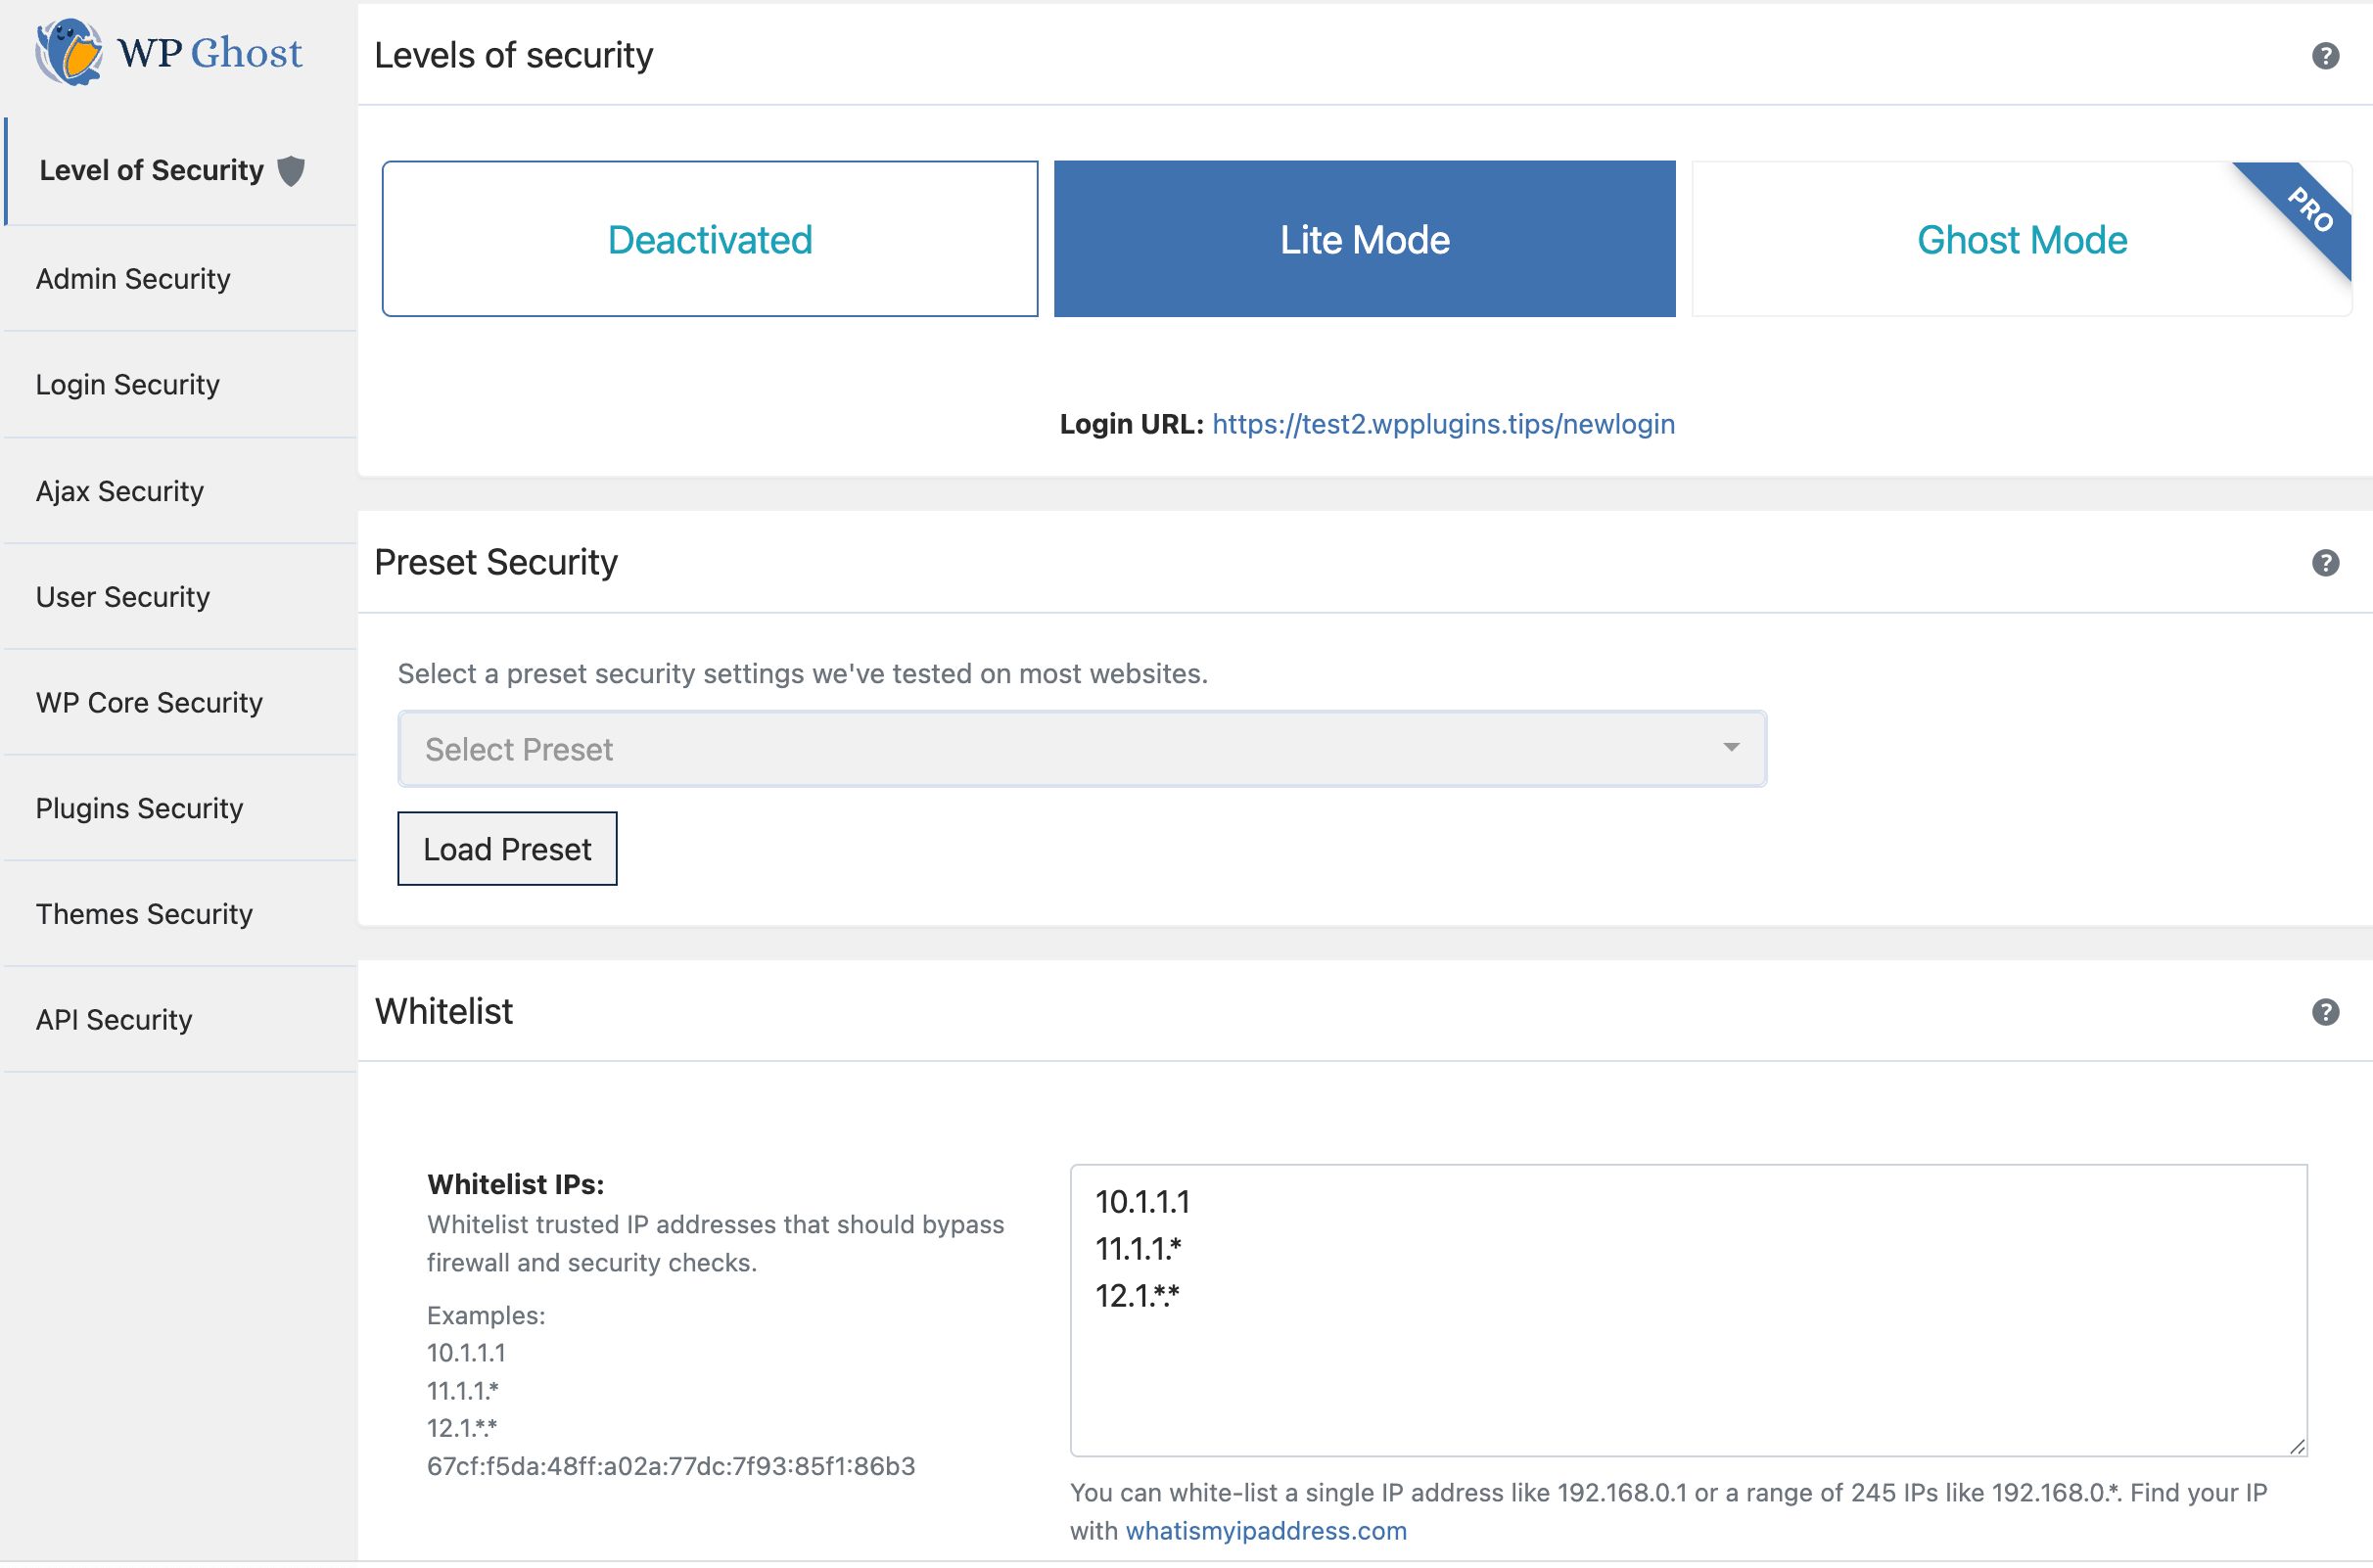
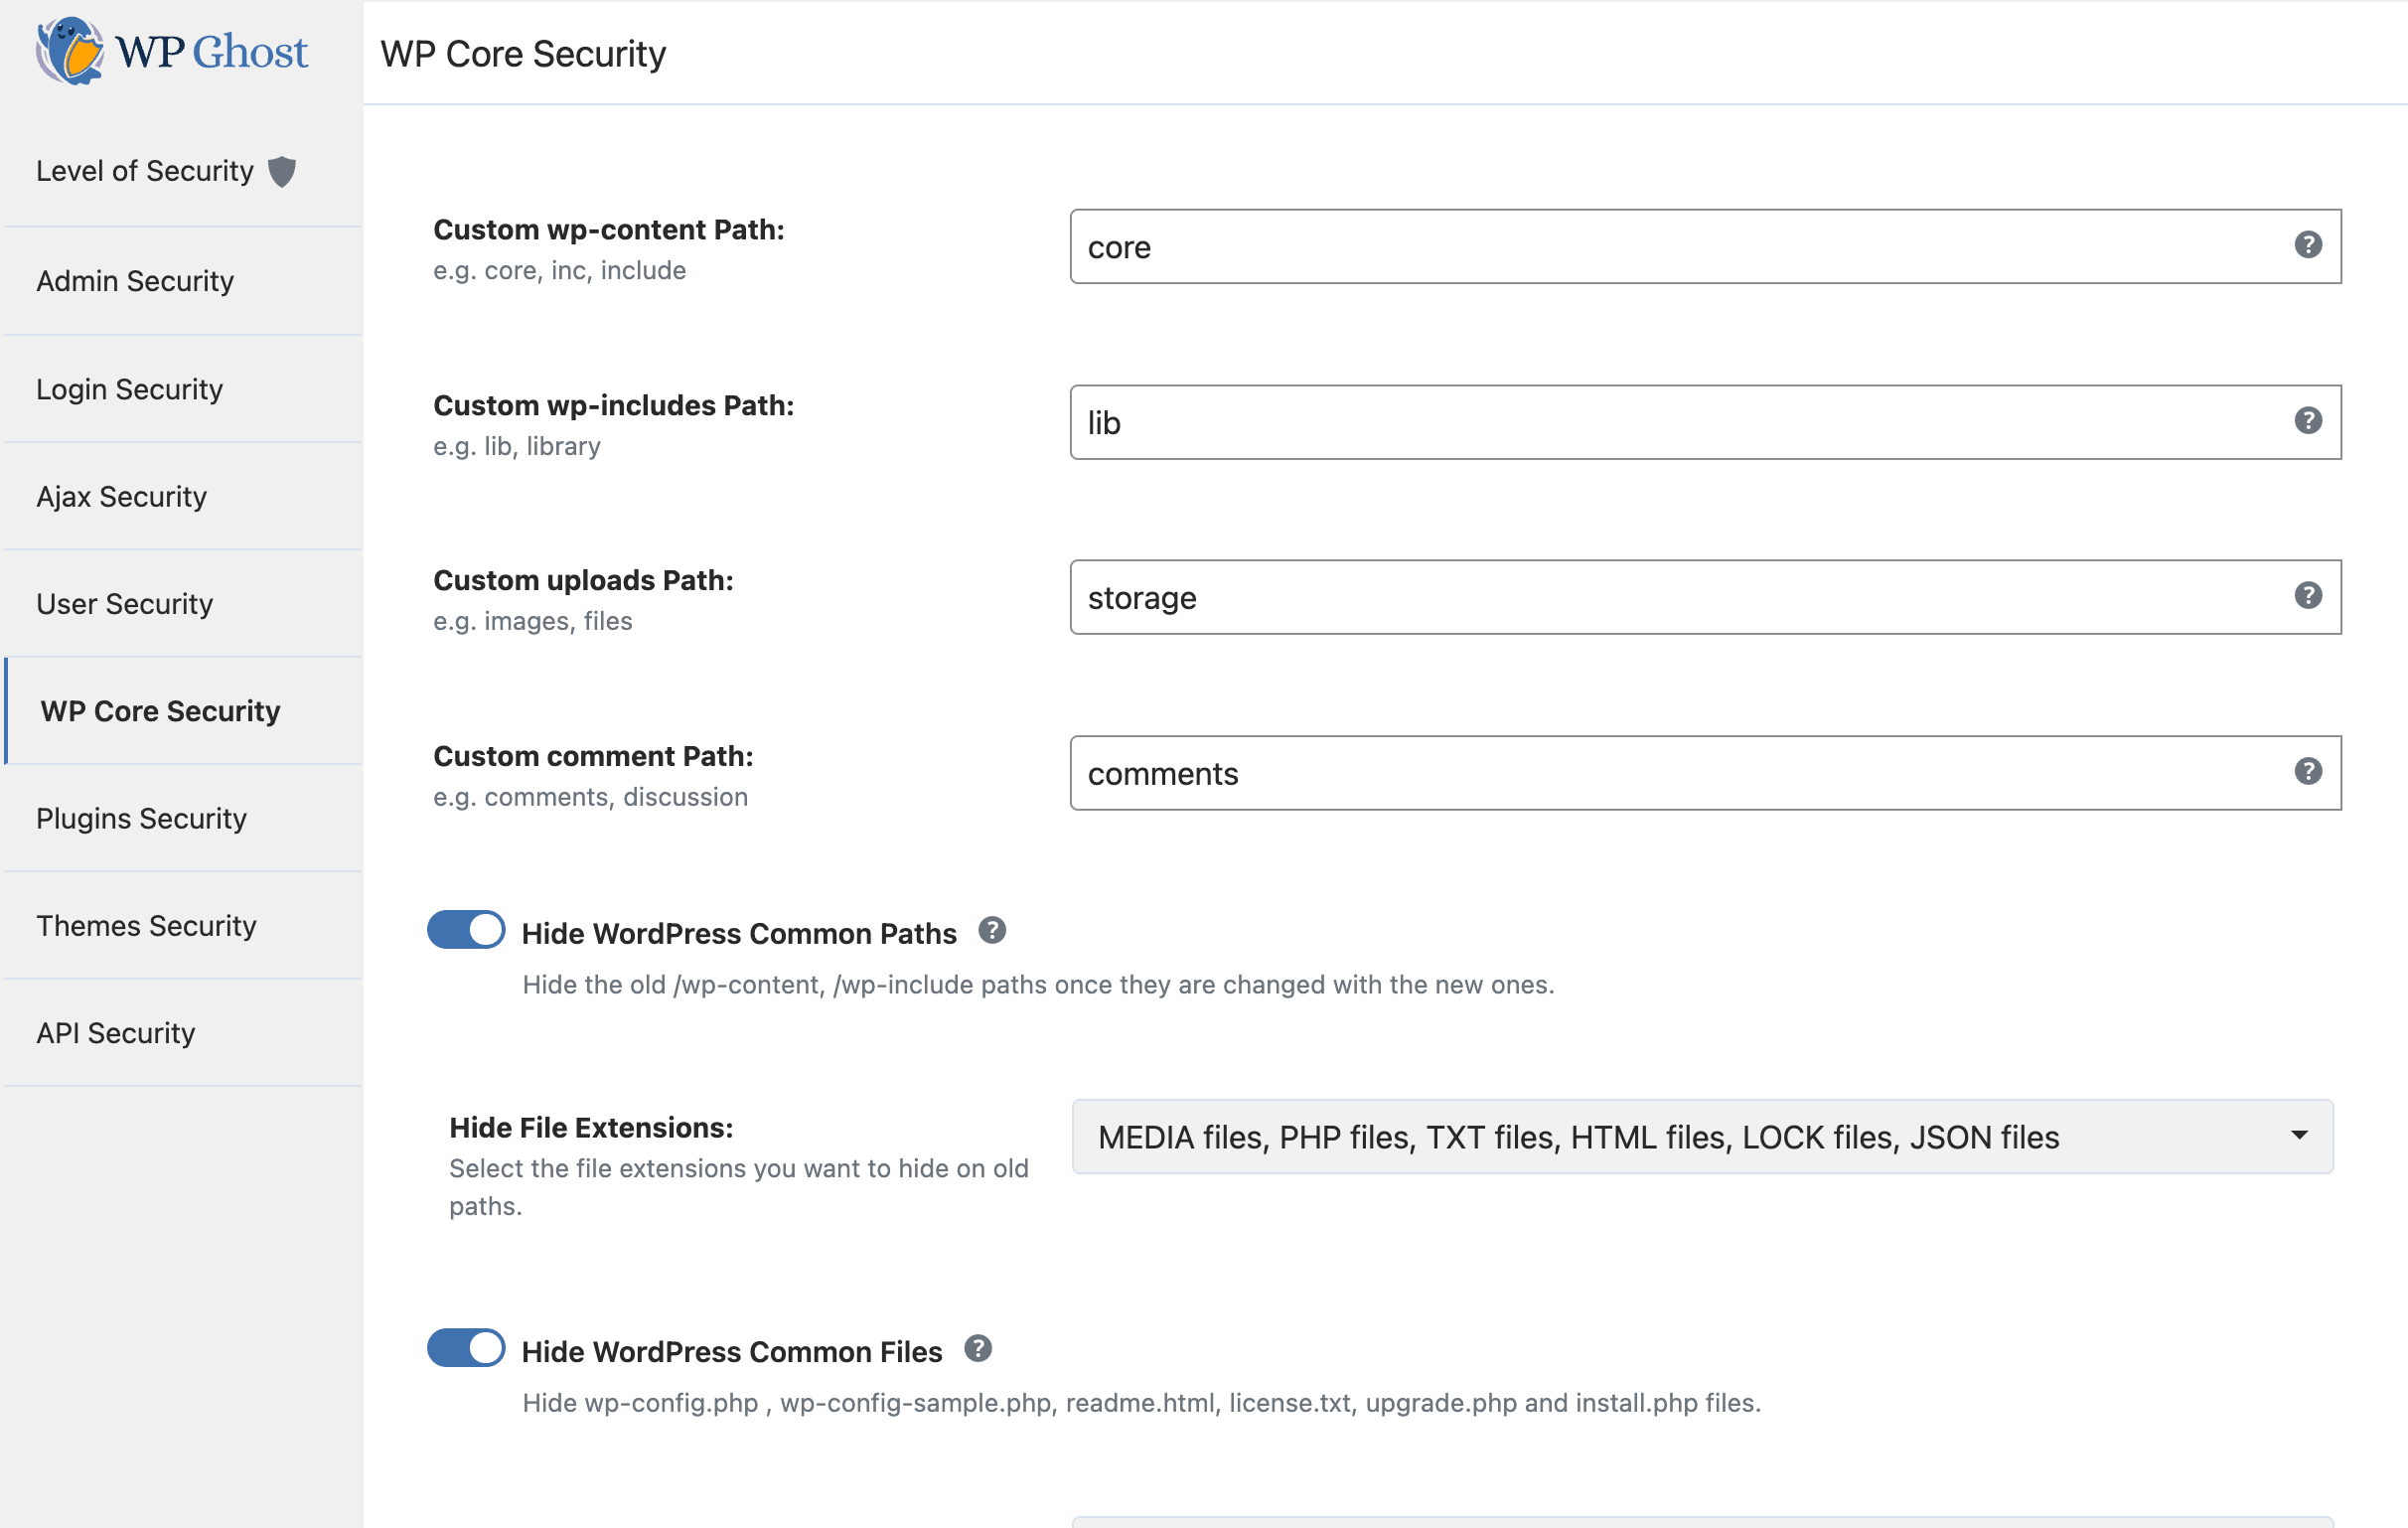
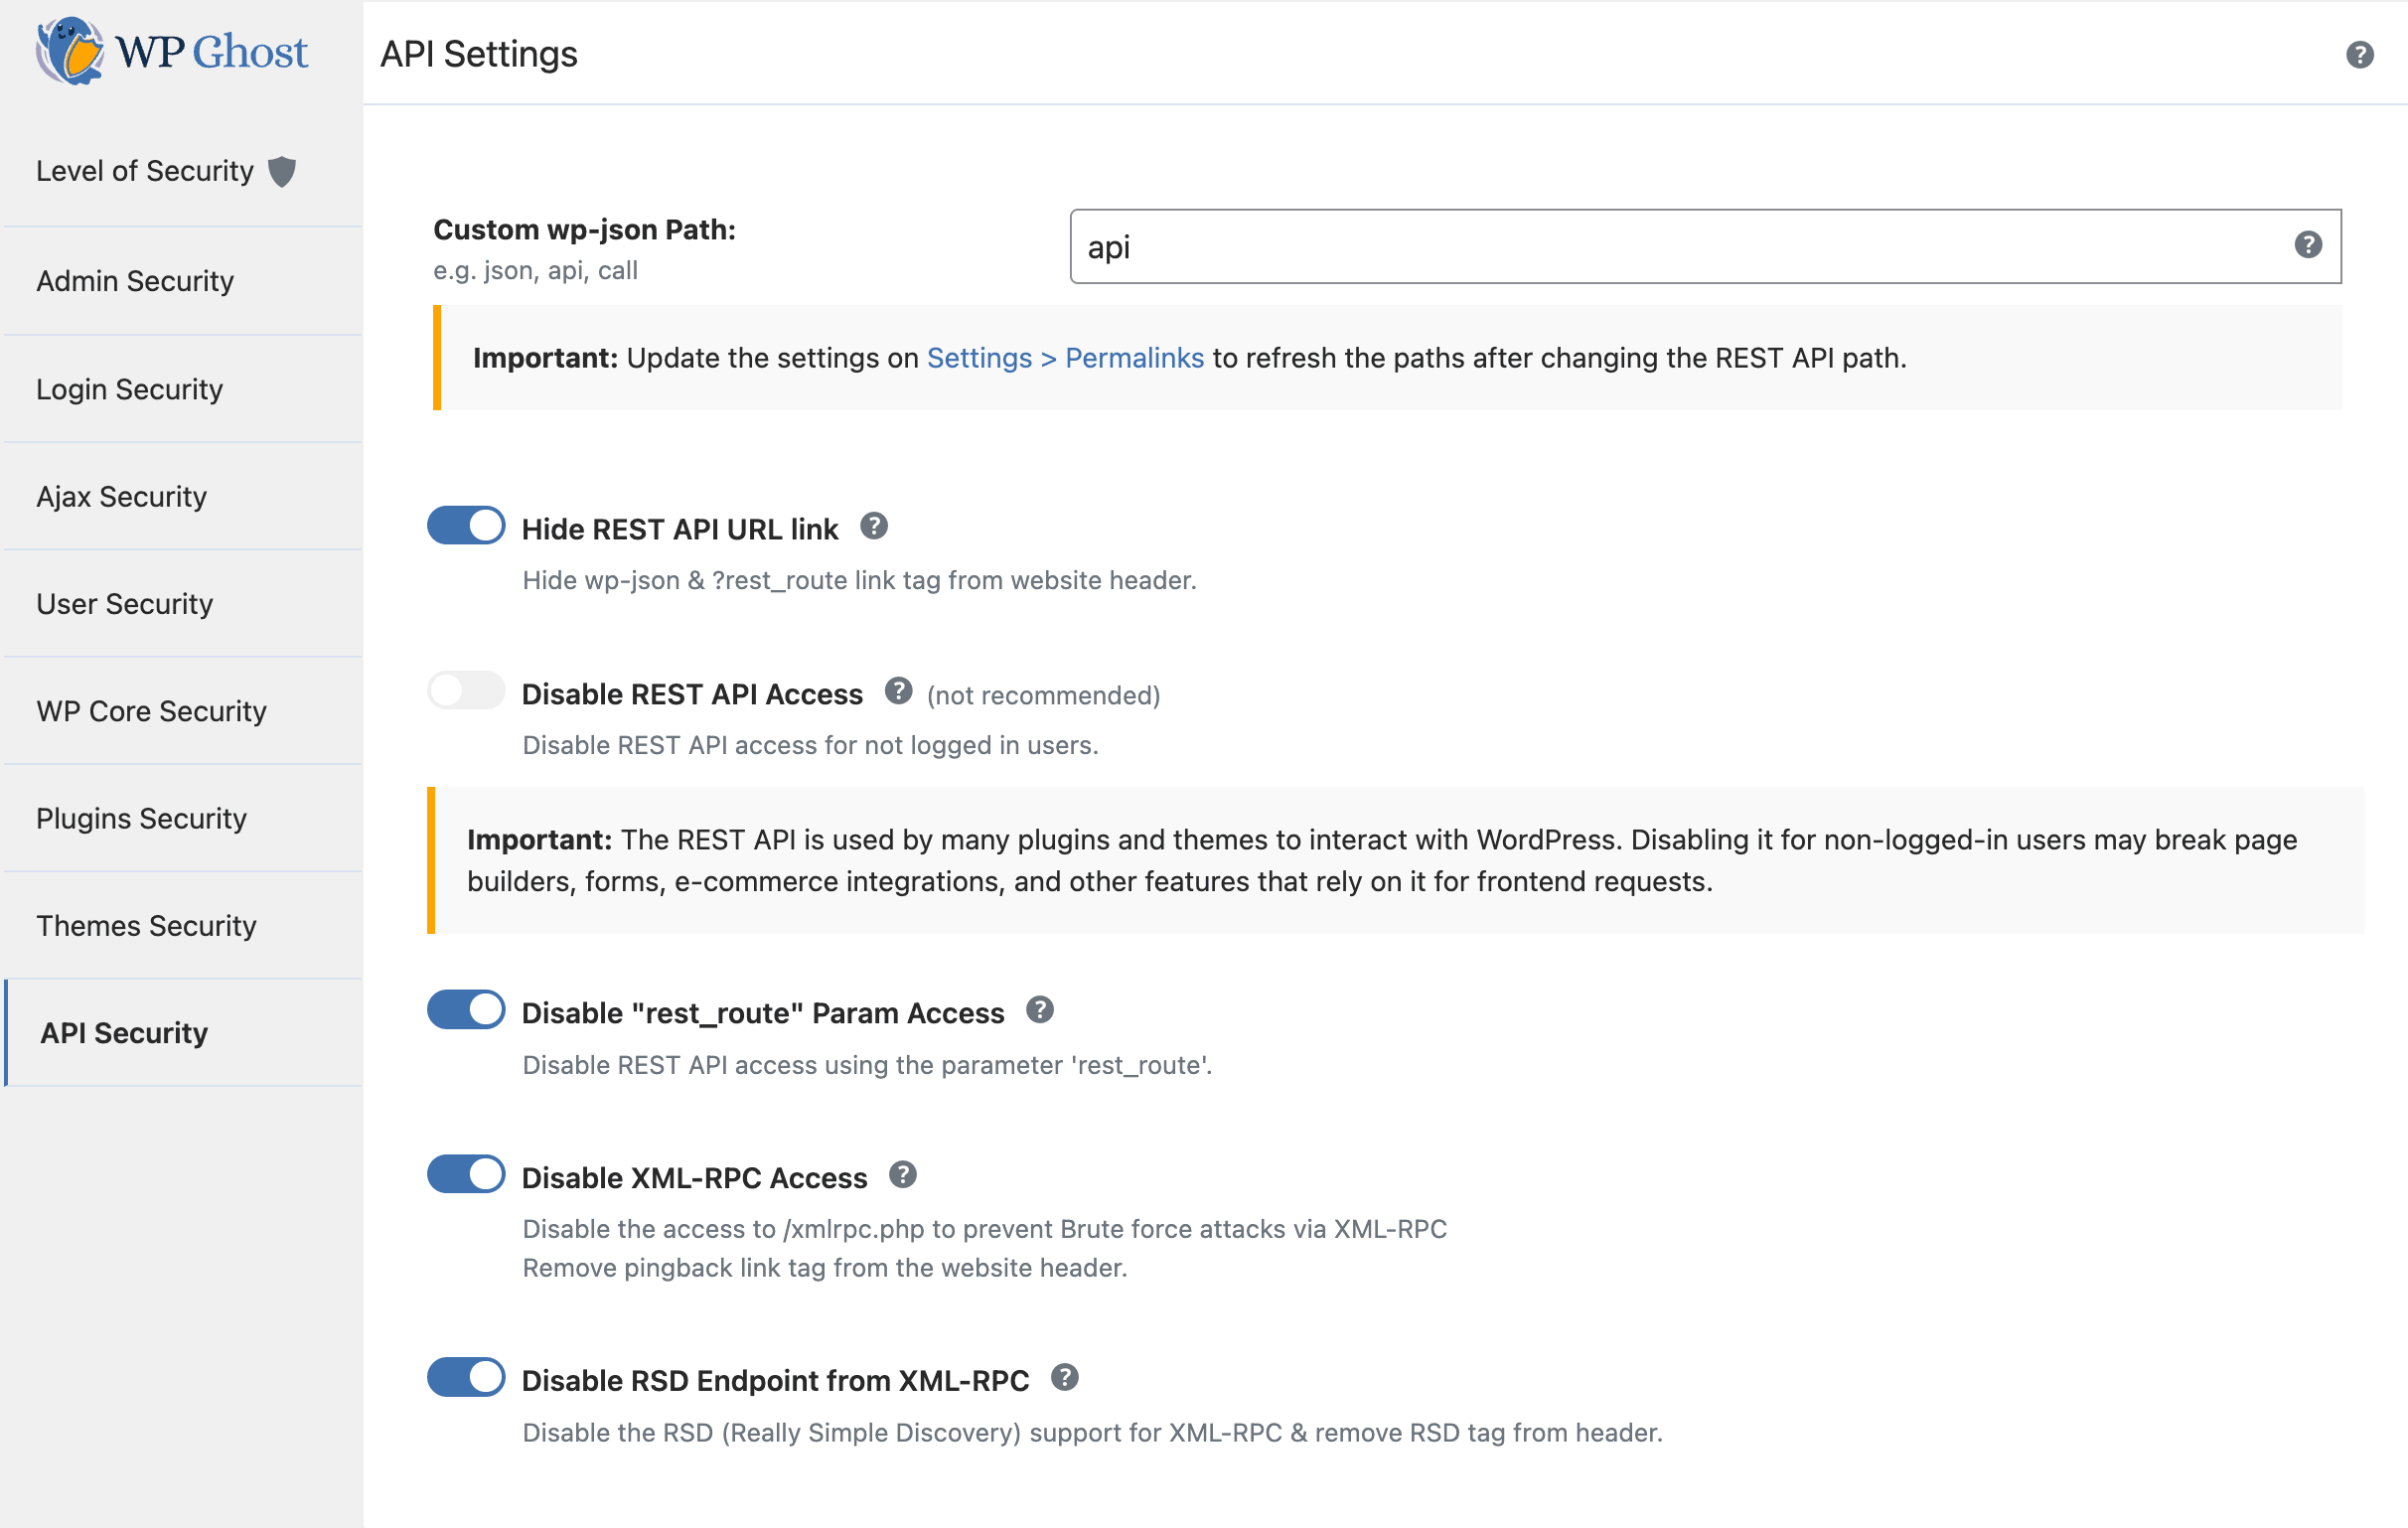
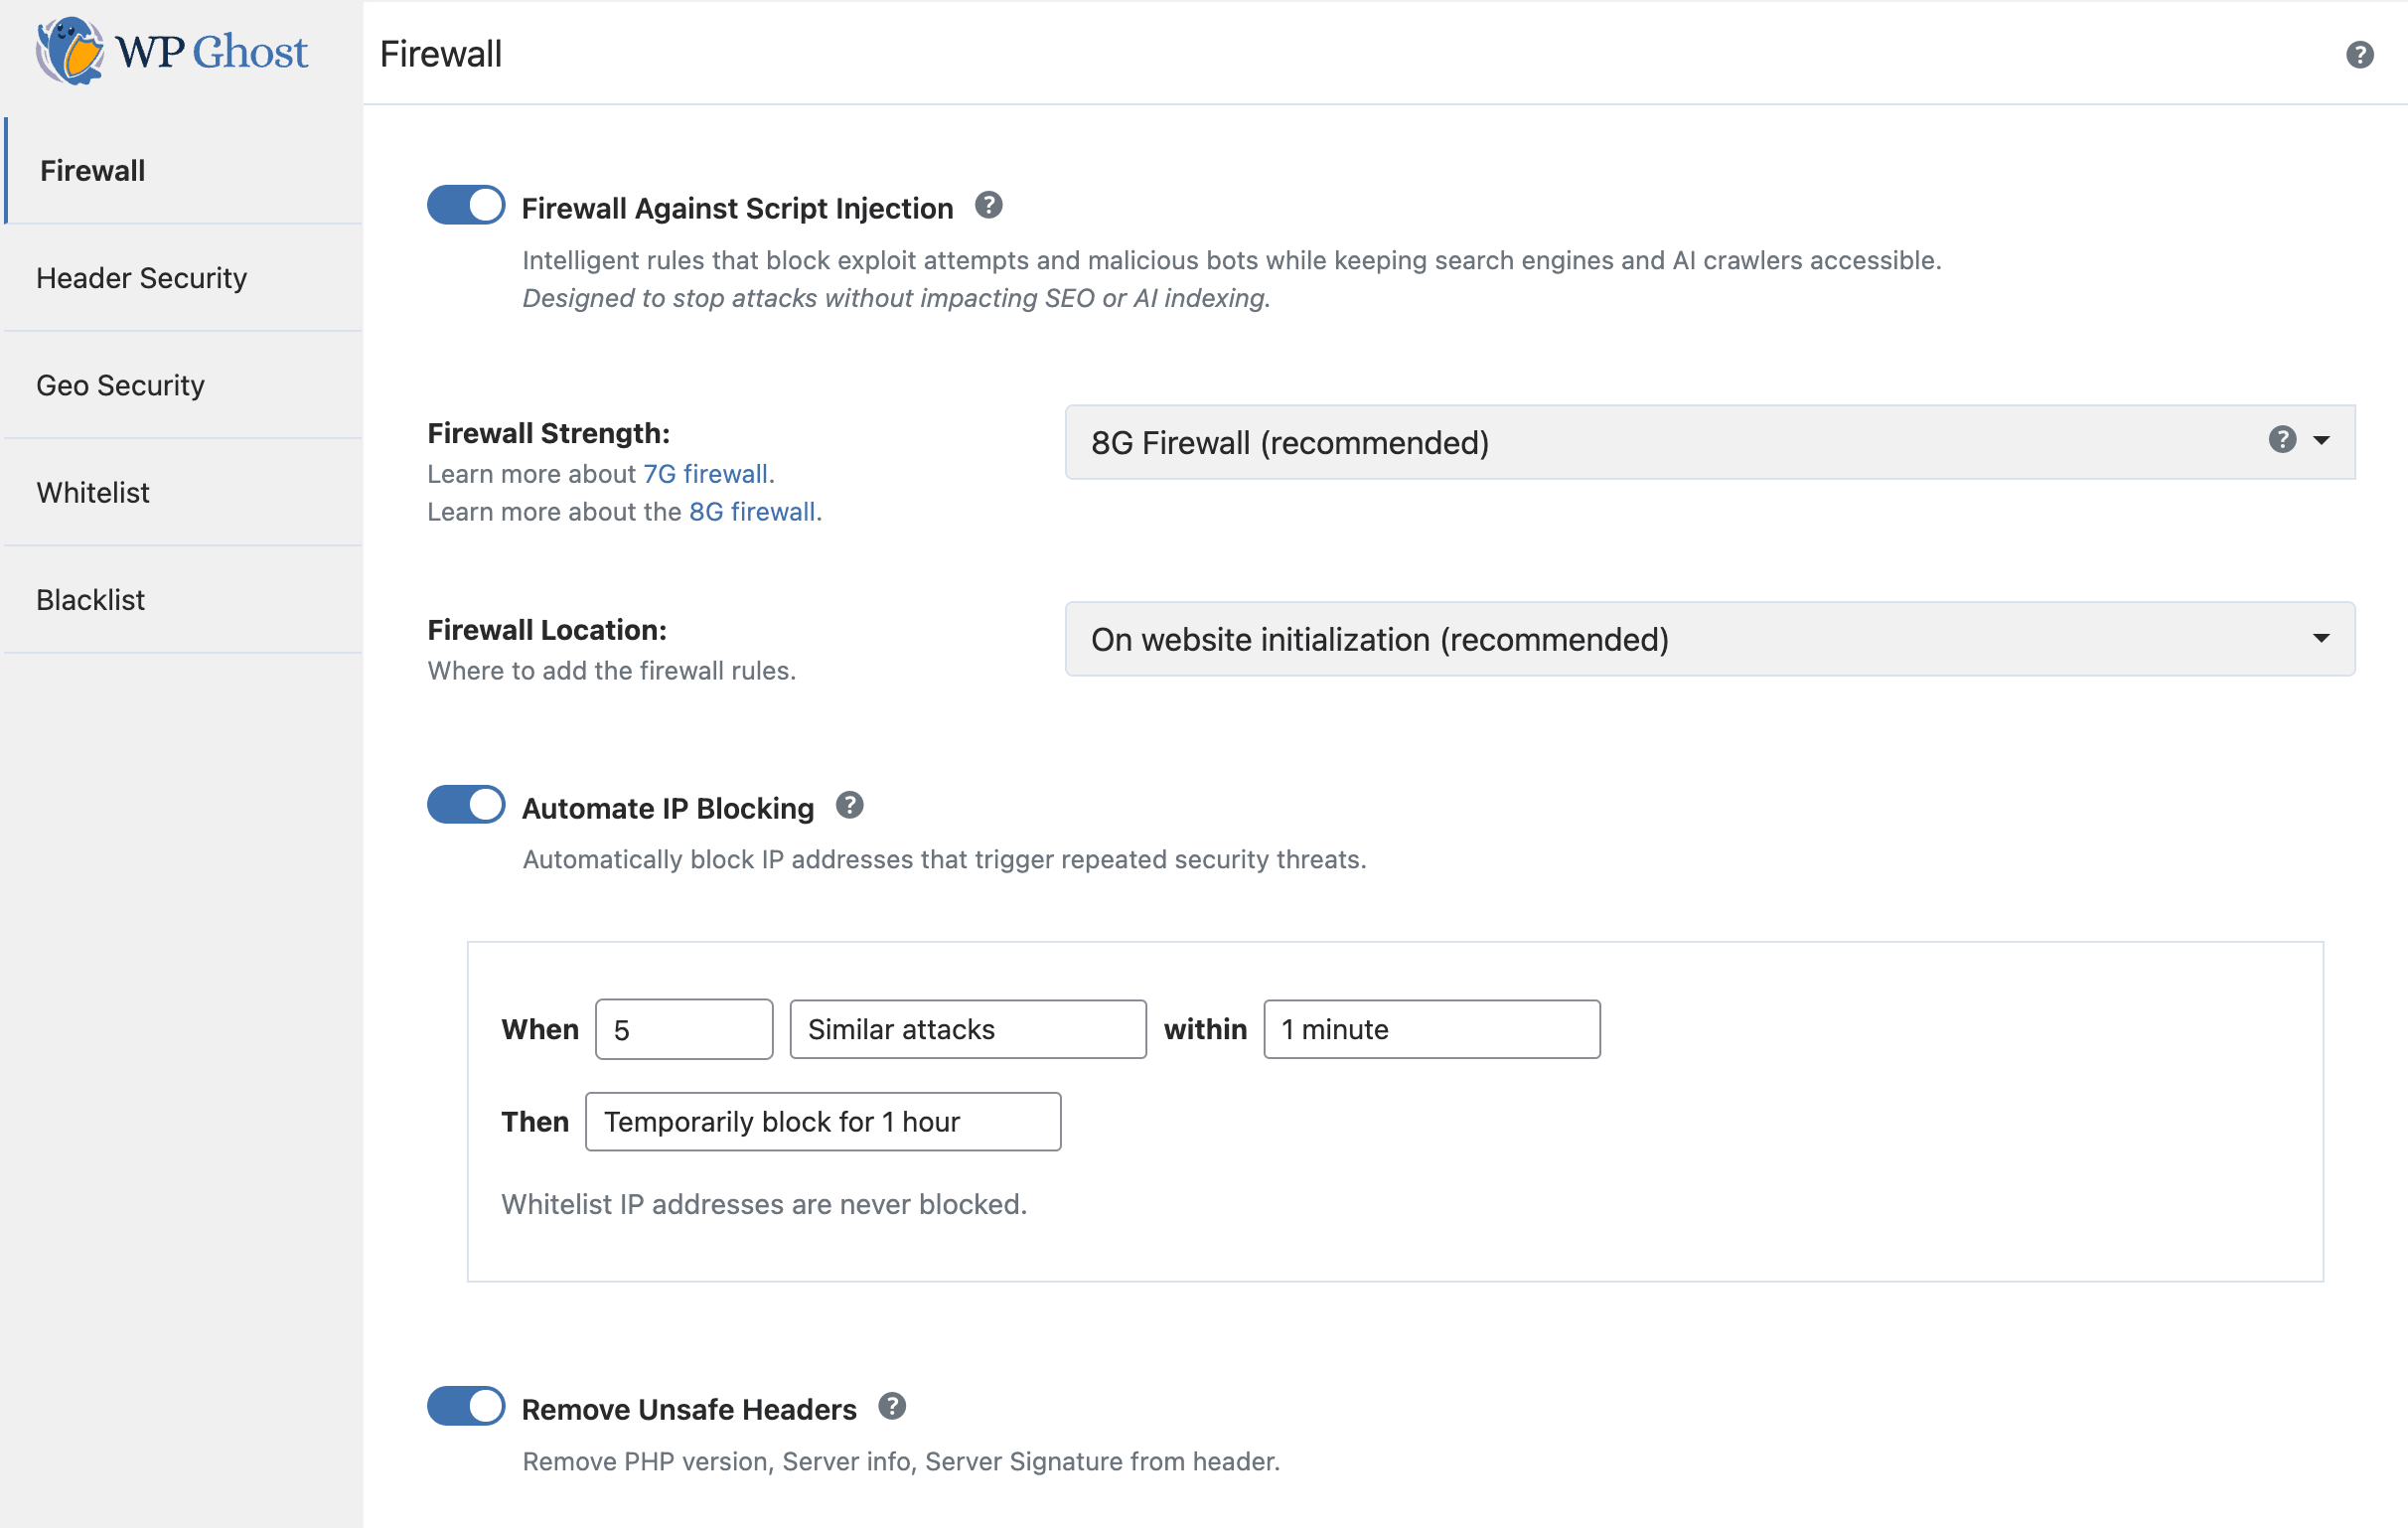
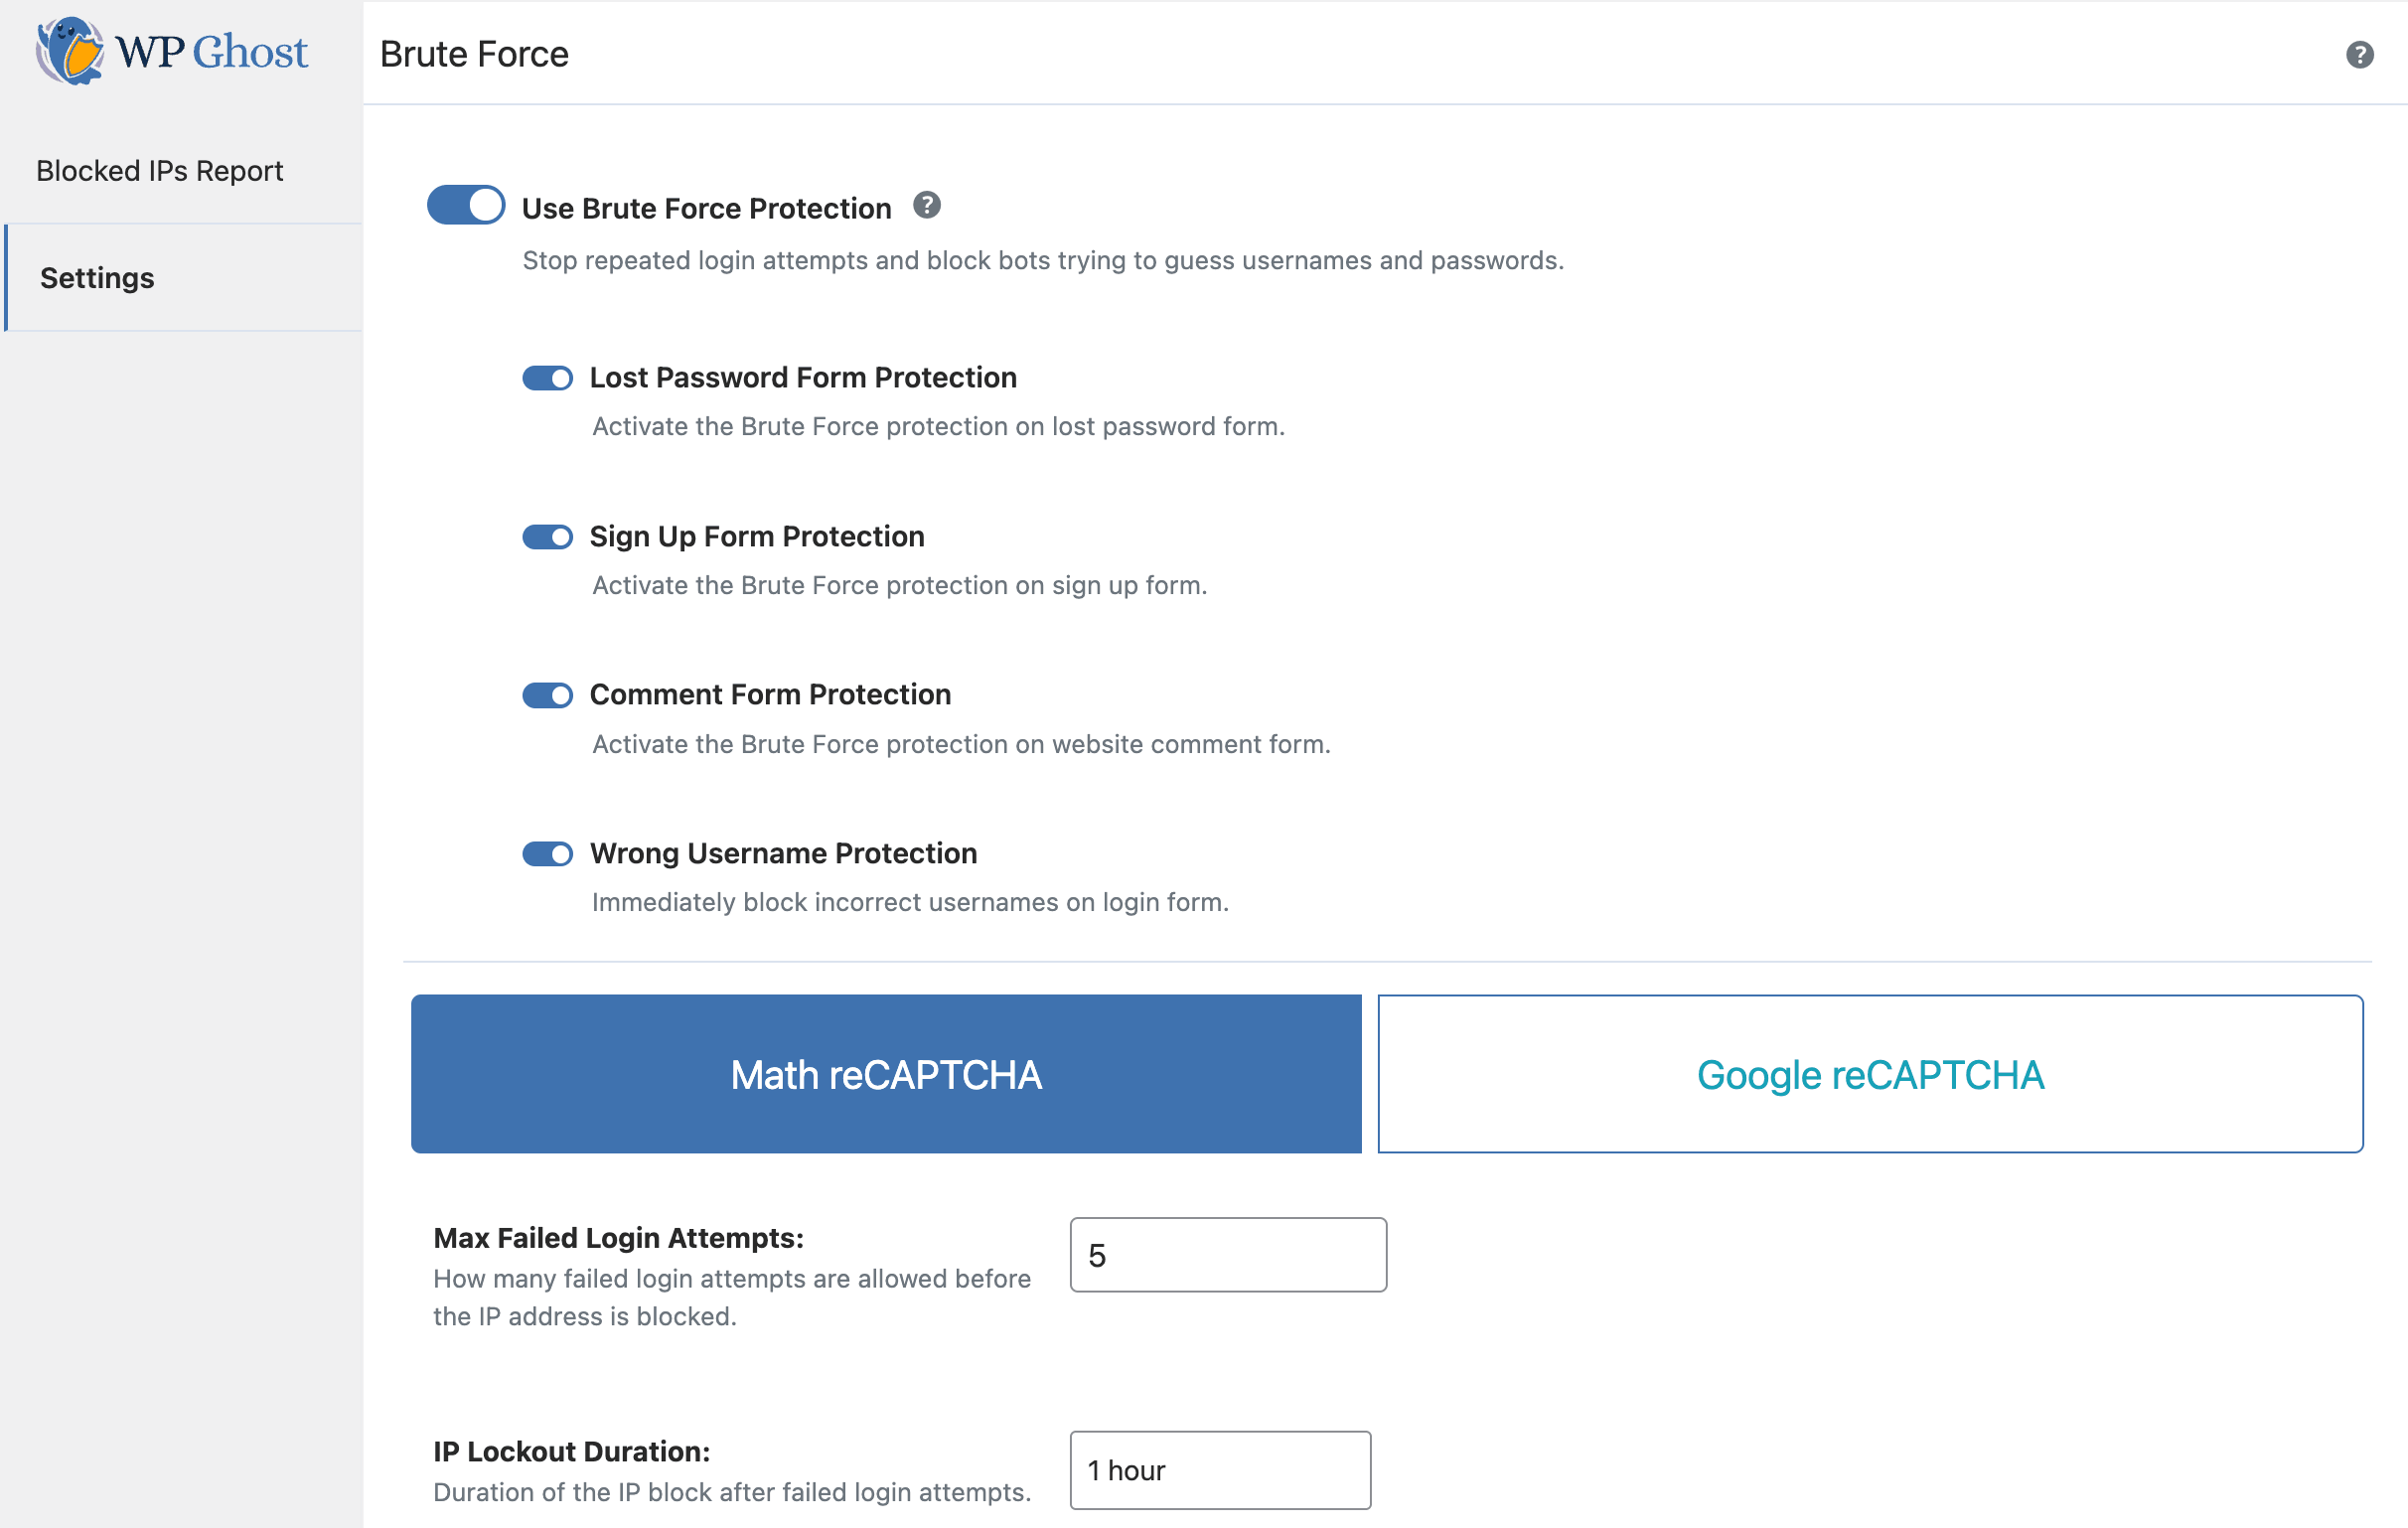
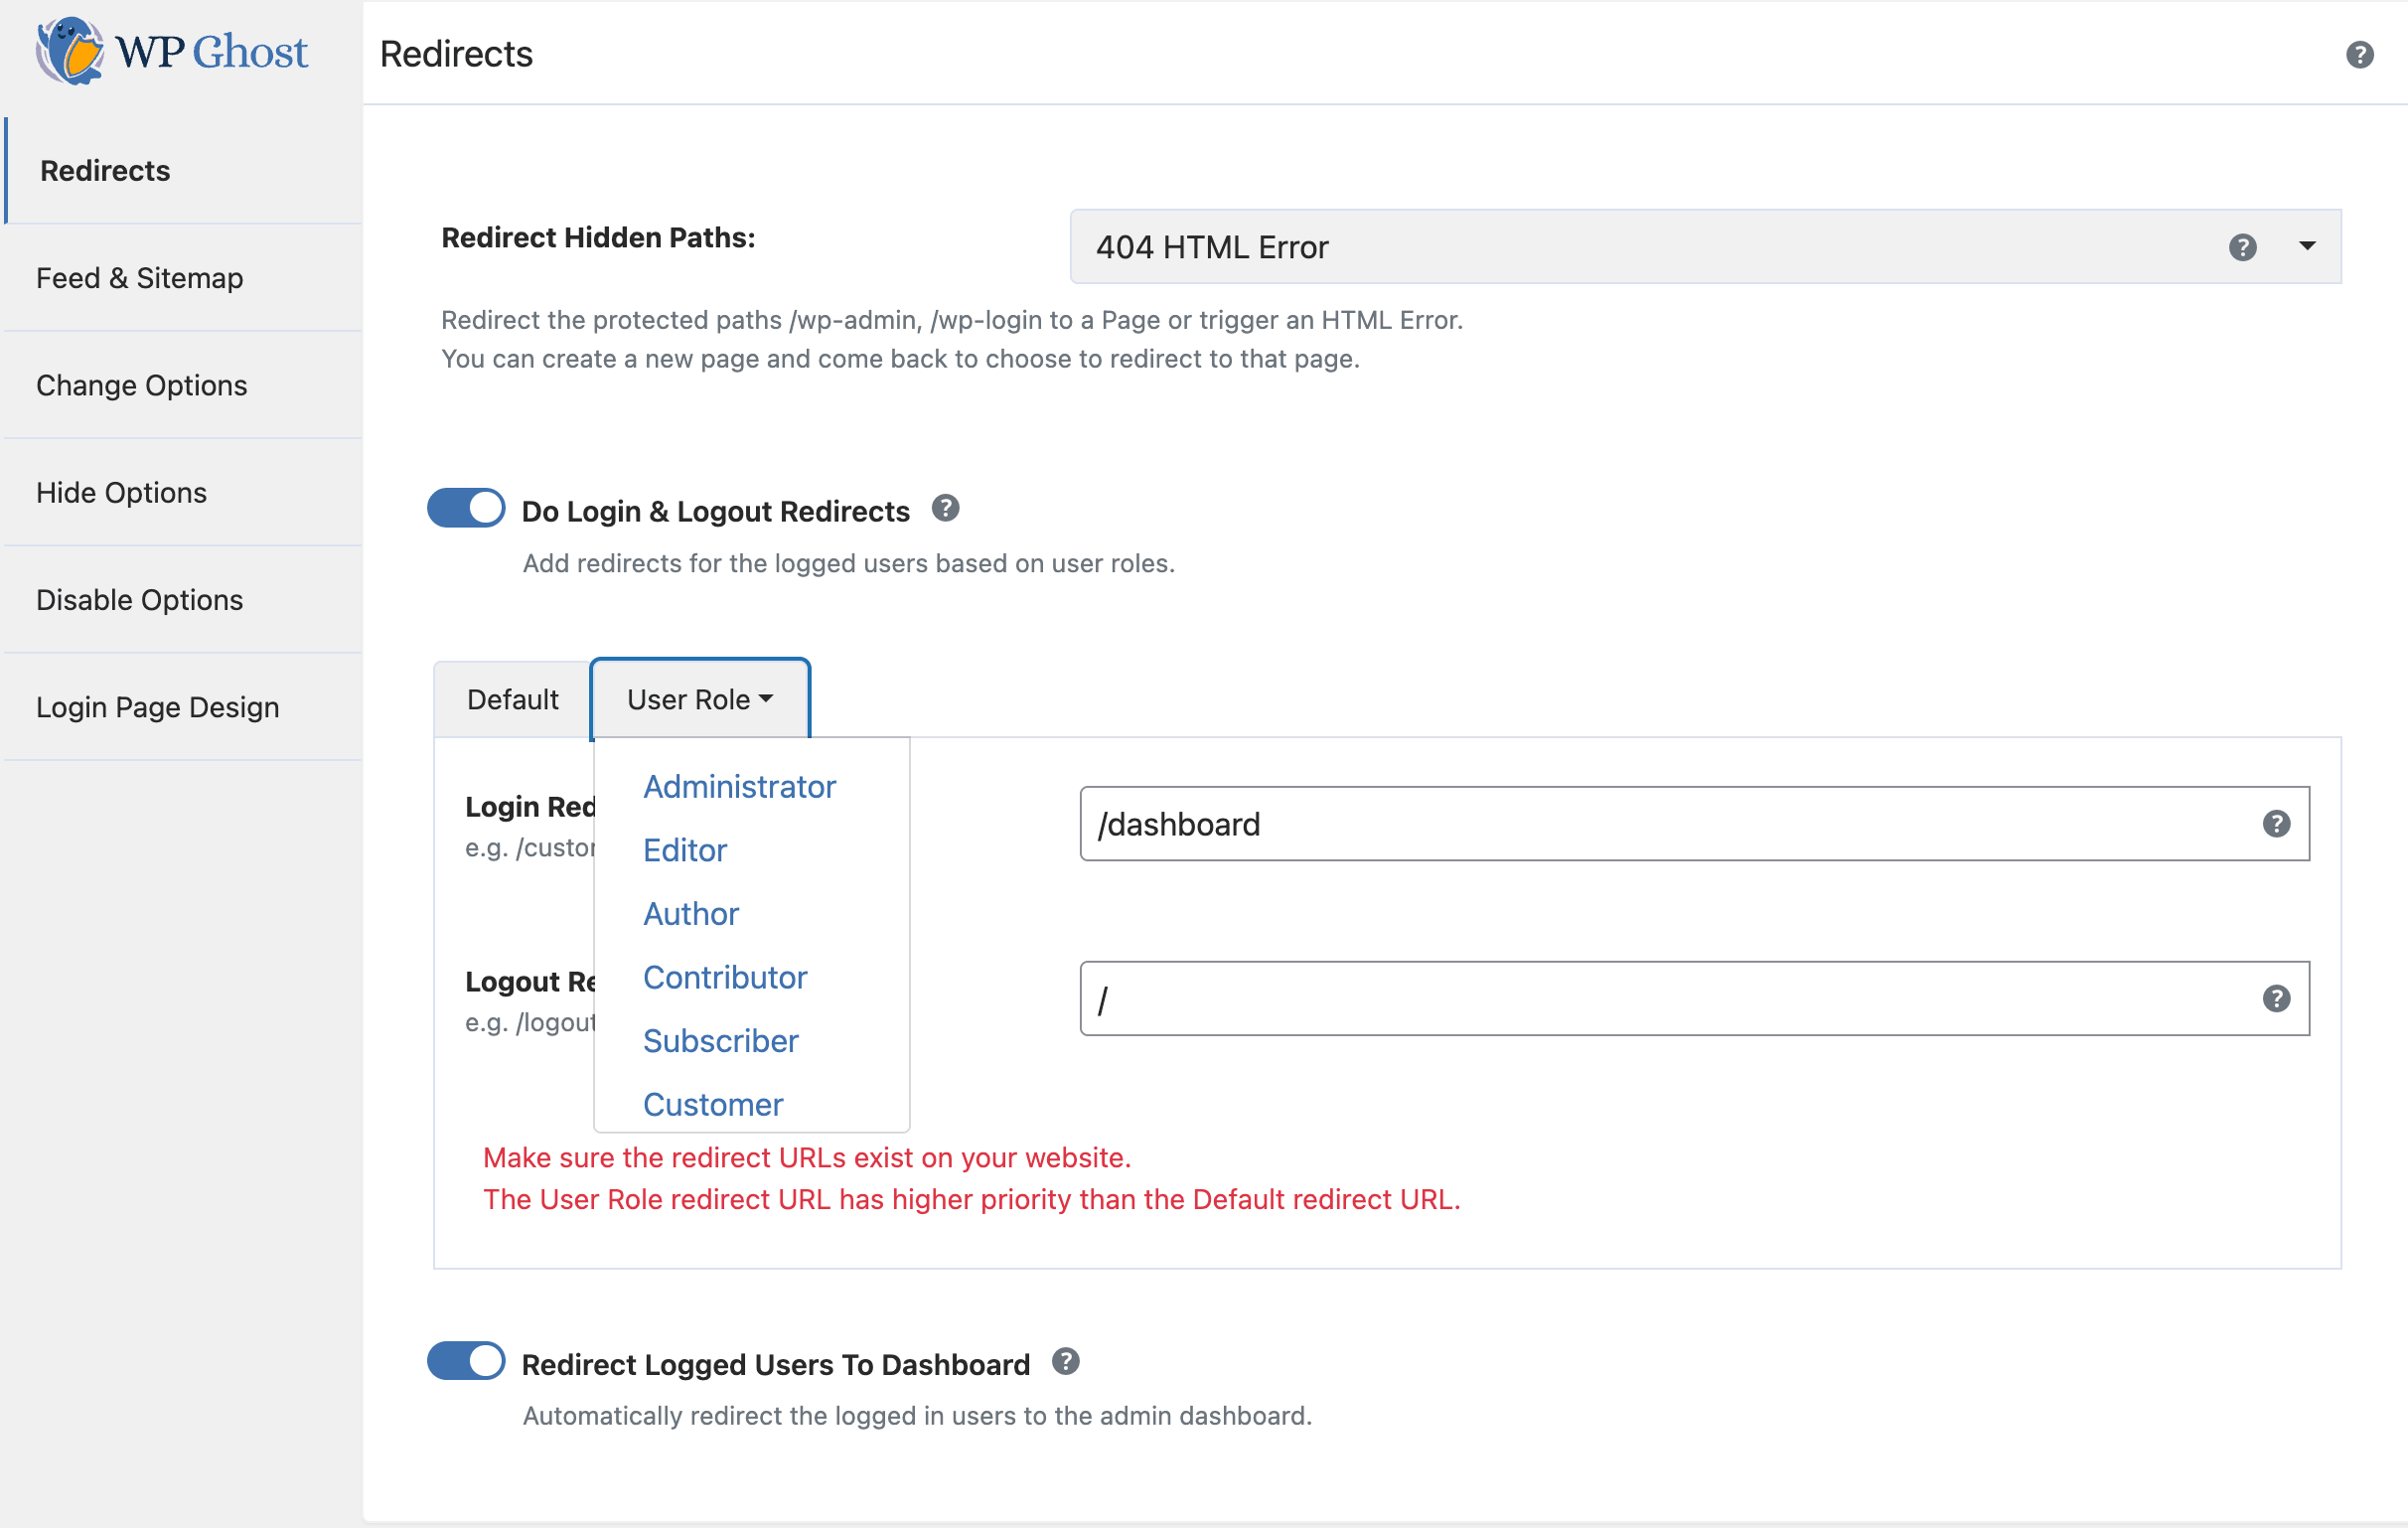
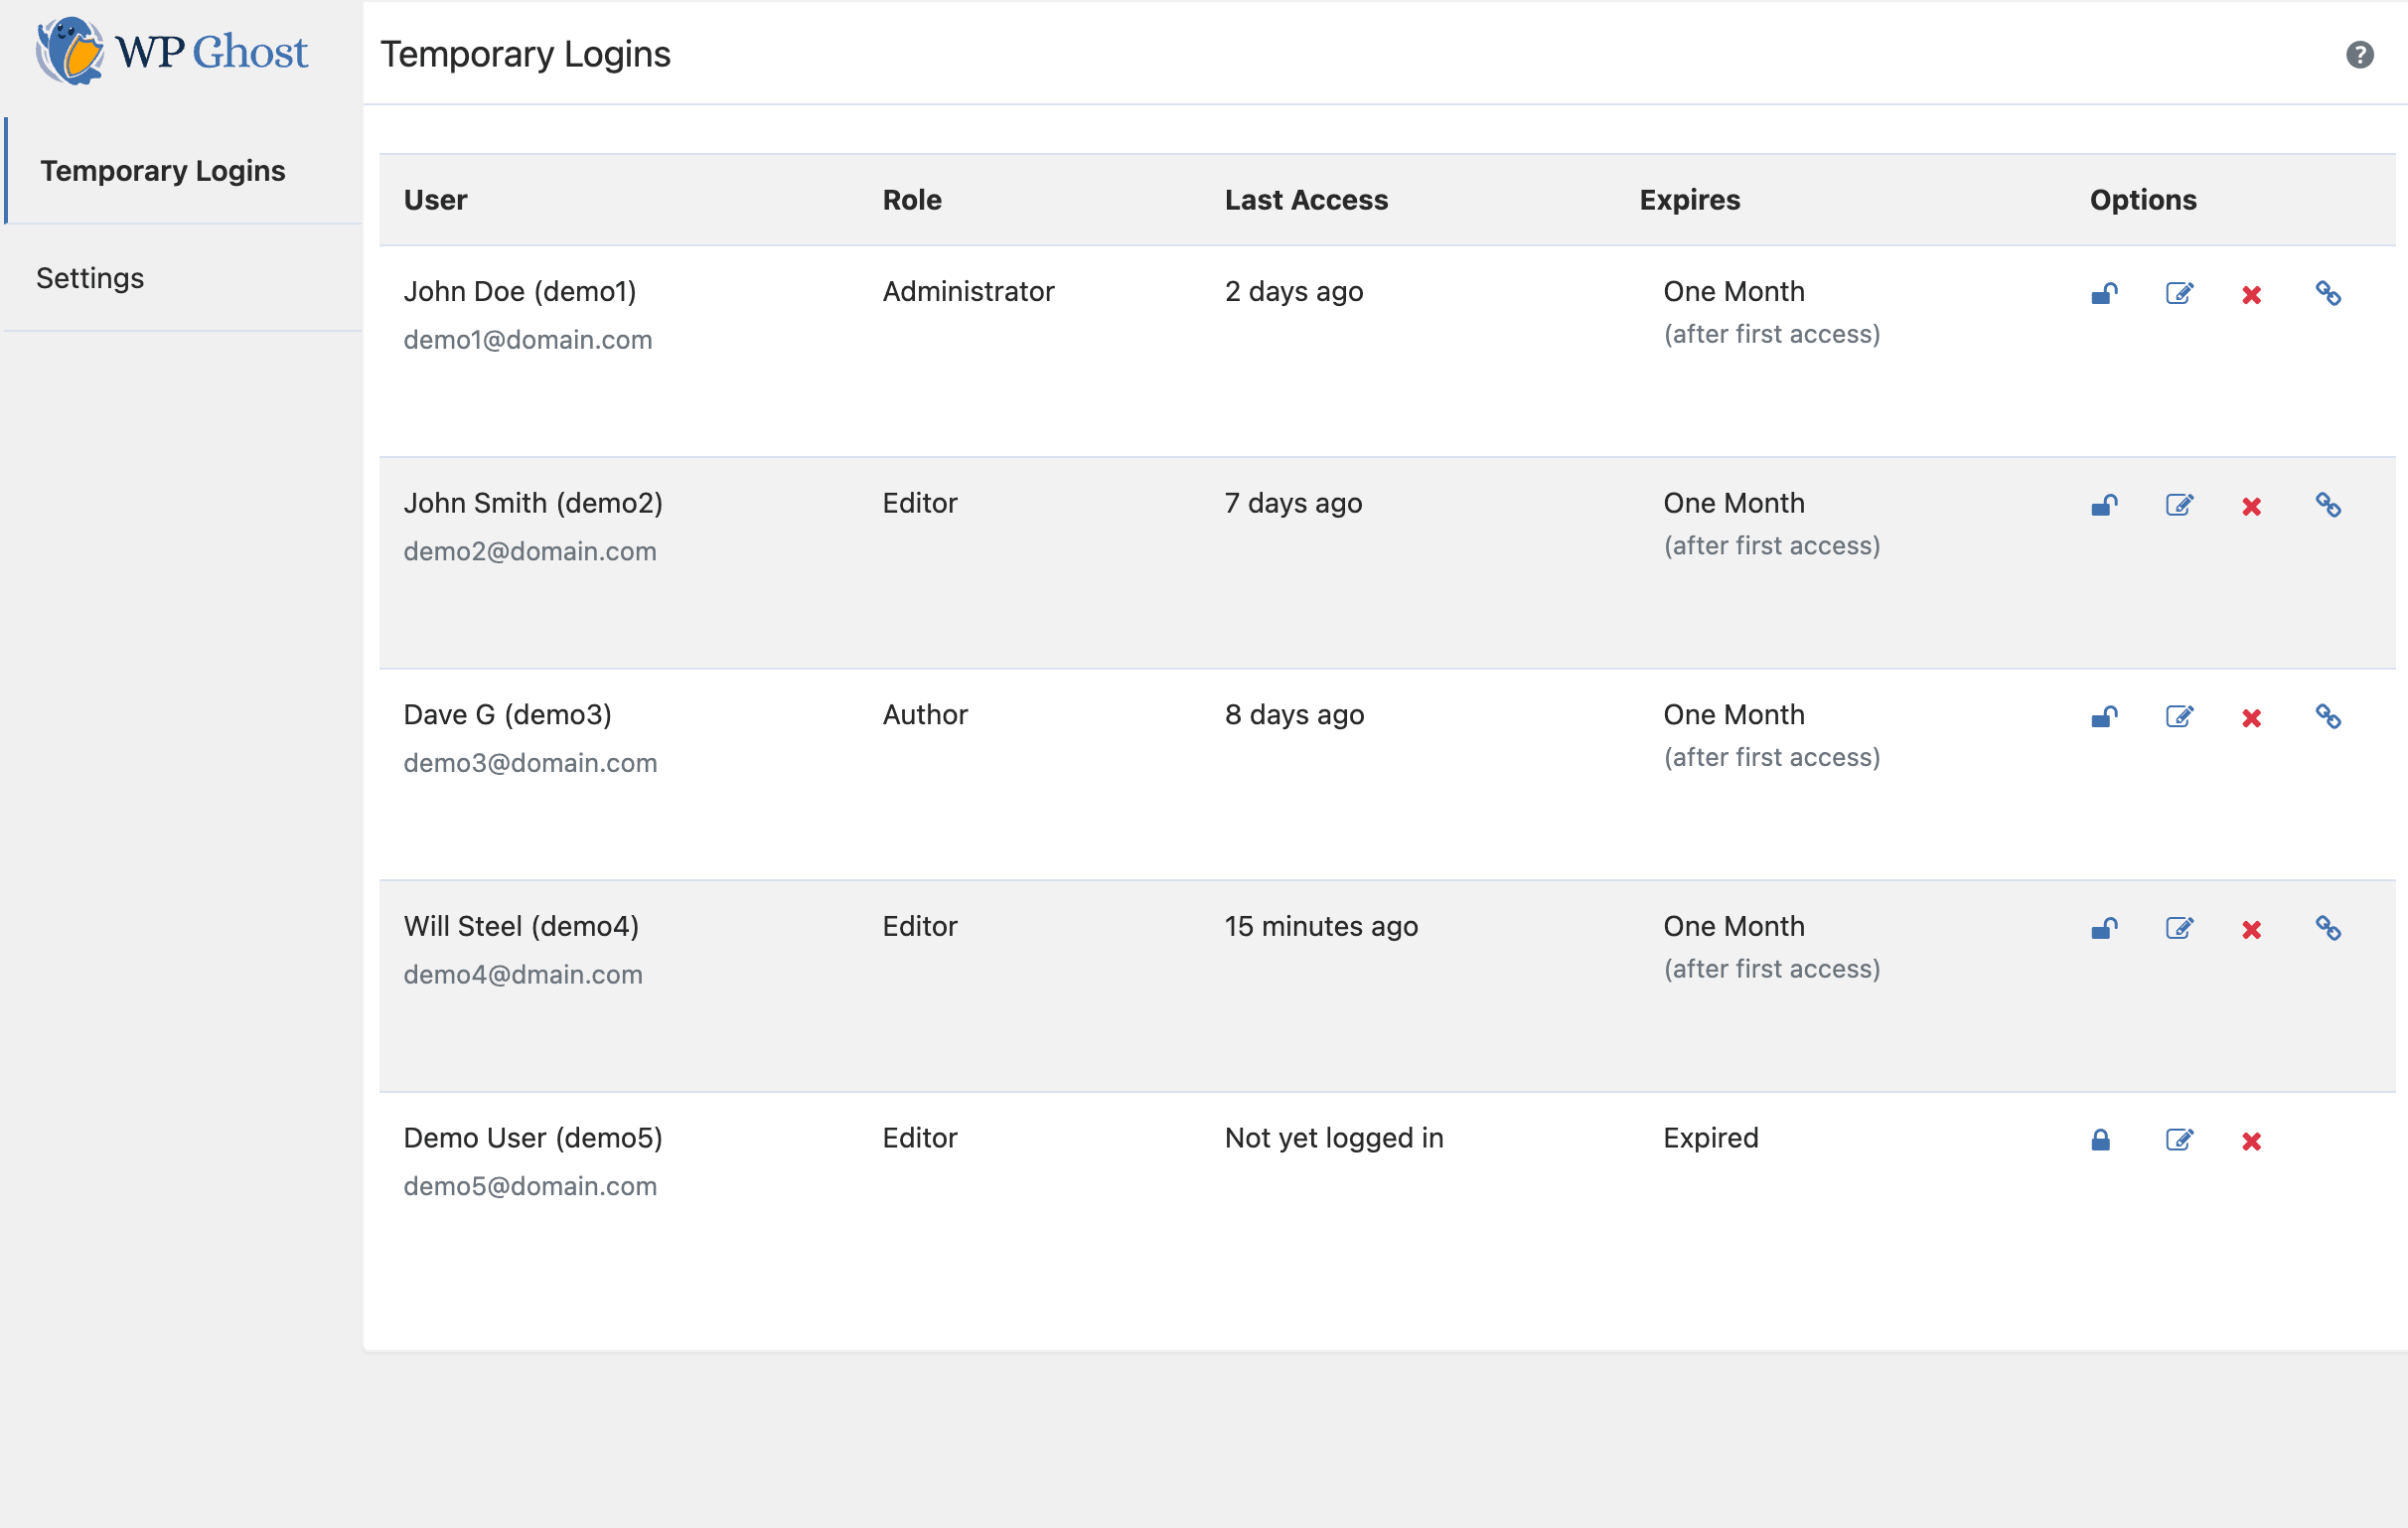
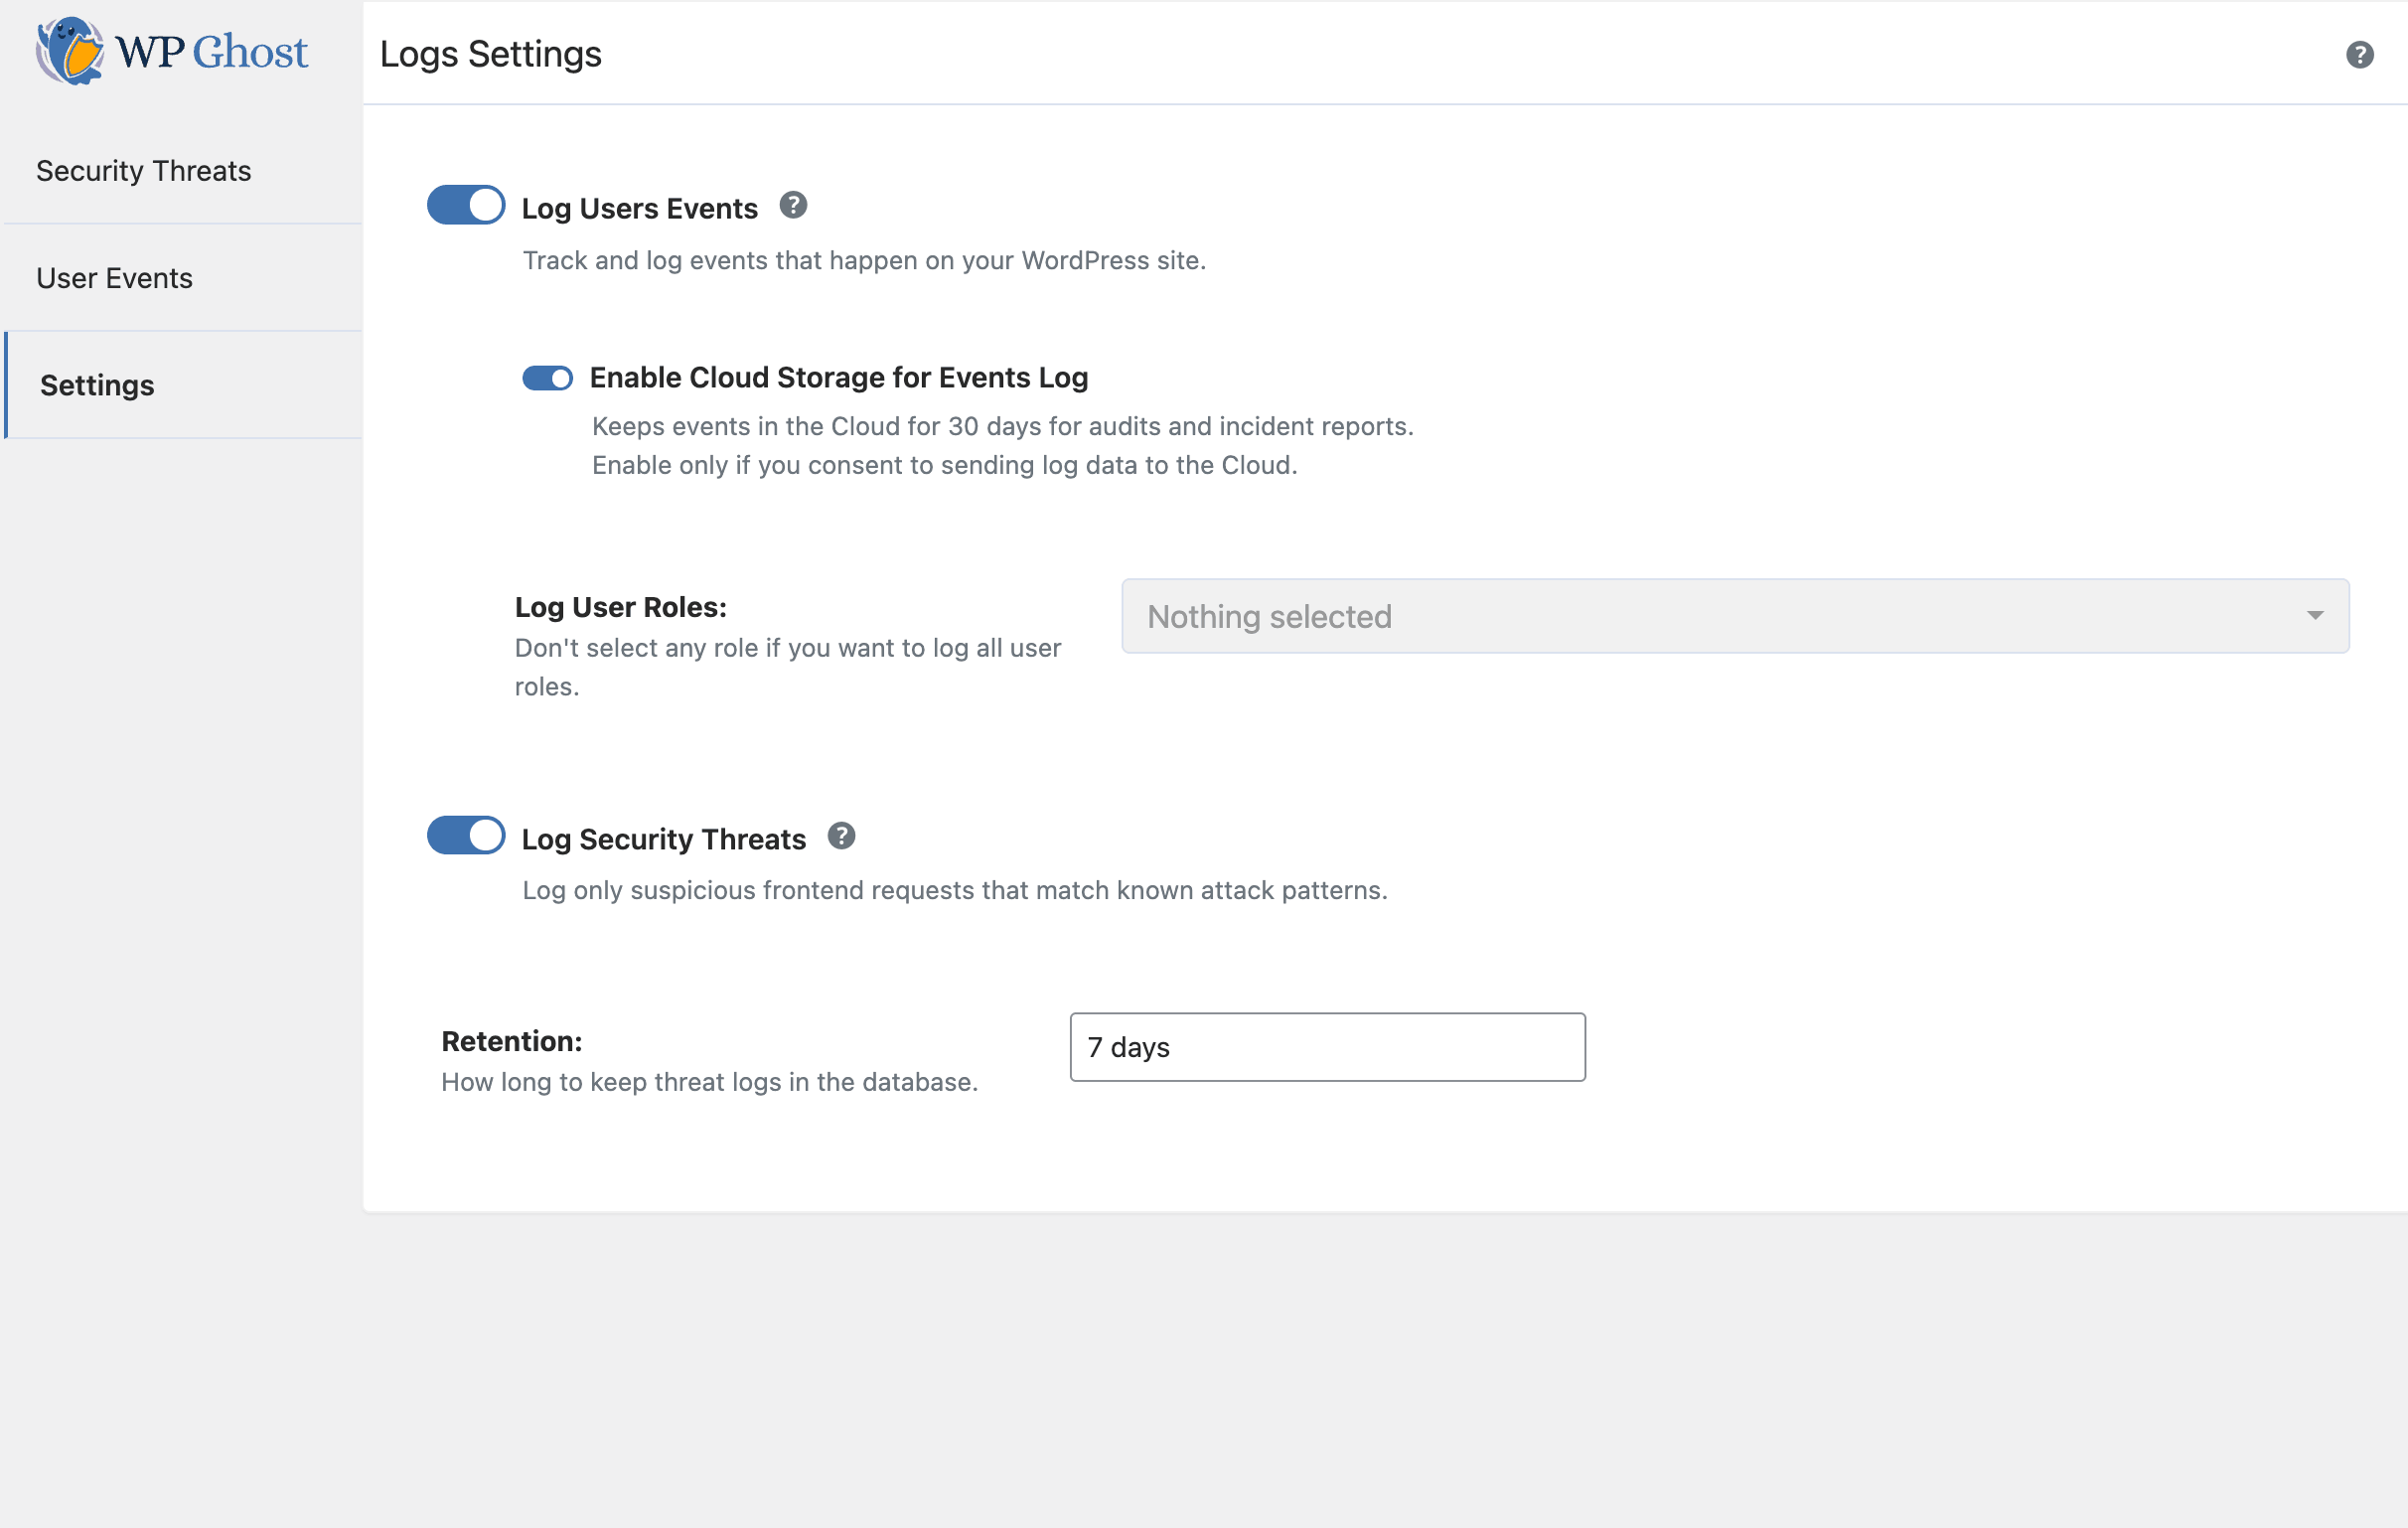
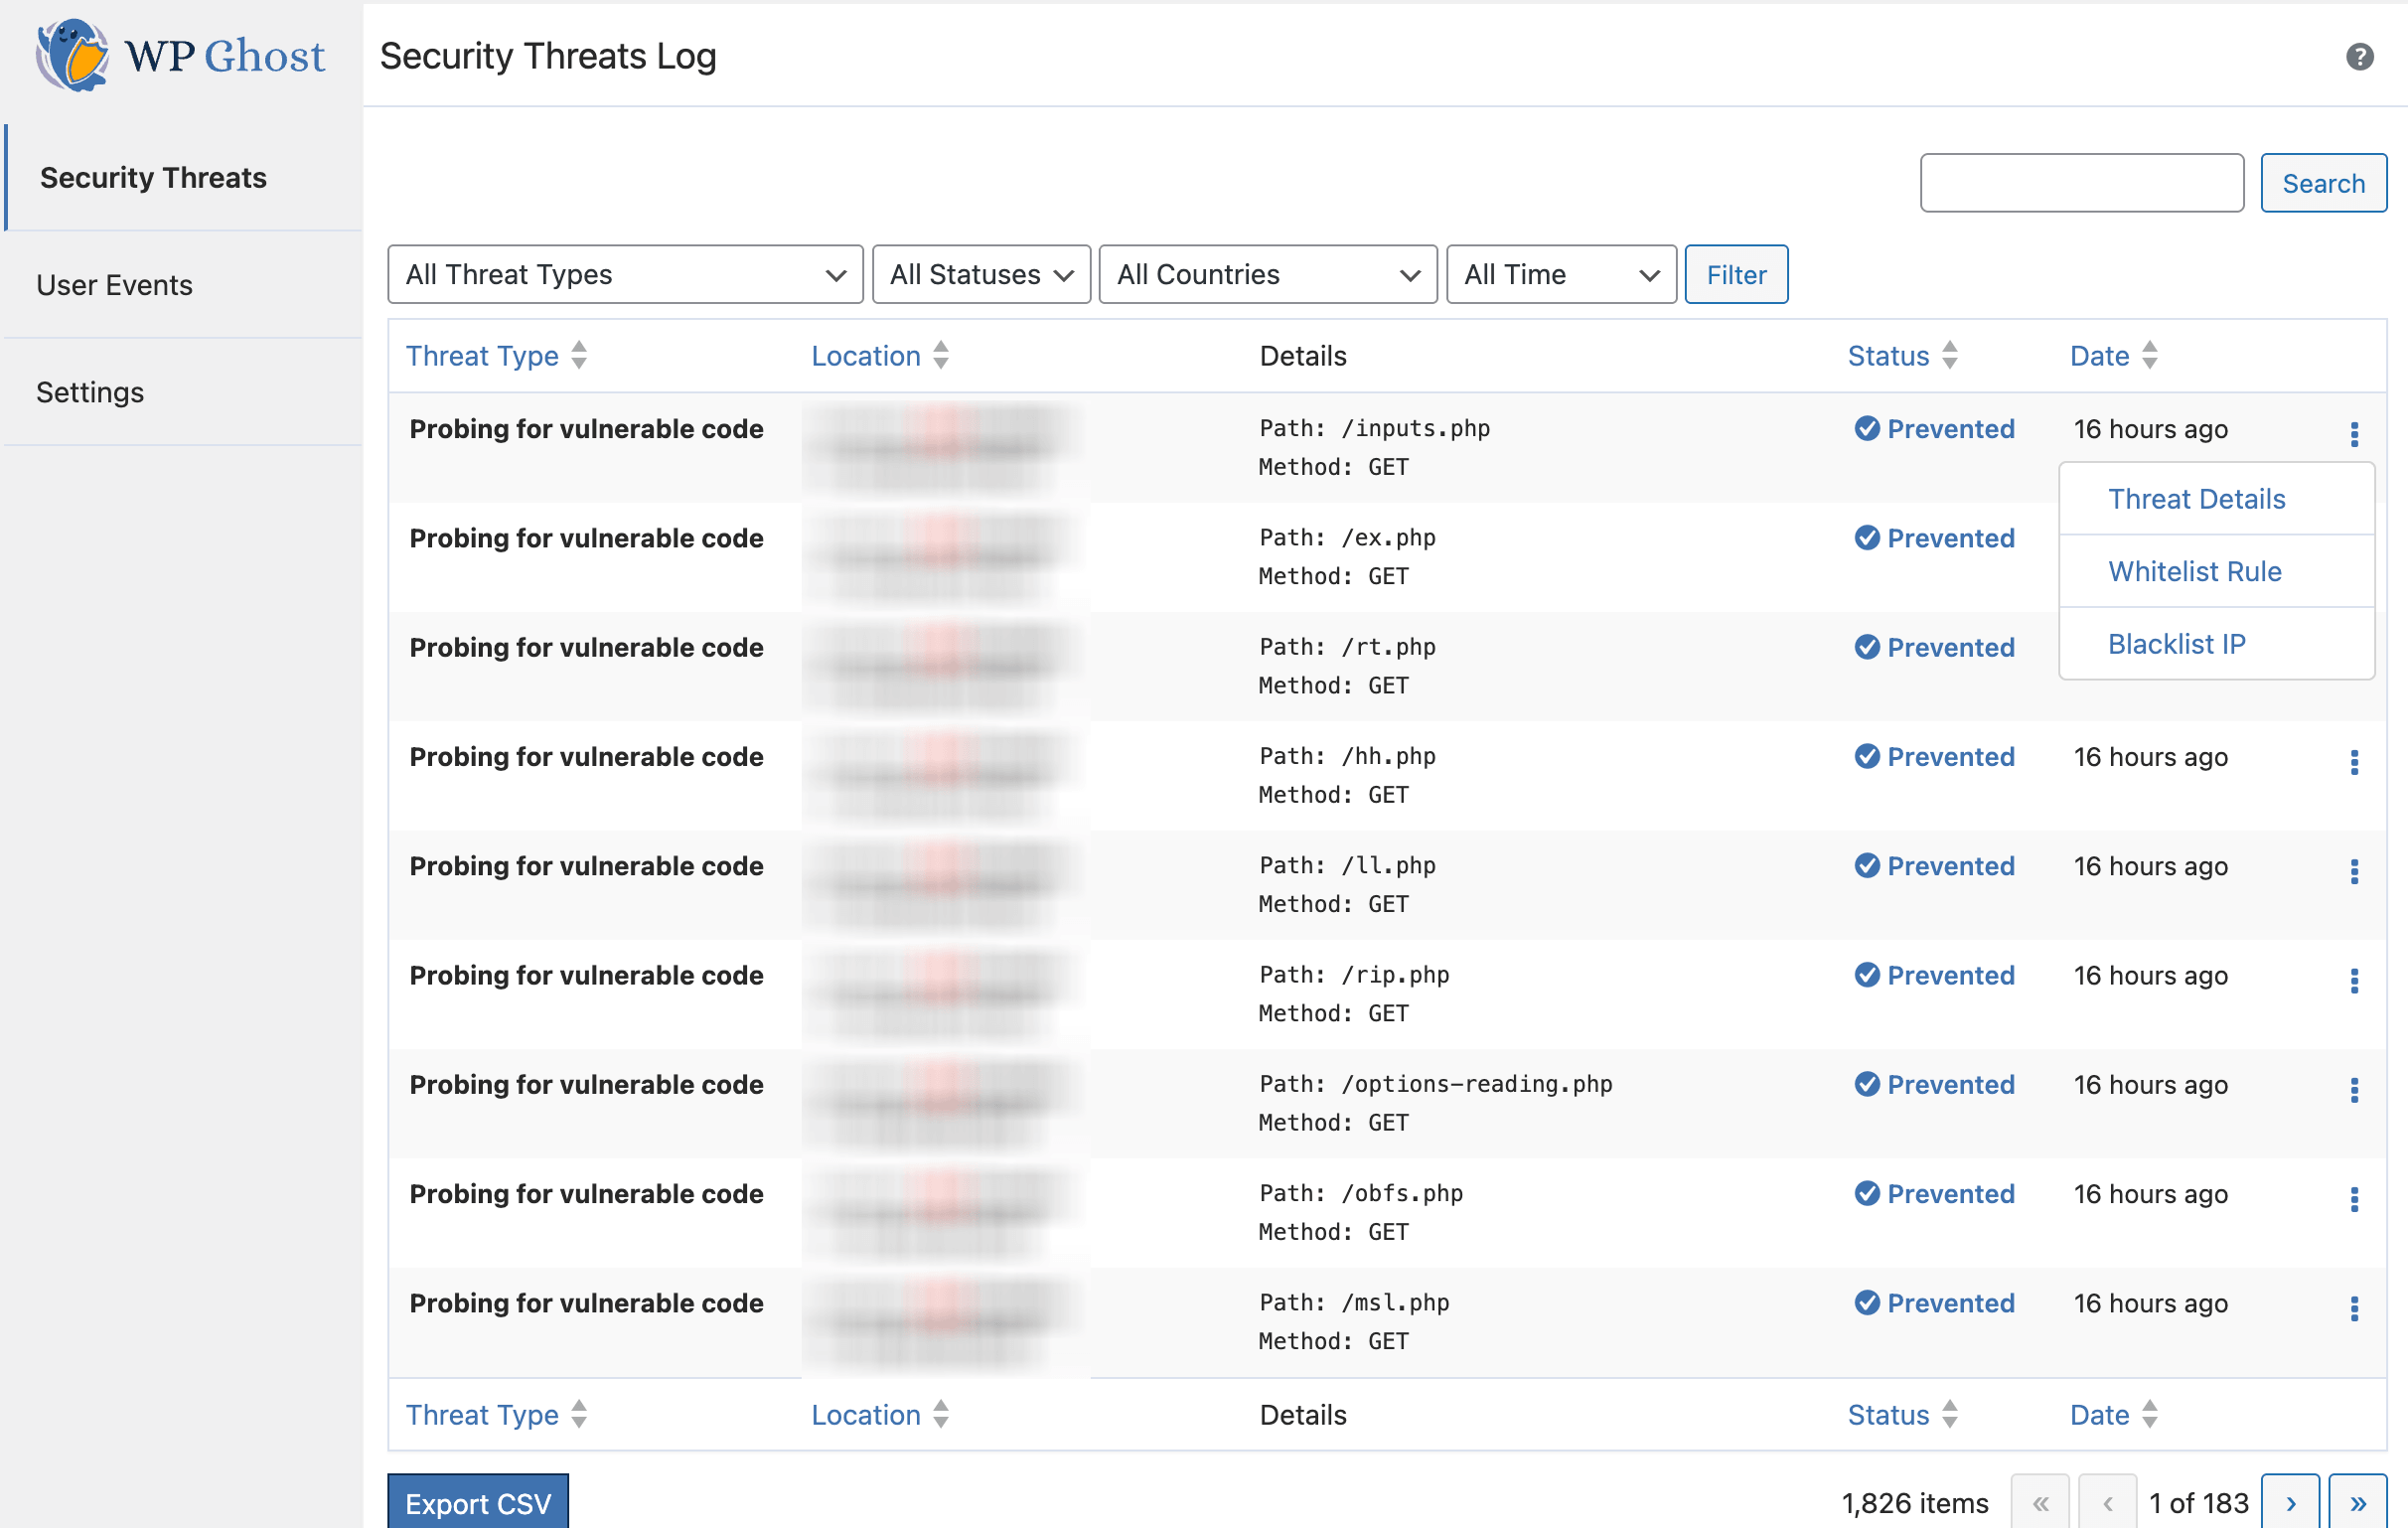
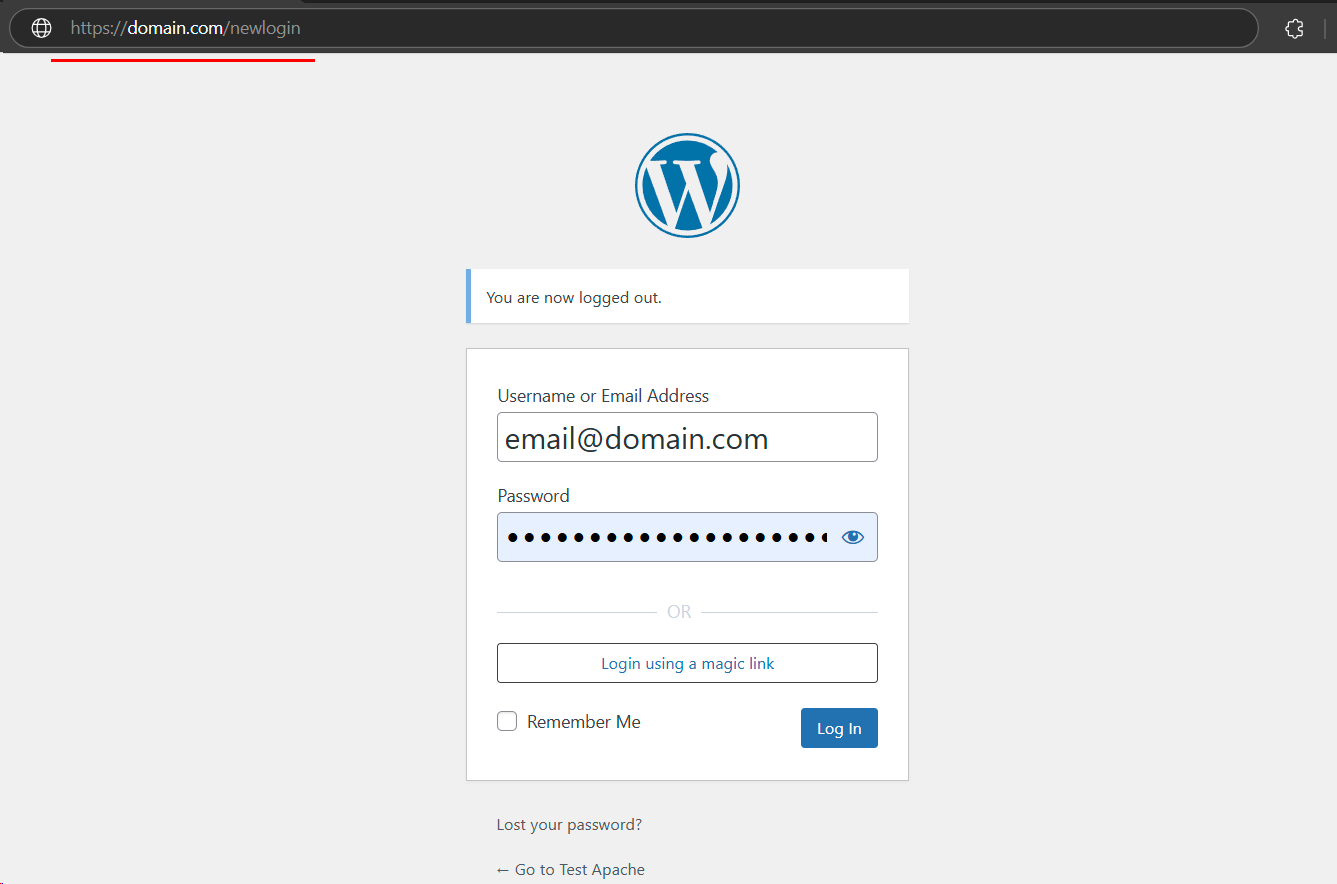
/newlogin).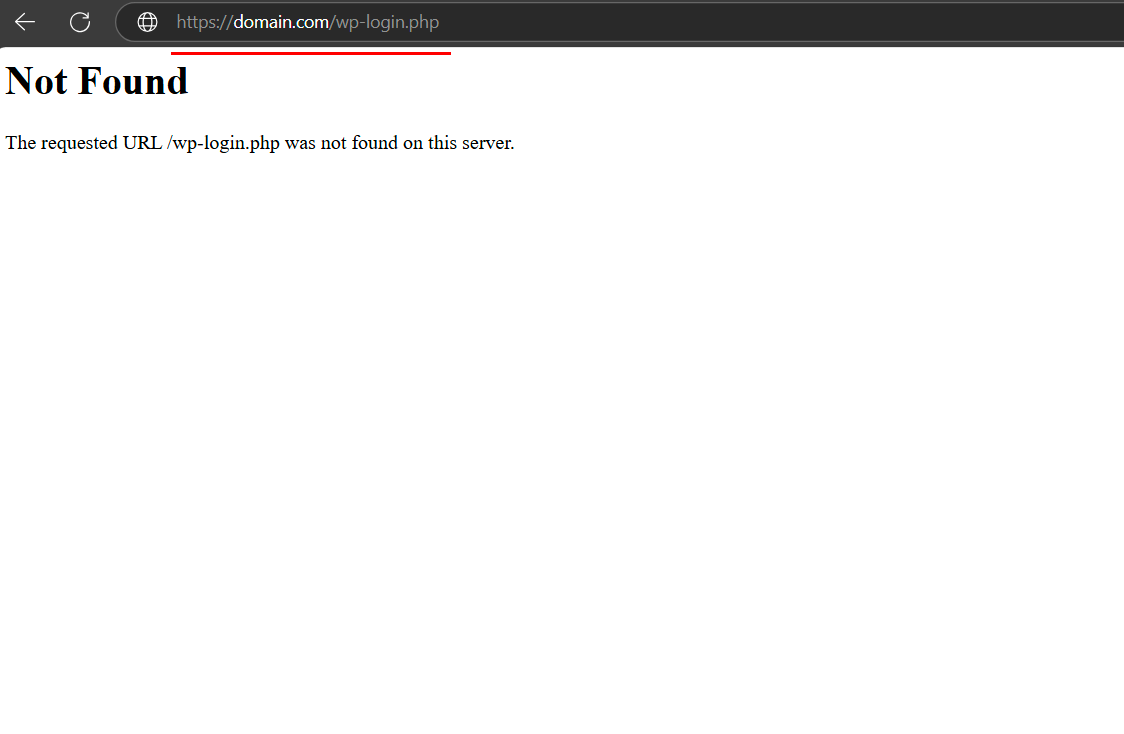
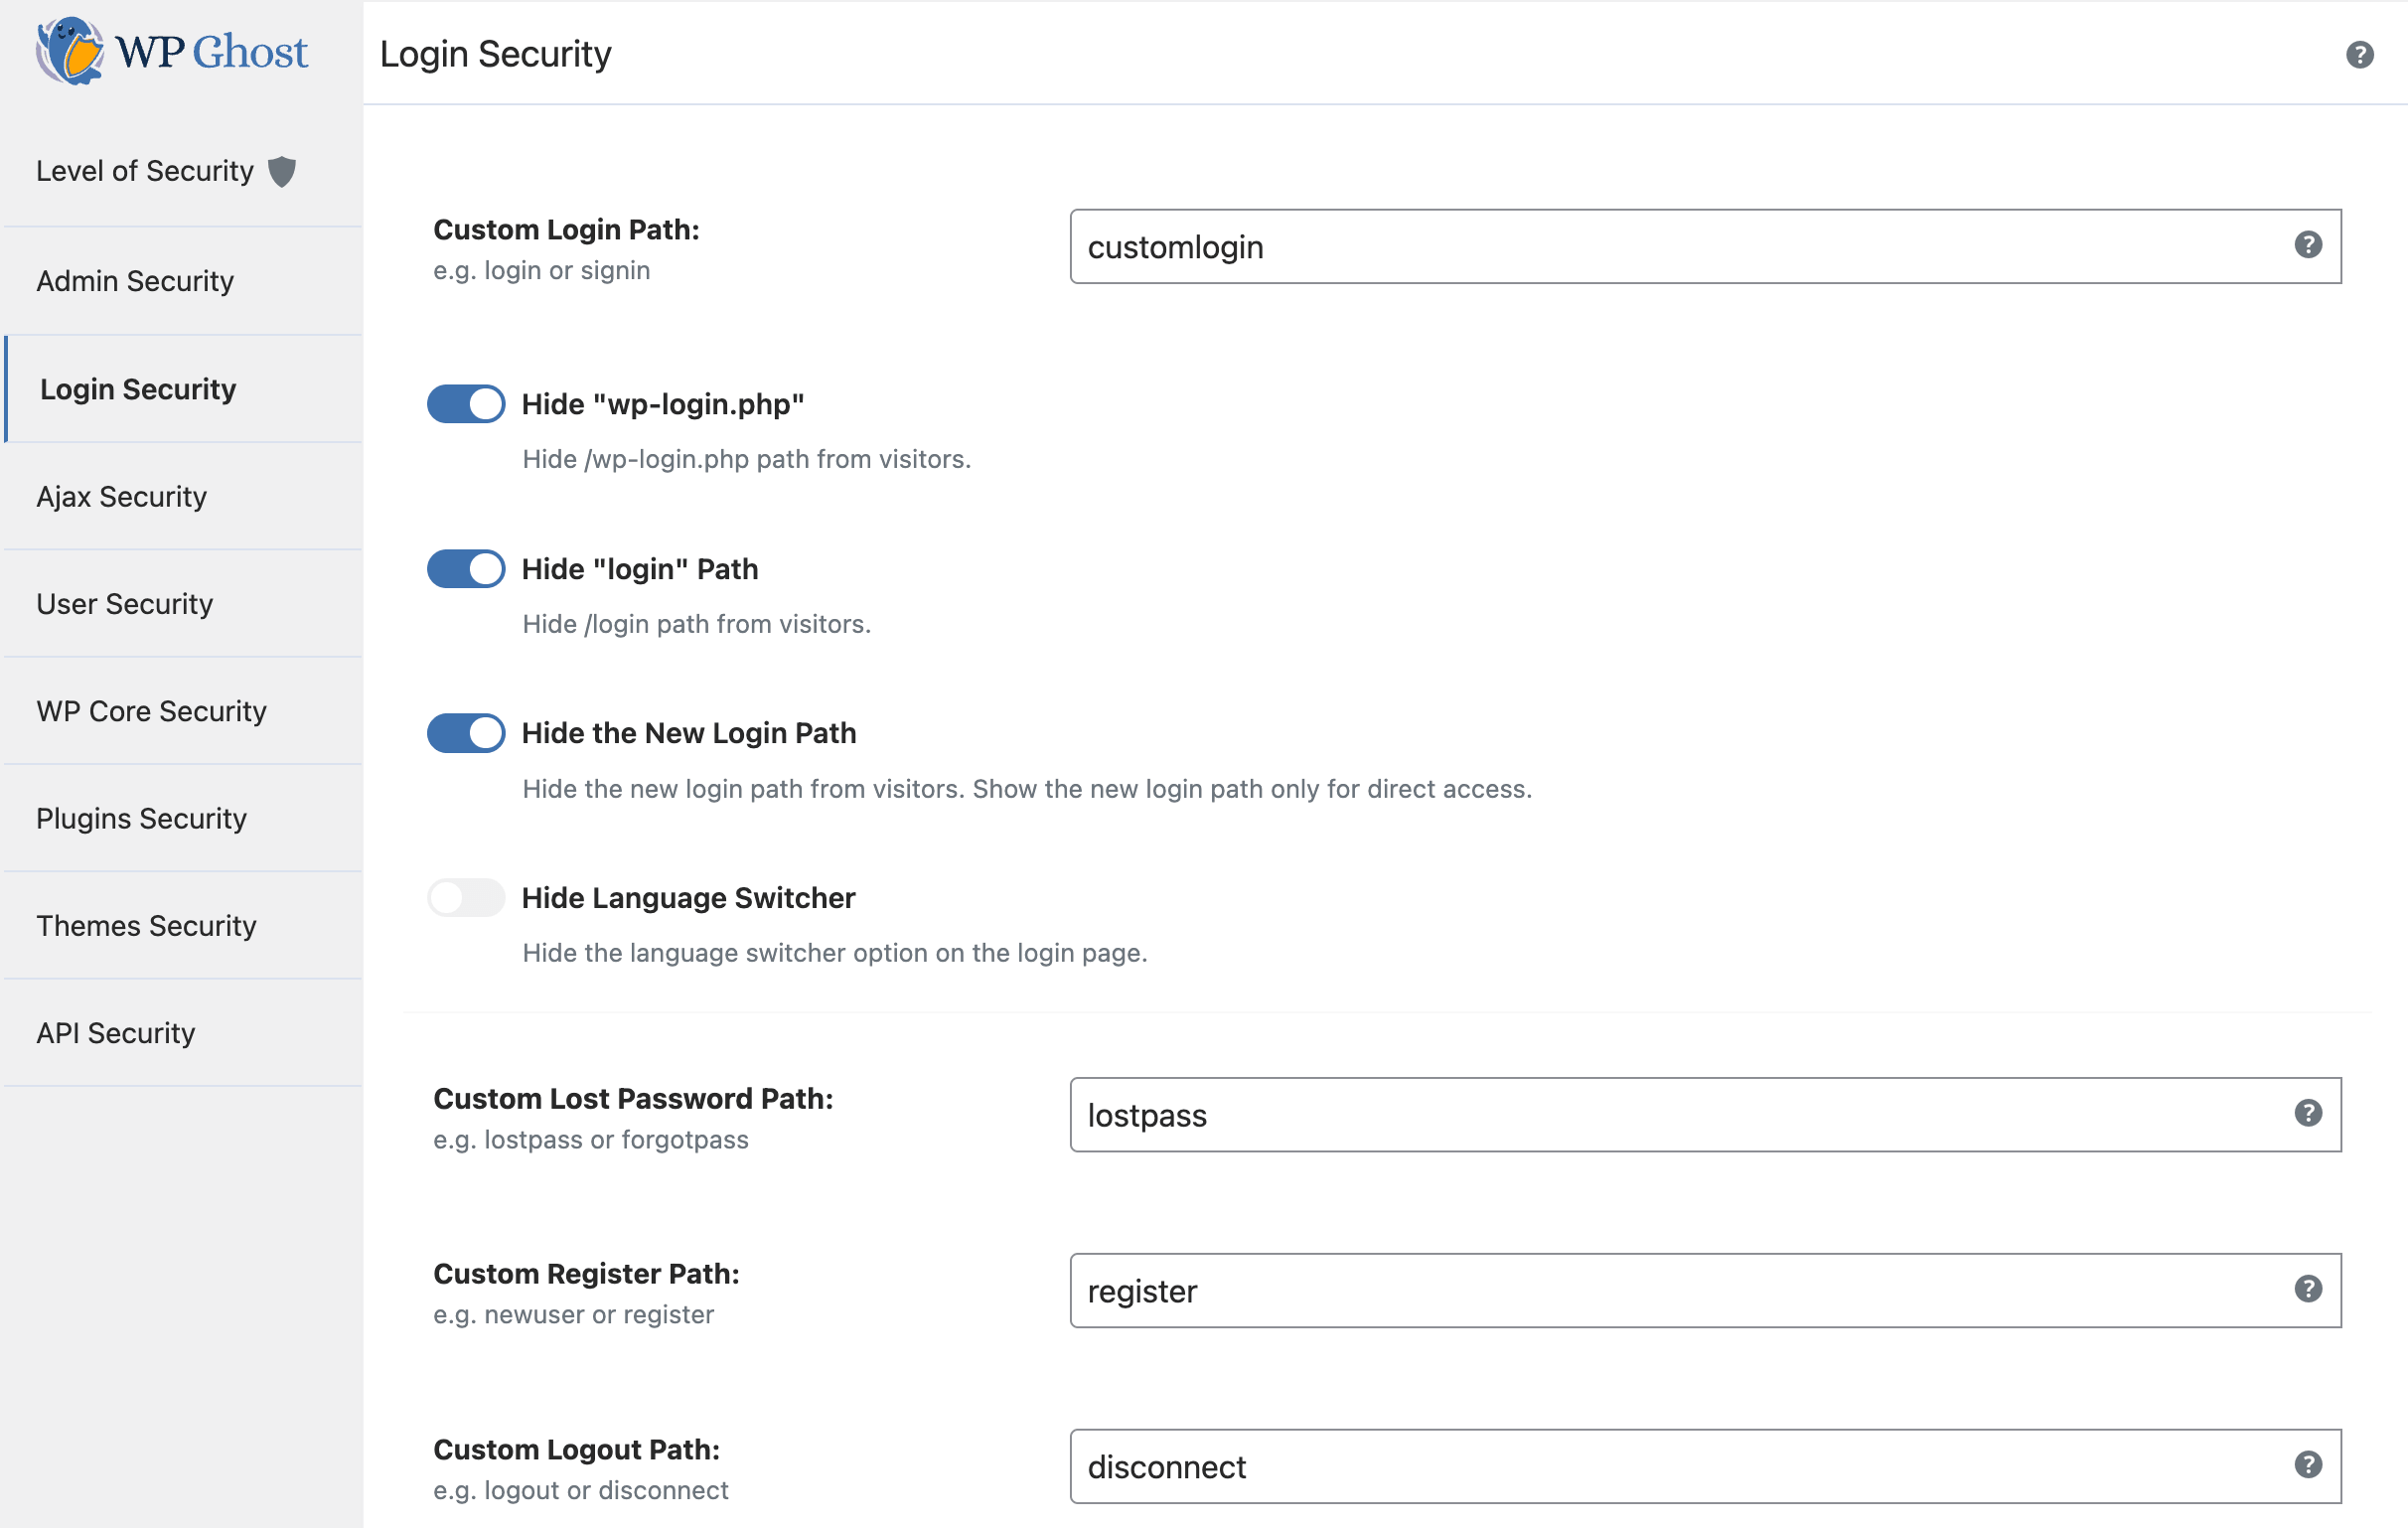
wp-login.php por defecto devolve agora un erro 404 para confundir os bots de hackers.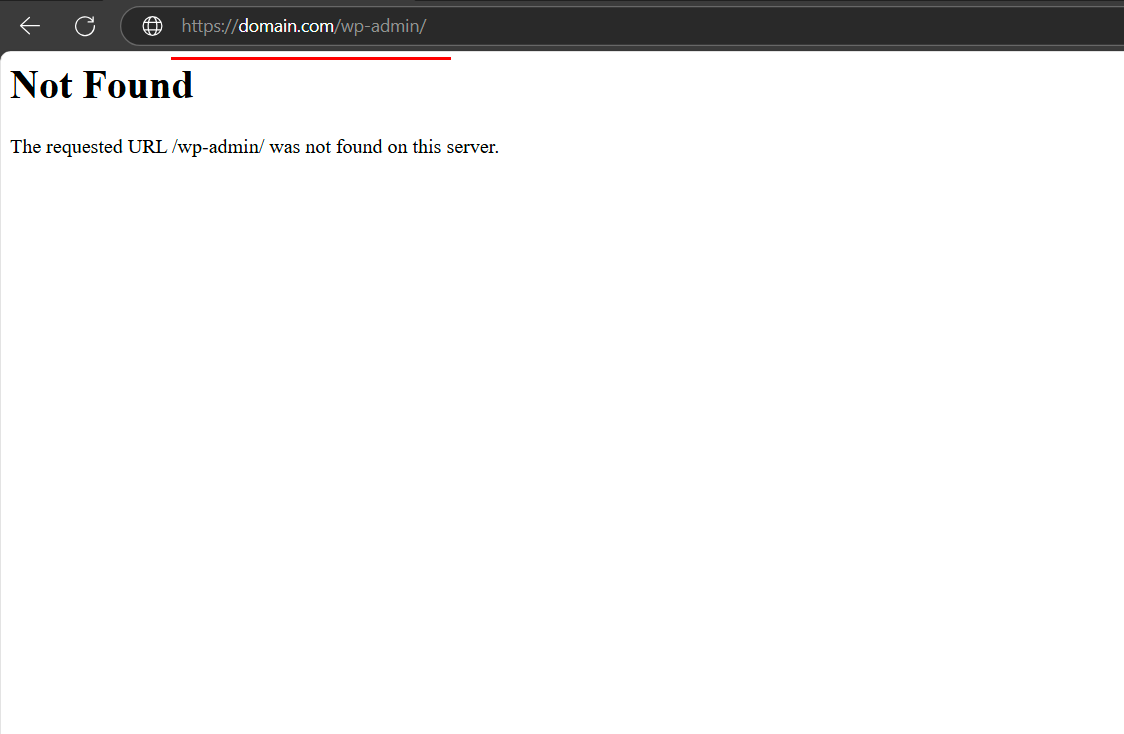
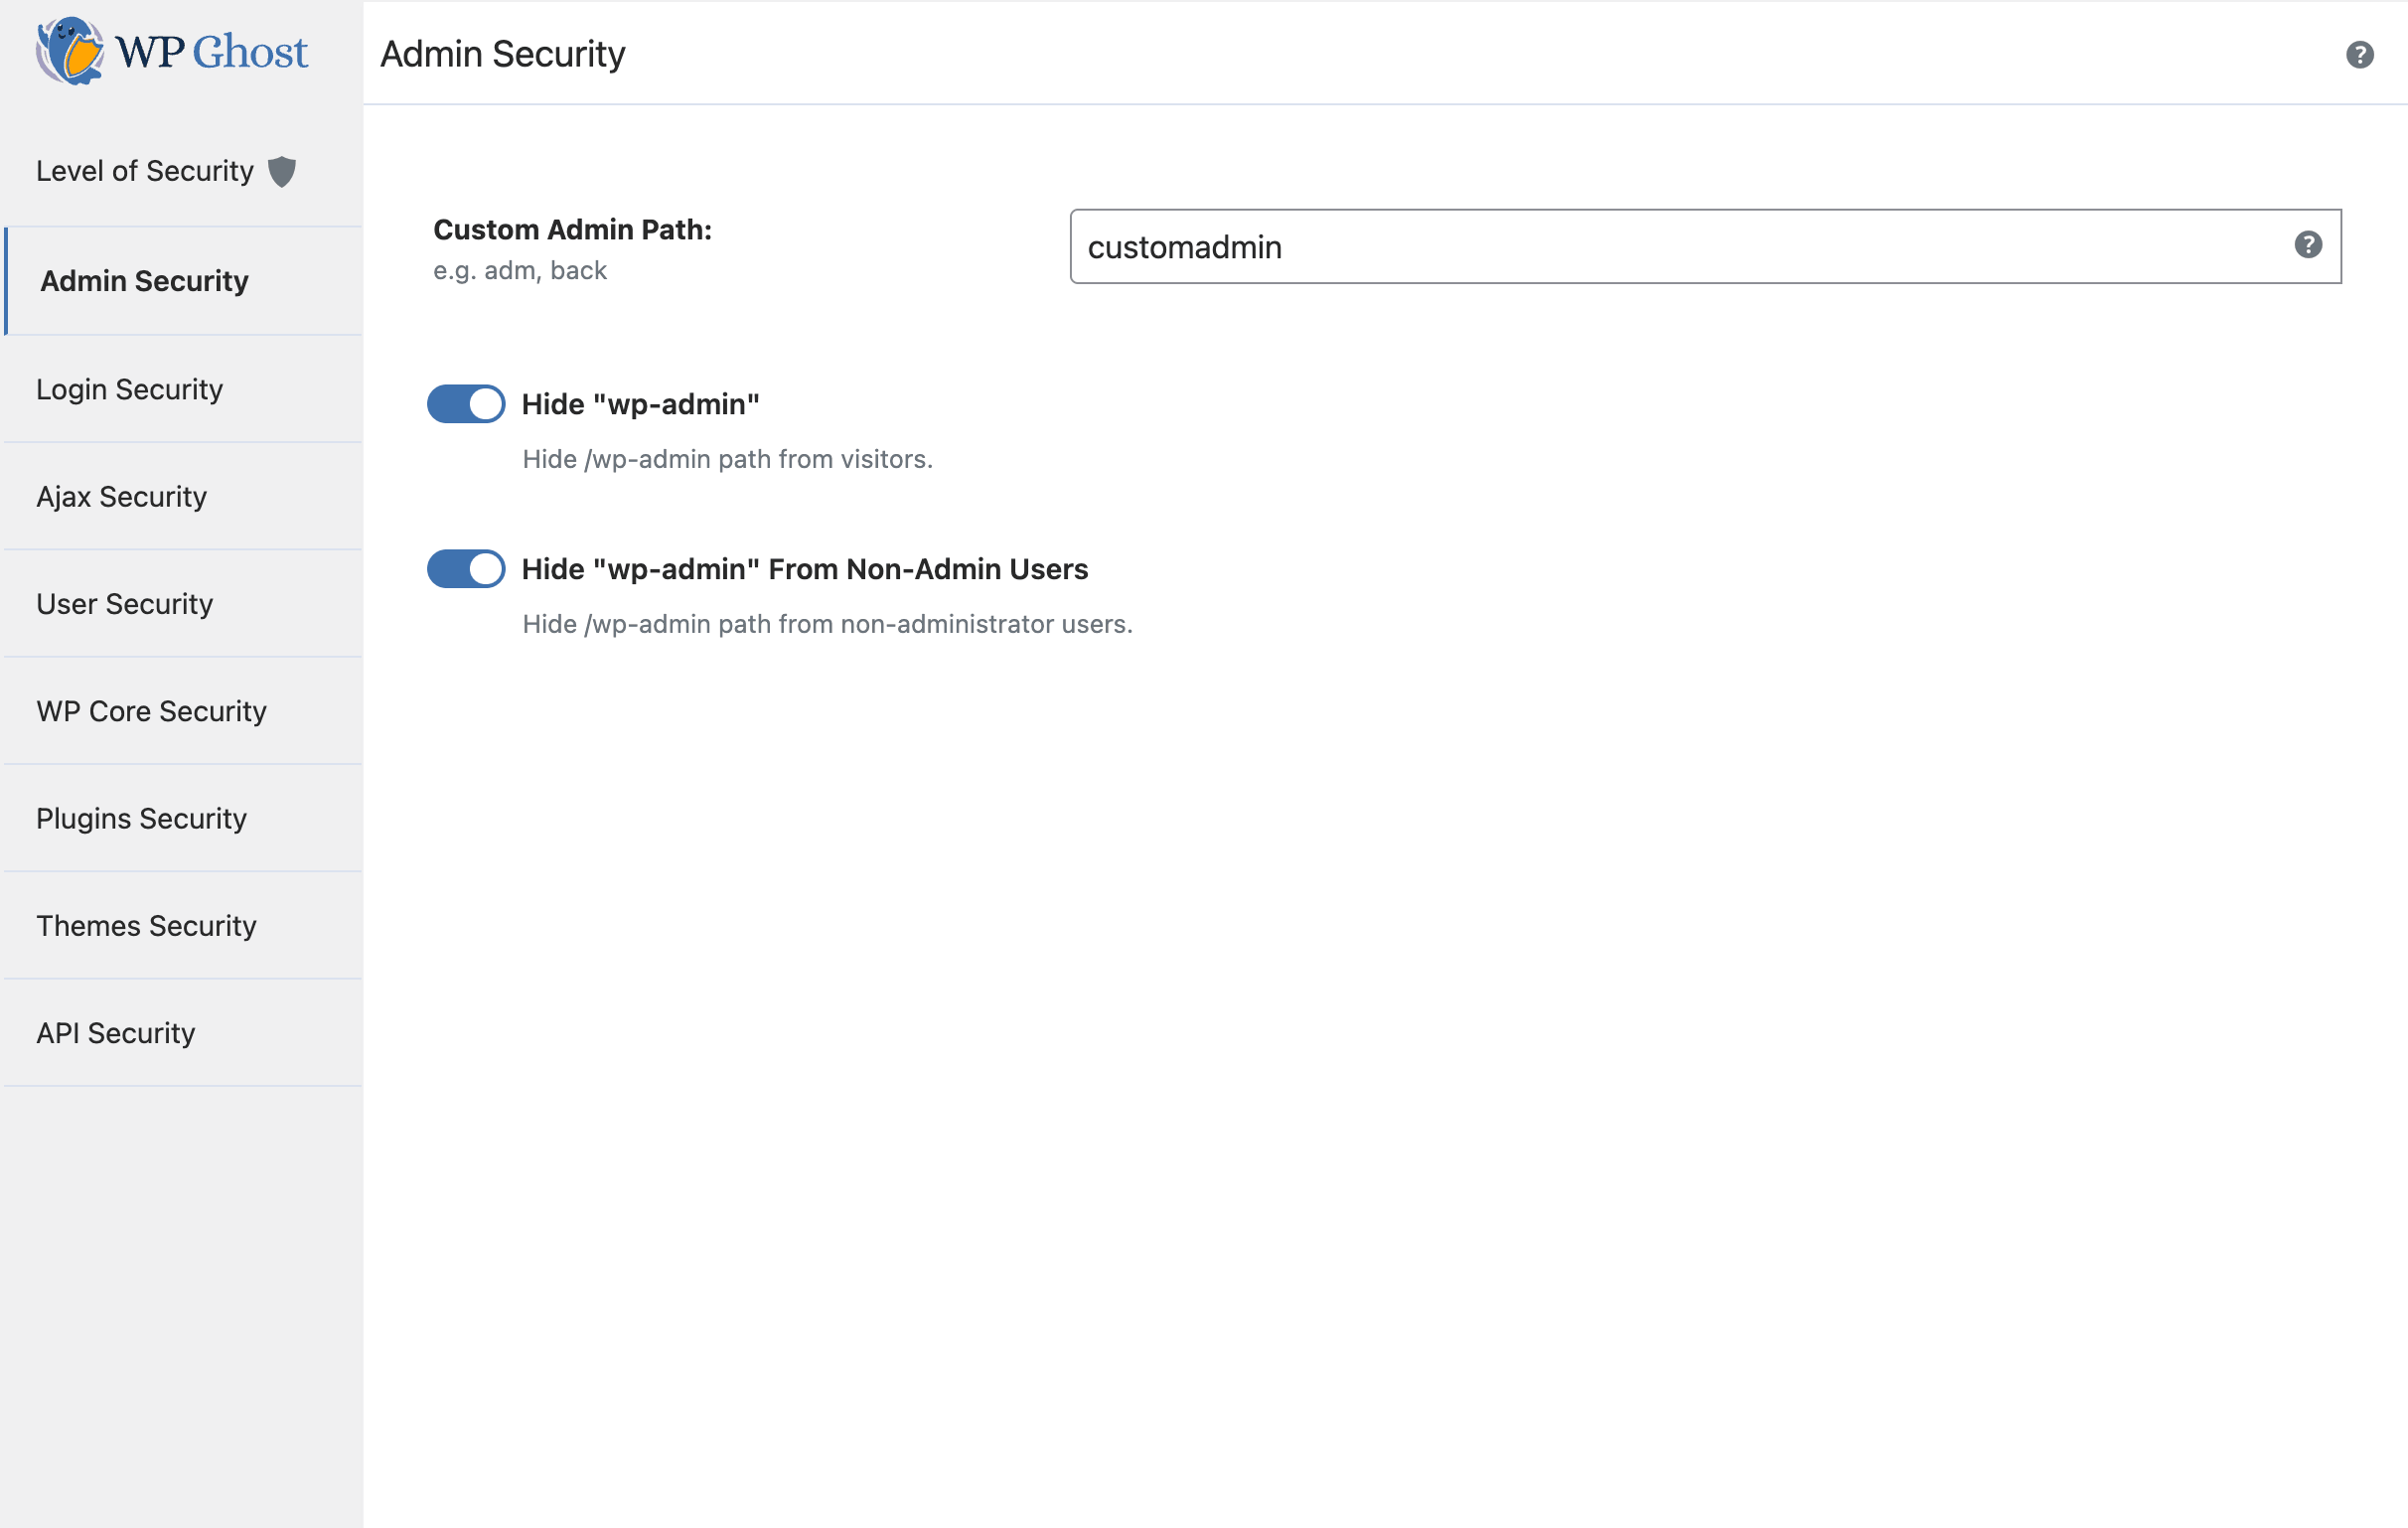
wp-admin por defecto está totalmente protexida e oculta á vista do público.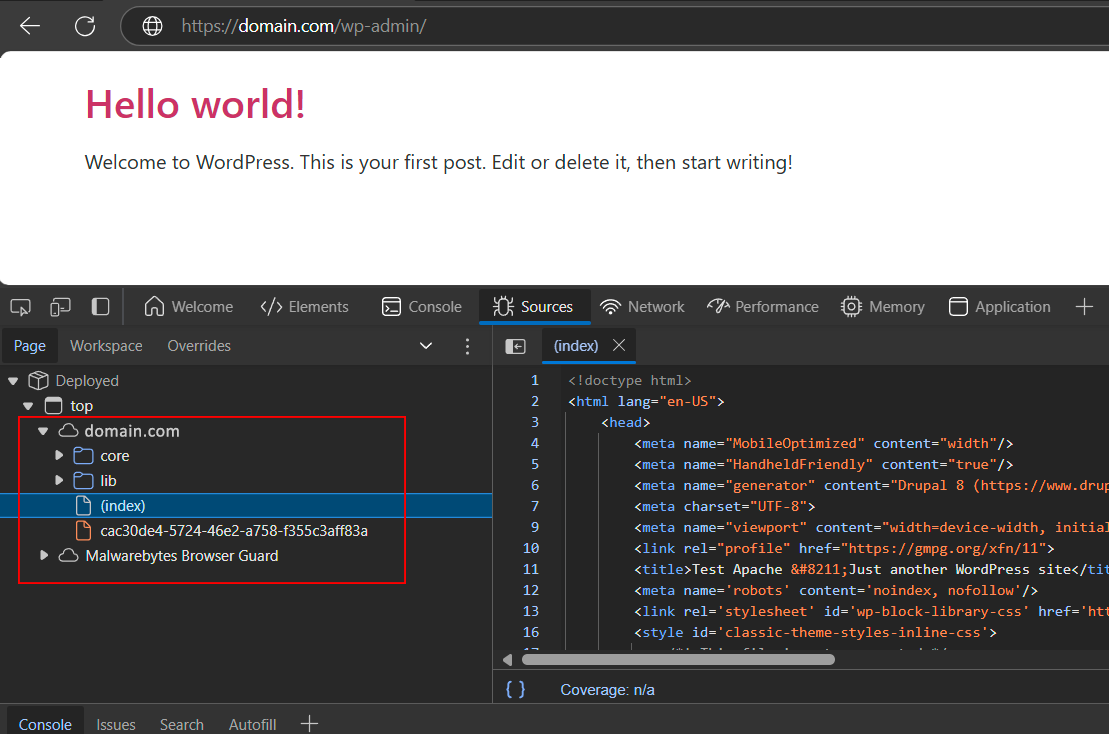
Instalación
Desde o teu escritorio de WordPress
Paso 1. Vai a Plugins > Engadir novo. Paso 2. Busca «WP Ghost». Paso 3. Fai clic en Instalar agora e despois en Activar. Paso 4. Vai ao menú de WP Ghost na túa barra lateral. Paso 5. Introduce o teu correo electrónico para recibir o teu token de acceso gratuíto ao instante. Paso 6. Segue o asistente de configuración integrado para comezar a reforzar as túas rutas.
Instalación manual
Paso 1. Descarga o arquivo hide-my-wp.zip do repositorio de WordPress ou da túa conta de WP Ghost.
Paso 2. Inicia sesión no teu escritorio de WordPress como administrador.
Paso 3. Vai a Plugins > Engadir novo > Subir plugin.
Paso 4. Selecciona o arquivo .zip e fai clic en Instalar agora.
Paso 5. Fai clic en Activar plugin.
Paso 6. Conecta o plugin co teu correo electrónico para activar as características de seguridade.
Informar dunha vulnerabilidade de seguridade
Atopaches un problema de seguridade en WP Ghost? Informa del de forma privada a través do noso programa de divulgación xestionada de Patchstack en patchstack.com/database/report ou por correo electrónico a security@hidemywpghost.com. Confirmamos os informes en 48 horas e coordinamos a divulgación nun prazo de 90 días. Non publiques detalles no foro de soporte antes de que lancemos unha corrección. A política completa está incluída no SECURITY.md do plugin e os compoñentes de terceiros figuran en sbom.json.
Período de soporte: Ofrecemos actualizacións de seguridade durante 5 anos desde o lanzamento de cada versión. A versión 7.0.11, lanzada en setembro de 2026, ten soporte ata setembro de 2031. Instalar unha versión máis recente amplía a data de finalización.
Recursos & guías
Para configuracións de servidor avanzadas e guías detalladas, visita a nosa documentación completa: Como instalar e configurar WP Ghost
Base de coñecemento de WP Ghost:
Preguntas frecuentes
-
WP Ghost move ou renomea fisicamente os meus arquivos de WordPress?
-
Non. WP Ghost usa regras de reescritura de servidor de alto rendemento (Nginx, Apache, IIS) para cambiar as rutas visibles no teu código fonte. Os teus arquivos e directorios reais de WordPress quedan exactamente onde están, sen ningún risco para a estabilidade do teu sitio nin para as actualizacións do núcleo.
-
WP Ghost é unha solución autónoma completa?
-
Para a maioría dos sitios WordPress, si. Ao combinar o reforzo arquitectónico cunha devasa 8G e o bloqueo automático de IP, WP Ghost neutraliza o recoñecemento automatizado e os intentos de forza bruta que representan máis do 90 por cento dos ataques reais. Ofrece unha defensa básica que a miúdo basta por si soa, e segue sendo totalmente compatible coas estratexias de «defensa en profundidade» con exploradores de malware ou monitores de integridade de arquivos.
-
Que son as explicacións de seguridade con IA?
-
Os exploradores de seguridade din o que está mal. As explicacións de seguridade con IA din o que significa para a túa web. WP Ghost envía os teus resultados para a súa análise xunto cunha breve descrición da configuración do teu sitio: tipo de servidor, se as regras de reescritura están activas, se o teu arquivo de configuración ten permisos de escritura e o teu modo de seguridade. Devolve unha explicación en linguaxe sinxela para cada resultado, unha acción concreta a realizar e unha orde de prioridade baseada no que realmente expón o teu sitio. Abre Detalles en calquera resultado para ler o razoamento que hai detrás. Le máis en wpghost.com.
-
Que datos se envían cando uso as explicacións de seguridade con IA?
-
Só se envían os resultados que xa figuran na túa páxina de Comprobación de seguridade e unha pequena descrición da túa configuración: tipo de servidor, se o arquivo de configuración ten permisos de escritura, se as regras están presentes, se hai un plugin de caché instalado, o teu modo de seguridade e o número de arquivos asignados. Nunca se envía contido de páxinas, datos de usuarios, contrasinais nin contidos da base de datos. A característica é totalmente opcional; non se transmite nada ata que preme o botón.
-
WP Ghost segue funcionando sen a IA?
-
Por completo. A exploración da Comprobación de seguridade, a puntuación de 0 a 100, a lista priorizada, as franxas de gravidade, o detalle de cada tarefa e todo o proceso de diagnóstico e reparación de Ghost Doctor funcionan no teu servidor e non precisan conexión. As explicacións de seguridade con IA só engaden texto adicional. Para usalas necesitas unha conta de WP Ghost conectada, unha subscrición activa e unha cota mensual de comprobacións. A páxina mostra exactamente cantas che quedan.
-
É compatible con outros plugins de seguridade de WordPress?
-
Si. WP Ghost está deseñado como a túa defensa do «perímetro exterior». Funciona perfectamente xunto con exploradores de malware e ferramentas de seguridade reactivas como Wordfence, Sucuri ou Solid Security. Ao implementar primeiro a Seguridade de rutas, WP Ghost detén os bots antes de que cheguen o suficientemente preto para ser explorados por outros plugins.
-
Cambiar as miñas rutas afectará ao meu SEO ou ás clasificacións en Google?
-
En absoluto. WP Ghost xestiona automaticamente a asignación de Sitemap.xml e Robots.txt. Así Google e outros buscadores poden indexar o teu contido perfectamente, mentres os bots maliciosos reciben un erro 404 cando sondean as rutas do teu sistema.
-
Cal é a diferenza entre a Seguridade de rutas e a «seguridade por obscuridade»?
-
A obscuridade é simplemente agochar unha clave baixo unha alfombra. A Seguridade de rutas é unha estratexia de reforzo arquitectónico, como mover a porta a un lugar seguro e único e cambiar a pechadura. É un estándar técnico de reforzo recoñecido que usan os sitios de nivel empresarial para evitar o recoñecemento por bots.
-
WP Ghost funciona en WP Multisite e con distintos tipos de servidor?
-
Si. O plugin é totalmente compatible con WP Multisite (configuración para toda a rede) e é compatible cos servidores Apache, Nginx, IIS e LiteSpeed.
-
Como configuro WP Ghost nun servidor Nginx?
-
WP Ghost é totalmente compatible con Nginx. Como Nginx non usa .htaccess, guiámoste para que engadas manualmente as regras de reescritura xeradas ao teu arquivo nginx.conf. Ofrecemos titoriais específicos para Kinsta, RunCloud, CloudPanel, CWP7, AAPanel e Ploi.io.
-
O meu tema non se carga correctamente despois de cambiar as rutas. Que debo facer?
-
Isto adoita pasar cando as regras de reescritura do servidor aínda non están activas.
- Baleira a caché: Baleira a caché de WordPress e calquera caché do servidor (Varnish, Nginx FastCGI).
- Reescrituras manuais: Se o teu arquivo de configuración do servidor non ten permisos de escritura, copia as regras de WP Ghost e engádeas manualmente ao teu .htaccess ou nginx.conf.
- Reinicia Nginx: Se usas Nginx, debes recargar/reiniciar o servizo despois de gardar os axustes.
- Soporte gratuíto: Se o problema continúa, contacta connosco e configuraremos o plugin por ti de balde.
-
Quedei bloqueado ou esquecín a miña URL de acceso personalizada. Como volvo entrar?
-
- URL segura: Usa o arquivo de texto «URL segura» xerado e descargado automaticamente cando gardaches os teus axustes.
- Restablecemento manual: Accede ao teu servidor por FTP/SFTP e cambia o nome do cartafol /wp-content/plugins/hide-my-wp por outro. Isto desactiva temporalmente os cambios de rutas para que poidas iniciar sesión mediante o wp-login.php por defecto.
-
WP Ghost funciona en webs de WordPress.com?
-
Debido á infraestrutura restrinxida do aloxamento xestionado de WordPress.com, non podes cambiar as rutas de administración e de acceso. Con todo, aínda podes usar WP Ghost para o reforzo do sitio, a devasa 8G, a identificación con Passkey e outras características de prevención de ataques.
-
O plugin WP Ghost é gratuíto?
-
Si. A versión Lite de WP Ghost é sempre gratuíta e inclúe as actualizacións de seguridade esenciais de WordPress. Para desbloquear características avanzadas como a automatización do bloqueo de IP, a Xeoseguridade e a monitorización na nube, podes actualizar a WP Ghost Premium.
-
Como podo ocultar o meu sitio dos detectores de temas de WordPress?
-
Ao usar a Seguridade de rutas para cambiar os directorios habituais (plugins, temas, wp-content), podes neutralizar correctamente a maioría dos detectores automáticos. Para afondar no anonimato total, le a nosa guía: Como ocultar o teu sitio dos detectores de temas de WordPress.
-
Este plugin abonda para protexer a miña web de todos os hackers?
-
WP Ghost ofrece unha defensa proactiva de elite ao neutralizar a fase de recoñecemento dun ataque. Aínda que a versión gratuíta bloquea a maior parte do tráfico de bots, recomendamos a versión Premium para unha protección avanzada contra a forza bruta e a intelixencia automatizada de perigos.
-
Como cambio as rutas de WordPress na área do escritorio de administración?
-
Por defecto, WP Ghost só cambia as rutas na portada para garantir a máxima compatibilidade. Para reforzar tamén o escritorio de administración, engade define(‘HMW_ALWAYS_CHANGE_PATHS’, true); ao teu arquivo wp-config.php e volve gardar os teus axustes.
-
WP Ghost inclúe unha puntuación de seguridade?
-
Si. WP Ghost 7.0 inclúe unha puntuación de optimización de seguridade de 0 a 100 que mostra exactamente o reforzado que está o teu sitio. A puntuación actualízase automaticamente a medida que activas características e completas tarefas de seguridade. Aparece no escritorio de resumo e na páxina de Comprobación de seguridade, tanto como indicador visual coma valor numérico.
-
Podo personalizar a páxina de acceso de WordPress con WP Ghost?
-
Si. WP Ghost inclúe un deseñador da páxina de acceso que che permite engadir o teu logotipo personalizado, imaxe de fondo e cores da marca á túa páxina de acceso protexida. Inclúe 12 modelos predefinidos e 10 esquemas de cor predefinidos. O deseñador funciona coa túa URL de acceso personalizada, así que a túa páxina de marca se serve na túa ruta oculta en lugar do wp-login.php por defecto.
-
WP Ghost protexe o meu contido dos bots de adestramento de IA?
-
WP Ghost Premium inclúe unha característica de protección de dereitos de autor contra a IA que bloquea máis de 30 rastrexadores de adestramento de IA, como GPTBot, ClaudeBot, PerplexityBot, CCBot e Bytespider, a nivel de devasa. Tamén engade automaticamente regras Disallow ao teu robots.txt. Isto protexe o teu contido con licenza para que non se use para adestrar modelos de IA sen afectar á túa visibilidade habitual en Google, Bing ou Yahoo. A lista de rastrexadores actualízase automaticamente con cada versión do plugin.
Comentarios


Colaboradores e desenvolvedores
“Hide My WP Ghost – Security & Firewall” é un software de código aberto. As seguintes persoas colaboraron con este plugin.
Colaboradores
“Hide My WP Ghost – Security & Firewall” foi traducido a 6 idiomas. Grazas aos desenvolvedores polas súas contribucións.
Traduce “Hide My WP Ghost – Security & Firewall” ao teu idioma.
Interesado no desenvolvemento?
Revisa o código, bota unha ollada aorepositorio SVN, ou subscríbete ao log de desenvolvemento por RSS.
Rexistro de cambios
7.0.13 (3 out. 2026)
- Novo – Resumo semanal por correo electrónico das ameazas bloqueadas, os accesos e as IP bloqueadas. Actívao ou desactívao en Avanzado, Avisos.
- Novo – Comproba as túas claves de reCAPTCHA na páxina de Forza bruta sen pechar sesión.
- Novo – A protección da finalización da compra de WooCommerce limita os intentos repetidos de finalizar a compra e os pagos fallidos desde a mesma IP, para evitar as probas de tarxetas.
- Novo – Alerta por correo electrónico cando se desactiva o rexistro de actividade ou o rexistro de ameazas.
- Actualización – reCAPTCHA v2 mantén o botón de acceso desactivado ata que se marque a caixa.
- Actualización – A protección contra o botón dereito, copiar e pegar agora omite os campos de formulario, para que os visitantes poidan cubrir e pegar nos formularios.
- Actualización – A devasa e a protección contra forza bruta agora execútanse nas solicitudes cunha cookie de acceso sen verificar, así que unha cookie falsificada non pode omitilas.
- Actualización – A devasa 6G agora tamén comproba a cadea de consulta nas solicitudes do navegador.
- Actualización – A pregunta matemática de acceso usa un token dun só uso, polo que unha resposta non se pode reutilizar.
- Corrección – As ligazóns de Acceso temporal e Magic Login caducan correctamente en PHP 8.
- Corrección – Unha lista branca da devasa corrompida xa non causa un erro fatal.
7.0.12 (29 Sept 2026)
- Novo: Random Static Number ten agora unha opción de tipo de número aleatorio: unha versión aleatoria para cada arquivo que cambia cando cambia a versión do arquivo
- Corrección: reCAPTCHA V3 e Enterprise engaden agora o seu token aos formularios de acceso creados con maquetadores de páxinas como Elementor
- Corrección: reCAPTCHA V3 e Enterprise xa non cambian nin reenvían outros formularios da mesma páxina
- Corrección: Co soporte de WooCommerce desactivado, o acceso de WooCommerce xa non se rexeita con «Invalid ReCaptcha»
- Corrección: Os arquivos CSS e JS servidos polo plugin envían agora unha cabeceira Content-Type válida
- Corrección: Random Static Number xa non garda un número novo na base de datos en cada vista de páxina dun usuario conectado
- Corrección: Hide Source Map xa non corta a páxina cando un plugin de caché como LiteSpeed Cache minimiza o HTML
7.0.11 (10 September 2026)
- Actualización: Actualización de seguridade: as excepcións de AJAX e API de WooCommerce confirman agora que a solicitude nomea unha acción real de WooCommerce e chega ao endpoint de WooCommerce, e xa non revelan unha URL oculta
- Corrección: A ruta personalizada da API REST úsase agora durante as tarefas programadas, así que os plugins que renovan unha conexión en segundo plano, como FluentSMTP con Microsoft 365, xa non fallan
7.0.10 (2 September 2026)
- Actualización: Actualización de seguridade: as excepcións de compatibilidade para WooCommerce, WPML e MainWP confirman agora que a solicitude procede realmente deses plugins antes de que o plugin se aparte
- Actualización: Actualización de seguridade: as rutas de compatibilidade compáranse desde a raíz do sitio, así que un enderezo que só contén unha ruta coñecida xa non coincide
- Actualización: Actualización de seguridade: a excepción de loopback de iThemes/Solid Security require agora que ese plugin estea activo e un valor de verificación coincidente
- Actualización: Actualización de seguridade: o acceso temporal e o acceso máxico fan que a páxina de acceso só sexa accesible cando o token coincide cun usuario real
- Actualización: Actualización de seguridade: a excepción da vista previa do maquetador de páxinas require agora dereitos de edición, e a comprobación de usuario conectado durante a carga temperá é máis estrita
- Novo: Soporte de acceso cun só clic para os paneis de aloxamento: Softaculous (cPanel, CentOS Web Panel, DirectAdmin, Webuzo, Plesk) e aaPanel WP Toolkit
- Actualización: Actualización de seguridade: reforzo da forma en que o plugin resolve e xestiona a solicitude actual
- Corrección: CSS e JS comprímense só co que o navegador acepta realmente, en lugar de responder sempre comprimidos
- Corrección: As respostas comprimidas usan agora gzip, que todos os navegadores e CDN len da mesma maneira
- Corrección: Os arquivos estáticos e a ruta da API REST xestiónanse agora correctamente cando se accede ao teu sitio desde un dominio alias
- Corrección: As respostas da API REST xestionadas polo plugin xa non levan cabeceiras de compresión que non coinciden co contido devolto
- Corrección: LiteSpeed: a lista de enderezos de QUIC.cloud actualízase por si soa e xa non se garda para sempre, así que QUIC.cloud segue funcionando a medida que cambian os seus enderezos
- Corrección: LiteSpeed: os enderezos de QUIC.cloud cárganse mesmo cando os axustes do plugin non se gardaron desde que se instalou LiteSpeed
- Corrección: Defender Security: agora recoñécese a edición gratuíta do plugin, non só a edición Pro
- Corrección: Ghost Doctor xa non informa de que os arquivos CSS e JS non se cargan cando a asignación de texto en arquivos CSS e JS está activada e WordPress serve eses arquivos a propósito
- Corrección: Ghost Doctor comproba agora a ruta da API REST como a responde WordPress, en lugar de informar de que falta unha API REST que funciona
- Corrección: Cambiar a ruta da API REST ten efecto ao gardar, sen ter que abrir Axustes > Ligazóns permanentes e gardar de novo
- Corrección: Xa non se detén cun erro fatal nos servidores onde falta a función getallheaders()
- Corrección: A comprobación da portada xa non mostra a palabra «undefined» ao final dos resultados cando falla unha ruta ou un recurso
- Novo: Novos filtros hmwp_files_allowed_hosts, hmwp_files_request_headers, hmwp_files_response_headers, hmwp_files_skip_headers, hmwp_files_cache, hmwp_files_cache_dir e hmwp_files_cache_lifetime para desenvolvedores
7.0.09 (17 August 2026)
- Novo: Explicacións de seguridade con IA: cada resultado da páxina de Comprobación de seguridade explicado para a túa propia web, en linguaxe sinxela
- Novo: As explicacións de seguridade con IA ordenan os teus resultados segundo o que realmente expón o teu sitio, usando o tipo de servidor, as túas regras e o teu modo de seguridade
- Novo: Un resumo en linguaxe sinxela de toda a túa web, enriba da lista do que hai que corrixir
- Novo: Abre Detalles en calquera resultado para ler por que importa no teu servidor e que faría un atacante con iso
- Corrección: Corrixilo funciona agora para as tarefas da Comprobación de seguridade que cambian un axuste do plugin, como Ocultar rutas antigas, Ocultar arquivos comúns, Ocultar wp-login e Desactivar XML-RPC
- Corrección: Corrixilo xa non responde con «Ajax is not loading correctly. Clear all cache and try again.» despois de cambiar as rutas
- Corrección: O resumo da Comprobación de seguridade mostra agora se as túas rutas funcionan en lugar de informar sempre de que non se comprobaron
- Actualización: Publicouse unha política de divulgación coordinada de vulnerabilidades (SECURITY.md), unha lista dos compoñentes de terceiros que incluímos (sbom.json) e un período declarado de 5 anos de actualizacións de seguridade
7.0.08 (27 July 2026)
- Novo: Ghost Doctor: atopa o que rompe as túas rutas e repáraos cun só clic
- Novo: Ghost Doctor pode cambiar a unha protección que non precisa regras de servidor cando o teu servidor non as serve
- Novo: A Comprobación de seguridade ábrese agora cunha lista priorizada do que hai que corrixir primeiro
- Novo: Cambiar rutas mostra unha tarxeta despois dun cambio de ruta en lugar de tres
- Corrección: A Comprobación de seguridade xa non informa de que wp-content, a ruta de acceso ou a ruta de administración son visibles en sitios que as ocultan correctamente
- Corrección: A comprobación da portada xa non informa dun fallo cando Desactivar o acceso á API REST está activado
- Corrección: Abrir nunha comprobación de ruta fallida xa non leva a un 404 mentres as novas rutas aínda non funcionan
- Corrección: Tarefas de seguridade xa non mostra unha táboa baleira cando todas as tarefas se superaron
- Corrección: Última comprobación mostra agora canto tempo hai que se executou a exploración, non unha hora do reloxo
7.0.07 (20 July 2026)
- Seguridade: Os axustes da identificación de dous factores están agora vinculados á conta á que pertencen, así que o método 2FA, o autenticador, os códigos de correo electrónico, os códigos de copia de seguridade e as passkeys só os pode xestionar o propietario da conta ou un administrador con permiso para editar ese usuario
- Seguridade: A inscrición de Passkey é agora sempre de autoservizo, correspondente ao dispositivo no que se crea a passkey
- Seguridade: As actualizacións e eliminacións de accesos temporais aplícanse agora só a contas temporais, así que as contas normais nunca se ven afectadas desde esta pantalla
- Seguridade: O perfil asignado a un acceso temporal valídase agora e nunca pode conceder máis capacidades das que xa ten o usuario que o crea
- Seguridade: As ligazóns de acceso máxico requiren agora os mesmos permisos que a pantalla desde a que se ofrecen
7.0.06 (15 July 2026)
- Corrección: Editar un tipo de contido personalizado que usa a taxonomía integrada de Categorías/Etiquetas xa non fai fallar o editor de bloques
- Corrección: O editor de bloques xa non falla con «Cannot read properties of undefined» cando Ocultar a enumeración de usuarios está activado
- Corrección: O menú de navegación da páxina de axustes xa non perde a súa estrutura en sitios onde outro plugin ou tema restrinxe as etiquetas HTML permitidas
7.0.05 (08 July 2026)
- Novo: Forzar a configuración de 2FA: obriga os perfís de usuario seleccionados a configurar a identificación de dous factores antes de poder acceder ao escritorio, cunha pantalla de configuración guiada que se mostra xusto despois de iniciar sesión
- Corrección: A páxina de acceso temporal xa non provoca un erro fatal cando se abre para un usuario que foi eliminado ou caducou
- Corrección: A configuración do correo electrónico de dous factores e o acceso máxico xa non emiten advertencias de PHP cando o usuario solicitado xa non existe
- Corrección: Os comandos de WP-CLI xa non emiten a advertencia de PHP 8.5 «Undefined array key hostname»
- Corrección: O menú de navegación da páxina de axustes xa non perde a súa estrutura en sitios onde outro plugin ou tema restrinxe as etiquetas HTML permitidas; o menú conserva agora as súas propias clases e atributos independentemente dos filtros wp_kses do sitio
7.0.04 (29 June 2026)
- Novo: A comprobación da portada verifica agora tamén que se cargan os arquivos CSS e JS do tema, detectando un deseño roto en páxinas que aínda devolven 200
- Novo: Detecta cando os arquivos CSS/JS/tipografías se cargan a través de WordPress en lugar da configuración do servidor, recorre a rutas seguras e avísate na páxina de axustes
- Actualización: Redeseñáronse os resultados da comprobación da portada en filas claras e uniformes que seguen sendo lexibles con URL longas
7.0.03 (02 June 2026)
- Corrección: WPML/Polylang cunha ruta da API REST personalizada ou renomeada: WPML Advanced Translation Editor e outras chamadas da API REST xa non fallan cun erro de rede na administración
- Corrección: As solicitudes da API REST feitas mediante a forma ?rest_route= xa non se tratan por erro como solicitudes de páxina normais nin se bloquean
- Corrección: Ruta da API REST renomeada: os clientes herdados, en caché e externos que aínda chaman á ruta wp-json por defecto recoñécense agora correctamente en lugar de recibir un 404
- Corrección: Módulo de compatibilidade para WPML: as rutas de sincronización do Advanced Translation Editor e as solicitudes admin-ajax de WPML/ICL xa non se reescriben co prefixo do idioma activo
- Corrección: Algúns sitios podían mostrar unha páxina en branco cando a optimización do código fonte estaba activada; a busca & substitución de cabeceira/etiquetas é agora segura ante fallos e nunca deixa a saída en branco por un erro de regex
- Corrección: A limpeza das regras de prefetch/especulación elimina agora as entradas wp-admin e wp-*.php sen deixar o JSON das regras non válido
- Seguridade: Reforzouse a detección da API REST: a devasa xa non se pode evadir engadindo /wp-json/ (ou ?rest_route=) á cadea de consulta doutra solicitude
- Seguridade: A protección contra forza bruta cobre tamén a identificación por contrasinal de aplicación da API REST
- Seguridade: Corrixiuse unha redirección aberta sen identificación mediante o parámetro redirect_to na URL de saída personalizada.
7.0.02 (11 May 2026)
- Corrección: Compatibilidade con WPML e Polylang: as URL de arquivos estáticos (wp-content, wp-includes) xa non reciben o prefixo do idioma por diante (p. ex. /en/wp-content/…) cando «Cambiar as URL relativas a URL absolutas» está activado
- Corrección: As páxinas protexidas con contrasinal (contrasinal de entrada integrado de WordPress) envíanse agora correctamente en Nginx e outros servidores sen reescrituras a nivel de servidor cando a URL de acceso está personalizada
- Corrección: Actualizáronse as ligazóns á base de coñecemento nos avisos de administración para apuntar á nova documentación
- Corrección: Erros menores e erratas
7.0.01 (15 April 2026)
- Actualización: Engadiuse a opción de volver á última versión estable na páxina de Copia de seguridade/Restaurar
- Corrección: Corrixíronse as cores no estilo do modo escuro
- Corrección: As regras de reescritura non se mostraban correctamente na barra de avisos cando as regras se deben engadir manualmente á configuración do servidor
- Corrección: Erratas e erros menores
7.0.00 (31 March 2026)
Versión maior: Puntuación de seguridade, deseñador da páxina de acceso, 2FA con Passkey, rexistro de ameazas de seguridade, rexistro de eventos de usuarios, mapa de ameazas GEO e regras ampliadas da devasa 7G/8G. Actualización gratuíta para todos os usuarios.
- Novo: Puntuación de optimización de seguridade (0-100) cun indicador dinámico no escritorio de resumo e na páxina de Comprobación de seguridade
- Novo: Rexistro de ameazas de seguridade para seguir os ataques bloqueados e as solicitudes maliciosas (vista limitada)
- Novo: Rexistro de eventos de usuarios para seguir a actividade de acceso e os cambios de usuarios (vista limitada)
- Novo: Mapa de ameazas GEO cos 5 países con máis ameazas no escritorio de resumo
- Novo: Filtro por país no rexistro de ameazas de seguridade e no rexistro de eventos de usuarios
- Novo: Deseñador da páxina de acceso con logotipo personalizado, imaxe de fondo, cores e esquemas de cor predefinidos
- Novo: Predefinidos de seguridade para a activación cun só clic: Mínimo, Modo Lite + devasa + compatibilidade e Modo Lite + devasa + forza bruta + rexistros + dous factores
- Novo: Suxestións contextuais de actualización baseadas nos datos reais de ameazas do teu sitio
- Novo: Identificación de dous factores mediante Passkey (Face ID, Touch ID, Windows Hello)
- Novo: Cada usuario pode elixir o seu método 2FA preferido desde o seu perfil
- Novo: Opción de confiar no navegador actual para 2FA, omitindo a verificación en dispositivos de confianza
- Novo: Ocultar os arquivos comúns de WordPress (wp-config.php, readme.html, license.txt, php.ini)
- Novo: Ocultar as rutas comúns de WordPress co filtrado por extensión de arquivo (html, txt, lock)
- Novo: Ocultar a enumeración de usuarios para bloquear as exploracións de descubrimento de autores
- Novo: Compatibilidade co modo escuro (baseado no navegador)
- Novo: Tradución ao idioma indonesio (id_ID)
- Novo: Tradución ao idioma turco (tr_TR)
Actualizacións de devasa & seguridade:
- Actualización: Ampliáronse as regras da devasa 7G & 8G para bloquear inxección SQL, XSS, inclusión de arquivos, percorrido de directorios e exploracións automatizadas de vulnerabilidades
- Actualización: Regras da devasa optimizadas para reducir a sobrecarga co tráfico de ataque elevado
- Actualización: Mellorouse a detección de ameazas para deter as solicitudes maliciosas antes da execución do núcleo de WordPress
- Actualización: Cabeceiras de seguridade actualizadas coas últimas prácticas recomendadas
- Actualización: Aviso no resumo para activar a devasa 7G/8G cando se detectan ameazas sen bloquear
Compatibilidade:
- Actualización: Compatibilidade con WordPress 7.0 e PHP 8.5
- Actualización: Compatibilidade con WooCommerce 10.6
- Actualización: Compatibilidade cos temas Elementor, Bricks Builder, Blocksy, Nicepage, Avada e Riode
- Actualización: Compatibilidade con WP Rocket, LiteSpeed, Nitropack, SiteGround Optimizer e Cloudflare
- Actualización: Compatibilidade con Wordfence, Sucuri e Solid Security
- Actualización: Compatibilidade cos servidores WP Engine, Kinsta, CloudPanel, Ploi.io e IIS
- Actualización: Compatibilidade con WPML e Polylang para os textos multilingües de forza bruta, 2FA e acceso máxico
- Actualización: Traducións actualizadas nos 14 idiomas compatibles
Interface & experiencia:
- Actualización: Redeseñouse o escritorio de resumo coa puntuación de optimización de seguridade, o gráfico de ameazas e o mapa GEO
- Actualización: Mellorouse a páxina de Comprobación de seguridade cunha puntuación numérica e unha lista de tarefas accionables
- Actualización: Reorganizouse a sección de rexistros en Ameazas de seguridade e Eventos de usuarios
- Actualización: Mellorouse o fluxo de activación cun asistente de configuración máis claro
- Actualización: Traducións actualizadas nos 16 idiomas compatibles: árabe, portugués do Brasil, chinés (simplificado), neerlandés, finés, francés, alemán, indonesio, italiano, xaponés, portugués, romanés, ruso, español, turco e inglés (por defecto).
- Corrección: Despregable e icona de axuda nos idiomas RTL
5.5.04 (26 Mar 2026)
- Actualización: Regras da devasa na inicialización do núcleo de WP
- Actualización: Engadiuse compatibilidade con Photo Gallery de 10Web
- Corrección: A Comprobación de seguridade actualiza as opcións e xestiónaas correctamente
- Corrección: Erros pequenos
5.5.02 (10 Feb 2026)
- Corrección: Compatibilidade co servidor IIS
- Corrección: Compatibilidade con LiteSpeed Quic Cloud
5.5.01 (22 Dec 2025)
- Actualización: Engadiuse a opción de ocultar rutas comúns de WordPress coa extensión html, txt, lock
- Actualización: Engadiuse a opción de ocultar arquivos comúns de WordPress como wp-config, readme.html, license.html e php.ini
- Actualización: Engadiuse a opción de ocultar as referencias de Source Map
- Actualización: Engadiuse a opción de ocultar a enumeración de usuarios
5.4.08 (09 Dec 2025)
- Actualización: Compatibilidade con WP 6.9
- Corrección: Elimínanse wp-*.php e a ruta de administración das rutas de prefetch en WP 6.9
- Actualización: 2FA para permitir que cada usuario seleccione o método 2FA no perfil
- Actualización: 2FA para conectar mediante passkey e pegada dixital
- Actualización: 2FA para confiar no navegador actual
5.4.07 (29 Sept 2025)
- Actualización: Compatibilidade cos plugins WP Social & WP Social PRO
- Actualización: Compatibilidade con LiteSpeed Quic Cloud en IPV6
- Actualización: Fai que a proba da API REST funcione cando as ligazóns permanentes usan o parámetro PHP por defecto
- Actualización: A versión mínima de PHP requirida é a 8.0 na sección de Comprobación de seguridade
- Actualización: Engadida a nova característica de identificación de dous factores mediante Passkey (2FA)
- Actualización: Máis chatbots de IA coñecidos na lista de permitidos das regras da devasa
5.4.06 (21 Aug 2025)
- Actualización: Regras da devasa para máis compatibilidade
- Actualización: Proceso de verificación da URL segura
- Actualización: Compatibilidade co plugin Debloat
5.4.05 (27 May 2025)
- Actualización: Engadiuse soporte de IA nos axustes do plugin
- Actualización: Devasa 7G & 8G para máis compatibilidade con plugins de WP
- Actualización: Compatibilidade co tema Riode para forza bruta
- Corrección: Compatibilidade do acceso/rexistro de WooCommerce con reCaptcha V3
- Corrección: Erro na comprobación de actualizacións
5.4.04 (21 Mar 2025)
- Actualización: Compatibilidade con WP 6.8
- Corrixido: A función _load_textdomain_just_in_time chamouse de forma incorrecta
5.4.03 (11 Mar 2025)
- Actualización: Compatibilidade coas novas regras de reescritura de WP Engine
- Actualización: Engadiuse a opción de personalizar todos os temas activos e inactivos
- Corrección: Seguridade dos arquivos cando as regras de reescritura non se cargan correctamente
- Corrección: Evita que a forza bruta actualice o texto de advertencia sen espazo cando está desactivada
- Corrección: Evita a advertencia de PHP cando o enderezo IP é descoñecido na comprobación de IP de forza bruta
- Corrección: Carga i18n na páxina de acceso para as mensaxes do medidor de seguridade do contrasinal cando a opción de acceso limpo está activada
- Corrección: Seguridade dos arquivos cando as regras de reescritura non se cargan correctamente
- Corrección: Asignación dinámica de arquivos para cargar mediante index.php para unha mellor compatibilidade con todos os tipos de servidor
5.4.02 (04 Mar 2025)
- Actualización: Actualización de seguridade na chamada á ruta wp-activate.php
- Actualización: Traducións en todos os idiomas para os últimos cambios
- Actualización: A forza bruta para cargar Google Enterprise reCaptcha
- Actualización: Compatibilidade da forza bruta con outros plugins
- Corrección: Comprobación de cabeceiras relativa á forza bruta para obter a IP real detrás dun proxy
- Corrección: Inclúe o tema pai na lista de nomes de tema personalizados se se carga o tema fillo
- Corrección: Problema de deseño da administración cando se cargan avisos doutros plugins nos axustes de WP Ghost
- Corrección: Evita redirixir URL a rutas ocultas como a nova ruta de administración ou a nova ruta de acceso
- Corrección: Rutas cambiadas nos arquivos de caché cando os arquivos CSS e JS se cargan dinamicamente
- Corrección: Oculta o novo acceso na redirección do rexistro cando o rexistro está desactivado
- Corrección: Elimínanse as liñas novas das regras de reescritura
Seguridade:
Ocultar Mi WP – Plugin de seguridad de WordPress
Ocultar meu WP – Segurança do WordPress
Cacher mon WordPress – Plugin de sécurité WordPress
Verstecken Sie mein WordPress – WordPress Sicherheits-Plugin