Descrición
Características:
- Descarga actualizacións de definicións para protexerte contra novas ameazas.
- Executa unha exploración completa para eliminar automaticamente ameazas de seguranza coñecidas, scripts de porta traseira e inxeccións na base de datos.
- A devasa bloquea SoakSoak e outro malware que tente aproveitar Revolution Slider e outros plugins con vulnerabilidades coñecidas.
- Actualiza as versións vulnerables dos scripts de timthumb.
Características premium:
- Aplica un parche ao teu wp-login e XMLRPC para bloquear ataques de forza bruta e DDoS.
- Comproba a integridade dos arquivos do núcleo de WordPress.
- Descarga automaticamente as novas actualizacións de definicións ao executar unha exploración completa.
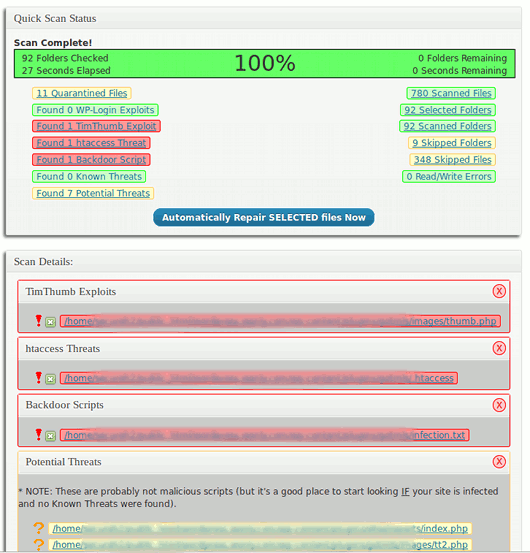
Rexistra este plugin en GOTMLS.NET e obtén acceso a novas definicións de «Known Threats» e características adicionais como a eliminación automática, ademais de parches para vulnerabilidades de seguranza específicas como versións antigas de timthumb. Os arquivos de definicións actualizados poden descargarse automaticamente desde o administrador unha vez rexistrada a túa clave. En caso contrario, este plugin só explora «Potential Threats» e deixa que sexas ti quen identifique e elimine as maliciosas.
AVISO: este plugin fai chamadas a GOTMLS.NET para comprobar se hai actualizacións, de xeito semellante ao que fai WordPress cando comproba se hai novas versións dos teus plugins e temas. Manterse actualizado é unha parte esencial de calquera plugin de seguranza, e este plugin pode avisarte cando haxa novas actualizacións do plugin e das definicións. Se che dan alerxia os scripts que «chaman á casa», non uses este plugin (nin WordPress, xa postos).
Grazas especiais a:
- Clarus Dignus polas suxestións de deseño e o traballo de deseño gráfico da imaxe do banner.
- Jelena Kovacevic e Andrew Kurtis de webhostinghub.com pola tradución ao español.
- Marcelo Guernieri pola tradución ao portugués do Brasil.
- Umut Can Alparslan pola tradución ao turco.
- Micha Cassola pola tradución ao alemán.
- Robi Erwin Setiawan pola tradución ao indonesio.
Capturas


Instalación
- Descarga e descomprime o plugin no directorio de plugins de WordPress (normalmente
/wp-content/plugins/). - Activa o plugin a través do menú «Plugins» do Escritorio de WordPress.
- Rexístrate en gotmls.net e descarga as últimas actualizacións de definicións para explorar ameazas coñecidas.
Preguntas frecuentes
-
Por que debería rexistrarme?
-
Se te rexistras en GOTMLS.NET terás acceso para descargar definicións de novas ameazas e características adicionais como a eliminación automática de «Known Threats» e parches para problemas de seguranza específicos, como versións antigas de timthumb e ataques de forza bruta a wp-login.php. En caso contrario, este plugin só explora «Potential Threats» no teu sitio, e serías ti quen tería que distinguir o bo do malo e eliminalos en consecuencia.
-
Como aplico o parche para a vulnerabilidade de Revolution Slider?
-
Doado: se instalaches e activaches este plugin Anti-Malware no teu sitio, bloqueará automaticamente os intentos de aproveitar a vulnerabilidade de Revolution Slider.
-
Como aplico o parche para a vulnerabilidade de wp-login?
-
A páxina de acceso de WordPress é susceptible a un ataque de forza bruta (igual que calquera outra páxina de acceso). Este tipo de ataques son cada vez máis frecuentes e ás veces poden facer que o teu servidor vaia lento ou non responda, aínda que os ataques non logren acceder ao teu sitio. Este plugin pode aplicar un parche que bloqueará o acceso á páxina de acceso de WordPress sempre que se detecte este tipo de ataque. Só tes que facer clic no botón Install Patch en Brute-force Protection na páxina de axustes de Anti-Malware. Para obter máis información sobre este tema le o meu blog.
-
Por que non podo eliminar automaticamente as «Potential Threats» en amarelo?
-
Moitos destes arquivos poden usar eval e outras funcións potentes de PHP por motivos perfectamente lexítimos, e eliminar ese código dos arquivos probablemente inutilizaría ou incluso rompería o teu sitio, polo que só activei a característica de eliminación automática para as «Know Threats».
-
Como sei se algunha das «Potential Threats» é perigosa?
-
Fai clic no nome de arquivo ligado para examinalo e, a continuación, fai clic en cada ligazón numerada sobre a caixa de contido do arquivo para resaltar o código sospeitoso. Se non podes saber se o código é malicioso ou non, déixao como está ou pídelle a outra persoa que o mire por ti. Se descobres que é malicioso, envíame unha copia do arquivo para que o poida engadir á miña actualización de definicións como «Know Threat»; así poderá eliminarse automaticamente.
-
Que pasa se a exploración se bloquea a medio camiño?
-
Primeiro, déixao un tempo. Se hai moitos arquivos no teu servidor, pode tardar bastante e ás veces pode parecer que non avanza aínda que realmente estea funcionando. Se despois dun tempo segue parecendo bloqueado, tenta executar a exploración de novo; asegúrate de probar tanto a exploración completa como a rápida.
-
Como me hackearon en primeiro lugar?
-
Primeiro, non te tomes o ataque como algo persoal. Moitos hackers executan rotineiramente scripts automatizados que rastrexan internet en busca de brancos fáciles. Probablemente hackearon o teu sitio porque, sen sabelo, es un branco fácil. Pode ser porque uses unha versión antiga de WordPress ou instalases un plugin ou tema cunha porta traseira ou unha vulnerabilidade de seguranza coñecida. Con todo, o tipo de infección máis habitual que vexo é a contaminación cruzada. Isto pode ocorrer cando o teu sitio está nun servidor compartido con outros sitios vulnerables que foron infectados. Na maioría dos contornos de aloxamento compartido, os hackers poden usar un sitio infectado para infectar outros sitios do mesmo servidor, en ocasións incluso se os sitios están en contas diferentes.
-
Que podo facer para evitar que volva ocorrer?
-
Non hai un xeito seguro de protexer o teu sitio de todo tipo de intentos de intrusión. Dito isto, non sexas un branco fácil. Algúns pasos básicos deberían ser: reforzar o teu contrasinal, manter actualizados todos os teus sitios e executar exploracións periódicas cun software Anti-Malware como GOTMLS.NET
-
Por que sucuri.net ou a páxina Google Safe Browsing Diagnostic seguen dicindo que o meu sitio está infectado despois de eliminar o código malicioso?
-
sucuri.net almacena en caché os resultados das súas exploracións e non os actualizará ata que fagas clic na pequena ligazón preto do final da páxina que di «Force a Re-scan» para baleirar a caché. Google tamén almacena en caché as túas páxinas infectadas e adoita tardar algún tempo en volver rastrexar o teu sitio, pero podes acelerar ese proceso solicitando unha revisión na sección de Malware ou Seguranza de Google Webmaster Tools. É boa idea ter unha conta de Webmaster Tools para o teu sitio, xa que pode ofrecer moita outra información útil sobre el.
-
Como podo informar de fallos de seguranza?
-
Podes informar de fallos de seguranza a través do Patchstack Vulnerability Disclosure Program. O equipo de Patchstack axuda a validar, clasificar e xestionar as vulnerabilidades de seguranza. Informa dunha vulnerabilidade de seguranza.
Comentarios


Colaboradores e desenvolvedores
“Anti-Malware Security and Brute-Force Firewall” é un software de código aberto. As seguintes persoas colaboraron con este plugin.
Colaboradores

“Anti-Malware Security and Brute-Force Firewall” foi traducido a 17 idiomas. Grazas aos desenvolvedores polas súas contribucións.
Traduce “Anti-Malware Security and Brute-Force Firewall” ao teu idioma.
Interesado no desenvolvemento?
Revisa o código, bota unha ollada aorepositorio SVN, ou subscríbete ao log de desenvolvemento por RSS.
Rexistro de cambios
4.23.90
- Incrementouse o número de versión para forzar a actualización do arquivo de índice, que non tiña os cambios da última actualización.
4.23.89
- Corrixiuse unha vulnerabilidade XSS para evitar que os administradores de WP inserisen scripts en REQUEST_URI.
- Comprobouse a compatibilidade do código con WordPress 7.0 e ClassicPress 2.7.
4.23.88
- Corrixiuse unha vulnerabilidade de inxección de obxectos PHP coa exploración da BD.
4.23.87
- Comprobouse a compatibilidade do código con WordPress 6.9.1 e ClassicPress 2.6.
4.23.85
- Corrixiuse o campo post_status no tipo de contido personalizado para os resultados da exploración e engadiuse un rexistro de todos os erros de exploración ao post_meta.
4.23.83
- Corrixiuse a falta dunha comprobación de capacidade nun punto final da API de admin-ajax.
- Cambiáronse as URL para unha mellor compatibilidade con sitios HTTPS e HTTP.
- Comprobouse a compatibilidade do código con WordPress 6.8.3.
4.23.81
- Corrixiuse un problema nos axustes da exploración cando só se selecciona un tipo de ameaza ou cando só se selecciona a exploración da BD.
- Engadiuse depuración con estatísticas de arquivos para as exploracións dun só directorio.
- Corrixíronse algunhas constantes definidas que causaban un erro en PHP 8.X.
- Comprobouse a compatibilidade do código con WordPress 6.8.1.
4.23.77
- Engadiuse unha opción á protección de acceso contra forza bruta para non usar session_start de PHP para almacenar LOGIN_KEY.
- Actualizáronse os arrays de JavaScript para unha maior eficiencia cando se crean arrays máis grandes.
- Corrixiuse o aviso sobre pasar null a strlen, que é obsoleto en PHP 8.X.
- Corrixiuse o aviso sobre a chamada incorrecta da función _load_textdomain_just_in_time en WP 6.7 e posteriores.
- Comprobouse a compatibilidade do código con WordPress 6.8 e ClassicPress 2.4.1.
4.23.73
- Engadiuse a limpeza dos arquivos _session antigos.
- Corrixiuse a excepción dos arquivos ocultos na opción de omitir por extensión da última actualización.
- Corrixíronse as actualizacións dos arquivos de sesión manuais cando non se gardan as sesións de PHP.
- Comprobouse a compatibilidade do código con WordPress 6.7.1.
4.23.71
- Establecéuse autoload como false nos valores grandes de wp_option.
- Engadiuse unha excepción á opción de omitir por extensión para que os arquivos ocultos nunca se omitan.
- Comprobouse a compatibilidade do código con WordPress 6.6.2.
4.23.69
- Actualizouse a protección de acceso contra forza bruta para integrarse mellor cos formularios de acceso doutros plugins como WP User Manager e StranoWeb Ajax Login.
- Engadiuse unha opción para ocultar o logotipo da protección de acceso contra forza bruta na páxina de acceso.
- Comprobouse a compatibilidade do código con WordPress 6.6.
4.23.68
- Actualizouse a protección de acceso contra forza bruta para integrarse mellor cos formularios de acceso doutros plugins como WooCommerce e Ultimate Membership.
- Corrixiuse o nome estático da táboa wp_posts na consulta da lista de permitidos para usar o nome dinámico de táboa de WPDB.
- Comprobouse a compatibilidade do código con WordPress 6.5.5 e ClassicPress 2.1.1.
4.23.67
- Actualizouse a protección de acceso contra forza bruta para integrar a comprobación de JS do formulario de acceso coa comprobación de sesión.
- Corrixiuse o conflito de sesión coa API REST e un par de advertencias de variable non definida.
- Grandes melloras na exploración rápida dos arquivos do núcleo cando están instaladas as definicións dos arquivos do núcleo.
- Engadiuse unha lista de permitidos personalizada que omite os arquivos que elixiches ignorar.
- Corrixiuse a visualización das ameazas da BD para decodificar correctamente os caracteres HTML.
- Comprobouse a compatibilidade do código con WordPress 6.5.4 e ClassicPress 2.1.0.
4.23.57
- Eliminouse a incompatibilidade de sesións na protección de acceso contra forza bruta que fallaba cando outros plugins xa tiñan emitido as cabeceiras da páxina.
4.23.56
- Actualizouse a protección de acceso contra forza bruta para integrar a comprobación de JS do formulario de acceso coa comprobación de sesión.
- Corrixiuse a actualización de definicións para permitir que só os administradores envíen a actualización, mesmo se se usa un token nonce válido.
- Melloráronse os tokens nonce para incorporar user_id e o contexto para maior seguridade.
- Limitouse a comprobación do token nonce a un único token por solicitude para maior seguridade, en lugar de permitir a comprobación múltiple cun array.
- Redeseñouse o historial de exploracións para conservar máis dos resultados detallados da exploración.
- Corrixiuse o uso dun valor incorrecto de REMOTE_ADDR cando o servidor usa un proxy inverso.
- Engadiuse unha opción para volver comprobar manualmente o estado da doazón.
- Comprobouse a compatibilidade do código con WordPress 6.4.3 e ClassicPress 1.7.2.
4.21.96
- Corrixiuse outra advertencia de índice non definido en novas instalacións cando non se descargou ningunha actualización de definicións.
- Melloráronse os tempos da comprobación do rexistro e evitáronse resultados en caché despois de enviar novos rexistros.
- Engadiuse unha opción para volver comprobar manualmente o estado de rexistro do sitio.
- Comprobouse a compatibilidade do código con WordPress 6.3.1.
4.21.95
- Corrixiuse a advertencia de índice non definido creada na última versión.
4.21.94
- Mellorouse a xestión de erros para completar mellor as exploracións.
- Comprobouse a compatibilidade do código con WordPress 6.3 e ClassicPress 1.6.0.
4.21.93
- Corrixiuse a advertencia de índice non definido cando se invoca a protección de acceso contra forza bruta en certas situacións.
- Comprobouse a compatibilidade do código con WordPress 6.2.2 e ClassicPress 1.5.3.
4.21.92
- Corrixiuse o erro de valor non capturado ao explorar arquivos que usan a codificación Windows-1252, que non é compatible coa función de PHP mb_regex_encoding.
- Corrixíronse outras advertencias menores de PHP sobre índices non definidos.
4.21.91
- Corrixíronse algúns problemas de formato HTML.
- Corrixiuse un erro de JavaScript no motor de exploración que impedía un segundo intento de explorar directorios que fallaron no primeiro.
4.21.90
- Corrixiuse a compatibilidade dos arrays con versións antigas de PHP.
4.21.89
- Engadíronse máis escapes tardíos e sanitizáronse todas as variables _SERVER.
- Comprobouse a compatibilidade do código con ClassicPress 1.5.0.
4.21.88
- Engadíronse escapes tardíos a variables que xa estaban escapadas, segundo solicitou o equipo de revisión de código.
- Corrixiuse unha advertencia de PHP sobre is_dir cando intenta comprobar a existencia dun directorio que se explorou no pasado pero que agora está fóra da ruta de exploración permitida.
4.21.87
- Revisión e limpeza do código, engadiuse máis sanitización.
- Corrixiuse un erro ao intentar deserializar un array.
4.21.86
- Mellorouse a eliminación de inxeccións na base de datos cando os valores están serializados.
- Corrixiuse unha vulnerabilidade ao usar unserialize con obxectos de clase.
- Corrixíronse advertencias de PHP sobre índices non definidos.
4.21.85
- Evitouse o bucle infinito en subdirectorios recursivos.
- Cambiáronse algúns valores por defecto.
- Comprobouse a compatibilidade do código con WordPress 6.1.1 e ClassicPress 1.4.4.
4.21.84
- Eliminouse a opción no_error_reporting usada para depuración cando os erros do servidor rompen o sitio.
- Comprobouse a compatibilidade do código con WordPress 6.0.2 e ClassicPress 1.4.2.
4.21.83
- Corrixiuse unha vulnerabilidade XSS nas URL de depuración introducida na última versión, grazas a Erwan Le Rousseau.
- Actualizouse o código con outras melloras menores e corrección de fallos.
- Comprobouse a compatibilidade do código con WordPress 6.0.1 e ClassicPress 1.4.2.
4.21.74
- Actualizouse o código con varias melloras menores de eficiencia e compatibilidade.
- Comprobouse a compatibilidade do código con WordPress 6.0.
4.20.96
- Corrixiuse unha vulnerabilidade XSS eliminando QUERY_STRING sen sanitizar.
- Limpouse o código da corentena, eliminando funcións herdadas e engadindo información máis detallada.
- Corrixiuse un aviso de variable non definida e comprobouse a compatibilidade do código con WordPress 5.9.2.
4.20.95
- Engadiuse máis sanitización e validación a todos os datos introducidos polo usuario para maior seguridade.
- Comprobouse a compatibilidade do código con WordPress 5.9.
4.20.94
- Corrixiuse unha vulnerabilidade XSS e comprobouse a compatibilidade do código con WordPress 5.8.3.
4.20.93
- Corrixiuse unha advertencia de variable non definida.
- Actualizouse o código para a compatibilidade con PHP 8.0.
4.20.92
- Engadiuse a tradución ao alemán grazas a Micha Cassola.
- Mellorouse o comprobador da versión do software Apache para unha mellor compatibilidade coa devasa.
- Corrixiuse a compatibilidade de sesións que entraba en conflito coa comprobación da API REST en Saúde do sitio.
- Comprobouse a compatibilidade do código con WordPress 5.8.1 e ClassicPress 1.3.1.
4.20.72
- Actualizouse o formulario de rexistro para ser máis compatible coas novas restricións de iframe.
- Corrixiuse a comprobación de sesión do parche contra forza bruta para que xa non necesite mod_rewrite.
- Eliminouse código antigo do repositorio de WordPress.
4.20.59
- Varias correccións de fallos menores.
- Engadíronse as definicións dos arquivos do núcleo para ClassicPress.
- Axustouse o código para unha mellor compatibilidade con WordPress 5.7.2 e ClassicPress 1.2.0.
4.19.69
- Corrixiuse un erro de JavaScript causado por unha nova tradución ao francés.
- Comprobouse a compatibilidade do código con WordPress 5.4.1.
4.19.68
- Actualizáronse algunhas ligazóns externas.
- Axustouse o código para unha mellor compatibilidade con PHP 7.4 e WordPress 5.4.
4.19.50
- Engadiuse aínda máis xestión de erros á exploración da BD para servidores co memory_limit de PHP demasiado baixo.
- Modificouse a profundidade da exploración de directorios para aceptar 0 como valor e indicar que se omita a exploración de directorios (úsao para centrarte na exploración da BD).
- Engadíronse algunhas dicas de axuda a algunhas das opcións da páxina de axustes.
4.19.44
- Actualizáronse as ligazóns para usar HTTPS por defecto e corrixíronse algunhas URL antigas.
- Varias melloras de rendemento.
- Engadiuse máis xestión de erros á exploración da BD.
- Corrixíronse algúns fallos menores que causaban avisos de PHP.
- Corrixiuse unha busca de rutas para que funcione en servidores Windows.
- Axustouse o código para a compatibilidade con WP 5.3 (última versión).
4.18.76
- Limpáronse as funcións de creación e almacenamento de tokens nonce.
- Limpouse a páxina Ver corentena e corrixiuse a ligazón de recuperación.
- Engadiuse depuración para os erros de acceso nos hooks de cabeceira e pé de páxina de WP.
4.18.74
- Corrixiuse un fallo nos erros de tokens nonce creado polos cambios da última versión.
4.18.71
- Engadiuse a táboa wp_options á exploración da BD.
- Corrixíronse algúns fallos menores na vista da corentena da exploración da BD.
- Cambiáronse algunhas formulacións e outros problemas menores de formato.
- Comprobouse a compatibilidade do código con WP 5.2.1 (última versión).
4.18.69
- Engadiuse unha mensaxe de advertencia sobre a vulnerabilidade do plugin yuzo-related-post.
- Actualizouse a interface da corentena e engadiuse unha característica de nova exploración / nova limpeza.
- Corrixiuse un fallo no array de profundidade da exploración que producía avisos de PHP nos arquivos error_log en certas condicións.
- Cambiáronse algunhas formulacións e outros problemas menores de formato.
- Eliminouse algún JavaScript obsoleto que xa non é necesario.
- Comprobouse a compatibilidade do código con WP 5.2 (última versión).
4.18.63
- Corrixiuse un fallo grave nas actualizacións da devasa que podía causar un bloqueo por falso positivo.
4.18.62
- Corrixiuse un fallo na devasa que impedía acceder a algúns dispositivos iPad.
- Corrixiuse un fallo de codificación que impedía que a ventá Examinar arquivo mostrase algúns formatos de arquivo.
- Restaurouse a ventá de detalles do arquivo na ventá Examinar arquivo.
- Actualizouse o código para a compatibilidade con WP 5.1.1 (última versión).
4.18.52
- Engadiuse unha categoría de exploración da BD completamente nova que busca ligazóns e scripts inxectados directamente no contido da base de datos e os elimina.
- Actualizouse a páxina de destino da devasa para a compatibilidade con HTTPS.
- Eliminouse código antigo que xa non era necesario.
- Engadiuse unha característica para baleirar os arquivos de caché antes de executar a exploración completa; isto acelerará a exploración e evitará que o malware se garde na túa páxina en caché.
- Actualizouse o código para a compatibilidade con WP 5.0.2 (última versión).
4.17.69
- Actualizouse o código para a compatibilidade con WP 4.9.8 (última versión).
- Corrixiuse o aviso de PHP polo desprazamento descoñecido de SERVER_parts.
- Escapáronse as comiñas simples nas cadeas traducidas para usalas dentro de JavaScript.
4.17.68
- Actualizouse o código para a compatibilidade con WP 4.9.7 (última versión).
- Eliminouse a icona dashicon de tamaño incorrecto da ligazón de axustes na lista de plugins.
- Eliminouse a ligazón rota para votar WORKS en wordpress.org.
- Reordenouse a prioridade na corrección de ameazas coñecidas para ser máis eficiente.
4.17.58
- Actualizouse o código para a compatibilidade con WP 4.9.4 (última versión).
- Corrixiuse o tamaño dos dashicons en CSS.
- Engadiuse a capacidade de actualizar o correo electrónico de rexistro desde os axustes do plugin.
- Limpáronse os tokens nonce caducados que quedaron dunha versión anterior.
4.17.57
- Actualizouse o código para a compatibilidade con WP 4.9.3 (última versión).
- Corrixíronse o formulario de rexistro e o dominio alternativo das actualizacións de definicións para que funcionen en HTTPS.
- Corrixiuse a formulación da mensaxe de erro da comprobación do título.
4.17.44
- Engadiuse a comprobación do título para asegurarse de que non diga que foches hackeado.
- Actualizouse o código para a compatibilidade con WP 4.8.3 (última versión).
- Corrixiuse un erro de variable non definida na corentena.
- Corrixiuse unha vulnerabilidade XSS na saída de erros de nonce.
4.17.29
- Cambiouse a URL de actualización de definicións para usar SSL só cando sexa necesario.
- Actualizouse o formulario de PayPal para unha mellor compatibilidade con IPN nacional.
4.17.28
- Engadiuse a tradución ao turco grazas a Umut Can Alparslan.
- Mellorouse a actualización automática para poder retirar definicións antigas e que os novos tipos de ameaza se seleccionen por defecto.
- Corrixiuse a característica de cambio do nome de usuario administrador en instalacións multisitio.
- Corrixiuse a ventá de detalles para que se desprace ata o código resaltado.
- Establecéronse valores por defecto para desactivar a exploración de ameazas potenciais se outras definicións de ameazas están activadas.
- Codificouse o array de definicións para o almacenamento na BD.
- Corrixiuse o erro de sintaxe no parche de XMLRPC para versións máis recentes de Apache.
- Engadiuse un recurso alternativo ás actualizacións manuais se falla a actualización automática.
- Corrixíronse os avisos de PHP sobre variables non definidas engadidos na última versión.
- Mellorouse a detección da versión de Apache.
- Cambiouse a actualización automática para descargar automaticamente todas as definicións e actualizacións da devasa.
- Engadíronse detectores de versión de PHP e Apache e cambiouse o parche de XMLRPC para funcionar coas directivas de Apache 2.4.
- Eliminouse a función onbeforeunload porque Norton a detectaba como falso positivo.
- Eliminouse código que quedou obsoleto en PHP 7.
- Corrixiuse o aviso de PHP sobre a conversión de array a cadea con algunhas condicións raras de variables globais.
- Engadíronse máis opcións da devasa.
- Moveuse o rexistro de exploracións da páxina de corentena á páxina principal de axustes.
- Corrixiuse a advertencia de PHP sobre un argumento non válido en foreach e tamén outros fallos.
- Corrixiuse que as opcións de «What to look for» garden os cambios.
- Cambiouse get_currentuserinfo por wp_get_current_user porque a función get_currentuserinfo quedou obsoleta en WP 4.5
4.16.17
- Eliminouse as opcións de colocación do elemento de menú porque a función add_object_page quedou obsoleta en WP 4.5.
- Engadíronse opcións da devasa para unha mellor compatibilidade con WP Firewall 2.
- Corrixiuse unha vulnerabilidade XSS na saída de depuración do token nonce.
- Movéronse as opcións da devasa á súa propia páxina, ligada desde o menú do administrador.
- Moveuse a exploración rápida do menú do administrador á parte superior da páxina de axustes da exploración.
- Corrixiuse a advertencia de PHP sobre a función in_array que esperaba que o parámetro 2 fose un array, atopada por Georgey B.
- Fixéronse algúns cambios cosméticos menores e corrixíronse outros fallos pequenos na interface.
- Corrixiuse o erro de token nonce causado por W3 Total Cache ao romper a función set_transient de WordPress.
- Engadíronse os arquivos de idioma do portugués do Brasil, grazas a Marcelo Guernieri pola tradución.
- Corrixiuse o menú do administrador e tamén algunhas ligazóns que non funcionaban en servidores Windows.
- Engadíronse os arquivos do núcleo á lista de exploración rápida do menú do administrador.
- Engadiuse un token nonce para evitar a falsificación de solicitudes entre sitios por parte de administradores que accedan desde outro sitio.
- Reforzouse contra a vulnerabilidade XSS activada polos nomes dos arquivos que se exploran (grazas a Mahadev Subedi).
- Mellorouse a compatibilidade do parche contra forza bruta cunha localización alternativa de wp-config.php.
- Houbo que eliminar a codificación das definicións por defecto para cumprir as directrices de plugins de WordPress.
- Melloráronse o JavaScript do novo parche de acceso contra forza bruta para que funcione coa caché activada na páxina de acceso.
- Mellorouse o parche de acceso contra forza bruta con campos personalizados e JavaScript.
- Engadiuse un botón Gardar á páxina de axustes da exploración.
- Corrixiuse un fallo na característica «Unblock» do parche de XMLRPC.
- Engadiuse unha ligazón para purgar da base de datos os elementos eliminados da corentena.
- Engadiuse unha opción da devasa para bloquear todas as chamadas XMLRPC.
- Corrixíronse algúns fallos cosméticos nas opcións da corentena e da devasa.
- Corrixíronse fallos na corentena que producían erros de memory_limit se o número de arquivos era demasiado alto.
- Volveuse engadir a característica de resaltar código malicioso ao visor de arquivos da corentena.
- Engadiuse a capacidade de cambiar o nome de usuario administrador se o nome de usuario actual é «admin».
- Melloráronse o código do parche de protección contra forza bruta.
- Corrixíronse algúns fallos na comprobación dos arquivos do núcleo que impedían corrixir algunhas modificacións de arquivos pouco habituais.
- Corrixiuse un fallo grave que facía que a exploración multisitio fose extremadamente lenta e ás veces producise erros.
- Movéronse todas as chamadas ajax fóra da función init e a súas propias funcións para un mellor tempo de xestión.
- Movéronse os arquivos de corentena á base de datos e eliminouse o antigo directorio en uploads.
- Corrixíronse algúns problemas menores de formato na saída HTML da páxina de axustes.
- Engadiuse unha mensaxe de advertencia se base64_decode foi desactivada.
- Reforzouse contra o contido HTML inxectado codificando as etiquetas con variables.
- Corrixiuse a opción de depuración para excluír definicións individuais.
- Reforzouse admin_init con current_user_can e realpath na eliminación de arquivos da corentena (grazas a J.D. Grimes).
- Corrixiuse outra vulnerabilidade XSS no administrador (grazas a James H.)
- Reforzouse contra vulnerabilidades XSS no administrador (grazas a Tim Coen).
- Engadiuse a característica de restaurar os axustes por defecto das extensións excluídas.
- Cambiouse a codificación do arquivo index.php da corentena para que sexa máis lexible.
- Corrixíronse algúns fallos pequenos que lanzaban avisos de PHP nalgunhas configuracións e engadiuse máis información a algunhas mensaxes de erro.
- Ampliouse execution_time durante o proceso de corrección para aumentar o número de arquivos que se poden corrixir á vez.
- Engadiuse un rexistro da corentena á base de datos.
- Corrixíronse un par de fallos menores que lanzaban avisos de PHP.
4.15.16
- Creouse unha característica de actualización automática que descarga calquera nova actualización de definicións antes de iniciar a exploración.
- Engadíronse os arquivos do núcleo de WordPress ao novo proceso de actualización de definicións e incluíuse unha opción de exploración para comprobar a integridade dos arquivos do núcleo.
- Engadíronse automaticamente á lista de permitidos os arquivos do núcleo de WordPress sen modificar.
- Fixéronse máis melloras no parche de protección contra forza bruta e outros cambios cosméticos menores na interface.
- Protexeuse o HTML do meu plugin contra inxeccións de filtros e corrixíronse outros fallos menores.
- Corrixiuse un problema ao eliminar arquivos do cartafol de corentena.
- Engadiuse un motivo descritivo ao erro que se mostra se a corrección non tivo éxito.
- Engadiuse unha ligazón para restaurar a localización por defecto da ventá de resultados do exame.
- Mellorouse a codificación das actualizacións de definicións para que non as bloqueen regras de devasa mal escritas.
- Suprimiuse o aviso «Please make a donation» se a corrección non tivo éxito, para evitar confusións sobre os servizos premium.
- Eliminouse o alerta de depuración da comprobación inicial de sesión.
- Mellorouse a compatibilidade de reescritura da comprobación de sesión para a instalación da protección contra forza bruta.
- Mellorouse a comprobación de sesión para a opción de instalar a protección contra forza bruta e engadiuse unha mensaxe de erro en caso de fallo.
- Mellorouse a compatibilidade con multisitio permitindo só aos administradores de rede acceder ao menú de Anti-Malware.
- Engadiuse unha ligazón para ver un historial simple de exploracións na páxina de corentena.
- Actualizouse a devasa para protexer mellor contra novas variacións do exploit de RevSlider.
- Mellorouse a comprobación de compatibilidade de sesións antes de ofrecer a opción de instalar o parche contra forza bruta.
- Engadiuse unha opción para omitir a exploración dos arquivos en corentena.
- Actualizouse o parche contra forza bruta para corrixir o problema de incluírse máis dunha vez.
- Corrixíronse algúns fallos menores (mellor posicionamento das ventás e CSS, páxina de resultados máis limpa, nova pestana de axuda actualizada, etc.).
- Asegurouse de que o plugin non consulte os meus servidores para buscar actualizacións a menos que te rexistres (este requisito de aceptación forma parte das directrices do repositorio de WordPress).
- Engadiuse unha excepción para os arquivos social.png na lista de arquivos omitidos por extensión.
- Corrixiuse a eliminación de ameazas coñecidas dos arquivos do directorio de corentena.
- Bloquea SoakSoak e outro malware que tente aproveitar a vulnerabilidade de Slider Revolution (ESTA É UNHA AMEAZA MOI EXTENDIDA NESTE MOMENTO).
- Activouse a opción de protección contra forza bruta directamente desde a páxina de axustes.
- Corrixiuse a posición da ventá para que se axuste automaticamente en pantallas pequenas.
4.14.47
- Gran actualización da protección contra intentos de forza bruta en wp-login.php.
- Corrixe un fallo ao establecer os permisos de arquivos de só lectura para que aínda puidesen limparse.
- Corrixe un fallo menor co paso por referencia que provoca un erro fatal en PHP v5.4.
- Melloráronse a ventá Examinar arquivo con mellores estilos e máis información.
- Cambiouse o envío do formulario das listas de arquivos cifradas para usar valores do array en lugar de claves.
- Corrixe outros fallos menores.
- Fíxose que a ventá Examinar arquivo poida cambiar de tamaño.
- Corrixíronse algúns fallos pequenos e eliminouse código antigo.
- Engadiuse unha ligazón á miña nova conta de twitter.
- Reorientouse a exploración rápida para explorar só as áreas máis afectadas.
- Estableceuse que o formulario de rexistro se mostre por defecto na sección de actualización de definicións.
- Corrixíronse algúns pequenos fallos nas características avanzadas e na determinación da profundidade de directorios.
- Corrixiuse un fallo de sesión para mostrar o último directorio explorado.
- Corrixíronse algúns pequenos fallos cosméticos para WP 3.8.
- Engadiuse a tradución ao español, grazas a Jelena Kovacevic e Andrew Kurtis de webhostinghub.com.
- Actualizouse a cadea no código e engadiuse un arquivo .pot para estar preparado para a tradución a outros idiomas.
- Engadiuse a caixa de verificación «Select All» á corentena e un novo botón para eliminar elementos da corentena.
- Engadiuse un arquivo trace.php para o seguimento avanzado de sesións.
- Corrixiuse o fallo de índice non definido co elemento menu_group no array de axustes.
- Engadiuse compatibilidade co menú de administración de rede multisitio e a capacidade de restrinxir o acceso de administración.
- Corrixiuse un fallo de sesión na barra de progreso relacionado coa última versión.
- Corrixiuse un fallo de sesión que entraba en conflito con jigoshop. (Grazas dragonflyfla)
- Corrixíronse algúns fallos na característica de definicións da lista de permitidos.
3.07.06
- Engadiuse compatibilidade con SSL para as actualizacións de definicións e o formulario de rexistro.
- Melloráronse a lista de permitidos para que non poida conter duplicados.
- Reduciuse a gravidade da ameaza WP-Login e cambiouse a unha corrección opcional.
- Corrixiuse un fallo na característica de engadir á lista de permitidos para que non sexa necesario actualizar as definicións despois de engadir un arquivo.
- Engadiuse a capacidade de engadir arquivos á lista de permitidos.
- Corrixiuse un fallo grave na versión de onte que rompía a páxina de acceso nalgúns sitios.
- Engadiuse un parche para o ataque de forza bruta a wp-login.php que estivo circulando.
- Creouse un proceso para restaurar arquivos desde a corentena.
- Corrixíronse outros fallos pequenos, incluídos problemas de rutas en servidores Windows.
1.3.02.15
- Melloráronse a seguranza do directorio de corentena para corrixir o erro 500 en algúns servidores.
- Corrixiuse o reconto de elementos en corentena.
- Engadiuse seguranza htaccess ao directorio de uploads.
- Ligáronse os elementos en corentena ao examinador de arquivos.
- Engadiuse unha categoría de exploración para scripts de porta traseira.
- Consolidáronse os tipos de definicións e engadiuse unha categoría de lista de permitidos.
- Redeseñáronse por completo as actualizacións de definicións para xestionar actualizacións incrementais.
- Engadiuse «View Quarantine» ao menú.
- Melloráronse o búfer de saída para funcionar con compresión activada (como ob_gzhandler).
- Moveuse a corentena ao directorio de uploads para protexer contra a inclusión masiva.
- Corrixiuse o problema do búfer de saída cando ob_start xa foi chamado.
- Melloráronse o proceso de corrección automática para xestionar permisos de directorio incorrectos.
- Engadíronse mensaxes de erro máis detalladas para distintos tipos de erros de arquivos.
- Mellorouse a xestión xeral de erros.
- Melloras menores da interface e algunhas correccións de fallos.
- Renovouse por completo o motor de exploración para xestionar sistemas de arquivos grandes cunha mellor xestión de erros.
- Melloráronse os resultados do proceso de corrección automática.
- Corrixíronse outros fallos pequenos.
- Melloráronse o iFrame do visor de arquivos e o proceso de corrección automática.
- Mellorouse a xestión de erros durante a exploración.
- Movéronse o visor de arquivos e o proceso de corrección automática a un iFrame para reducir o tempo de exploración e o uso de memoria.
- Melloráronse o proceso de corrección automática para un mellor resultado con arquivos de só lectura.
- Mellorouse o proceso de limpeza de código e a eficiencia xeral da exploración.
- Codificouse a actualización de definicións para unha mellor compatibilidade con algúns servidores que teñen limitación de POST.
- Corrixiuse unha vulnerabilidade XSS.
- Cambiouse o rexistro para permitir rexistrar varios sitios/claves baixo un mesmo usuario/correo electrónico.
- Cambiouse a ruta de actualización automática para actualizar o array de nivel de ameaza en todas as novas actualizacións de definicións.
- Actualizouse o parche de substitución de timthumb á versión 2.8.10 segundo o requisito de plugins de WordPress.org.
- Corrixiuse a opción de excluír directorios para que a exploración non se bloquee se se omite.
- Engadiuse compatibilidade con servidores Windows que usan estruturas de directorios con BARRA INVERTIDA.
- Cambiáronse as actualizacións de definicións para escribir na BD en lugar de nun arquivo.
1.2.03.23
- Primeiras versións dispoñibles para WordPress (código eliminado, xa non compatible).