
Descrición
Protección completa do sitio para os teus enderezos de correo electrónico contra spambots, colectores de correo e outros robots. Non precisa configuración.
Tamén protexe números de teléfono ou calquera outro texto mediante o noso shortcode integrado [eeb_protect_content] ou a codificación do atributo href.
Características
- Protección de páxina completa para todos os teus correos electrónicos
- Resultados inmediatos (non precisa configuración)
- Protexe ligazóns mailto, correos electrónicos en texto simple, campos de entrada de correo electrónico, feeds RSS e moito máis
- Protexe as ligazóns de números de teléfono, ftp, skype, arquivos e outros atributos de ligazón personalizados
- Detección automática da técnica de protección (o noso plugin elixe automaticamente a mellor técnica de protección para cada correo electrónico)
- Exclúe entradas e páxinas da protección
- Converte automaticamente os correos electrónicos en texto simple en ligazóns mailto
- Converte automaticamente os correos electrónicos en texto simple en imaxes png
- É compatible coa codificación rot13, a codificación escape, as direccións CSS, a codificación de entidades e moito máis
- Desactiva manualmente as direccións CSS para a compatibilidade con navegadores antigos
- Compatible cos shortcodes:
[eeb_protect_emails],[eeb_protect_content],[eeb_mailto],[eeb_form] - Compatible coas etiquetas de modelo:
eeb_protect_emails(),eeb_protect_content(),eeb_mailto(),eeb_form() - Protexe números de teléfono (ou calquera texto ou html)
- Tamén é compatible con caracteres especiais, como é, â, ö, caracteres chineses, etc.
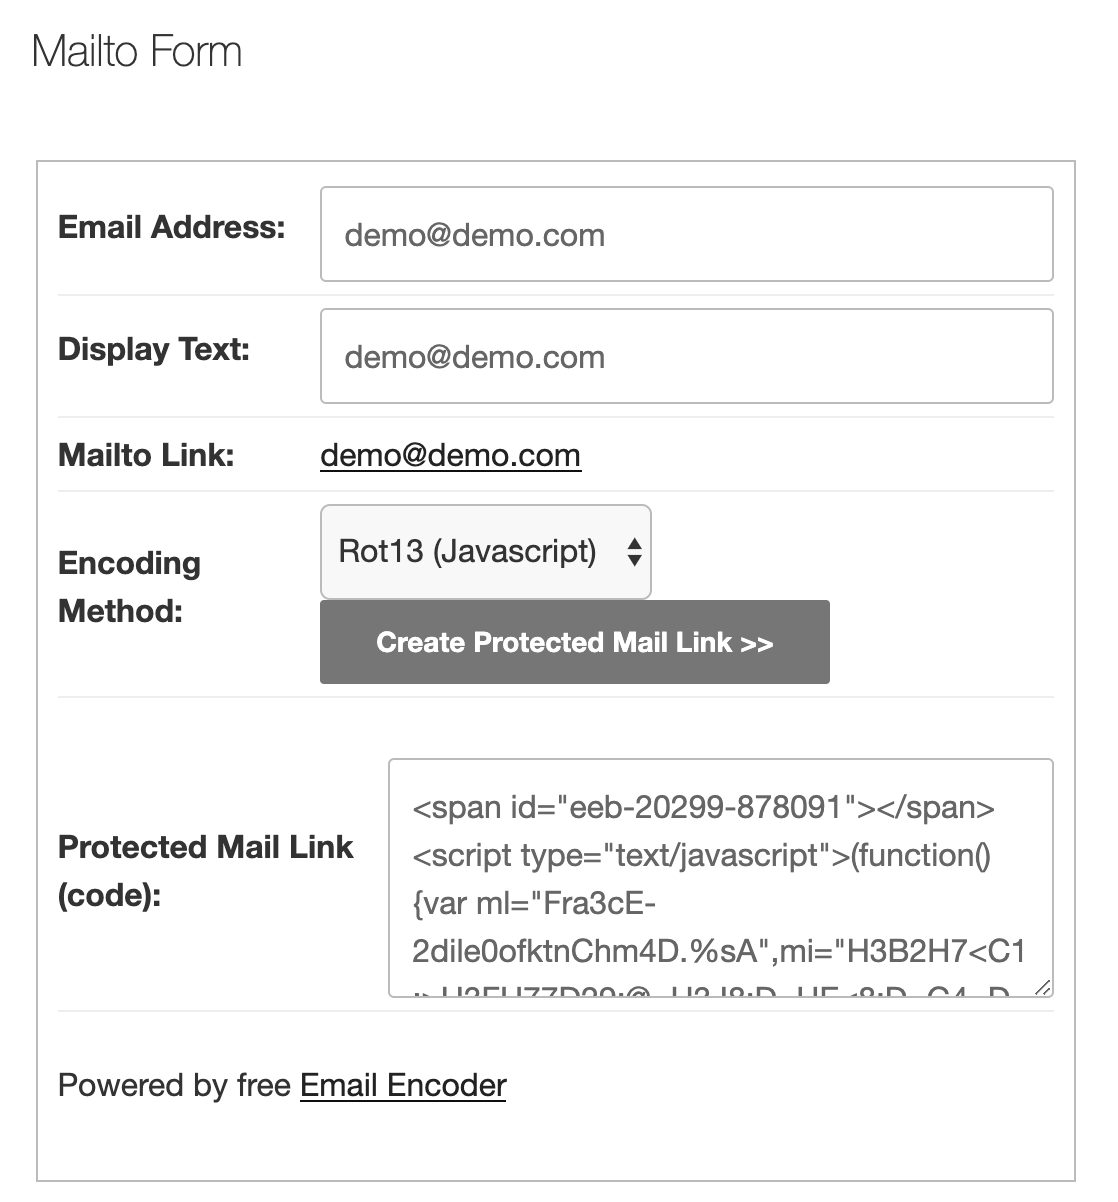
- Usa o formulario do codificador para crear scripts codificados manualmente
Compatibilidades
- O plugin funciona con case calquera tema e plugin. Algúns casos especiais requiren un tratamento específico. Máis abaixo podes ler máis sobre iso.
- Compatible co plugin Maintenance de WP Maintenance
- O tema Divi tamén está totalmente integrado
- O carrusel de imaxes de Jetpack tamén é compatible
Verificación gratuíta da web
Ofrecémosche unha ferramenta gratuíta para comprobar se a túa web contén correos electrónicos sen protexer. Podes usar o noso verificador de webs facendo clic aquí
Fácil de usar
Despois de activar o plugin, todos os enderezos de correo electrónico da túa web quedarán protexidos de inmediato.
Tamén ofrecemos shortcodes e funcións de modelo personalizados para protexer números de teléfono ou outro texto.
Soporte
- Documentación: despois de activar o plugin, consulta a pestana de axuda na páxina de opcións do plugin
- Documentación en wpemailencoder.com
- FAQ
Gústache este plugin?
Agradecementos
- Adam Hunter polo método de codificación «JavaScript Escape», tomado do seu plugin Email Spam Protection
- Tyler Akins polo método de codificación «JavaScript ASCII Mixer»
- A icona do título da páxina de opcións de administración foi creada por Jack Cai
Capturas
Instalación
- Vai a
Pluginsno menú de administración - Fai clic no botón
Engadir novo - Busca
Email Encodere fai clic en «Instalar agora», ou fai clic na ligazónSubirpara subiremail-encode-bundle.zip - Fai clic en
Activar plugin - Atoparás a páxina de axustes en «Axustes -> Email Encoder» dentro do teu escritorio de administración
Preguntas frecuentes
-
Como podo comprobar se un enderezo de correo electrónico (ou outro contido) está codificado?
-
Podes probalo de tres maneiras diferentes.
O modo máis sinxelo (e eficiente) é usar o noso verificador de webs, que revisa a túa web e detecta os correos electrónicos sen protexer. É totalmente gratuíto e podes atopalo aquí na nosa web.
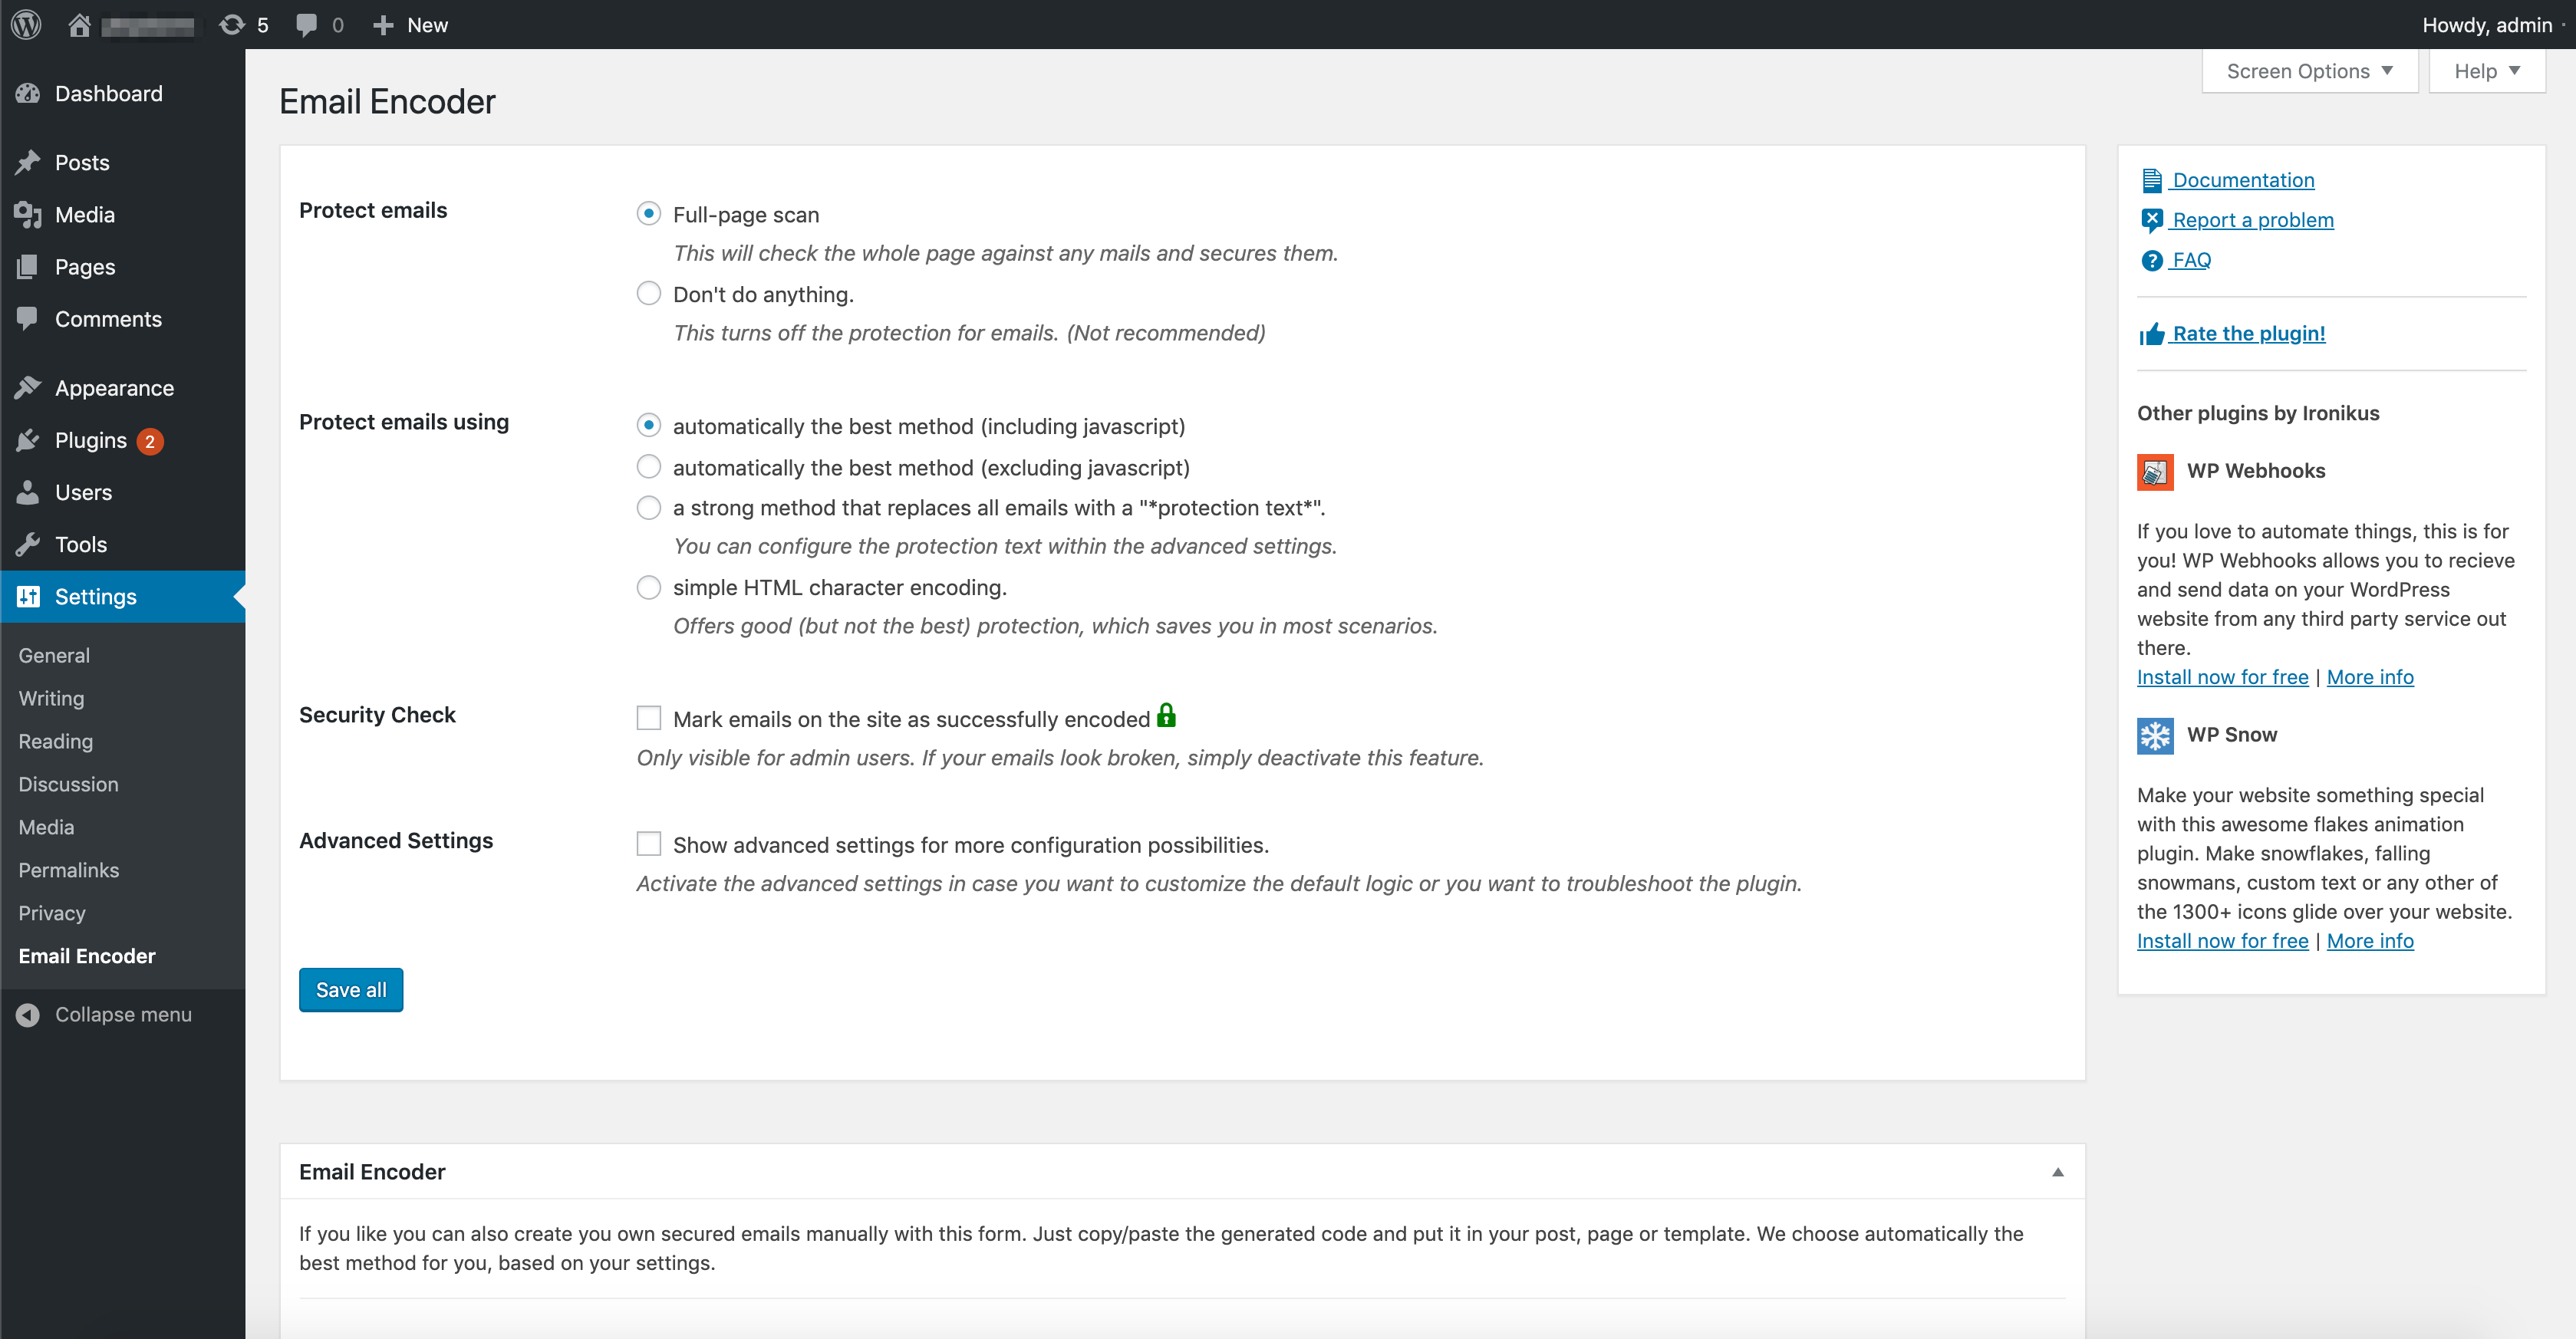
A segunda posibilidade é activar a opción do plugin (no panel de administración) chamada «Security Check».
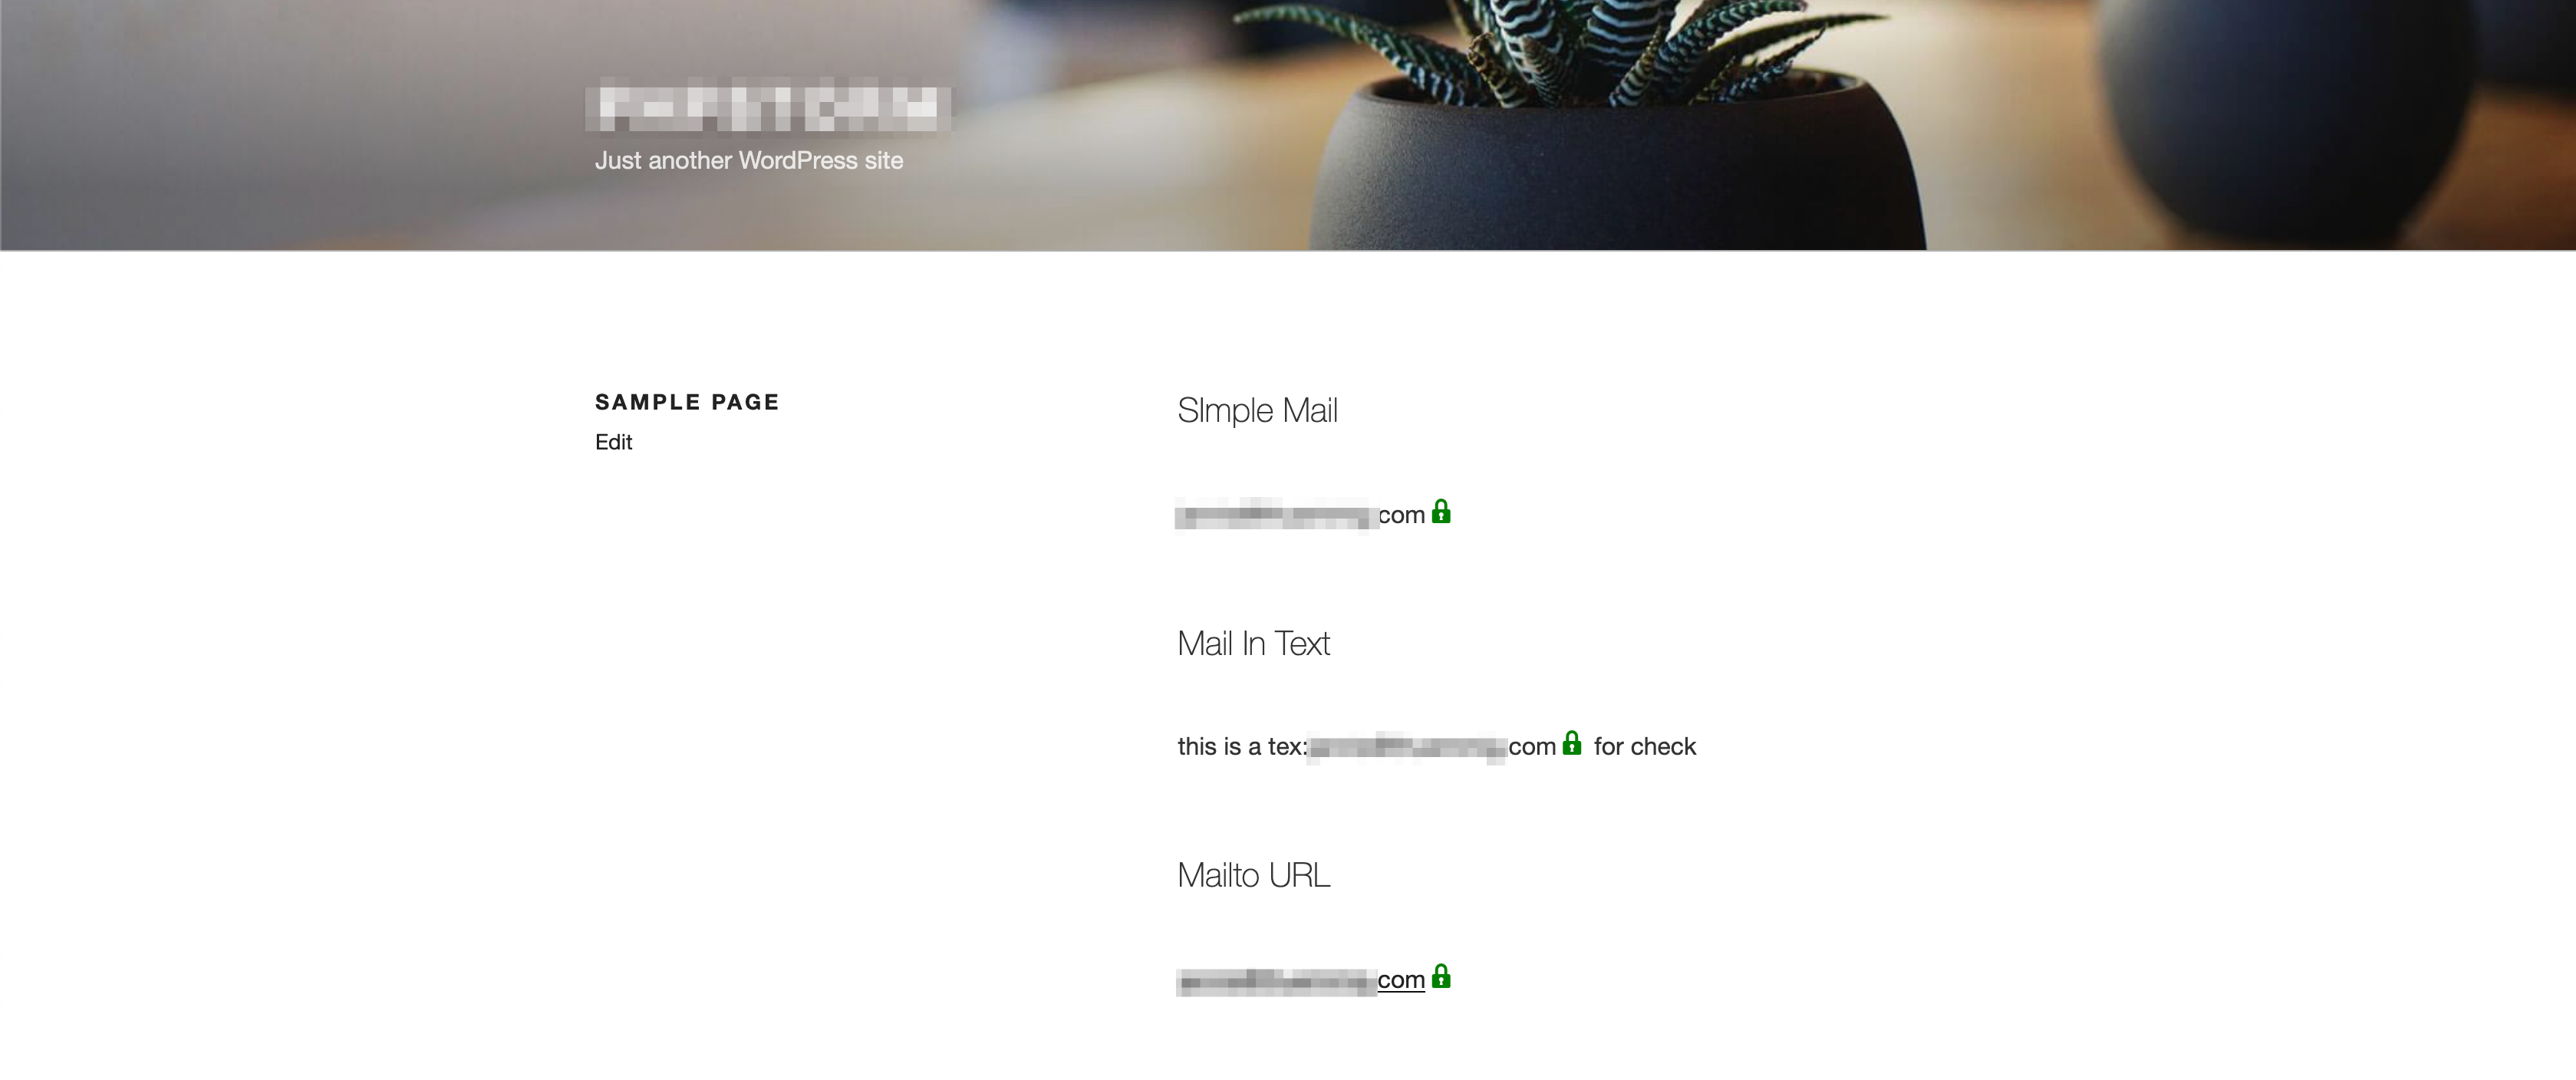
Cando esteas conectado e mires a páxina, aparecerá unha icona á dereita de cada enderezo de correo electrónico que confirma que se codificou correctamente. (Isto só vale para os correos que se mostran dentro da etiqueta body como HTML. Os correos dentro de atributos data ou da cabeceira non mostrarán esta icona, xa que doutro modo o sitio deixaría de funcionar.)A terceira posibilidade é comprobar ti mesmo o código fonte facendo clic co botón dereito na páxina e seleccionando Ver código fonte (o texto exacto depende do navegador).
Agora mostrarase o teu código fonte (real). O teu enderezo de correo electrónico non debería aparecer de forma lexible no código fonte.Importante: no inspector de elementos do navegador o enderezo de correo electrónico case sempre aparece visible, así que non te preocupes. Iso débese a que o inspector mostra unha representación en tempo real da páxina. Isto significa que un enderezo de correo electrónico codificado xa está descodificado e listo para que o use o visitante da páxina.
-
Como codifico os meus enderezos de correo electrónico?
-
Todos os enderezos de correo electrónico están protexidos automaticamente por defecto, así que non é necesario configurar nada máis.
Se queres personalizalo, tamén ofrecemos algúns axustes, shortcodes e funcións de modelo moi útiles. Consulta a páxina de axustes na túa web de WordPress ou a nosa documentación
Os visitantes verán todo con normalidade, pero o código fonte que hai detrás estará codificado.
Para obter máis información, consulta a seguinte páxina
-
Como codifico números de teléfono ou outro texto?
-
Só tes que usar o seguinte shortcode nas túas entradas:
[eeb_protect_content]35-01235-468113[/eeb_protect_content]Para outras partes do teu sitio podes usar a función de modelo
eeb_protect_content(). -
A miña web aparece rota despois de activar o plugin. Que fago?
-
Primeiro: non te asustes!
Simplemente crea unha solicitude de soporte no foro de soporte e responderemos o antes posible para axudarte. -
Como podo codificar o contido de BBPress, WP e-commerce ou outros plugins?
-
Todo o contido quedará protexido automaticamente. Se atopas algo que non funciona na túa instalación, estaremos encantados de axudarte!
O noso plugin é totalmente compatible con WP Webhooks e cos plugins creados mediante Pluginplate -
Podo usar caracteres especiais (como chinés)?
-
Si, desde a versión 1.3.0 tamén son compatibles os caracteres especiais.
Comentarios


Colaboradores e desenvolvedores
“Email Encoder – Protexe enderezos de correo electrónico e números de teléfono” é un software de código aberto. As seguintes persoas colaboraron con este plugin.
Colaboradores
“Email Encoder – Protexe enderezos de correo electrónico e números de teléfono” foi traducido a 9 idiomas. Grazas aos desenvolvedores polas súas contribucións.
Interesado no desenvolvemento?
Revisa o código, bota unha ollada aorepositorio SVN, ou subscríbete ao log de desenvolvemento por RSS.
Rexistro de cambios
2.5.5: September 21, 2026
- Corrección: na Lista de iconas de Elementor (e deseños similares de maquetadores) un correo electrónico protexido podía pasar a unha segunda liña debaixo da súa icona; agora a icona e o texto quedan exactamente onde os puxo o maquetador
- Corrección: con «Convert plain emails to images» activado, as ligazóns de teléfono protexidas mostraban unha imaxe rota en vez do número
- Corrección: os números de teléfono dentro do marcado de maquetadores de páxinas (por exemplo, unha Lista de iconas ou Caixa de icona de Elementor) agora están totalmente ocultos para os bots, incluída a etiqueta de accesibilidade, cando «tel» está definido en Protect custom href attributes
2.5.4: September 18, 2026
- Corrección: a icona de candado de «codificado correctamente», só para administradores, seguía aparecendo xunto aos correos electrónicos protexidos aínda co axuste Security Check desactivado (desde a 2.5.0)
- Corrección: as ligazóns de teléfono só con icona (por exemplo, a icona de teléfono nun bloque de Equipo ou de redes sociais) perdían a icona cando se engadía «tel» a Protect custom href attributes; agora a icona consérvase e o número de teléfono segue codificado
2.5.3: August 4, 2026
- Corrección: evitáronse os avisos de PHP inofensivos «DOMDocument::loadHTML(): Tag … invalid» (visibles en Query Monitor e nos rexistros de depuración) en páxinas con SVG integrado, por exemplo sitios creados con Elementor ou HivePress
2.5.2: July 14, 2026
- Corrección: en iPhone/iPad, unha ligazón de correo electrónico configurada para abrirse nunha nova pestana (ou aberta mediante «Abrir ligazón nunha nova pestana») podía mostrar un erro de Safari «cannot run the script»; agora as ligazóns de correo electrónico son ligazóns reais que abren a aplicación de correo sen problemas en todos os casos
2.5.1: July 9, 2026
- Corrección: en páxinas grandes, un correo electrónico en texto simple dentro dos datos de script integrado doutro plugin (por exemplo, a lista de Helpie FAQ) podía codificarse alí e romper ese script, mostrando contido en bruto no espazo debaixo do pé de páxina; agora os scripts integrados omítense de forma fiable
2.5.0: May 4, 2026
- Característica: páxina de axustes redeseñada: cabeceira de marca con logotipo e versión, deseño moderno e controis de formulario máis amigables
- Característica: reorganizáronse os axustes en pestanas máis claras, incluíndo unha pestana Exclusións dedicada e unha pestana Ferramentas máis ordenada que aloxa o Manual Email Encoder
- Característica: a pestana activa agora consérvase na URL para que as actualizacións da páxina e as ligazóns compartidas leven ao lugar correcto
- Característica: as confirmacións de gardado agora aparecen como un aviso centrado en vez de como un banner na parte superior da páxina
- Característica: botóns de acción na cabeceira para Email Protection Checker, Documentación, Informar dun problema, Copiar información de soporte e Deixar unha valoración, cada un con descricións emerxentes ao pasar o cursor
- Característica: o contido da axuda moveuse a unha pestana de Axuda dedicada
- Corrección: ao alternar o axuste «Show this page in the main menu item» xa non se activa un aviso de obsolescencia de PHP do núcleo de WordPress
- Corrección: as caixas de verificación sen marcar agora conservan correctamente o seu estado desactivado
- Corrección: a mensaxe de permisos insuficientes agora é traducible
- Corrección: varios pequenos retoques de accesibilidade, estados de foco e traducións na interface de administración
2.4.8: April 29, 2026
- Corrección: os correos electrónicos dentro das opcións despregables de
<select>agora móstranse correctamente en Firefox (e de forma consistente en todos os navegadores) - Corrección: o texto enriquecido e o marcado con estilo dentro das ligazóns mailto (módulos de texto de Divi 4, bloques de ligazón de Divi 5, etc.) agora consérvanse en vez de substituírse polo correo electrónico codificado
- Corrección: os correos electrónicos con ligazóns mailto agora móstranse correctamente no modo de codificación de imaxe cando se usan con maquetadores de páxinas como WPForms e Elementor
- Corrección: os correos electrónicos codificados que usan «best method (JavaScript disabled)» xa non mostran caracteres de marca de tempo soltos cando a folla de estilos do plugin se difire ou se elimina pola caché ou polas capas do maquetador
2.4.7: April 22, 2026
- Seguridade: escapouse a saída do atributo
data-enc-emailpara pechar un bypass de XSS informado por WPScan (seguimento de CVE-2026-2840)
2.4.6: April 8, 2026
- Corrección: resolveuse o aviso _load_textdomain_just_in_time en WordPress 6.7+
- Característica: engadiuse o botón «Copy Support Info» á barra lateral de administración para facilitar o diagnóstico de soporte
- Axuste: melloráronse o rendemento da carga dos axustes cunha inicialización en dúas fases
2.4.5: March 30, 2026
- Seguridade: corrixiuse unha vulnerabilidade XSS almacenada no shortcode eeb_mailto (CVE-2026-2840)
- Seguridade: substituíuse a execución insegura de JavaScript por innerHTML no método de codificación escape
- Seguridade: engadiuse o escape da saída para o texto de protección nos bloques noscript
- Seguridade: engadiuse o escape de atributos nos métodos de construción de ligazóns
- Seguridade: melloráronse a sanitización das entradas nas funcións de modelo
- Corrección: corrixiuse o aviso de obsolescencia de PHP 8.4 por parámetro nullable implícito
- Corrección: corrixiuse a discrepancia de licenza entre a cabeceira do plugin e o readme
- Axuste: resolvéronse todos os problemas de WordPress Plugin Check
- Axuste: substituíronse funcións de PHP obsoletas por equivalentes de WordPress
2.4.4: February 16, 2026
- Corrección: corrixiuse un fallo coa integración de Events Calendar cando o correo electrónico filtrado non está definido
2.4.3: February 3, 2026
- Cambio: melloras internas significativas para a estabilidade e a mantibilidade a longo prazo
- Corrección: reducíronse posibles erros en casos límite
- Axuste: melloráronse a consistencia da lóxica de validación interna
2.4.2: January 16, 2026
- Corrección: fallo ao obter os axustes demasiado cedo no gancho init que podía causar problemas de compatibilidade con outros plugins
2.4.1: January 15, 2026
- Corrección: corrixiuse un fallo polo que o método get_settings() podía fallar en condicións especiais
2.4.0: January 8, 2026
- Fix: Correccións de fallos
2.3.9: December 30, 2025
- Fix: Correccións de fallos
2.3.8: December 26, 2025
- Fix: Correccións de fallos
2.3.7: December 25, 2025
- Fix: Correccións de fallos
2.3.6: December 24, 2025
- Fix: Correccións de fallos
2.3.5: December 24, 2025
- Corrección: corrixiuse un problema ao engadir arquivos js e css en algunhas configuracións de servidor
- Axuste: melloras menores
2.3.4: December 23, 2025
- Corrección: corrixiuse un problema da 2.3.0 que impedía que o plugin funcionase correctamente
- Cambio: o mínimo compatible é PHP 7.4
- Axuste: varios pequenos axustes, correccións de fallos e melloras
- Axuste: mellorouse a compatibilidade con PHP 7.4 antigo
2.3.3: December 23, 2025
- Corrección: establécese temporalmente a 2.2.5 como reversión para corrixir un fallo na última versión
2.3.0: December 22, 2025
- Corrección: parche de seguridade (XSS)
- Axuste: cambiouse a estrutura de arquivos e modernizouse o código para futuras actualizacións, con retrocompatibilidade
2.2.5: November 11, 2025
- Corrección: corrixiuse un fallo coa xeración de imaxes
2.2.4: October 28, 2025
- Axuste: compatibilidade co plugin HivePress
2.2.3: October 16, 2025
- Corrección: corrixíronse algúns avisos de PHP 8.4+
- Corrección: as traducións cárganse a tempo
- Axuste: compatibilidade con WP 6.8.3
2.2.1: February 11, 2024
- Axuste: parche de seguridade
- Axuste: ofrécese compatibilidade se a biblioteca GD non está activada
- Axuste: compatibilidade con WP 6.4.3
- Corrección: corrixíronse algúns avisos de PHP 8.2+
- Corrección: corrixíronse as traducións automáticas para WPML: https://wpml.org/errata/email-encoder-protect-email-addresses-and-phone-numbers-there-is-a-problem-connecting-to-automatic-translation/
2.2.2: June 15, 2024
- Axuste: parche de seguridade menor (multisitio)
- Axuste: engadíronse as etiquetas
ao HTML permitido para os shortcodes - Axuste: aplícase o filtrado de contido antes de executar os shortcodes para [eeb_protect_content]
2.2.1: February 11, 2024
- Axuste: parche de seguridade
- Axuste: ofrécese compatibilidade se a biblioteca GD non está activada
- Axuste: compatibilidade con WP 6.4.3
- Corrección: corrixíronse algúns avisos de PHP 8.2+
- Corrección: corrixíronse as traducións automáticas para WPML: https://wpml.org/errata/email-encoder-protect-email-addresses-and-phone-numbers-there-is-a-problem-connecting-to-automatic-translation/
2.2.0: January 11, 2024
- Característica: exclúe da protección as páxinas con parámetros de consulta (axuste avanzado: Exclude URL parameters from protection)
- Axuste: optimizouse o rendemento da carga de Javascript e estilos
- Dev: engadiuse un novo gancho de filtro «eeb/frontend/apply_protection» para impedir manualmente a protección de determinadas páxinas
- Dev: engadiuse un novo gancho de filtro «eeb/validate/is_query_parameter_excluded» para filtrar as exclusións de parámetros de consulta
2.1.10: January 09, 2024
- Arquivos de axuda optimizados
- Melloras para PHP 8.x
- Parche de seguridade
2.1.9: November 11, 2023
- Ligazóns de wp.org optimizadas
- Parche de seguridade
2.1.8: August 27, 2023
- Parche de seguridade para unha vulnerabilidade XSS no shortcode [eeb_mailto] ao usar a etiqueta «email» (grazas a Wordfence)
2.1.7: June 23, 2023
- Axuste: ofrécese compatibilidade con Avada Builder
2.1.6: May 10, 2023
- Axuste: ofrécese compatibilidade con Bricks Builder
- Axuste: optimizouse o rendemento das integracións
2.1.5: May 10, 2023
- Característica: novos axustes avanzados para protexer as solicitudes de administración e ajax
- Característica: novo axuste avanzado para activar o formulario de Email Encoder na portada
- Axuste: mellor validación das etiquetas de script
- Axuste: cambiáronse as ligazóns antigas de ironikus.com a wpemailencoder.com
- Axuste: optimizouse a lóxica do formulario do codificador para aforrar rendemento
- Axuste: varias optimizacións de rendemento
- Axuste: o axuste «Activate the encoder form» pasou a ser obsoleto
- Corrección: nalgunhas ocasións, os sitios con backend non funcionaban correctamente co contido en búfer
2.1.4: April 06, 2023
- Ofrecida compatibilidade para atributos HTML que comezan co carácter @ ()
- Excluíronse tipos de arquivo adicionais da codificación automática de imaxes que conteñen o signo @: webp, bmp, tiff, avif
- Obsoleto o filtro de widget por non ter xa ningunha utilidade
- Corrección do aviso obsoleto de preg_split sobre o $limit definido como null
2.1.3: February 04, 2021
- Axuste: Email Encoder agora funciona na súa propia web: https://wpemailencoder.com/
- Axuste: a función eeb_mailto agora admite os métodos de codificación por defecto se non se indica ningún método específico
- Axuste: textos e descricións optimizados
- Corrección: evitouse un erro coa propiedade $id_base sen definir
2.1.2: July 30, 2021
- Corrección: evitouse un aviso por unha entrada sen definir no obxecto global
- Corrección: revalídase o texto mostrado do formulario de codificación da portada (mediante [eeb_form] ou eeb_form();) para evitar cross site scripting baseado en usuarios
- Corrección: erro fatal se non se indicaba o contido
- Axuste: icona de codificación centralizada para unha mellor usabilidade
- Dev: novo filtro eeb/validate/get_encoded_email_icon para personalizar a icona de codificación
2.1.1: April 07, 2021
- Axuste: engadíronse imaxes svg á lista de exclusión de imaxes
- Dev: novo filtro eeb/validate/excluded_image_urls para filtrar a lista de imaxes excluídas
2.1.0
- Característica: novo axuste avanzado para protexer automaticamente atributos de ligazón personalizados como tel:, file:, ftp:, skype:, etc. (Protect custom href attributes)
- Axuste: axustouse a documentación de JS
- Axuste: axustouse o arquivo readme
2.0.9
- Corrección: problema con etiquetas de atributos de codificación suave non validadas correctamente nos atributos do DOM
- Corrección: problema con atributos de codificación suave non validados correctamente en etiquetas especiais de codificación suave para o filtro de contido
- Axuste: optimizouse o rendemento do filtrado suave de atributos
- Dev: engadiuse un novo filtro para permitir personalizar o texto de mailto: https://wpemailencoder.com/filter-email-encoder-mailto-text/
2.0.8
- Característica: o shortcode [eeb_protect_content] agora admite un novo atributo chamado do_shortcode=”yes” que permite executar todos os shortcodes dentro da área de contido indicada
- Axuste: engadiuse unha nova ligazón para o Email Checker (permite comprobar se todos os teus correos electrónicos están codificados)
- Axuste: optimizáronse o deseño e os textos
- Corrección: a ligazón da documentación na páxina de axustes non funcionaba
- Dev: o filtro eeb/frontend/shortcode/eeb_protect_content agora contén unha nova variable chamada $original_content (https://wpemailencoder.com/filter-eeb_protect_content-shortcode/)
2.0.7
- Característica: subliña os correos electrónicos convertidos en imaxe (personalizable)
- Característica: integración co plugin Google Site Kit – https://wordpress.org/plugins/google-site-kit/
- Característica: integración co plugin the events calendar – https://de.wordpress.org/plugins/the-events-calendar/
- Axuste: suavizouse a regex para recoñecer espazos antes das etiquetas de peche
2.0.6
- Característica: eliminamos por completo todos os anuncios de márketing externos! Goza do noso plugin sen distraccións! 🙂
- Característica: compatibilidade total co maquetador Oxygen
- Axuste: optimizáronse os PHPDocs e os comentarios
- Axuste: optimizouse a funcionalidade is_post_excluded
- Dev: novo filtro: eeb/validate/filter_page_content – https://wpemailencoder.com/filter-to-manipulate-raw-page-content/
- Dev: novo filtro: eeb/validate/filter_content_content – https://wpemailencoder.com/filter-to-manipulate-raw-hook-content/
- Dev: novo filtro: eeb/validate/is_post_excluded – https://wpemailencoder.com/filter-excluded-posts-list/
- Dev: novo filtro: eeb/settings/pre_filter_fields – https://wpemailencoder.com/pre-filter-email-encoder-settings/
2.0.5
- Característica: codificación suave de todas as etiquetas HTML + novo elemento de axustes (isto evitará que plugins complexos deixen de funcionar)
- Dev: novo filtro para a aleatorización dos métodos de escape de javascript
2.0.4
- Característica: exclúe as etiquetas script da codificación
- Corrección: revalídanse e elimínanse as secuencias de escape para a función encode_escape
- Corrección: devólvese o contido do shortcode eeb_mailto en vez de imprimilo
2.0.3
- Característica: inclúese a integración co tema Divi
- Axuste: optimizouse a integración con Jetpack para filtrar tamén as etiquetas de descrición dos atributos de imaxe
- Axuste: filtrado suave das etiquetas de marcador de posición html
- Axuste: permite que as etiquetas de modelo tamén funcionen co axuste do plugin en «Do nothing»
- Corrección: só se codificaba suavemente de forma correcta unha coincidencia dos atributos suaves
- Corrección: a función js de escape eliminaba todos os ceros dos correos electrónicos
2.0.2
- Característica: novo elemento de axustes para incluír scripts personalizados no pé de páxina e non na cabeceira
- Característica: compatibilidade co plugin «Maintenance» de WP Maintenance
- Axuste: eliminamos o noso xestor de traducións principal para que as traducións do plugin en WordPress.org volvan estar dispoñibles.
- Axuste: optimizouse o código PHP segundo os estándares de WordPress
- Axuste: tamén se carga dashicons se só está marcado «show_encoded_check» e a protección está en «Do nothing»
- Axuste: a ligazón eeb_mailto tamén está dispoñible coa protección en «Do nothing»
- Corrección: WP CLI non funcionaba con este plugin activo (debido ao filtro de búfer activo)
- Corrección: os correos electrónicos non se codificaban correctamente se se elixía «Do nothing» como axuste e se usaba o shortcode eeb_mailto
2.0.1
- Corrección: inclúese o requisito de funcións de modelo que faltaba
- Axuste: idiomas limpados
2.0.0
- LE ISTO ANTES DE ACTUALIZAR
- ESTA É UNHA VERSIÓN COMPLETAMENTE REESTRUTURADA DO PLUGIN. AÍNDA QUE DEDICAMOS MOITO TEMPO A FACER O PLUGIN O MÁIS RETROCOMPATIBLE POSIBLE, AGRADECERÍAMOS QUE PROBES ESTA VERSIÓN ANTES DE ACTUALIZAR.
- O PLUGIN RECIBIU UNHA RENOVACIÓN COMPLETA E AGORA OFRECE CARACTERÍSTICAS MÁIS OPTIMIZADAS E UNHA INTERFACE DE USUARIO SUPERSINXELA. ATOPARÁS TODOS OS CAMBIOS MÁIS ABAIXO.
- Característica: versión completamente reescrita do teu plugin favorito
- Característica: presentamos a PROTECCIÓN COMPLETA DO SITIO (protexe automaticamente TODOS os correos electrónicos da túa páxina)
- Característica: axustes simplificados (limpamos moito os axustes, pero aínda podes recuperar a túa antiga páxina de axustes activando a caixa de verificación avanzada 🙂 )
- Característica: característica para detectar automaticamente o mellor método de protección
- Característica: elixe a intensidade das túas proteccións entre catro novos axustes
- Característica: engadiuse a icona de verificación de seguridade para administradores aos campos de entrada codificados e aos correos electrónicos e textos simples codificados, así como a todos os shortcodes
- Característica: protexe tamén o contido de cada shortcode
- Característica: crea imaxes a partir de enderezos de correo electrónico
- Característica: protexe automaticamente a sección da cabeceira
- Característica: engadíronse e reestruturáronse shortcodes. Para ver a lista completa de shortcodes, consulta este artigo: https://wpemailencoder.com/available-shortcodes/
- Característica: axuste para desactivar por completo o formulario do codificador
- Característica: elixe converter correos electrónicos en texto simple en ligazóns mailto como característica adicional
- Característica: o filtro pasa de aplicarse en «wp» a «init» (isto permite tamén obter algúns valores ajax para analizalos xa codificados)
- Característica: verificador de webs para buscar correos electrónicos sen protexer no teu sitio. Segue esta URL para obter máis información: https://wpemailencoder.com/email-protection-checker/
- Axuste: retrocompatibilidade cos novos axustes do plugin
- Axuste: rendemento completamente optimizado (eliminamos todo o que non é necesario, incluímos unha mellor caché de obxectos e moito máis)
- Axuste: optimizáronse as combinacións de filtros
- Corrección: a lóxica antiga rompía algunhas codificacións de correo electrónico, especialmente con etiquetas personalizadas. Corrixímolas todas
- Corrección: corriximos un montón de fallos da versión anterior
- Dev: código reescrito segundo os estándares máis recentes de WordPress
- Dev: un montón de novos filtros e accións de WordPress. Para ver a lista completa, consulta https://wpemailencoder.com/
- Obsoleto: eliminamos as funcións obsoletas. Asegúrate de actualizar a túa lóxica personalizada aos estándares máis recentes.
1.53
- LE ISTO ANTES DE ACTUALIZAR
- ESTE PLUGIN REESTRUTURARASE NA PRÓXIMA ACTUALIZACIÓN
- PARA PREPARARTE, ATOPARÁS MÁIS ABAIXO UNHA LISTA COS CAMBIOS QUE TE ESPERAN
-
- O plugin simplificarase usando automaticamente a mellor protección para o teu sitio
-
- O plugin protexerá o teu sitio de inmediato
-
- Presentamos unha protección en todo o sitio, non só baseada en shortcodes de WordPress (isto inclúe protección para o teu sitio COMPLETO)
-
- Poderás elixir o tipo de protección. Estarán dispoñibles: automática (con Javascript), automática (sen Javascript), texto de protección e codificación de entidades
-
- A estrutura do plugin optimizarase segundo os estándares actuais de WordPress
-
- Alterna entre a protección completa do sitio e só os filtros de WordPress
-
- (Opcional) Protexe os correos electrónicos convertíndoos en imaxes PNG (cando proceda)
-
- Método round-robin para a protección baseada en javascript (elixe automaticamente o mellor método entre métodos de protección similares)
-
- Un montón de correccións de fallos
-
- Todos os axustes serán totalmente compatibles en calquera combinación
-
- O formulario de codificación seguirá existindo
-
- Todos os axustes que estaban dispoñibles na versión antiga e o estarán na nova son retrocompatibles
-
- Mostra un aviso de administración en todos os correos electrónicos codificados (cando proceda)
- ###################
- A ACTUALIZACIÓN LANZARASE DURANTE OUTUBRO
- Axuste: presentamos o noso novo socio MailOptin
1.5.2
- Axuste: engadida unha ventá emerxente para a mensaxe de éxito de administración dun correo electrónico oculto
- Corrección: corrixido o fallo da función antispambot() non dispoñible
- WP Webhooks asume o desenvolvemento (https://wp-webhooks.com)
1.51
- 2019-03-25
- correccións de fallos menores
- 161.000 descargas; 30.000 instalacións
1.4.6
- Corrixido o fallo coas imaxes png e gif retina
1.4.5
- Corrixido o fallo dos parámetros ?
1.4.4
- Corrixido: omítense as imaxes adaptables que conteñen @
1.4.3
- Contido cambiado
1.4.2
- Corrixida unha posible vulnerabilidade xss
1.4.1
- Corrixida a conservación das clases nas ligazóns mailto
1.4.0
- Corrixido o fallo do enderezo de correo electrónico preenchido nos campos de entrada
- Engadida a opción de texto de protección para contido codificado (distinto dos enderezos de correo electrónico)
1.3.0
- Tamén é compatible con caracteres especiais nos métodos javascript, como é, â, ö, caracteres chineses, etc.
- Corrixido o fallo ao desmarcar as opcións «use shortcode» e «use deprecated»
1.2.1
- Corrixido o fallo do erro de index php
1.2.0
- Engadido un filtro para o contido do formulario do codificador (eeb_form_content)
1.1.0
- Engadidos filtros para cambiar a expresión regular das ligazóns mailto e dos enderezos de correo electrónico
- Corrixido o fallo: non codificar ao cargar o panel de administración
1.0.2
- Corrixido o fallo da ligazón de «axustes» incorrecta
- Corrixido o fallo ao eliminar shortcodes do feed RSS
1.0.1
- Corrixida a compatibilidade con PHP (a mesma que WordPress)
1.0.0
- AGORA SÓ É COMPATIBLE CON WP 3.4.0+
- Corrixido o fallo que eliminaba os valores dos axustes ao anular o rexistro (agora eliminaranse ao desinstalar)
- Corrixido o fallo: tamén era posible definir o texto de protección con RSS desactivado
- Corrixido o fallo ao gardar os axustes das metacaixas
- Engadida a opción de admitir shortcodes en widgets
- Engadida a opción de eliminar shortcodes do feed RSS
- Eliminada a opción do método «random»
- Cambiados os nomes da acción e do shortcode (prefixados con eeb_); opcionalmente seguirán admitíndose os nomes antigos
- Engadida a función de modelo para crear o formulario do codificador
- Cambiados os nomes de clase e id do formulario do codificador
0.80
- Engadidos os axustes de pantalla
- Rexistradas as metacaixas
- Corrixido o fallo do método aleatorio
- Solución alternativa para mostrar caracteres especiais (como chinés); só funciona con enc_html
0.71
- Opción para crear un elemento de menú propio (no panel de administración) para este plugin
- Opción para mostrar a comprobación de «codificado correctamente»
- Corrixido o fallo que mostraba erros por chamar a unha función de tradución incorrecta
- Corrixido o fallo que mostraba sempre a comprobación de codificación no sitio (para o método de codificación html)
- Engadida unha solución alternativa para gardar caixas de verificación desactivadas na táboa de opcións
- Corrixido o fallo polo que a comprobación de codificación tamén se aplicaba á saída do formulario de codificación
0.70
- Corrixido o fallo cos parámetros extra
- Cambiáronse os textos e engadíronse pestanas de axuda na páxina de opcións de administración
- Cambiouse a comprobación visual dos correos/contido codificados mostrando unha icona e unha mensaxe de éxito
- Resolto que todos os atributos das ligazóns mailto se manteñan ao codificar
0.60
- Engadido o gancho «init_email_encoder_form» para engadir filtros personalizados (doutros plugins)
- Engadida a encapsulación de código JavaScript para o método ASCII
- Resolto o fallo de reinstalación para establecer o método de codificación correcto
- Corrixido o fallo dos shortcodes codificados co método HTML
0.50
- Engadido un método de codificación para todo tipo de contidos (función de modelo e shortcode «encode_content»)
- Engadido un parámetro extra para atributos html adicionais (p. ex. target=”_blank”)
- Engadida a opción para omitir a codificación automática de certas entradas
- Engadida a opción de texto de protección personalizado
- Eliminado o cartafol «method». Xa non é posible engadir métodos propios.
- Outros pequenos cambios e algunha refactorización
0.42
- Fallo das opcións de Widget Logic
0.41
- Corrixido un fallo mellorando a expresión regular das ligazóns mailto
- Cambiouse o atributo de script
languageportype - O script só se carga na páxina de opcións (esperamos que isto resolva o problema do conmutador do escritorio que teñen algunhas persoas)
- Engadida a compatibilidade co filtro widget_content do plugin Logic Widget
0.40
- Engadida a opción para definir clases CSS
- Mellorada a protección RSS
- Eliminada a clase Lim_Email_Encoder (agora todo o xestiona a clase principal)
- Activada a caixa de verificación de axustes para filtrar entradas
- Corrixidos avisos de PHP / WP
- Engadido un parámetro para os métodos de codificación: $obj
0.32
- Corrixido o fallo de IE
- Fallo cos correos electrónicos en texto simple
- Parámetro «method» opcional para a etiqueta e a función de modelo, p. ex. [encode_email email=”test@domain.com” method=”ascii”]
- Pequenos axustes
0.31
- Corrixido un pequeno fallo (nome de variable $priority incorrecto na liña 100 de email-encoder-bundle.php)
0.30
- Engadida a protección para correos electrónicos nos feeds RSS
- Melloráronse o filtrado das etiquetas [encode_email … ]
- Melloráronse os métodos ASCII e Escape e engadiuse unha mensaxe noscript
- Resolto un fallo de opcións (codificar ligazóns mailto VS codificar correos electrónicos en texto simple)
- Fixéronse algúns axustes cosméticos na páxina de opcións
- Refactorización do código
0.22
- Primeiro descodifica as entidades antes de codificar o correo electrónico
- Engadíronse máis filtros wp para a codificación
0.21
- Cambiouse o formulario do codificador: marcado HTML e JavaScript
- Fixéronse algúns pequenos axustes e corrixíronse pequenos fallos
0.20
- Implementouse a internacionalización (incluíndo a tradución para nl_NL)
- Melloráronse a interface de usuario da páxina de axustes de administración e do formulario do codificador
- Engadida a función de modelo: encode_email_filter()
- Mantivéronse e engadíronse só métodos de codificación de alta calidade
- Reestruturouse o código e cambiáronse os nomes de métodos e variables dentro das clases
- Eliminado o terceiro parámetro $encode_display dos métodos de codificación; o texto mostrado sempre debe estar codificado
- Engadido o prefixo «lim_email_» aos métodos de codificación
0.12
- Nada cambiou, pero a 0.11 tiña algúns erros porque faltaba o directorio /methods no repositorio.
0.11
- tamén é posible usar a etiqueta de codificación en widgets activando a opción «filter widget»
0.10
- Funciona con PHP4 e PHP5
- Métodos: default_encode, wp_antispambot, anti_email_spam, email_escape, hide_email
- Usa as etiquetas:
[email_encode email=".." display=".."],[email_encoder_form] - Función de modelo:
email_encode()