Descrición
Este é Cookie Compliance for WordPress — o compoñente para WordPress de Cookie Compliance, a plataforma de xestión do consentimento de Hu-manity.co. (Antes publicábase como «Compliance by Hu-manity.co» e, antes diso, como «Cookie Notice».) Un único produto: este plugin executa o banner de consentimento no teu sitio de WordPress e o panel de Cookie Compliance é onde o configuras, xestionas todos os dominios que tes e gardas os teus rexistros de consentimento.
Cookie Compliance é unha plataforma de xestión do consentimento (CMP) completa que ofrece características automatizadas de cumprimento e controis de deseño avanzados nunha aplicación web de última xeración. Cookie Compliance permite que as webs adopten un enfoque proactivo ante as leis de protección de datos e de consentimento. É a primeira solución que ofrece Intentional Consent, un novo marco de consentimento que incorpora as últimas directrices de máis de 100 países e os estándares emerxentes de organizacións internacionais líderes como o IEEE e o European Center for Digital Rights (noyb.eu). Cookie Compliance ofrece unha experiencia atractiva e de varios niveis e inclúe novas opcións e controis para que os visitantes do sitio entendan mellor as decisións sobre a privacidade dos datos e participen nelas.
Podes usar este plugin de dúas maneiras. No modo Banner Only funciona por si só, sen conta, e ofréceche o banner de consentimento e os seus axustes. No modo conectado — gratuíto ou de pago — inicias sesión en Cookie Compliance desde WordPress e o plugin desbloquea as características da plataforma que se indican a continuación: bloqueo automático de scripts, categorías de finalidade, rexistros de consentimento, modos de consentimento de Google, Microsoft e Facebook, banners multilingües e xestión de varios dominios. As dúas listas seguintes indican exactamente que características pertencen a cada modo.
A nosa aplicación web Cookie Compliance introduce un xeito máis ético e proactivo de obter e xestionar o consentimento. Esta versión inicial do emerxente marco Intentional Consent é o resultado do traballo continuo de Hu-manity.co con grandes empresas da lista Fortune 500, gobernos e organizacións de normalización, que cren que a relación desequilibrada entre consumidores e empresas é insostible no que respecta á privacidade dos datos e ao consentimento en liña. Poñémola á disposición de todos os propietarios e operadores de webs que comparten esta crenza e apoian a nosa misión de eliminar os padróns escuros no consentimento en liña.
Matt Sinderbrand – Chief Platform Officer, Hu-manity.co
Modo Banner Only (este plugin por si só, sen conta)
Cookie Compliance for WordPress ofrece un banner sinxelo e personalizable para a túa web que axuda a que cumpra certos requisitos de consentimento de cookies.
Características do banner:
- Mensaxe de aviso personalizable
- Consentimento ao facer clic, desprazarse ou pechar
- Opcións de caducidade de varias cookies
- Ligazón á páxina de Política de Privacidade
- Sincronización da páxina de Política de privacidade de WordPress
- Compatible con WPML e Polylang
- Amigable co SEO
- A integración con WP Consent API rexistra Cookie Compliance como a plataforma de xestión do consentimento activa en WP Consent API cando ese plugin complementario gratuíto está activo — sen necesidade de conta —, de xeito que os plugins cooperativos como WooCommerce, Google Site Kit, Burst Statistics, WP Statistics, AddToAny e Pixel Manager for WooCommerce se axustan automaticamente ao consentimento que os teus visitantes dan no banner.
Modo conectado (este plugin + o panel de Cookie Compliance)
Coa sesión iniciada en Cookie Compliance, cun plan gratuíto ou de pago, tes acceso ás directrices de formato e aos requisitos técnicos de cumprimento máis actualizados de máis de 100 países e xurisdicións legais.
Características do banner:
- Intentional Consent ofrece 3 botóns equivalentes para que os visitantes do sitio poidan aceptar ningunha, algunhas ou todas as cookies mediante opcións agrupadas chamadas Data Access Levels (niveis de acceso aos datos). Os Data Access Levels melloran a conversión do consentimento e eliminan o padrón escuro das opcións enganosas e desiguais na primeira capa. Cumpre o principio de igualdade de opcións establecido polo RXPD e outras leis de protección de datos.
- O selector da duración do consentimento dálle ao visitante o control sobre canto tempo segue sendo válido o seu consentimento no teu sitio. Permite que o teu sitio se axuste ás directrices recentes das autoridades de protección de datos da UE, que indican que o consentimento de cookies non debe ser válido durante máis de 6 meses.
- As categorías de finalidade das cookies facilitan que os visitantes da web personalicen o seu consentimento por categoría. Cumpre os requisitos de consentimento afirmativo e expreso (opt-in) establecidos polo RXPD e outras leis de protección de datos.
- As métricas de consentimento mostran o rexistro de consentimento do visitante e unha lista de terceiros bloqueados / permitidos directamente no nivel ampliado do banner. Cumpre as últimas indicacións das autoridades de protección de datos da UE, como a CNIL (Francia) e o ICO (Reino Unido).
- O Privacy Paper personalizable ofrece información útil para mellorar a comprensión do visitante sobre os riscos e beneficios de compartir datos. Permíteche resumir os compoñentes principais do aviso de privacidade do teu sitio e axústase ao principio de información establecido polas normas do RXPD para obter un consentimento válido.
- O contacto de privacidade configurable permíteche proporcionar a información de contacto do responsable de privacidade de datos dunha empresa, así como ligazóns útiles a formularios de solicitude dos interesados e outros recursos sobre privacidade de datos. Axústase ao principio de información establecido polas normas do RXPD para obter un consentimento válido.
Características do panel de Cookie Compliance:
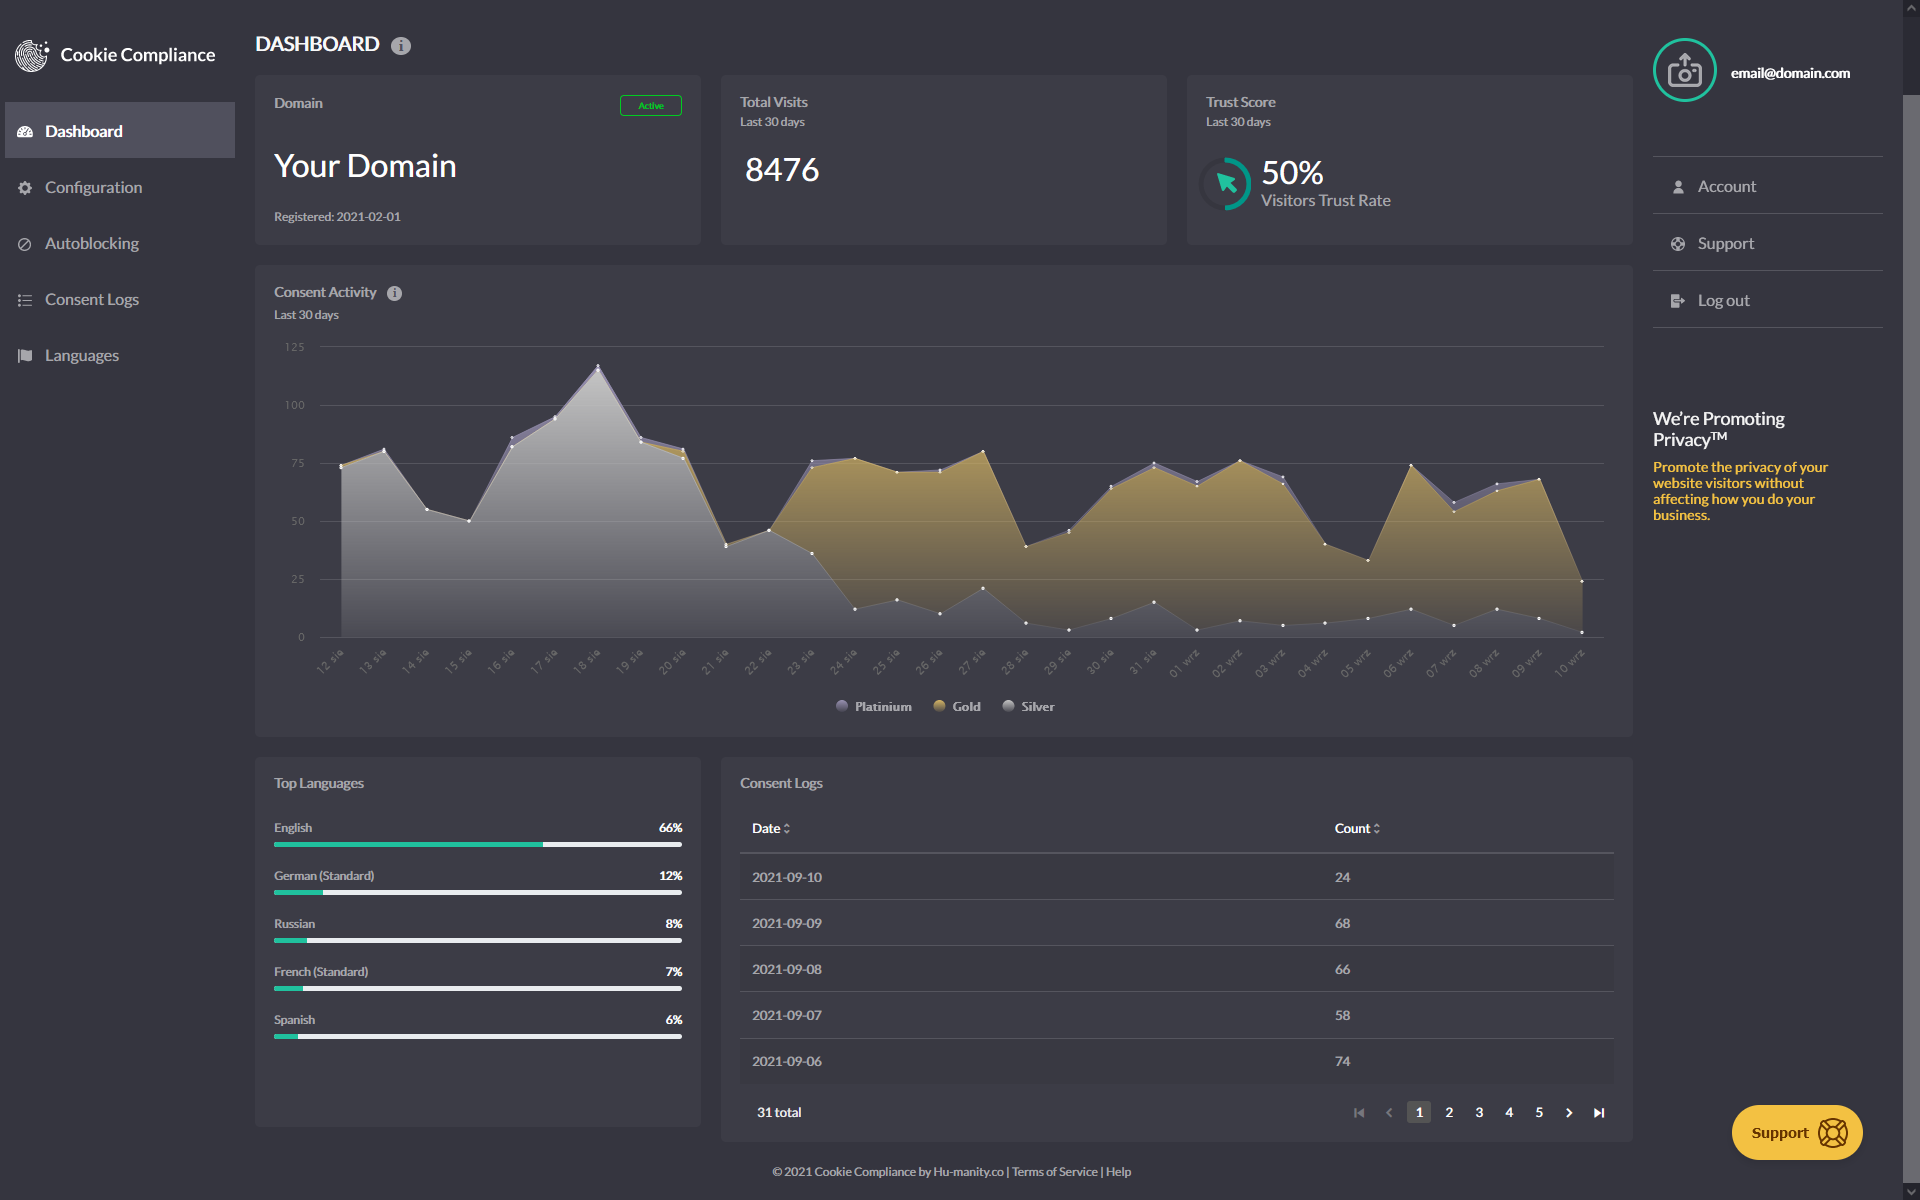
- O panel de analíticas de consentimento mostra datos de eventos sobre o número de visitas e ofrece unha «puntuación de confianza» para axudarche a seguir como establecen o seu consentimento os visitantes do sitio. Fai axustes no teu banner para mellorar a taxa de aceptación de cookies e supervisa o progreso co gráfico de actividade do consentimento.
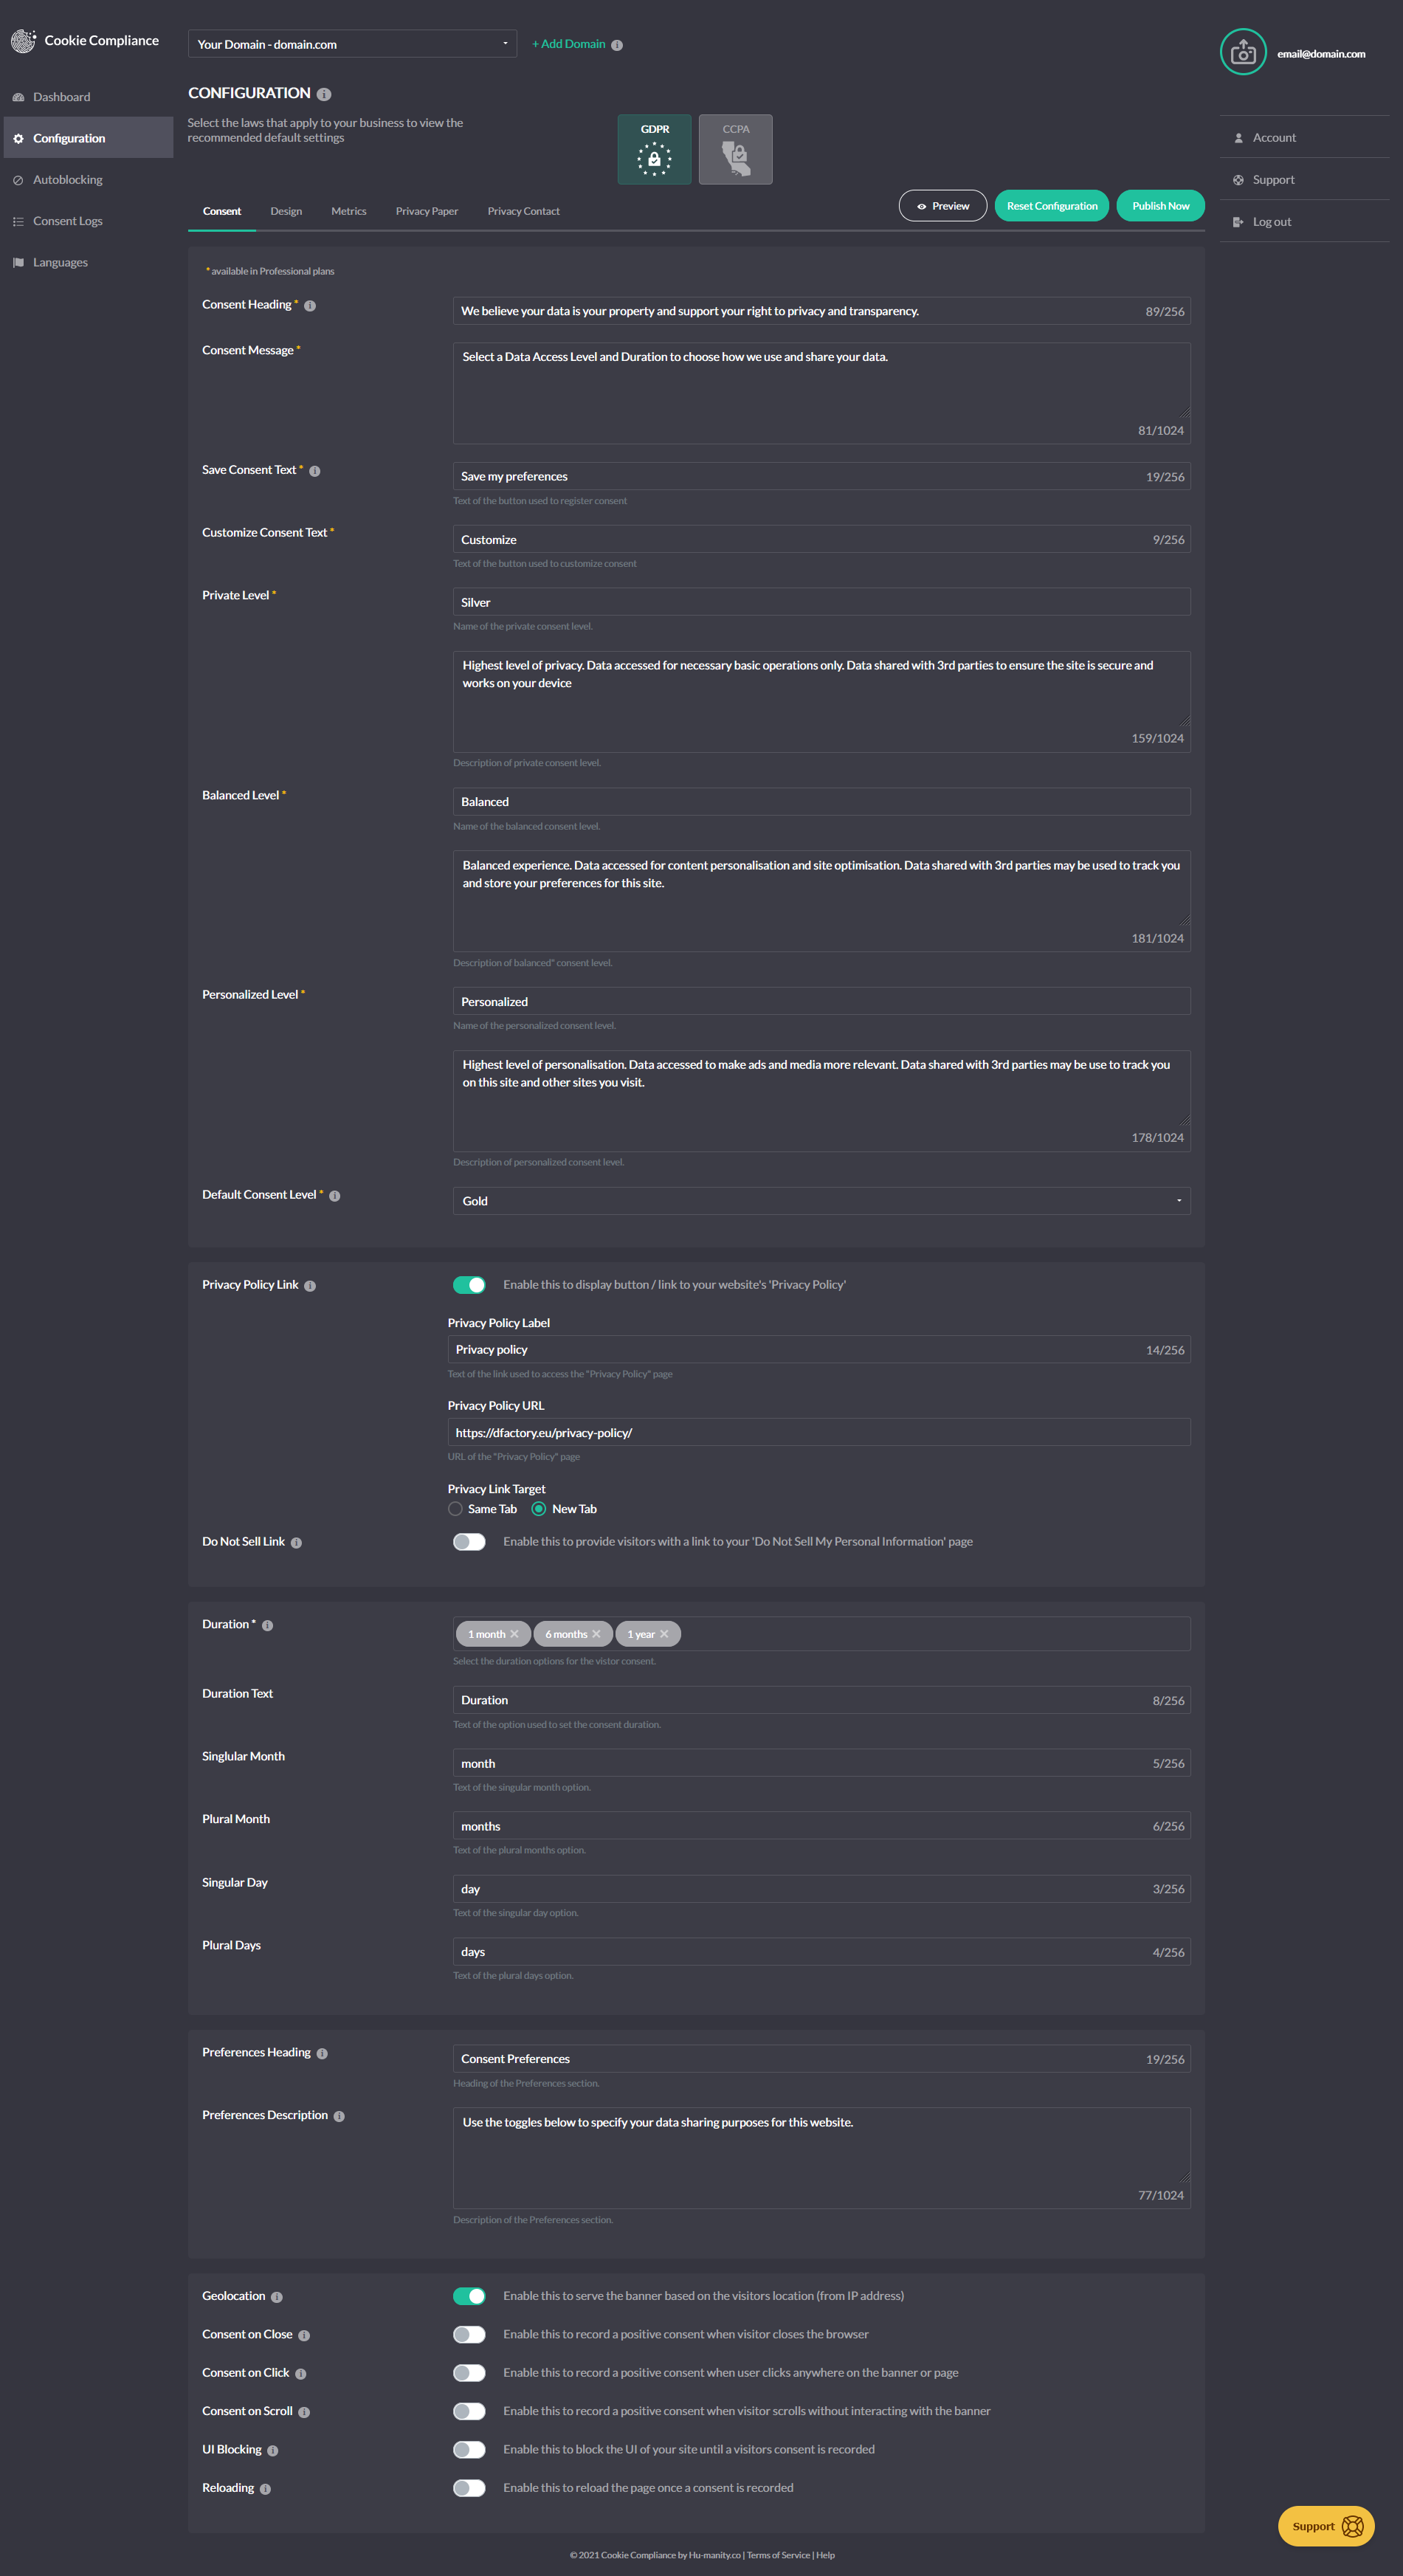
- As configuracións por defecto para RXPD, CCPA e outras axudan a eliminar os padróns escuros e permiten implantar o banner de consentimento de forma rápida e sinxela, sen conxecturas. Personaliza o deseño de calquera configuración por defecto para que encaixe co aspecto do teu sitio.
- O bloqueo automático de scripts bloquea por defecto todos os scripts de cookies e iFrames non esenciais e cumpre as normas de consentimento válido do RXPD e outras leis de protección de datos; para cumprir, o teu sitio debe rexistrar o consentimento do visitante antes de establecer ou enviar cookies.
- Google Consent Mode v2 garante que a túa web poida seguir recompilando información valiosa e funcionar eficazmente respectando as preferencias de privacidade dos usuarios, axustando dinamicamente o comportamento dos servizos de Google (ad_storage, analytics_storage, ad_user_data, ad_personalization) segundo o consentimento do usuario.
- Facebook Consent Mode permite que a túa web mida o impacto dos teus anuncios en Facebook, faga seguimento das actividades e conversións da web e entregue anuncios a Facebook automaticamente se o usuario o aceptou.
- Microsoft Consent Mode retén os sinais de publicidade de Microsoft (UET) ata que o visitante dá o seu consentimento e despois aplica a súa elección automaticamente — igual que fan os modos de consentimento de Google e Facebook.
- Global Privacy Control (GPC) & Do Not Track aplica automaticamente o sinal de exclusión voluntaria do navegador do visitante á categoría de márketing en canto o banner pode lelo — sen que o visitante teña que interactuar.
- A integración con WP Consent API rexistra Cookie Compliance como a plataforma de xestión do consentimento activa en WP Consent API — no modo Banner Only ou conectado — cando ese plugin complementario gratuíto está activo, de xeito que os plugins cooperativos como WooCommerce, Google Site Kit, Burst Statistics, WP Statistics, AddToAny e Pixel Manager for WooCommerce se axustan automaticamente ao consentimento que os teus visitantes dan no banner, sen configuración adicional.
- O almacenamento dos rexistros de consentimento garda automaticamente un rexistro de cada consentimento e permite exportar estes rexistros. Cumpre os requisitos de proba do consentimento establecidos polo RXPD e outras leis de protección de datos.
- O soporte multilingüe traduce automaticamente todos os textos do banner e permíteche proporcionar traducións personalizadas para cada campo de texto para garantir que os visitantes teñan unha experiencia de consentimento coherente.
- A xestión de varios dominios permíteche xestionar dominios Free ou Professional adicionais nunha única conta e personalizar a configuración e o deseño do banner para cada dominio de forma independente.
Enfoque proactivo de Cookie Compliance:
Para todas as empresas, os recursos necesarios para estar ao día das últimas normativas aumentan con cada nova lei. Coa aplicación das sancións por incumprimento en aumento cada día, cremos que é fundamental que, como provedor de consentimento de confianza, fagamos todo o que estea nas nosas mans para axudarche a estar ao día destas leis e eliminar o risco para o teu negocio
Cookie Compliance cobre todas as normativas actuais e futuras:
- RXPD (UE)
- Directiva ePrivacy (UE)
- Regulamento ePrivacy (UE)
- PECR (Reino Unido)
- LGPD (Brasil)
- PIPEDA (Canadá)
- PDPB (India)
- CCPA (California, EUA)
- VCDPA (Virxinia, EUA)
- Colorado Privacy Act (EUA)
- CPRA (California, EUA)
Cookie Compliance incorpora todas as indicacións de formato recentes:
- Supervisor Europeo de Protección de Datos (SEPD)
- ICO (Reino Unido)
- CNIL (Francia)
- GPDP (Italia)
- BfDl (Alemaña)
- AEPD (España)
- European Center for Digital Rights (noyb.eu)
Cookie Compliance combate os padróns escuros
Os padróns escuros son técnicas de interface de usuario (UI) que empuxan os visitantes do sitio a tomar decisións (como aceptar a instalación de cookies nos seus dispositivos) que doutro xeito quizais non tomarían. O padrón escuro máis habitual é a falta dun botón «rexeitar todo» equivalente na primeira capa do aviso de consentimento. Os padróns escuros están prohibidos explicitamente polo RXPD e outras leis de protección de datos.
Como parte do noso enfoque proactivo, Cookie Compliance está configurado por defecto para evitar os padróns escuros grazas ao noso deseño único Intentional Consent.
Privacidade
Cookie Compliance for WordPress é un cliente dunha plataforma de xestión do consentimento. Segundo como o uses, o plugin pode enviar datos aos servizos de Hu-manity.co no teu nome. Esta sección describe que datos saen do teu servidor de WordPress e cando. Mantense actualizada a medida que o plugin evoluciona; os cambios importantes indícanse no rexistro de cambios.
Modo só plugin (Banner Only)
Se instalas o plugin e elixes «Banner Only» na pantalla de benvida — ou nunca chegas a abrir a pantalla de benvida —, o plugin funciona completamente no teu sitio de WordPress. Non se crea ningunha conta e o plugin non inicia chamadas aos servizos de Hu-manity.co.
Modo conectado (Free ou Professional)
Se creas unha conta de Cookie Compliance desde a pantalla de benvida (ou inicias sesión nunha existente), o plugin conecta o teu sitio coa plataforma de Hu-manity.co. Mentres está conectado, o plugin envía datos por HTTPS aos servizos da plataforma de Hu-manity.co (aloxados en *-api.hu-manity.co) coas seguintes finalidades:
- Rexistro e inicio de sesión na conta, e rexistro do teu sitio como aplicación.
- Obtención e actualización da configuración do teu banner.
- Obtención das analíticas de consentimento e dos rexistros individuais de consentimento que se mostran en Audit Trail.
- Procesamento dos pagos das subscricións (só nos plans Professional).
Os datos enviados dependen da característica que esteas a usar e adoitan incluír:
- Datos que identifican a conta, como o enderezo de correo electrónico e o contrasinal usados para rexistrarse ou iniciar sesión.
- Datos que identifican o sitio, como o URL, o título, a descrición e o idioma do teu sitio.
- Credenciais da aplicación (App ID e Secret Key) emitidas para o teu sitio no rexistro e incluídas nas seguintes peticións á plataforma.
- Datos de subscrición e facturación para os plans Professional, como o identificador do plan seleccionado e un token de pago dun só uso descrito máis abaixo.
- Telemetría da integración, como a versión do plugin, a interface de administración e o idioma que usas, que opcións propias do plugin están activadas, diagnósticos básicos sobre o seu funcionamento, cales dos plugins de caché ou de optimización de JavaScript cos que debe manterse compatible están activos no teu sitio e se hai activo un plugin de seguimento de Google, Meta ou Microsoft, enviada como cabeceiras HTTP para que poidamos entender a adopción da integración e dar soporte ao plugin.
- Metadatos operativos, como a data e hora e a configuración rexional dunha petición, como é normal nas chamadas HTTPS a unha API.
A medida que o plugin evolucione, poden enviarse campos adicionais non persoais das mesmas categorías indicadas arriba para dar soporte a novas características. Os cambios importantes indícanse no rexistro de cambios.
Pagos (só nos plans Professional)
Os datos das tarxetas de pago recóllense co SDK de campos aloxados de Braintree, que se executa no teu navegador, e tokenízanse alí. Nin o plugin nin os servidores de Hu-manity.co reciben os datos da tarxeta sen procesar. Envíase á plataforma de Hu-manity.co un token de Braintree dun só uso e non reutilizable para crear a subscrición.
Comentarios sobre a desactivación
Se desactivas o plugin e cubres o formulario opcional de comentarios sobre a desactivación, o motivo que selecciones, calquera comentario de texto libre que escribas e o URL do teu sitio envíanse unha vez a Hu-manity.co para que poidamos mellorar o produto. Enviar o formulario é opcional; se fas clic en «Skip» non se envía nada. Isto aplícase tanto ao modo só plugin como ao modo conectado.
O banner que se mostra aos visitantes do teu sitio
O banner de consentimento que se mostra aos visitantes do teu sitio sérvese desde cdn.hu-manity.co/hu-banner.min.js. Cando un visitante interactúa co banner, o script do banner (que se executa no navegador do visitante, non no plugin) comunícase directamente cos servizos de Hu-manity.co para rexistrar a decisión de consentimento — isto é o que fai que os rexistros de consentimento estean dispoñibles para ti en Audit Trail. Este fluxo de datos prodúcese entre o navegador do visitante e Hu-manity.co e non pasa polo teu servidor de WordPress. Como estas peticións se orixinan no navegador do visitante, o enderezo IP do visitante é visible para Hu-manity.co como parte do manexo estándar da rede HTTPS.
Estado local establecido polo plugin
O plugin garda o estado operativo en tres lugares. Nada diso se transmite a Hu-manity.co:
- No teu servidor de WordPress (opcións e transitorios) — por exemplo, a data e hora en que se pechou a ventá modal de benvida (
cookie_notice_welcome_dismissed) e cachés de curta duración dos tokens da API e da configuración. - No navegador do usuario administrador (localStorage) — por exemplo, indicadores da configuración inicial como
cn_setup_wizard_complete_*ecn_has_platform_config_*. - Nos navegadores dos visitantes (unha cookie
hu-formde curta duración, 5 minutos) — establécese cando se envían formularios con integración do consentimento. Úsase localmente no fluxo de consentimento dos formularios.
A medida que o plugin evolucione, poden gardarse claves adicionais en calquera destas localizacións. Seguen sendo un estado local no teu sitio ou no navegador do usuario — non datos enviados a Hu-manity.co. Calquera cambio importante neste padrón indicarase no rexistro de cambios.
Datos que o plugin non envía
- O plugin non transmite enderezos IP dos visitantes, cookies, URL de páxinas nin contido das páxinas como campos de datos. Os enderezos IP son, como en calquera petición HTTPS, visibles para o servidor receptor como parte do manexo estándar da rede.
- O plugin non transmite o contido das túas entradas, páxinas, usuarios nin da base de datos de WordPress.
- O plugin non envía datos a terceiros distintos de Hu-manity.co e, para os pagos do plan Professional, Braintree (un servizo de PayPal).
Provedores de servizos
- Hu-manity.co / Cookie Compliance — provedor de servizos principal.
- Condicións do servizo: https://cookie-compliance.co/terms-of-service/
- Contacto de privacidade: https://cookie-compliance.co/documentation/privacy-contact/
- Braintree (un servizo de PayPal) — procesa as altas no plan Professional iniciadas desde o plugin (non se usa para Banner Only nin para Free).
- Cando xestionas a túa subscrición desde a aplicación web de Cookie Compliance, outros provedores de pasarelas de pago poden tratar a túa información de facturación.
- Servizo de subscrición por correo electrónico de Hu-manity.co — recibe o enderezo de correo electrónico e o nome da túa conta para xestionar as preferencias do boletín e dos correos operativos. Podes cancelar a subscrición en calquera momento desde o pé do correo electrónico ou borrando a túa conta.
Os datos de conta e de consentimento trátanse na Unión Europea (rexión AWS de Irlanda). As webs públicas de márketing de Hu-manity.co (hu-manity.co, cookie-compliance.co) alóxanse por separado nos Estados Unidos.
Canto tempo conservamos os teus datos
- As cachés do plugin no teu servidor de WordPress (tokens da API, datos da subscrición, configuración) son de curta duración, cun TTL que adoita chegar ata 24 horas. A cookie
hu-formdo visitante caduca aos 5 minutos. - Na plataforma de Hu-manity.co, a información da conta e os rexistros de consentimento consérvanse mentres a túa conta de Cookie Compliance estea activa e elimínanse cando se borra a conta ou mediante unha solicitude de supresión.
Que dereitos tes sobre os teus datos
- **Stop further …
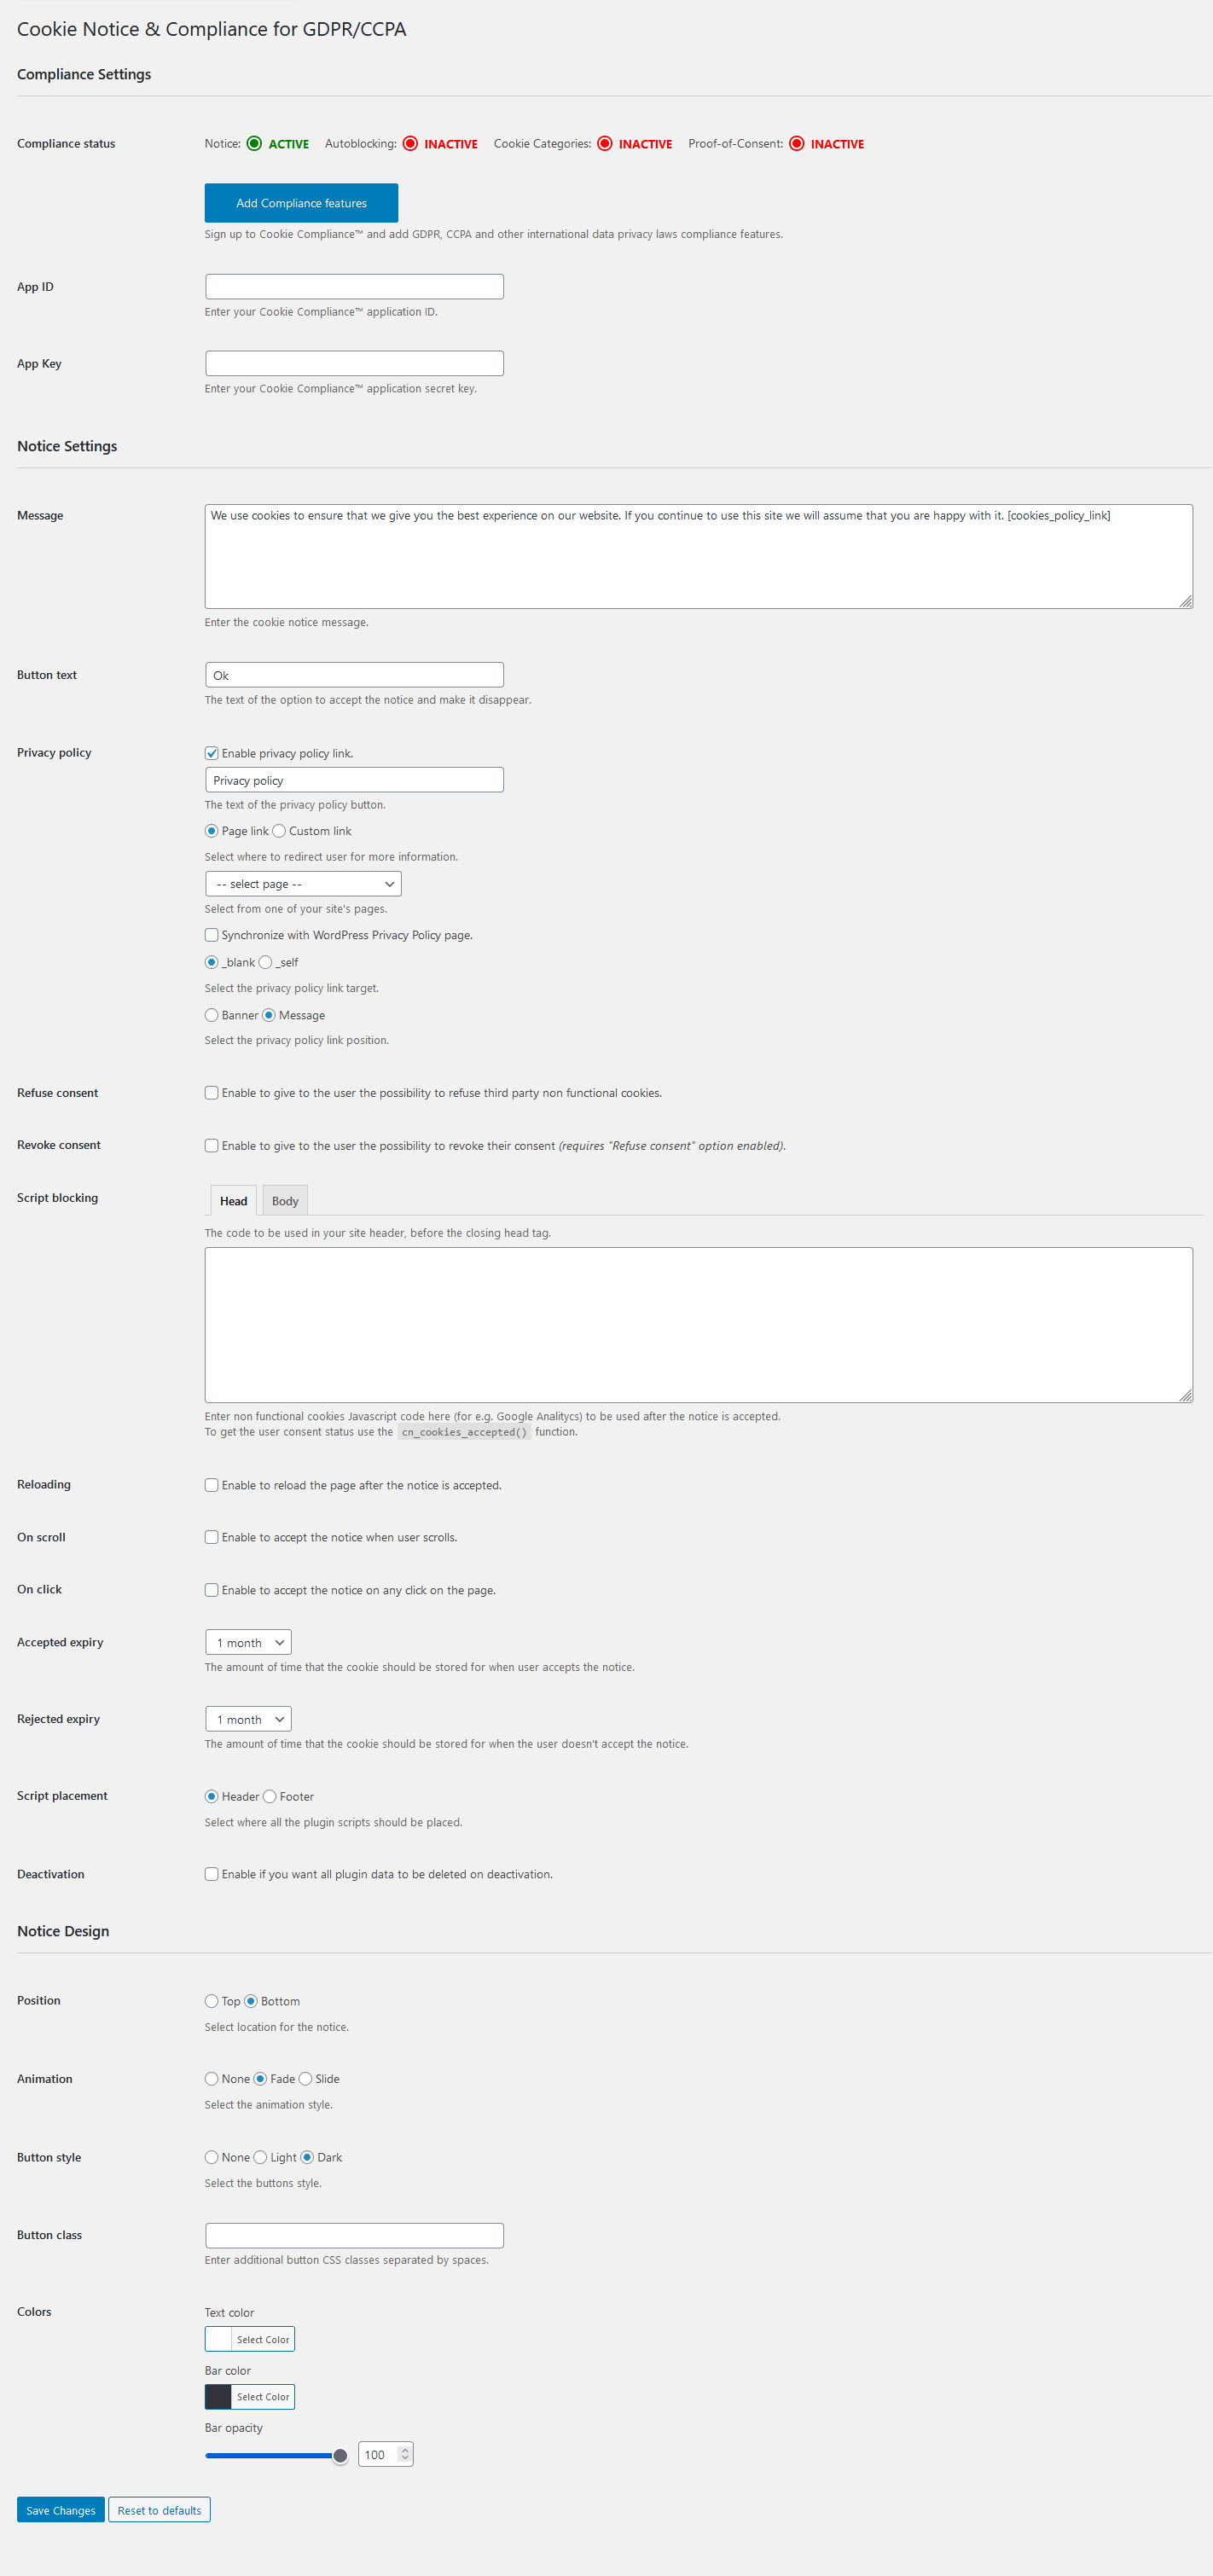
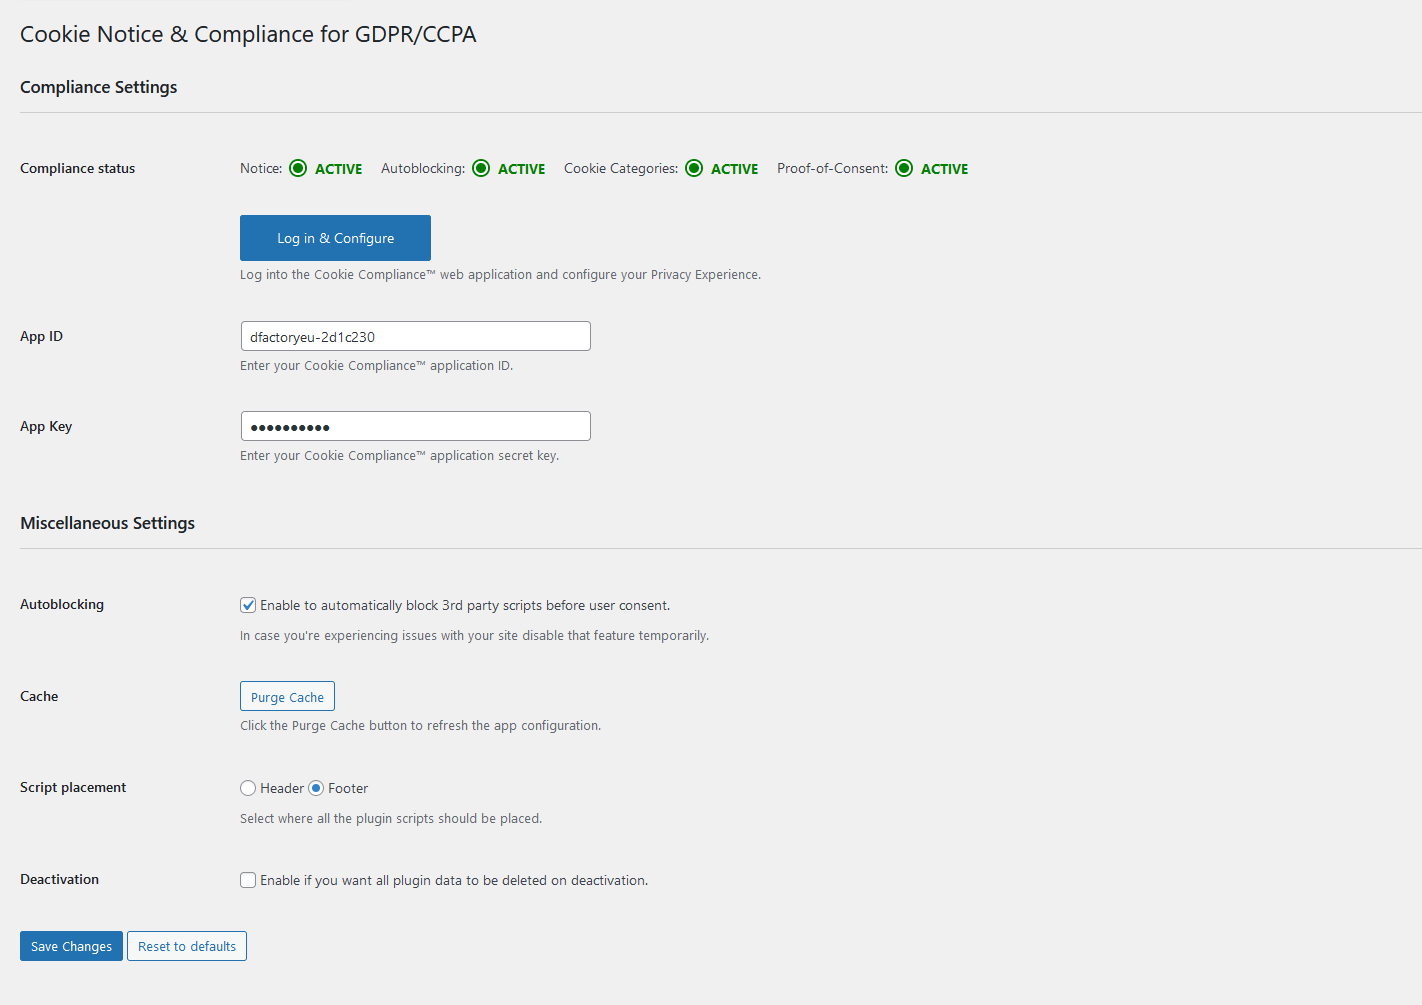
Capturas
Instalación
- Instala Cookie Compliance for WordPress a través do directorio de plugins de WordPress.org ou subindo os arquivos ao teu servidor.
- Activa o plugin a través do menú «Plugins» de WordPress.
- Vai a Axustes > Compliance na administración de WordPress — o asistente de configuración iniciarase automaticamente na primeira activación.
- Elixe a túa opción de configuración na pantalla de benvida: inicia sesión en Cookie Compliance (Free ou Professional) para ter todas as características de cumprimento, ou selecciona Banner Only para usar o plugin por si só.
- Se te conectas: crea unha conta de Cookie Compliance ou inicia sesión nunha existente directamente desde o asistente — sen saír de WordPress.
- Selecciona o teu plan, configura o banner coa lista de comprobación guiada e xa estás en funcionamento.
- Volve a Axustes > Compliance en calquera momento para axustar a túa configuración, revisar os rexistros de consentimento en Audit Trail ou xestionar a túa conexión con Cookie Compliance.
Preguntas frecuentes
-
Si! Este plugin é software libre e Cookie Compliance ten un plan gratuíto. Tamén hai plans de pago, segundo as túas necesidades e o tráfico da túa web.
-
Si. Cookie Compliance é un único produto e este plugin é o seu compoñente para WordPress — executa o banner de consentimento no teu sitio. O panel de Cookie Compliance é a outra metade, onde configuras o banner, xestionas todos os dominios que tes e gardas os teus rexistros de consentimento. Antes publicábase como «Compliance by Hu-manity.co» e, antes diso, como «Cookie Notice»; o cambio de nome non afecta ao plugin, aos teus axustes nin ás túas actualizacións.
-
Non. O modo Banner Only NON inclúe características técnicas de cumprimento como o bloqueo automático de scripts, as categorías de finalidade do consentimento ou o almacenamento dos rexistros de consentimento. Estas precisan que o plugin teña a sesión iniciada en Cookie Compliance.
-
O modo conectado fai que o meu sitio cumpra por completo o RXPD e as leis de privacidade dos EUA?
-
Non por si só — dáche o necesario para configuralo dese xeito. Coa sesión iniciada en Cookie Compliance obtés as características técnicas de cumprimento — bloqueo automático de scripts, categorías de finalidade do consentimento e almacenamento dos rexistros de consentimento — que cobren os requisitos de máis de 100 países e xurisdicións legais. Que o teu sitio cumpra por completo depende de como as configures e de como o teu sitio use os datos persoais.
-
Si. Apunta un asistente compatible con MCP (Claude Code, Cursor e outros) a https://mcp.cookie-compliance.co/mcp — non precisas unha conta para comezar. En WordPress, segue usando este plugin para a colocación en lugar de pegar un fragmento de código. Detalles: https://cookie-compliance.co/mcp/
Comentarios


Colaboradores e desenvolvedores
“Cookie Compliance for WordPress – Cookie Consent, GDPR & CCPA” é un software de código aberto. As seguintes persoas colaboraron con este plugin.
Colaboradores
“Cookie Compliance for WordPress – Cookie Consent, GDPR & CCPA” foi traducido a 32 idiomas. Grazas aos desenvolvedores polas súas contribucións.
Traduce “Cookie Compliance for WordPress – Cookie Consent, GDPR & CCPA” ao teu idioma.
Interesado no desenvolvemento?
Revisa o código, bota unha ollada aorepositorio SVN, ou subscríbete ao log de desenvolvemento por RSS.
Rexistro de cambios
3.1.13
- New: Sites on the classic interface can move to the new admin interface from a card in the sidebar. Your settings, connection and banner stay exactly as they are.
- New: The new admin interface opens with a “Your banner” panel showing the banner your site really runs — its engine and style — with a quick way to preview it on your site.
- New: On sites using the New banner engine, you can choose a Standard or Compact banner right from WordPress. Setup now starts with this choice.
- New: Sites you add from the plugin now start on the New banner engine, the same as sites added in your Cookie Compliance account.
- Improvement: The new admin interface now includes the Privacy Consent tab and form consent logs, and saves your settings just like the classic screens.
- Improvement: On multisite networks, Network Administrators can manage network-wide settings from the new admin interface, and each sub-site’s consent records stay private to that site.
- Improvement: “Revoke consent” is now called “Update consent”, matching your Cookie Compliance account.
- Improvement: Removed banner templates, so the plugin no longer changes colours set in the Admin Portal. Set colours and position in Admin Portal Configuration Design.
- Improvement: Clearer protection status that shows exactly when your banner is live.
- Improvement: When your banner engine changes in your Cookie Compliance account, the plugin tells you once and offers to purge your page cache so visitors get the new banner.
- Improvement: On the Privacy Consent tab, the status card shows one Connection row, and its “Open Admin Portal” button opens this site’s app; a connected site whose last check did not come back shows “Not confirmed” instead of the sign-up offer. Where you enter your App ID and App Secret Key, and on sign-in, a hint tells Google sign-ups to copy them from the Admin Portal.
- Improvement: Connect, sign-in and key labels now use the same words as your Cookie Compliance account.
- Improvement: The status cards are shorter and “Pull latest settings” appears once per page.
- Improvement: When you sign in to an account that has apps but none for this site, the plugin now asks which app this site should use, or lets you create a new one, instead of creating a new app for you.
- Fix: In the new admin interface, clearing your App ID and App Secret Key now disconnects the site fully, the same as the classic screens.
- Fix: On sites with page caching, connecting from the new admin interface now refreshes cached pages after your banner settings arrive, not before.
- Fix: The Protection tab no longer shows the Threat Intelligence panel, whose news items never changed.
- Fix: On connected sites, Save WordPress Settings now saves your WordPress settings only. It no longer changes your live banner’s colours, position, opacity or consent behaviour; it still updates the banner’s privacy policy link from your WordPress privacy page.
- Fix: On sites using CCPA or Other U.S. State Laws, the Do Not Sell link you enter with your laws is now saved to your banner (its default language). An address that is not a full web link is refused and nothing is saved.
- Fix: In setup, Apply & Finish now applies the languages you selected.
- Fix: Plan, pricing and language screens now list the same features, limits and discount as the product.
- Fix: Signing in from a WordPress installed in a subfolder (for example example.com/blog) now connects the app already on that domain, instead of stopping with “Domain URL already exists”.
- Fix: On new accounts with no app yet, signing in from the plugin now creates the app for your site, instead of stopping with “No apps found”.
- Fix: On accounts with two-step verification, signing in from the plugin now asks for the verification code instead of connecting with the password alone.
3.1.12
- Mellora: o teu sitio segue conectado e protexido durante un breve problema de rede ou do servidor, en lugar de agardar á seguinte comprobación programada para recuperarse.
- Mellora: os axustes do banner da túa conta mantéñense estables entre comprobacións.
- Mellora: nas redes multisitio onde o plugin está activado na rede pero cada sitio mantén a súa propia conta, a integración con WP Consent API segue as leis de privacidade seleccionadas por ese sitio.
- Mellora: nas redes multisitio, as túas leis de privacidade, o deseño do banner, as cifras de visitas e os rexistros de consentimento móstranse de forma coherente en todas as pantallas, e os avisos do límite de visitas chegan a cada sitio.
- Mellora: na pantalla Consent Logs, os rexistros que non se poden cargar agora indícanse como tales en lugar de aparecer como unha lista baleira, e a exportación a CSV fai o mesmo — un rexistro sen entradas e un rexistro ao que non se puido acceder xa non parecen iguais.
- Mellora: a actualización a un plan de pago agora agarda a que se confirme o pago antes de informar del. Unha tarxeta rexeitada ou un problema de rede durante o pago comunícanse con claridade xunto co motivo — antes podía parecer que a actualización se completara e despois revertíase. Conectar un sitio e engadir os datos de facturación confirman o seu resultado do mesmo xeito.
- Mellora: os formularios protexidos por reCAPTCHA de Gravity Forms agardan a que reCAPTCHA remate de cargar despois de que un visitante acepte as cookies, para que o formulario se envíe sen recargar.
- Mellora: o panel de Compliance informa do que pode ver — que proteccións están activadas. Desactivar o bloqueo automático xa non se sinala como problema cando as leis que seleccionaches o permiten, e indícase claramente cando o motor de bloqueo de scripts está desactivado.
3.1.11
- Corrección: as regras específicas por rexión (xeolocalización) agora aplícanse desde a primeira visualización de páxina do visitante, e non só despois da seguinte actualización programada do plugin — sempre que os teus axustes se sincronizasen nas últimas 12 horas.
- Corrección: os sitios co plan gratuíto agora mostran de inmediato a súa asignación real de 1.000 visitas/mes en lugar de 0 xusto despois de volver conectar unha conta ou de volver desde un plan de pago.
3.1.10
- Novidade: dous controis sobre o bloqueo de scripts na pestana Configuration, onde antes había un. «Autoblocking» mantén a súa función actual — reter os scripts de terceiros ata que o visitante elixe. O novo interruptor «Script blocking engine» desactiva por completo o bloqueo de Cookie Compliance, para todos os visitantes e todas as rexións, se prefires xestionalo ti mesmo ou con outra ferramenta. Ambos están activados por defecto, así que nada cambia a menos que ti o queiras.
- Corrección: nos sitios conectados a unha conta de Cookie Compliance, unha segunda publicación feita uns dous minutos despois da primeira agora chega ao teu sitio axiña — útil cando cambias os axustes e volves publicar para comprobar o resultado. O que publicas sempre se gardou correctamente; isto acurta a espera ata que o sitio o recolle. Afecta ás versións 3.1.3 a 3.1.9 e complementa a comprobación programada máis frecuente engadida na 3.1.9.
- Corrección: nas redes multisitio de WordPress, os axustes que comparten todos os sitios — a túa conta de Cookie Compliance, o banner e a lista de bloqueo — agora están protexidos, de xeito que só un administrador da rede pode cambialos e toda a rede se mantén na conta correcta. Os sitios coa súa propia conta separada manteñen o control total, e as instalacións dun só sitio non se ven afectadas.
- Corrección: nos sitios co plan gratuíto que alcanzan o seu límite mensual de visitas, a túa elección de «Autoblocking» agora lémbrase mentres o bloqueo está en pausa e volve aplicarse no momento en que comeza o seguinte ciclo — mesmo se gardas outros axustes mentres tanto.
- Corrección: nos sitios co plan gratuíto, a alerta do límite de visitas agora aparece só cando o bloqueo automático está realmente en pausa — así xa non avisa de que os scripts poden estar a executarse mentres o teu axuste «Autoblocking» aínda indica «On».
3.1.9
- Corrección: nos sitios que respectan Global Privacy Control ou Do Not Track, a exclusión voluntaria dun visitante agora aplícase en canto o banner pode actuar sobre ela, en lugar de agardar a que se carguen os teus axustes.
- Corrección: nos sitios que usan Gravity Forms con Google reCAPTCHA, os visitantes poden percorrer un formulario de varias páxinas antes de elixir as cookies — só o envío final agarda polo consentimento. Desde a 3.1.5, os botóns Seguinte e Anterior tamén agardaban. Paga a pena volver probalo se usas un formulario de varias páxinas.
- Corrección: nestes mesmos sitios, a un visitante que xa aceptou as cookies xa non se lle pide que as acepte de novo ao enviar. Agora indícaselle que o formulario aínda está a cargar ou que reCAPTCHA non se cargou, segundo o caso.
- Axuste: nestes mesmos sitios, un desenvolvedor pode desactivar esta compatibilidade en todo o sitio co filtro
cookie_notice_gravity_forms_recaptcha_enabled. Google reCAPTCHA segue retido ata que o visitante acepta, en calquera caso. - Corrección: nos sitios con caché de páxinas, agora indícaselle ao teu plugin de caché que non garde as páxinas vistas por calquera persoa que poida xestionar o banner. O bloqueo de scripts está desactivado nesas páxinas, polo que unha copia en caché servida a un visitante deixábao sen protección. A maioría dos plugins de caché respectan isto; unha CDN que ignore as regras de caché do teu sitio necesita a súa propia exclusión para os usuarios conectados. Purga a caché unha vez despois de actualizar — as copias xa gardadas non se borran automaticamente.
- Axuste: nos sitios conectados a unha conta de Cookie Compliance, as peticións que o plugin xa fai agora levan algo máis de información sobre a túa configuración — a súa versión e que características están activadas, o idioma do teu sitio, diagnósticos básicos, que plugins de caché ou de optimización usas e se hai activo un plugin de seguimento de Google, Meta ou Microsoft. Non se envía nada sobre os teus visitantes, o teu contido ou os teus usuarios; a sección de privacidade enuméraho todo.
- Axuste: nestes mesmos sitios, ao publicar, os cambios adoitan enviarse en segundos; a comprobación programada que hai detrás agora execútase dúas veces ao día en lugar de unha, o que reduce á metade a espera cando un envío non consegue chegar.
3.1.8
- Mellora: nos sitios que executan WordPress nun idioma distinto do inglés, as pantallas de axustes de Compliance agora poden traducirse. Antes o seu texto estaba fixado en inglés, fose cal fose o idioma do teu sitio. As traducións achégaas a comunidade de tradución, polo que as pantallas seguen en inglés ata que haxa unha tradución dispoñible para o teu idioma.
- Corrección: nos sitios que usan reCaptcha by BestWebSoft, o captcha agora aparece en canto un visitante acepta as cookies, e non só cando as acepta nos primeiros segundos da carga da páxina. Ata que as acepte, o formulario indica que o captcha precisa o seu consentimento, en lugar de informar dun problema de conexión.
- Axuste: nos sitios que usan Consent Mode de Google, Facebook ou Microsoft, os axustes dos teus sinais agora viaxan coa páxina, de xeito que esas plataformas os reciben desde a primeira visualización de páxina dunha visita.
3.1.7
- Cambio de marca: o plugin cambia de nome de «Compliance by Hu-manity.co» a «Cookie Compliance for WordPress» — un único produto, do que este plugin é a metade para WordPress. As pantallas de administración do plugin, e o nome que un lector de pantalla anuncia para o banner, agora mostran «Cookie Compliance» en todas partes. Os teus axustes, a conexión, os rexistros de consentimento e as actualizacións non cambian; non tes que facer nada. O texto renomeado pode mostrarse en inglés ata que as traducións se poñan ao día.
- Corrección: nos sitios que usan Google Consent Mode, os controis de grupo Advertising, Analytics e Functional substitúense por un control por sinal, aínda agrupados baixo eses títulos. Cada un cambia só o seu propio sinal, polo que Security Storage xa non se restablece por outro control nin indica que non está aplicado. Tamén se pode establecer en Basic Operations, para o almacenamento estritamente necesario no teu sitio.
- Corrección: nos sitios conectados a unha conta de Cookie Compliance, abrir Upgrade to Pro despois de levar un día ou máis coa sesión iniciada agora lévate de volta ao inicio de sesión, en lugar de mostrar un erro que non se resolvía ao actualizar a páxina.
- Corrección: nos sitios cuxo dominio se moveu a outra aplicación ou plan de Cookie Compliance, o límite de visitas agora segue o plan actual. Só se aplica a partir das cifras de visitas recentes, e Sync Config xa non se desactiva ao alcanzar o límite — é o que o restablece. Google Consent Mode e os teus rexistros de consentimento xa non dependen da túa asignación de visitas.
- Axuste: a pantalla de axustes de Compliance agora ábrese de inmediato e actualízase desde o Admin Portal en segundo plano, en lugar de non mostrar nada ata que isto remate. Se a actualización non se pode completar, indica que está a mostrar os últimos axustes sincronizados e cando se sincronizaron.
- Axuste: se os axustes do teu modo de consentimento cambian noutro lugar mentres tes aberto o panel Consent Modes, as túas edicións sen gardar consérvanse e o panel indícache que os axustes gardados cambiaron.
- Axuste: Saúde do sitio agora informa do teu plan, das visitas do ciclo fronte ao teu límite e da antigüidade das cifras de uso — medida desde que se calcularon, non desde a última vez que este sitio as obtivo.
3.1.6
- Axuste: nos sitios xestionados tanto desde o Admin Portal como desde a pantalla Protection de WordPress, gardar un axuste do modo de consentimento agora deixa os demais exactamente como os estableciches.
- Axuste: nos sitios que usan os modos de consentimento de Google, Facebook ou Microsoft, cada sinal agora corresponde a unha categoría de finalidade — Content Personalization, Site Optimization ou Ad Personalization —, de xeito que o axuste que elixes é o que envía o banner, e os nomes das categorías coinciden cos do Admin Portal. A opción anterior «Always» retirouse; se a usabas, abre Protection e elixe unha categoría.
3.1.5
- Corrección: nos sitios que usan Gravity Forms con Google reCAPTCHA, os formularios agora poden enviarse en canto un visitante acepta as cookies — na mesma páxina, sen recargar. Antes o botón de envío podía quedar indefinidamente no estado de carga. Aos visitantes que aínda non elixiron agora pídeselles que acepten as cookies, en lugar de ver un botón que parece non facer nada. Os sitios que xa moveron Google Recaptcha a Basic Operations non se ven afectados.
- Corrección: nos sitios onde os visitantes inician sesión — sitios de membresía, cursos en liña, tendas —, os visitantes coa sesión iniciada agora teñen o bloqueo de cookies e os sinais de consentimento correctos cara a Google, Microsoft e Meta, igual que calquera outro visitante. Antes, calquera visitante coa sesión iniciada tratábase como alguén que traballaba no sitio: non se lle retiña nada e a eses servizos indicábaselles que se dera o consentimento antes de que o visitante respondese ao banner. O bloqueo segue desactivado para os usuarios que poden xestionar o banner, así que podes seguir traballando no teu propio sitio como antes. Se o teu sitio precisa unha exención máis ampla, un desenvolvedor pode axustala co filtro
cn_manage_cookie_notice_cap.
3.1.4
- Corrección: nos sitios protexidos por un plugin de seguranza ou unha devasa (como WordFence), gardar os axustes despois de engadir código de Google Tag Manager ou de analíticas podía fallar cun erro «403». Agora o plugin envía ese código dunha forma que estas ferramentas non confunden cun ataque, así que os teus axustes gárdanse con normalidade.
- Corrección: o banner de consentimento agora mostra e bloquea as cookies de forma fiable nos sitios que usan un optimizador de JavaScript — incluídos WP Rocket, Autoptimize, LiteSpeed Cache, SiteGround Speed Optimizer, WP Fastest Cache e a opción «Delay JavaScript» de WP Hummingbird. Estas ferramentas podían atrasar ou combinar o script de Cookie Compliance, polo que o banner aparecía tarde (ou non aparecía) e as cookies podían cargarse antes de que o visitante dese o seu consentimento; agora o plugin indícalles que deixen o seu script sen tocar, estea ou non activada a opción «Caching Compatibility» do plugin.
3.1.3
- Corrección: nos sitios que usan SiteGround Speed Optimizer, LiteSpeed Cache ou Breeze para combinar, aprazar ou minimizar JavaScript, o plugin agora mantén de forma fiable o script de Cookie Compliance fóra desas optimizacións — así o banner se mostra e as cookies seguen bloqueadas ata que o visitante dá o seu consentimento. Antes estas ferramentas podían impedir que o script se cargase; isto amplía a compatibilidade engadida na 3.1.1.
- Axuste: a pantalla de actualización do plugin agora lévate ao Admin Portal para completar alí unha subscrición, co plan xa cuberto. Úsaa cando precises un plan para varios dominios, unha factura/recibo con IVE ou un método de pago distinto da tarxeta — todo dispoñible desde hai tempo no Admin Portal; o pago con tarxeta dentro do plugin segue dispoñible como antes.
- Axuste: os axustes das leis de privacidade agora mantéñense sincronizados co Admin Portal. As regras por rexión (xeolocalización) configúranse no Admin Portal e respéctanse cando gardas unha selección de leis no plugin, e a descrición en pantalla de cada lei reflicte o que fai o banner no teu plan.
- Axuste: redacción unificada en todo o plugin — a aplicación web de Hu-manity.co agora denomínase sempre «Admin Portal».
3.1.2
- Compatibilidade: verificado e confirmado como compatible con WordPress 7.0.
- Corrección: a posición e o tamaño do banner agora gárdanse correctamente nos sitios sen subscrición a Cookie Compliance — desde a 3.0.1 estes axustes parecían gardarse pero revertíanse sen avisar en cada recarga.
- Corrección: volver conectar un dominio a outra aplicación de Cookie Compliance agora actualiza o estado do seu plan de inmediato — o aviso do límite de visitas e a asignación de bloqueo automático actualízanse ao gardar en lugar de atrasarse ata a seguinte sincronización horaria.
- Corrección: a configuración da conta agora confirma unha resposta de éxito explícita antes de activar un plan de pago, polo que unha resposta do servidor incompleta ou interrompida xa non pode deixar unha conta no plan incorrecto.
- Axuste: a entrega do script do banner agora contrólase desde o servidor, de xeito que as futuras melloras do banner poden despregarse de forma gradual e segura sen necesidade de actualizar o plugin. O teu banner actual non cambia.
- Axuste: os cambios de configuración e de plan feitos no teu panel de Cookie Compliance agora aplícanse máis rápido ao teu sitio. Antes, unha publicación ou unha mellora de plan podía tardar ata a seguinte sincronización programada en ter efecto; agora o teu sitio actualiza os seus axustes de inmediato mediante un sinal seguro do servidor.
3.1.1
- Corrección: o banner de cumprimento de cookies e os avisos de consentimento de privacidade de cada formulario agora móstranse correctamente nos sitios onde Cloudflare Rocket Loader ou un plugin de caché/optimización (WP Rocket, LiteSpeed Cache, Autoptimize, NitroPack, Jetpack Boost) aprazan a execución dos scripts. A configuración en liña do plugin e os scripts auxiliares de cada formulario agora indícanlles a estas ferramentas que os omitan, o que amplía a protección do script do banner engadida na 3.0.3.
- Axuste: o widget do Escritorio de WordPress agora mostra un cadro de indicadores de protección — sinal GPC, rexistros de consentimento e cota de visitas — en substitución do gráfico de uso anterior.
3.1.0
- Novidade: integración con WP Consent API — Compliance agora rexístrase como a plataforma de xestión do consentimento activa en WP Consent API cando ese plugin está instalado, de xeito que os plugins cooperativos como WooCommerce, Google Site Kit, Burst Statistics, WP Statistics, AddToAny e Pixel Manager for WooCommerce se axustan automaticamente ao estado de consentimento que recolle o teu banner. Os catro niveis de consentimento de Hu-manity correspóndense coas cinco categorías de WP Consent API: Strictly Necessary functional (sempre permitido), Functional preferences, Analytics statistics e statistics-anonymous, Marketing marketing. Global Privacy Control suprime automaticamente a categoría marketing. Un novo interruptor «WP Consent API» na pestana Configuration permíteche desactivar a integración; está activado por defecto cando ambos os plugins están activos.
- Axuste: a pantalla de carga agora di «Hang tight — this may take a few seconds on slower connections» e o panel de resolución de problemas agarda 15 segundos antes de aparecer, o que lles dá máis marxe ás conexións lentas antes de que aparezan suxestións de configuración.
3.0.6
- Axuste: a advertencia de Consent Security Policy (CSP) na páxina de axustes de Compliance agora desaparece de inmediato en canto se detecta un .htaccess válido — recargar a páxina, facer clic en Purge Cache ou facer clic en Pull Configuration volven avaliala en tempo real.
3.0.5
- Corrección: desactivar o bloqueo automático mediante o formulario de axustes herdado nos sitios multisitio agora gárdase correctamente.
3.0.4
- Corrección: a páxina de axustes de Compliance xa non falla nos sitios onde Cloudflare Rocket Loader ou un plugin de caché/optimización (WP Rocket, LiteSpeed Cache, Autoptimize, NitroPack, SG Speed Optimizer ou Jetpack Boost) está configurado para procesar os scripts da administración de WP. O paquete de administración do plugin agora indícalles a estas ferramentas que o omitan, o que amplía a mesma protección do script do banner engadida na 3.0.3.
- Corrección: se a páxina de axustes de Compliance non se carga, agora ves unha mensaxe «Loading Compliance dashboard…» que mostra pasos para resolver problemas (plugin de caché, extensión do navegador, modo de incógnito) e unha ligazón ao soporte — en substitución da pantalla en branco sen mensaxes que atopaban algúns usuarios cando unha CDN, un optimizador ou unha extensión do navegador bloqueaba o paquete de administración.
3.0.3
- Axuste: envía o tipo de cliente, a versión do plugin e o modo da interface de administración (React ou herdado) como cabeceiras HTTP nas solicitudes á API da plataforma para as analíticas de adopción da integración. Non afecta ao comportamento do banner, aos visitantes do sitio nin aos datos de consentimento.
- Documentación: engadiuse ao readme unha sección de privacidade que describe, por servizo e categoría de datos, que envía o plugin aos servizos de Hu-manity.co e cando. Colocouse despois de «Instalación», segundo a convención de WordPress. Abrangue o estado do lado da administración gardado no sitio de WordPress (opcións, datos transitorios, localStorage), a visibilidade da IP dos visitantes que implican as solicitudes directas do banner desde o navegador á plataforma, a retención das cachés do lado do plugin e dos datos de conta e consentimento do lado da plataforma, os subencargados do tratamento (Braintree para os pagos iniciados desde o plugin, outros provedores de pasarelas de pago para as subscricións xestionadas na aplicación web e o servizo de subscrición por correo electrónico de Hu-manity.co), a localización do tratamento de datos (Unión Europea, AWS Irlanda) e os dereitos concretos dos interesados (desactivación, exportación a CSV, eliminación da conta e supresión dos rexistros de visitantes segundo o artigo 17 do RXPD / a CCPA nun prazo de 30 días segundo o artigo 12 do RXPD).
- Corrección: engadíronse atributos de exclusión de optimizadores de JS ás etiquetas script do banner para evitar que os plugins de caché e rendemento atrasen o rexistro do consentimento. Inclúe WP Rocket (data-nowprocket), Autoptimize (data-noptimize), LiteSpeed Cache (data-no-optimize), NitroPack (nitro-exclude), Jetpack Boost (data-jetpack-boost) e Cloudflare Rocket Loader (data-cfasync). Tamén engade ID estables (hu-banner-options, hu-banner-js) para que os usuarios de plugins sen compatibilidade con atributos (W3 Total Cache, SG Optimizer, Swift Performance) poidan introducilos como palabras clave de exclusión nos axustes do seu plugin.
- Novo: o modo do banner de GPC agora pódese configurar directamente desde o plugin. O panel GPC da pestana «Protección» ofrece tres opcións para o que ven os visitantes cando o seu navegador indica Global Privacy Control — «Mostrar aviso pasivo» (unha breve confirmación, que se pecha soa, de que se respectou a preferencia), «Silencioso» (sen ningunha indicación en pantalla) ou «Mostrar banner completo» (o fluxo de consentimento estándar). Cando se seleccionan a CCPA ou outras leis de privacidade dos EUA, o plugin usa por defecto «Mostrar aviso pasivo», o que mellora a transparencia sen volver mostrar o banner en cada páxina. O modo activo tamén se mostra na tarxeta «Compatibilidade con GPC», en «Comportamento de cumprimento», para que os administradores do sitio poidan ver dunha ollada como se manifesta GPC para os seus visitantes. O axuste pódese cambiar en calquera momento na aplicación web de Cookie Compliance.
3.0.2
- Corrección: desvincúlase o bloqueo automático da selección de leis de privacidade nos axustes de React e nos herdados — o interruptor agora aparece para os usuarios conectados independentemente de que haxa leis configuradas e xa non se etiqueta por erro como unha característica só de Pro na interface herdada.
- Corrección: mantéñense os tipos booleanos ao gardar na caché as respostas das API de Designer, Account e Analytics — as marcas de cumprimento como gpcSupportMode, doNotTrackMode, onScroll, onClick, uiBlocking, revokeConsent e as normativas aniñadas convertíanse en cadeas sen avisar, o que podía romper as comprobacións estritas de tipos posteriores.
3.0.1
- Corrección: resolveuse o erro por un arquivo que faltaba que impedía activar o plugin a algúns usuarios que actualizaron durante o lanzamento inicial da versión 3.0.0
3.0.0
- Cambio de marca: o plugin pasou de chamarse «Cookie Notice & Compliance for GDPR / CCPA» a «Compliance by Hu-manity.co». A barra lateral da administración de WordPress agora mostra «Compliance» cos submenús «Axustes» e «Rexistro de auditoría». Todas as claves de opcións internas e os slugs seguen sen cambios — as instalacións existentes non teñen que facer nada.
- Novo: un moderno panel de administración baseado en React substitúe as páxinas de axustes herdadas en PHP. Tres pestanas principais — Protección, Axustes e Rexistro de auditoría — cunha interface coidada baseada en tarxetas.
- Novo: asistente de configuración guiada con selector de modelos de banner (6 predefinidos), lista de comprobación da configuración e configuración rápida para as novas instalacións.
- Novo: ventá emerxente de benvida con creación de conta desde o plugin, selección de plan e pago con Braintree — completa o rexistro sen saír de WordPress.
- Novo: selector de protección — selección de nivel redeseñada (Basic, Professional, Business) con tarxetas de comparación de características.
- Novo: selector de posición do banner con 5 posicións (arriba, abaixo, flotante á esquerda, flotante á dereita, flotante no centro) cun interruptor fixo/flotante. Engadíronse controis da animación de peche aos axustes de «Deseño do banner».
- Novo: selector de leis con visualización das normativas segundo a localización xeográfica e contexto de cumprimento para o RXPD, a CCPA e máis de 100 xurisdicións.
- Novo: panel «Modos de consentimento» — configura Google Consent Mode v2 e os interruptores de consentimento de Facebook e Microsoft directamente desde o plugin.
- Novo: pestana «Rexistro de auditoría» — consulta os rexistros de consentimento obtidos en directo, con etiquetas dinámicas do nivel de consentimento.
- Novo: maquetador de regras de visualización condicional — controla cando e onde aparece o banner de consentimento.
- Novo: axuste «Identificadores de scripts excluídos» — exclúe scripts concretos do bloqueo automático polo nome do identificador.
- Novo: sistema de avisos centralizado con chamadas á acción contextuais segundo o estado da túa configuración e o nivel da túa subscrición.
- Novo: ligazóns directas ao portal — salta directamente desde o plugin á páxina correspondente da aplicación web de Cookie Compliance.
- Novo: sincronización da configuración en directo — as páxinas de administración obteñen a configuración máis recente do banner desde a plataforma ao cargar.
- Novo: o ErrorBoundary de React evita os bloqueos con pantalla en branco — a administración recupérase sen problemas dos erros inesperados.
- Mellora: os indicadores de características Pro mostran as características bloqueadas con invitacións a mellorar o plan para os usuarios do plan gratuíto.
- Mellora: o panel de uso mostra un aviso de proximidade ao límite a partir do 70 % do uso do ciclo.
- Mellora: o fluxo de recuperación para correos electrónicos xa existentes guía os usuarios que tentan rexistrarse cunha conta existente.
- Corrección: a normalización do URL do dominio ao iniciar sesión evita rexistros duplicados da aplicación.
2.5.16
- Corrección: nas instalacións multisitio coa anulación global, os datos de bloqueo e os datos transitorios de purga da caché agora lense correctamente desde o almacenamento da rede
- Corrección: os padróns e provedores personalizados agora inclúense sempre en huOptions, independentemente do estado do bloqueo automático
2.5.15
- Corrección: nas instalacións multisitio coa anulación global, os padróns de bloqueo e os provedores personalizados agora cárganse correctamente na portada
2.5.12
- Novo: engadiuse unha opción para obter a configuración e sincronizar baixo demanda en lugar de agardar polo cron
2.5.11
- Seguridade: aplícase a verificación TLS nas solicitudes á API da plataforma.
- Seguridade: requírese capacidade + nonce nos controladores AJAX de purga da caché e de consentimento de privacidade/regras condicionais.
- Axuste: o JS dos avisos da administración pasa a JavaScript puro (vanilla) para evitar conflitos con jQuery e garantir que os avisos se poidan pechar.
2.5.10
- Corrección: a icona de pechar agora pode recibir o foco co teclado (controlador de Intro/Espazo, tabindex, contorno do foco)
- Corrección: a ligazón da política agora usa href/target e atributos data para que a posición «Mensaxe» se abra correctamente
- Corrección: cárgase o JS da portada cando está presente o shortcode [cookies_revoke] para permitir as ligazóns de reapertura nas sesións iniciadas
- Corrección: protexeuse o recurso alternativo ás opcións herdadas para evitar un erro fatal de PHP 8 con axustes que non son arrays
2.5.9
- Seguridade: corrixiuse unha vulnerabilidade de XSS almacenado no shortcode [cookies_accepted] mediante a resurrección de entidades HTML
- Novo: compatibilidade co consentimento de privacidade de Easy Digital Downloads
- Corrección: mellorouse a detección de bots e a compatibilidade coa caché de obxectos
2.5.8
- Novo: compatibilidade coa Consent API v2 de Microsoft Clarity
- Corrección: evítase cargar o banner en Beaver Builder
- Corrección: mellorouse a detección de bots e a compatibilidade coa caché de obxectos
- Corrección: accesibilidade da icona de pechar ao convertela nun botón
2.5.7
- Novo: compatibilidade con Microsoft Consent Mode
- Axuste: as ligazóns do banner convertéronse en botóns (por accesibilidade)
- Axuste: mellorouse a compatibilidade cos plugins de caché
- Corrección: visualización do aviso de cookies na administración
2.5.6
- Novo: engadíronse as columnas «Formulario» e «Orixe» á táboa de Consentimentos de privacidade
- Corrección: problema co renderizado de bloques de WooCommerce
- Axuste: actualizouse a xestión da finalización da compra de WooCommerce Blocks
- Axuste: desactívase o Consentimento de privacidade cando non hai formularios dispoñibles
- Axuste: actualizouse Chart.js á versión 4.4.8
2.5.5
- Novo: engadiuse o gráfico de actividade do Consentimento de privacidade
- Corrección: compatibilidade co plugin de caché Hummingbird
2.5.4
- Novo: opción para xestionar todos os formularios ou só os seleccionados en Consentimento de privacidade
- Corrección: clave de array non definida “form_type” ao cambiar de formularios de WooCommerce
2.5.3
- Corrección: variable huOptions non definida
- Corrección: evítase cargar os módulos de Consentimento de privacidade sen Cookie Compliance
- Axuste: actualizouse Chart.js á versión 4.4.6
2.5.2
- Corrección: erro fatal en páxinas con formularios de Contact Form 7 incrustados
2.5.1
- Corrección: faltaba un dos arquivos do plugin
2.5.0
- Novo: presentámosche o Consentimento de privacidade
- Axuste: actualizacións da interface da páxina «Rexistros de consentimento»
- Axuste: melloras da interface da pantalla de incorporación
- Axuste: pásase da hora local á hora GMT para mostrar os rexistros de consentimento
- Axuste: reorganización do menú da administración
2.4.18
- Corrección: posible problema de seguridade co escape dos campos de área de texto
- Corrección: gardado do destino da ligazón da páxina de Política de privacidade
- Corrección: forzar o protocolo no URL do widget
2.4.17
- Novo: compatibilidade co plugin de caché SpeedyCache
- Novo: compatibilidade co plugin de caché Breeze
- Corrección: mellorouse a compatibilidade co plugin WP Rocket
- Corrección: mellorouse a compatibilidade co plugin Speed Optimize
- Corrección: cambio da anulación dos axustes da rede
- Axuste: Chart.js actualizado á versión 4.4.3
2.4.16
- Novo: opción para activar/desactivar a detección de bots
- Corrección: erro tipográfico nas chamadas á función wp_die()
- Axuste: mellorouse o escape das cadeas de texto
2.4.15
- Novo: envío dos parámetros por defecto de Google Consent (só Cookie Compliance)
- Corrección: código de configuración rexional do noruegués non válido
2.4.14
- Novo: compatibilidade con Google Consent V2 (só Cookie Compliance)
- Novo: engadiuse a opción de scripts aos axustes de Compliance
2.4.13
- Corrección: eliminouse un parámetro innecesario da corrección de compatibilidade con WP Fastest Cache
2.4.12
- Novo: compatibilidade co plugin de caché WP Optimize
- Corrección: compatibilidade co plugin WP Fastest Cache
2.4.11
- Novo: páxina específica de rexistros de consentimento
- Novo: compatibilidade con Google AMP para Cookie Compliance
- Novo: navegación polos axustes mediante pestanas e elementos de menú
- Corrección: gardar o ID/clave da aplicación non funcionaba en casos extremos
- Axuste: Chart.js actualizado á versión 4.4.0
2.4.10
- Novo: opción para activar/desactivar a compatibilidade coa caché
- Novo: compatibilidade co plugin WP Fastest Cache
- Corrección: posible problema de seguridade ao purgar a caché
- Corrección: mellorouse a actualización dos datos analíticos de Compliance
- Axuste: Chart.js actualizado á versión 4.3.2
2.4.9
- Novo: compatibilidade co plugin WP Rocket
- Novo: compatibilidade co plugin LiteSpeed Cache
- Novo: compatibilidade con Google Consent Mode (só Cookie Compliance)
- Novo: compatibilidade con Facebook Pixel Consent Mode (só Cookie Compliance)
2.4.8
- Novo: engadíronse as páxinas á visualización condicional
- Corrección: problema de visualización na páxina de inicio
- Corrección: problema coa cor de fondo
- Axuste: mellorouse a compatibilidade con WP Rocket
- Axuste: mellorouse a compatibilidade con SG Optimizer
2.4.7
- Novo: visualización condicional do banner
- Axuste: mellorouse a sanitización e a validación dos datos
- Axuste: compatibilidade con PHP 8.1 e 8.2
- Axuste: engadiuse o atributo async cando o bloqueo automático está desactivado
2.4.6
- Corrección: problema co estado inactivo de Cookie Compliance
2.4.5
- Axuste: elimínase o aviso do maquetador de páxinas Elementor
- Axuste: elimínase o aviso da pantalla de widgets
- Corrección: mellorouse a compatibilidade co reCaptcha de Contact Form 7
2.4.4
- Corrección: índice non definido: status e subscription
2.4.3
- Corrección: aviso de preg_replace() obsoleto en PHP 8.1
2.4.2
- Novo: compatibilidade co plugin Autoptimize
- Corrección: mellorouse a compatibilidade co reCaptcha de Contact Form 7
- Corrección: corrixiuse o método non estático cookies_set()
2.4.1
- New: …