
Descrición
Reduce o risco da túa web WordPress practicamente a cero con Kadence Security
Antes iThemes Security. Buscas iThemes? Descubre máis aquí.
De media, 30.000 webs son hackeadas cada día.* Os ciberataques nos EUA aumentaron un 57 % en 2022.** Os actores malintencionados que queren hackear o teu sitio, roubar os teus datos e arruinar o teu negocio son unha ameaza as 24 horas, os 7 días da semana, os 365 días do ano.
Necesitas un enfoque proactivo e estratéxico da seguridade da túa web WordPress que protexa o teu sitio de ataques de forza bruta, infeccións de malware e outras ciberameazas.
Kadence Security protexe o teu sitio dos ciberataques e prevén vulnerabilidades de seguridade. Bloquea automaticamente os usuarios malintencionados identificados pola nosa rede de protección contra forza bruta, formada por case 1 millón de sitios, e aproveita a túa propia lista negra. Asegura e protexe a parte da túa web WordPress que máis se ataca: a identificación do acceso dos usuarios.
A integración con Patchstack (Pro) protexe o teu sitio mesmo antes de que teñas a oportunidade de solucionar as vulnerabilidades e antes de que o provedor ou o desenvolvedor dun plugin ou tema poida publicar un parche.
Iso é Kadence Security de verdade, sempre activo as 24 horas, os 7 días da semana, os 365 días do ano.
🌐 Protexe a túa web en minutos
A configuración inicial de Kadence Security permite que calquera persoa protexa a súa web WordPress en menos de 10 minutos, sexa cal sexa o seu nivel técnico. Saber que activaches todos os axustes de seguridade axeitados para a túa web farache sentir que o teu sitio nunca estivo tan seguro.
📚 Modelos de sitio de seguridade que se adaptan ao teu tipo de sitio
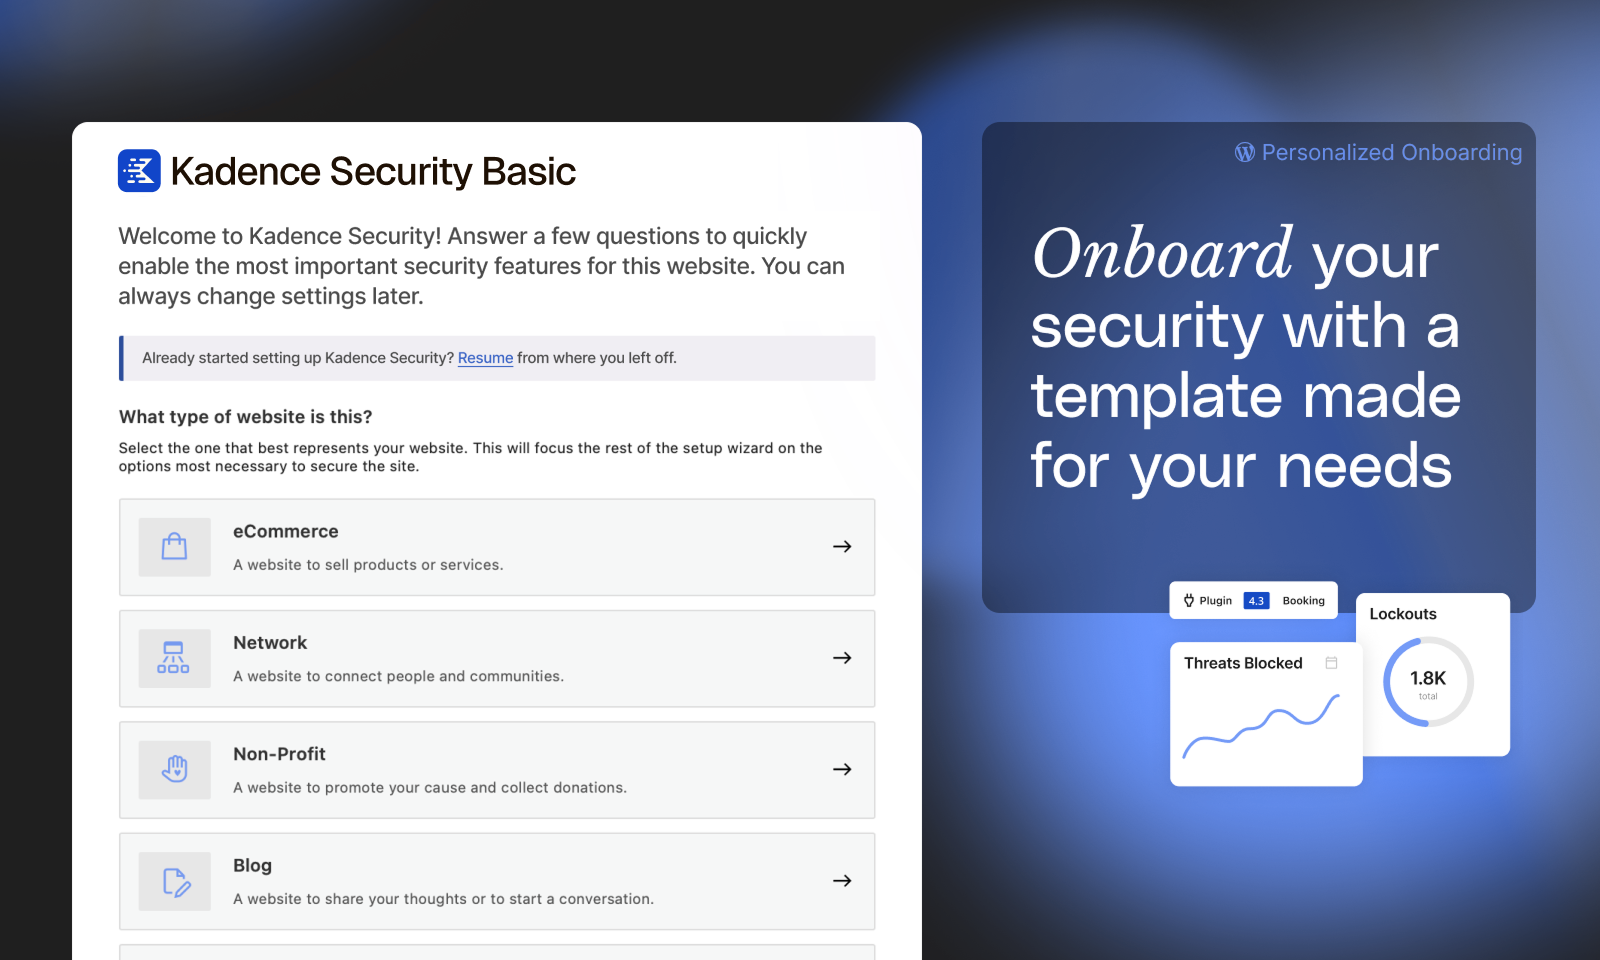
Activar os axustes de seguridade correctos segundo o tipo de web que estás a construír ou manter é esencial para unha seguridade axeitada. Un sitio de comercio electrónico require un nivel de seguridade diferente ao dun blog básico. Os modelos de sitio de Kadence Security fan que sexa rápido e sinxelo aplicar os axustes de seguridade axeitados para a túa web.
Elixe entre seis modelos de sitio diferentes para aplicar o tipo de seguridade que necesita o teu sitio:
- Comercio electrónico – webs que venden produtos ou servizos
- Rede – webs que conectan persoas ou comunidades
- Sen ánimo de lucro – webs que promocionan a túa causa e recollen doazóns
- Blog – webs para compartir as túas ideas ou iniciar unha conversa
- Carteira – webs que mostran o teu oficio
- Folleto – webs sinxelas que promocionan o teu negocio
⌚ Escritorio de seguridade da web en tempo real
Cada día hai moita actividade na túa web que non podes ver. Moitas destas actividades poden estar relacionadas coa seguridade do teu sitio, polo que supervisar estes eventos é fundamental para mantelo seguro.
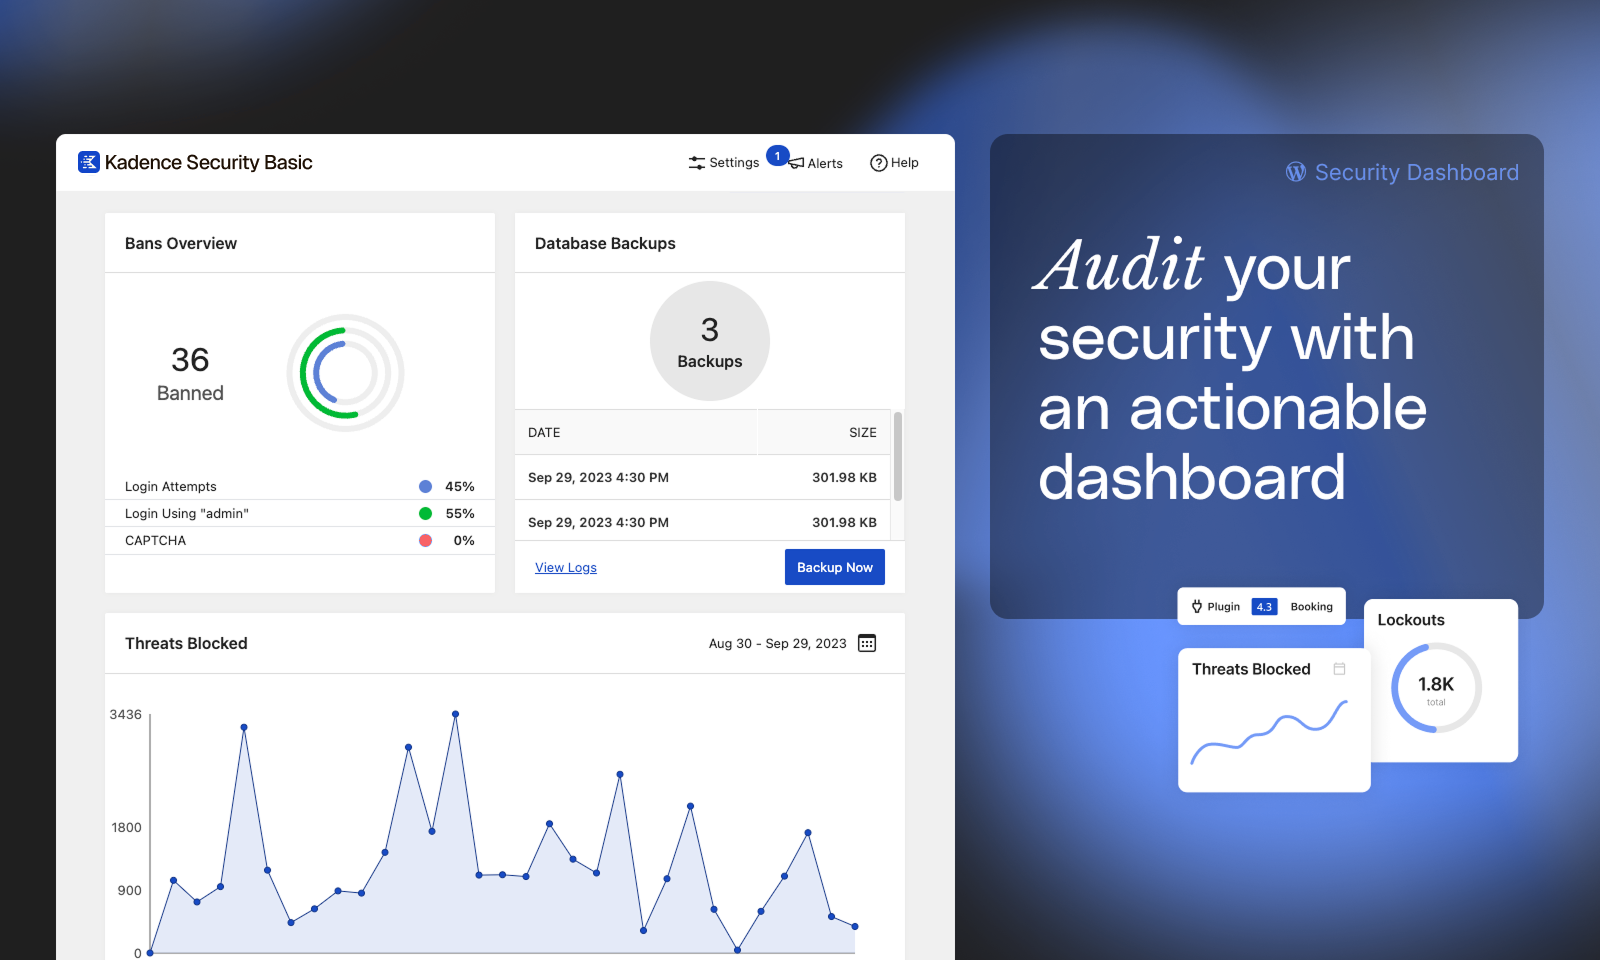
O plugin Kadence Security Pro ofrece un escritorio de seguridade de WordPress en tempo real que supervisa arredor do reloxo os eventos relacionados coa seguridade no teu sitio. O escritorio de Kadence Security é un escritorio dinámico con todas as estatísticas da actividade de seguridade da túa web WordPress nun só lugar, incluídos ataques de forza bruta, usuarios prohibidos, bloqueos activos, resultados da exploración do sitio e estatísticas de seguridade dos usuarios (Pro).
🗝️ Seguridade no acceso a WordPress
Establecer e manter unha configuración axeitada de WordPress e xestionar o acceso das contas de usuario son aspectos esenciais para reforzar o teu sitio contra ameazas e vulnerabilidades. Basic e Pro inclúen características que abordan estes dous factores.
-
Identificación de dous factores (2FA) – Fai que o acceso ao teu WordPress sexa practicamente inexpugnable, esixindo aos usuarios que introduzan un código de seguridade xunto co contrasinal para acceder. O plugin Kadence Security permíteche engadir a identificación de dous factores ao acceso de WordPress con varios métodos de identificación, incluídas aplicacións móbiles como Authy e Google Authenticator, o correo electrónico e códigos de reserva.
-
Requisitos de contrasinal – Crea e aplica unha política de contrasinais para os teus usuarios en menos dun minuto.
-
reCAPTCHA (Pro) – Detén os bots maliciosos que realizan actividades abusivas na túa web, como tentar entrar nela usando contrasinais comprometidos, publicar spam ou mesmo copiar o teu contido.
-
Acceso sen contrasinal (Pro) – A seguridade de WordPress, máis doada. Protexe as contas dos teus usuarios con 2FA & contrasinais seguros, e permite que os usuarios reais accedan cun clic do rato.
-
Dispositivos de confianza (Pro) – Identifica os dispositivos que usas ti e outros usuarios para bloquear ataques de secuestro de sesión e limitar os privilexios de administrador aos dispositivos de confianza.
-
Parcheo automatizado de vulnerabilidades (Pro) – Kadence Security Pro inclúe Patchstack, que parchea as vulnerabilidades antes de que teñas a oportunidade de facelo ti e aplica correccións mesmo antes de que o desenvolvedor ou o provedor dun plugin publique un parche.
Descubre por que o acceso sen contrasinal é o futuro e como Kadence Security pode axudarche a implementalo hoxe.
👪 A cantidade xusta de seguridade para cada nivel de usuario
Os distintos tipos de usuarios requiren distintos niveis de seguridade. Durante o proceso de configuración de Kadence Security, podes identificar os grupos de usuarios clave da túa web. Unha vez identificados os distintos tipos de usuarios, podes aplicar o nivel de seguridade xusto para cada grupo de usuarios.
Velaquí un par de exemplos de como os grupos de usuarios son útiles para protexer o teu sitio:
-
Para clientes – Supoñamos que estás a configurar Kadence Security na web dun cliente. Decidirás se é obrigatorio que use a identificación de dous factores e se debe ter acceso aos axustes de Kadence Security.
-
Para clientes da tenda – Se tes unha web de comercio electrónico, decidirás se queres ou non protexer as contas dos clientes cunha política de contrasinais.
Escalada de privilexios (Pro) tamén engade unha forma segura de conceder acceso temporal de nivel de administrador á túa web.
🤖 Bloquea bots maliciosos & prohibe axentes de usuario con bloqueos
-
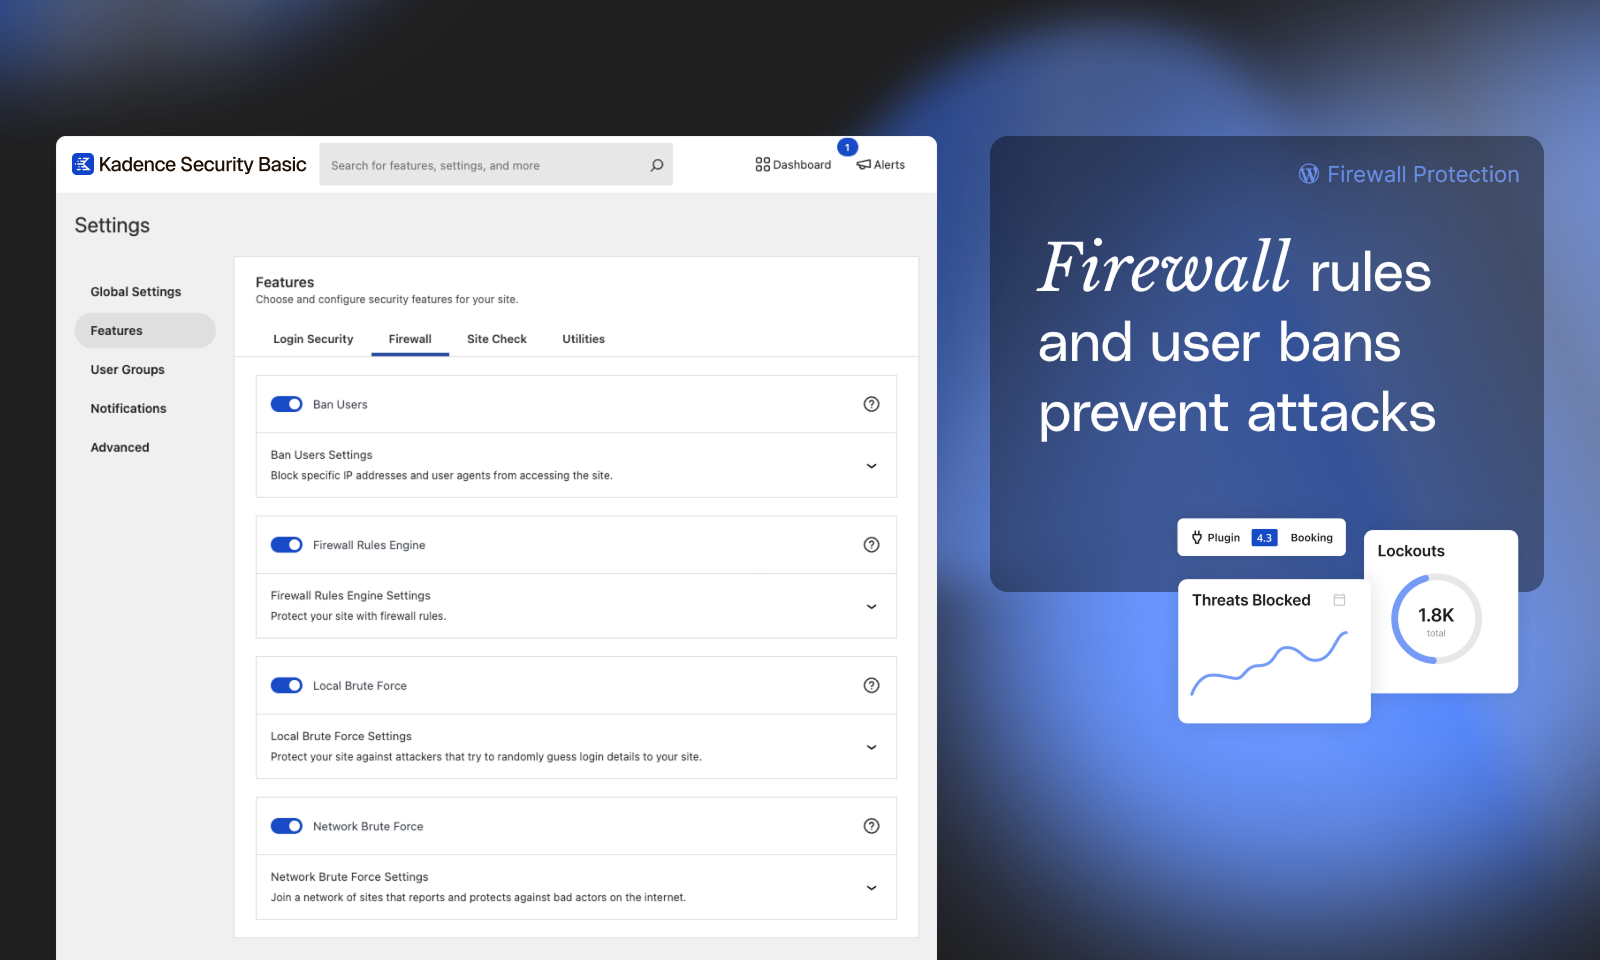
Vetar usuarios (Basic e Pro) – Impide permanentemente que os infractores reincidentes accedan ao teu sitio.
Protección local contra forza bruta – Identifica e detén automaticamente o método de ataque máis común contra os sitios WordPress. -
Protección local contra forza bruta (Basic e Pro) – Identifica e detén automaticamente o método de ataque máis común contra os sitios WordPress.
-
Protección contra forza bruta en rede (Basic e Pro) – A rede é a comunidade de Kadence Security e está formada por case un millón de webs. Se alguén tenta entrar en webs da comunidade de Kadence Security, Kadence Security bloquearao en toda a rede.
-
Ligazóns máxicas (Pro) – A seguridade non debería estorbarche. As ligazóns máxicas permítenche iniciar sesión no teu sitio WordPress mentres o teu nome de usuario está bloqueado pola característica de protección local contra forza bruta de Kadence Security.
🔍 Supervisa a saúde da seguridade do teu sitio
-
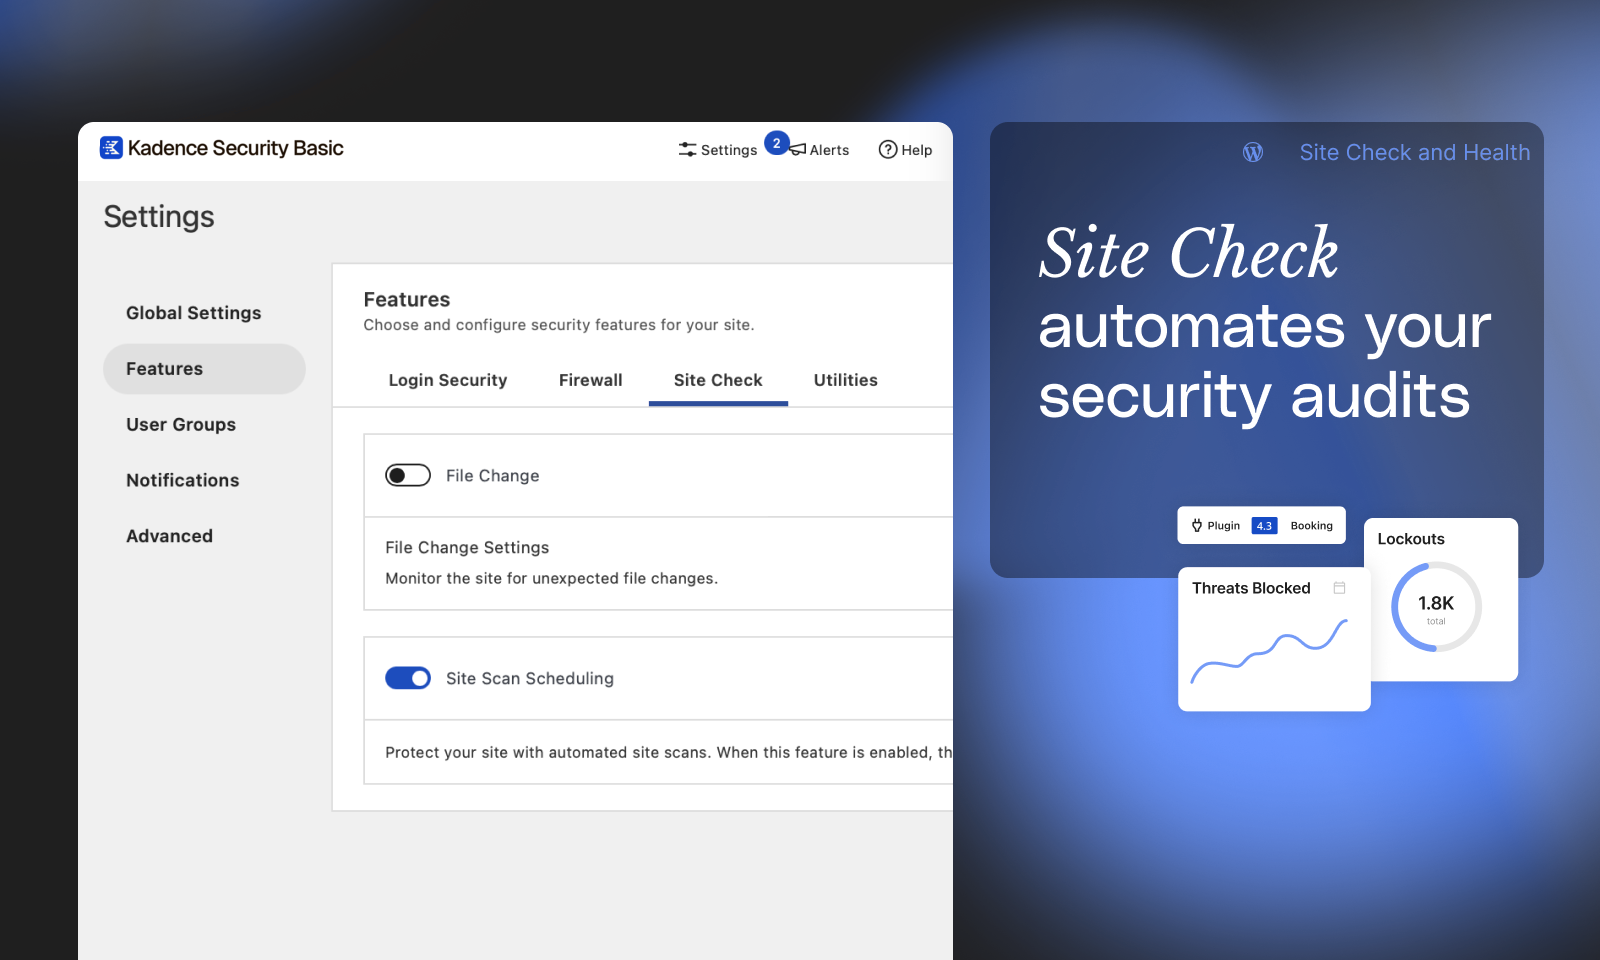
Detección de cambios en arquivos (Basic e Pro) – Kadence Security rexistra os cambios feitos na túa web, o que pode axudar a detectar actividade maliciosa nela.
-
Explorador do sitio (Basic e Pro) – Programa comprobacións que se executan catro veces ao día (Basic) ou cada hora (Pro) para detectar vulnerabilidades coñecidas en arquivos do núcleo de WordPress, plugins e temas. Usando a API Google Safe Browsing, a exploración do sitio tamén comproba o estado do teu sitio na lista de bloqueo de Google e avisarache se Google atopou algún malware na túa web.
-
Integración con Patchstack (Pro) – Parcheo virtual automatizado dalgunhas vulnerabilidades mesmo antes de que teñas a oportunidade de solucionalas ti e antes de que o provedor ou o desenvolvedor dun plugin ou tema poida publicar un parche.
-
Explorador do sitio (Pro) – Desbloquea a xestión de versións para aplicar automaticamente un parche ao software vulnerable detectado pola exploración do sitio cando haxa un dispoñible.
-
Rexistro de usuarios (Pro) – Garda un rexistro da actividade dos usuarios nos rexistros de seguridade de WordPress, incluídos o inicio e o peche de sesión, o rexistro de usuarios, a instalación e a eliminación de plugins, o cambio de temas, os cambios en entradas e páxinas, e moito máis.
-
Xestión de versións (Pro) – A característica de xestión de versións de Kadence Security Pro permíteche actualizar automaticamente WordPress, os plugins e os temas. Ademais, a xestión de versións tamén ten opcións para reforzar a túa web cando usas software desactualizado e para explorar webs antigas.
🧠 Priorización de vulnerabilidades máis intelixente e práctica
Non todas as vulnerabilidades supoñen o mesmo nivel de risco, e a puntuación tradicional do Common Vulnerability Scoring System (CVSS) non sempre reflicte a realidade de xestionar un sitio WordPress.
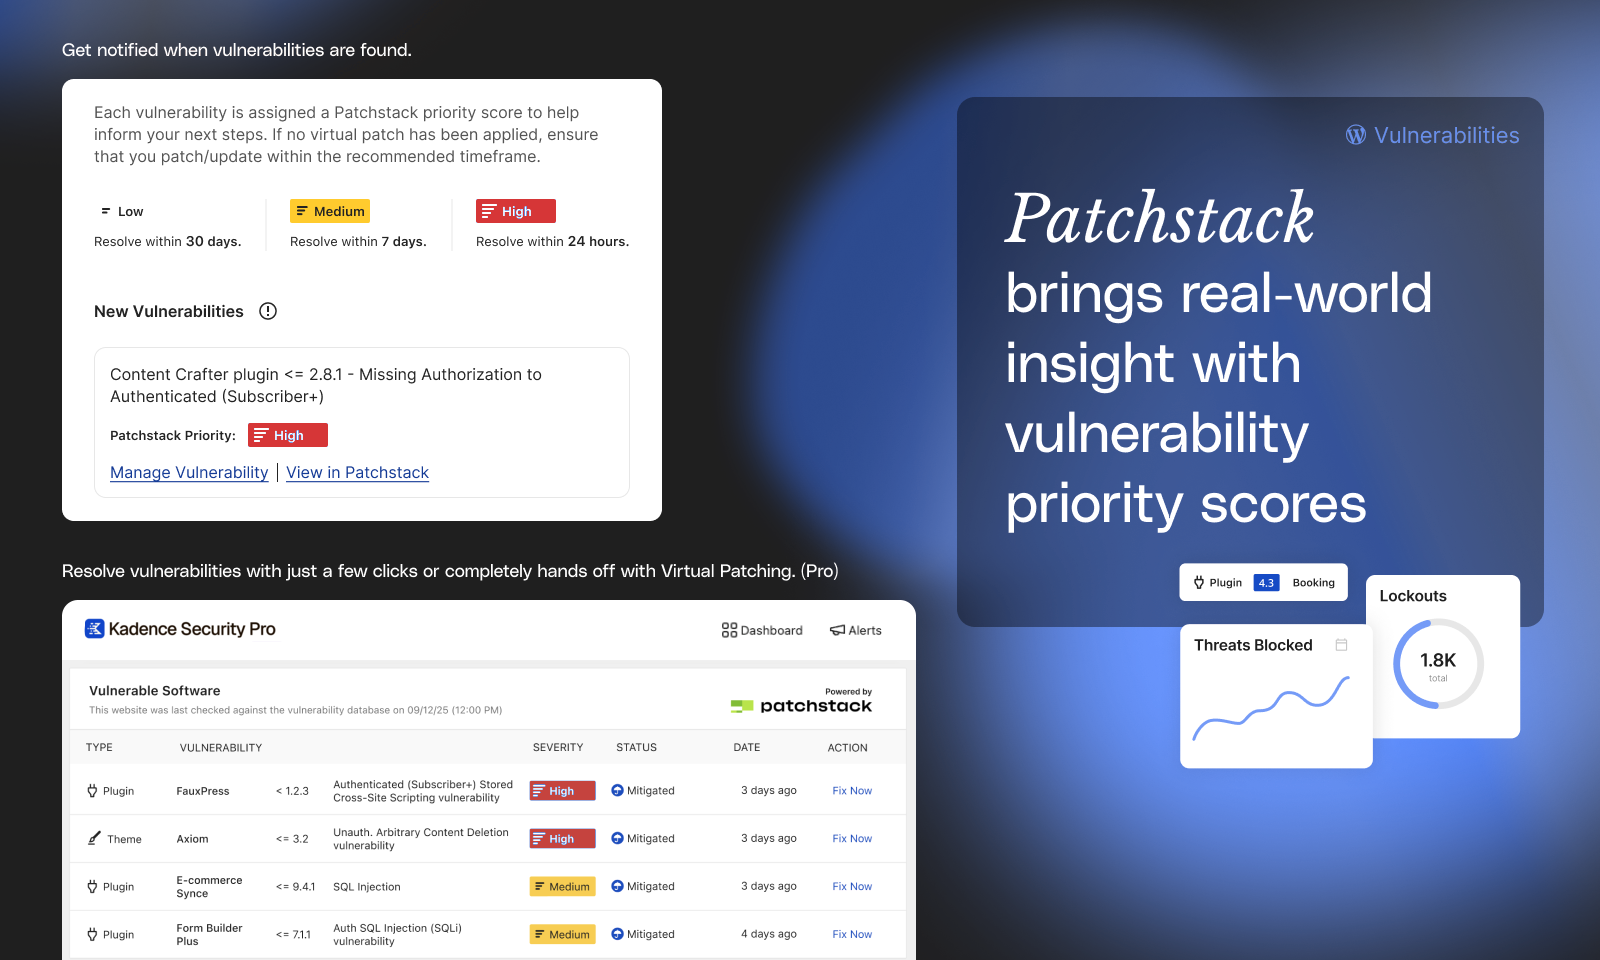
Kadence Security usa agora a puntuación de Patchstack Priority, que vai máis alá do CVSS para ofrecer unha avaliación do risco real adaptada a WordPress. Ten en conta a probabilidade de que unha vulnerabilidade sexa explotada e o seu impacto real no teu sitio.
Con Patchstack Priority, obtés unha imaxe máis clara do que realmente importa, o que che axuda a centrarte nas vulnerabilidades que supoñen o maior risco e a preocuparte menos polo ruído dos problemas de baixo impacto.
🛠️ Utilidades de seguridade para a web
-
Forzar SSL – Forza que todas as conexións á web se fagan mediante SSL/TLS.
-
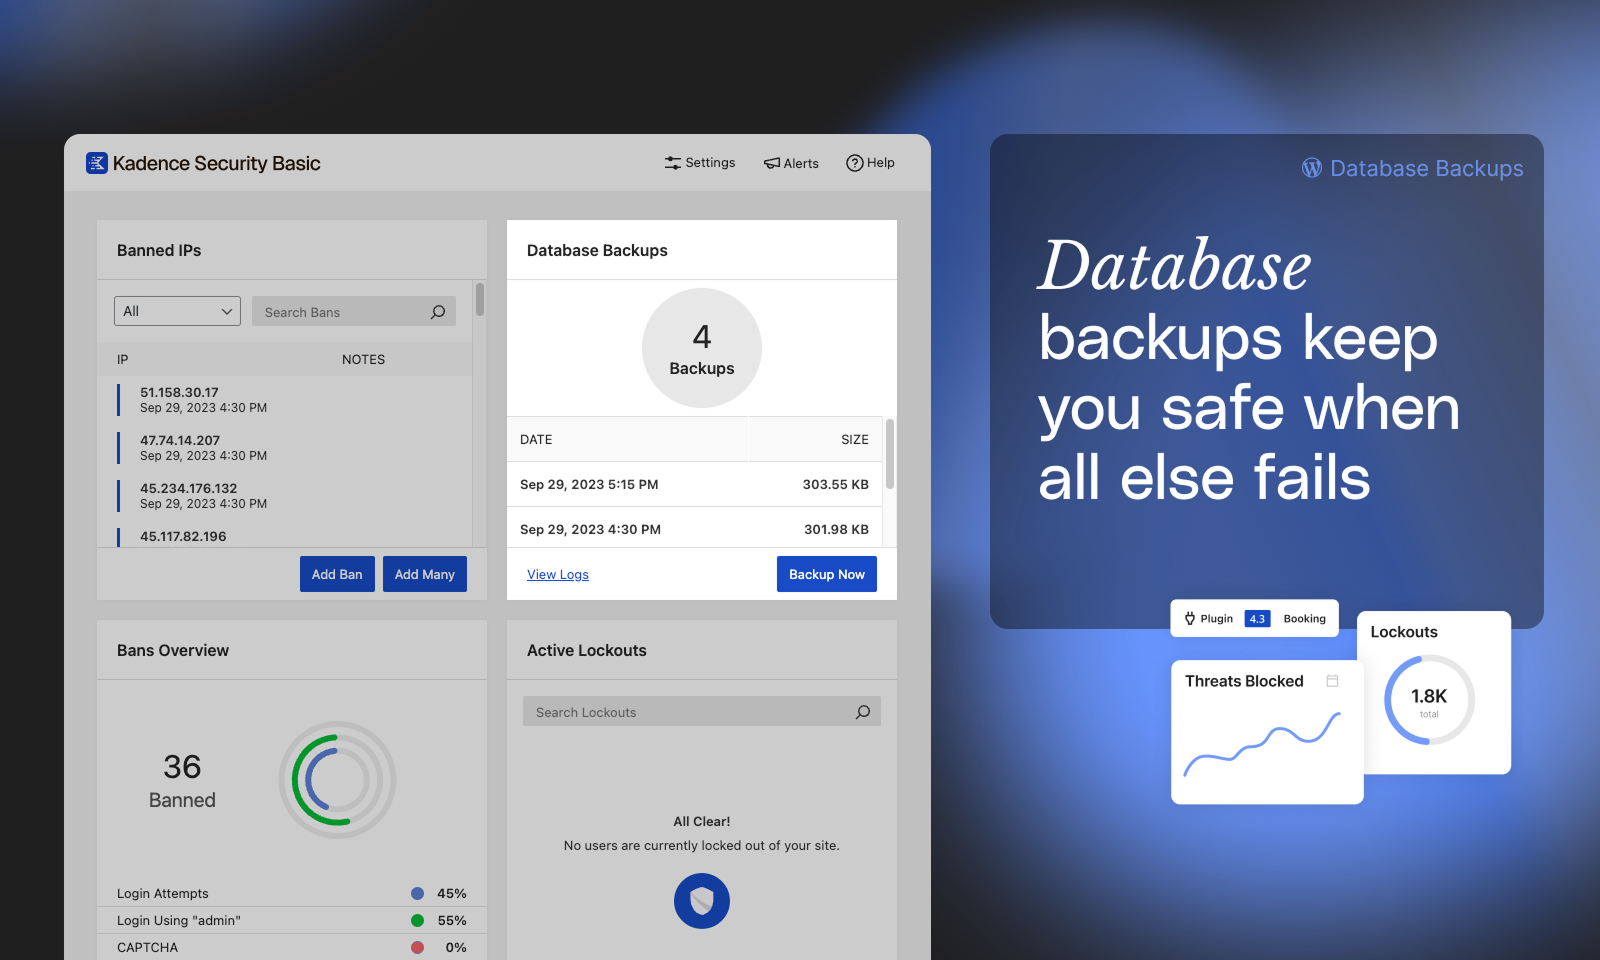
Copias de seguridade da base de datos – Crea copias de seguridade da túa base de datos de WordPress. (Non é unha copia de seguridade completa).
-
Xeolocalización (Pro) – Mellora os dispositivos de confianza conectándoos a unha API externa de localización ou de mapas.
🚀 Ferramentas de seguridade avanzadas
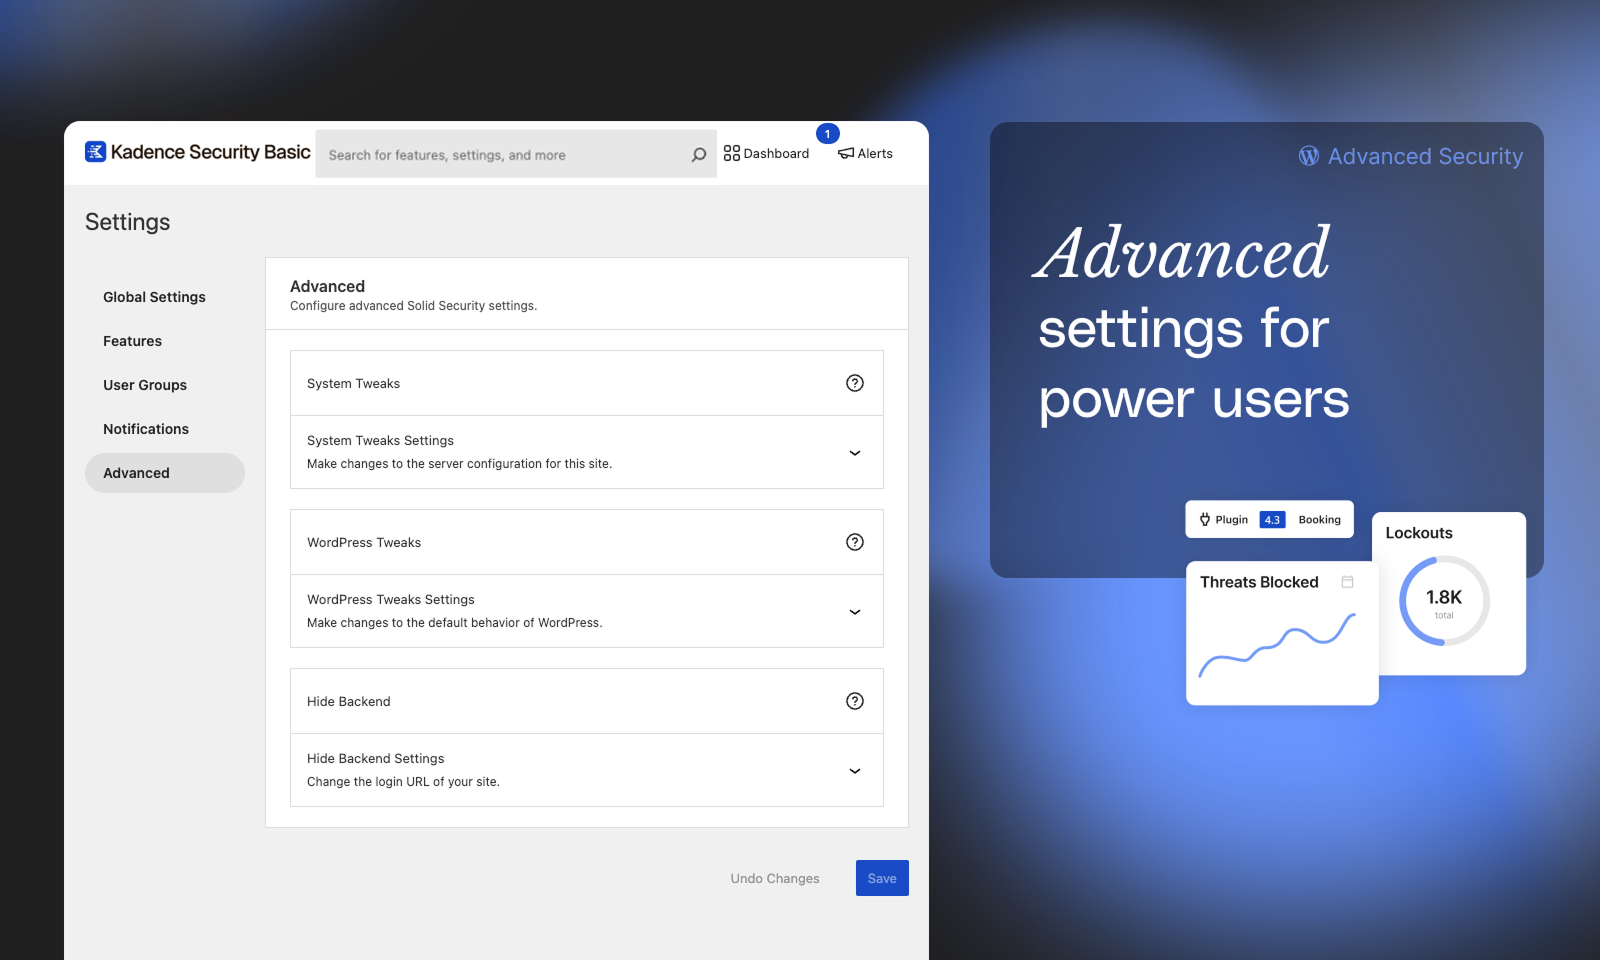
- Identificar as IP do servidor – Evita problemas causados por bloquear sen querer as IP do teu servidor.
- Cambiar o ID de usuario 1 – Cambia o ID de usuario do primeiro usuario de WordPress, o que pode evitar ataques que dan por feito que o usuario co ID1 existe e é administrador.
- Cambiar o prefixo da base de datos – Cambia o prefixo da base de datos que usa WordPress, o que pode evitar ataques que dan por feito que o prefixo da base de datos é «wp_».
- Comprobar os permisos dos arquivos – Consulta os permisos dos arquivos e directorios das zonas clave do teu sitio.
- Regras de configuración do servidor – Consulta ou baleira as regras de seguridade do servidor xeradas por Kadence Security.
- Regras de wp-config.php – Consulta ou baleira as regras de seguridade de wp-config.php xeradas por Kadence Security.
- Cambiar os salts de WordPress – Protexe o teu sitio despois dun ataque exitoso cambiando os salts de WordPress usados para protexer as cookies e os tokens de seguridade.
- Ocultar a URL de acceso – cambia a URL de acceso do teu sitio para que aos bots lles custe máis atopar a túa páxina de acceso e atacala.
🛟 Necesitas axuda?
Pode haber soporte gratuíto coa axuda da comunidade nos foros de soporte de WordPress.org. O noso equipo de soporte de Kadence Security ofrece alí un soporte técnico de primeira a todos os usuarios de Kadence Security Basic.
O noso Centro de axuda axudarache a converterte nun experto en iThemes Security.
Obtén aínda máis tranquilidade co soporte profesional do noso equipo de expertos e as características pro para levar a seguridade do teu sitio ao seguinte nivel con Kadence Security Pro.
Recupérate dun sitio hackeado
Kadence Security fai copias de seguridade periódicas da túa base de datos de WordPress, o que che permite volver estar en liña rapidamente en caso de hackeo ou de brecha de seguridade. Usa Kadence Security para crear copias de seguridade da base de datos e envialas por correo electrónico segundo unha programación personalizable.
Para copias de seguridade completas do sitio e a posibilidade de restaurar ou mover WordPress a un novo aloxamento ou dominio, bota unha ollada a Solid Backups.
Integración con Solid Central
Xestionas máis dun sitio WordPress? Libera bloqueos e mantén os teus temas, plugins e o núcleo de WordPress actualizados desde un único escritorio con Solid Central.
*Zippia. «30 Crucial Cybersecurity Statistics [2023]: Data, Trends And More» Zippia.com. 15 de xuño de 2023, https://www.zippia.com/advice/cybersecurity-statistics/
**https://blog.checkpoint.com/2023/01/05/38-increase-in-2022-global-cyberattacks/
Licenza
Publicado baixo os termos da Licenza Pública Xeral GNU.
Capturas
Blocks
Este plugin proporciona 1 bloque.
- Kadence Security User Security Settings
Preguntas frecuentes
Por que Kadence Security necesita a última versión de WordPress? Non podo usar unha versión un pouco máis antiga?
- Unha das mellores prácticas de seguridade para o propietario dun sitio WordPress é manter o software actualizado. Por iso, só probamos este plugin na última versión estable de WordPress e só garantimos que funcione na última versión.
Deterá este plugin por completo todos os ataques ao meu sitio?
- Non. Kadence Security está deseñado para axudar a mellorar a seguridade da túa instalación de WordPress fronte a moitos métodos de ataque comúns, pero non pode evitar todos os ataques posibles. Nada substitúe a dilixencia e as boas prácticas. Este plugin fai que che resulte un pouco máis doado aplicar ambas as dúas.
Este plugin é só para instalacións novas de WordPress ou tamén podo usalo en sitios existentes?
- Aínda que Kadence Security pode instalarse tanto nun sitio novo como nun existente, recomendamos encarecidamente facer unha copia de seguridade completa do teu sitio existente antes de aplicar calquera das características incluídas neste plugin.
Funcionará este plugin en todos os servidores e aloxamentos?
- Kadence Security necesita Apache ou LiteSpeed e mod_rewrite, ou NGINX, para funcionar.
Que cambios fai este plugin que poidan romper o meu sitio?
- Kadence Security fai cambios importantes na túa base de datos e noutros arquivos do sitio que poden causar problemas nos sitios WordPress existentes. De novo, recomendamos encarecidamente facer unha copia de seguridade completa do teu sitio antes de usar este plugin. Aínda que os problemas son pouco frecuentes, a maioría das solicitudes de soporte teñen que ver con non ter feito unha copia de seguridade axeitada antes da instalación. EXENCIÓN DE RESPONSABILIDADE: En ningún caso publicamos este plugin con ningún tipo de garantía, implícita ou doutro tipo. Non nos facemos responsables de ningún dano que poida derivarse do uso deste plugin.
Comentarios


Colaboradores e desenvolvedores
“Kadence Security – Contrasinal, identificación de dous factores e protección contra forza bruta” é un software de código aberto. As seguintes persoas colaboraron con este plugin.
Colaboradores


“Kadence Security – Contrasinal, identificación de dous factores e protección contra forza bruta” foi traducido a 27 idiomas. Grazas aos desenvolvedores polas súas contribucións.
Interesado no desenvolvemento?
Revisa o código, bota unha ollada aorepositorio SVN, ou subscríbete ao log de desenvolvemento por RSS.
Rexistro de cambios
10.0.2
- Corrección de fallo: xestiona WP_Error na creación da sesión da pantalla intermedia de acceso para evitar erros fatais.
10.0.1
- Corrección de fallo: unha condición de carreira na escritura de arquivos podía baleirar os arquivos wp-config.php/.htaccess.
10.0.0
- Axuste: actualizouse a marca de SolidWP a Kadence.
- Novidade: o código QR para a 2FA xérase localmente por defecto (necesítase a extensión GD de PHP), cunha solución aloxada por Kadence Security como alternativa.
9.4.7
- Corrección de fallo: evita bucles de reintento de correos electrónicos asegurando que se gardan as propiedades dos avisos programados.
9.4.6
- Mellora: actualízanse os detalles de Patchstack das vulnerabilidades existentes.
9.4.5
- Axuste: asegúrase de que as regras de configuración de Nginx xeradas sexan válidas para estruturas de directorios personalizadas.
9.4.4
- Axuste: os plugins Solid Security Basic e Solid Security Pro xa non poden estar activos ao mesmo tempo.
- Axuste: os arquivos de configuración mostran agora «Solid Security» en lugar de «iThemes Security».
- Axuste: mellorouse o widget do escritorio de copias de seguridade da base de datos cando a característica está desactivada.
- Axuste: aclárase a mensaxe de confirmación do correo electrónico da configuración inicial da 2FA.
- Axuste: todos os bloques de Gutenberg usan a versión 3 da API.
- Seguridade: actualízase o paquete npm «tmp».
- Corrección de fallo: a tarxeta do escritorio Software vulnerable non se mostraba correctamente.
- Corrección de fallo: as regras da devasa que dependen de cabeceiras HTTP non funcionaban correctamente en todos os casos.
- Corrección de fallo: advertencia de PHP: Undefined array key 1 core/admin-pages/logs-list-table.php.
- Corrección de fallo: os rexistros aparecerán na orde correcta independentemente da versión da base de datos.
- Corrección de fallo: advertencia de PHP: Array offset on value of type null core/modules/security-check-pro/class-itsec-security-check-pro.php.
9.4.3
- Mellora: envíase un aviso sobre as novas vulnerabilidades atopadas durante unha exploración manual.
- Axuste: móstranse as vulnerabilidades mitigadas e asegúrase de que todas as vulnerabilidades sen resolver sexan visibles na páxina Exploración do sitio.
9.4.2
- Corrección de fallo: aviso de PHP sobre a carga temperá das traducións na pantalla de axustes.
9.4.1
- Corrección de fallo: faltaban recursos na versión 9.4.0.
9.4.0
- Importante: Solid Security necesita agora PHP 7.4 ou posterior.
- Novidade: Patchstack Priority indícache con que rapidez debes solucionar unha vulnerabilidade para que poidas centrarte nos problemas máis críticos.
- Novidade: o correo electrónico do resumo de seguridade inclúe unha lista completa das vulnerabilidades que afectan ao teu sitio.
- Mellora: o correo electrónico da exploración do sitio inclúe agora só as vulnerabilidades atopadas recentemente para evitar a saturación de avisos.
- Mellora: as exploracións do sitio execútanse agora catro veces ao día para detectar novas vulnerabilidades.
- Axuste: o código JS da portada faise compatible con React 18.
9.3.10
- Axuste: actualízase o logotipo de SolidWP
9.3.9
- Axuste: redúcese o número de pasos da configuración inicial.
- Corrección de fallo: os axustes do Centro de avisos non se podían gardar correctamente.
9.3.8
- Axuste: elimínanse arquivos JS antigos que causaban falsos positivos nas exploracións. Non se usaban desde que a interface se reescribiu en React.
- Seguridade: actualízase a biblioteca StellarWP Telemetry para mellorar as comprobacións de autorización.
9.3.7
- Mellora: úsase a versión 3 da API de bloques para o bloque Perfil de seguridade.
- Corrección de fallo: advertencia de PHP cando HTTP_HOST non está definido.
9.3.6
- Mellora: destácanse mellor as características de seguridade no acceso durante a configuración inicial.
9.3.5
- Corrección de fallo: advertencia de PHP sobre as traducións cargadas demasiado cedo.
9.3.4
- Importante: Solid Security necesita agora WordPress 6.5 ou posterior.
- Axuste: engádese un novo filtro
solid_security_mail_site_logopara modificar o logotipo do sitio usado nos avisos por correo electrónico. - Corrección de fallo: erro fatal de PHP ao apagar debido á falta da clase Event nalgúns sitios.
- Corrección de fallo: advertencia de PHP na páxina Saúde do sitio.
- Corrección de fallo: advertencia de PHP no módulo SSL nalgunhas configuracións de servidor.
9.3.3
- Mellora: mellórase o resaltado dos resultados da busca de axustes.
- Corrección de fallo: a configuración inicial deixaba de funcionar ao comezar de novo nalgúns camiños.
- Corrección de fallo: problema cos estilos das caixas de verificación en WordPress 6.6.
- Corrección de fallo: lánzase unha acción cando unha vulnerabilidade queda sen resolver debido á activación dun plugin.
9.3.2
- Importante: eliminouse a detección de IP «Automática (insegura)». Le máis: https://go.solidwp.com/firewall-features-not-available
- Mellora: permítese xerar un novo segredo TOTP de dous factores desde a interface de WP-Login.
- Corrección de fallo: o logotipo de SolidWP aparecía demasiado grande nalgúns clientes de correo electrónico.
- Corrección de fallo: producíase un erro se non se podía determinar a lonxitude das columnas da base de datos ao gardar elementos do rexistro.
9.3.1
- Axuste: engádese un aviso cando se degrada o perfil dun usuario desde a páxina Exploracións do sitio.
- Axuste: actualízase o texto do xerador da política de privacidade.
- Corrección de fallo: non se podía avanzar na configuración inicial cando BuddyPress ou BuddyBoss estaban activos.
- Corrección de fallo: algunhas regras da devasa non se podían desactivar.
- Corrección de fallo: permítese aceptar a telemetría desde a páxina de axustes.
- Corrección de fallo: advertencias de obsolescencia de PHP 8.2.
9.3.0
- Novidade: a páxina Devasa ten unha nova pestana Xestión de IP que facilita o bloqueo ou a autorización de enderezos IP.
- Novidade: a compartición de datos de uso (só con consentimento explícito) permite aos usuarios compartir información non persoal e non sensible con StellarWP para orientar as decisións sobre como mellorar Solid Security no futuro.
- Mellora: engádese un aviso emerxente (snackbar) ao facer cambios na páxina de configuración da devasa.
- Axuste: elimínanse algunhas referencias e ligazóns a iThemes que quedaban.
- Axuste: na páxina do perfil, a 2FA denomínase de forma coherente «identificación de dous factores».
- Axuste: permítese realizar máis accións da exploración do sitio cando o problema está silenciado.
- Corrección de fallo: trúncanse as columnas dos elementos do rexistro demasiado longas antes de inserilas na base de datos.
- Corrección de fallo: as pestanas do perfil de seguridade ordénanse de forma coherente.
- Corrección de fallo: engádese o dominio de texto que faltaba aos novos elementos do menú de administración de Solid Security.
- Corrección de fallo: restablécense os filtros da páxina Vulnerabilidades ao iniciar unha exploración do sitio.
- Corrección de fallo: advertencia de PHP na páxina de rexistros cando o módulo Cambios en arquivos rexistra datos inesperados.
9.2.0
- Novidade: renovouse a interface para xestionar os axustes de seguridade de cada usuario, como os dous factores. A interface anterior de dous factores pode activarse coa constante SOLID_SECURITY_LEGACY_2FA_UI.
- Novidade: un novo bloque, «Solid Security User Security Settings», permíteche mostrar esta interface na portada da túa web. Podes usar o shortcode [solid_security_user_profile_settings] se aínda non usas o editor de bloques.
- Importante: Solid Security necesita agora WordPress 6.3 ou posterior.
- Mellora: móstrase un aviso emerxente (snackbar) ao enviar un recordatorio da 2FA desde a páxina Exploración do sitio.
- Mellora: inclúese unha ligazón directa á base de datos de Patchstack no correo electrónico de alerta do explorador do sitio.
- Axuste: elimínanse da administración os banners «iThemes Security agora é Solid Security».
- Corrección de fallo: ao tentar activar a protección contra forza bruta en rede desde o centro de mensaxes de seguridade, a ligazón levaba a un lugar incorrecto.
- Corrección de fallo: durante a configuración inicial, mostrábase unha dobre barra de desprazamento nalgúns tamaños de pantalla.
9.1.0
- Novidade: engádese compatibilidade para crear regras da devasa personalizadas.
- Mellora: engádese compatibilidade para configurar os axustes da devasa desde a páxina Devasa.
- Corrección de fallo: a páxina da devasa aparecía baleira cando a xeolocalización non podía recuperar un código de país.
9.0.3
- Corrección de fallo: elimínase un cartafol adicional que contiña arquivos do plugin duplicados
9.0.2
- Corrección de fallo: engádense ao SVN os arquivos dist que faltaban
9.0.1
- Seguridade: non se revela a URL de acceso ao usar Ocultar a administración nun sitio cos comentarios activados e o rexistro obrigatorio para comentar. Grazas a Naveen Muthusamy por informar deste problema.
- Reforzo: compróbase a capacidade promote_user, ademais de edit_user, ao usar a escalada de privilexios.
- Axuste: elimínase o banner «iThemes Security agora é Solid Security» dos correos electrónicos de aviso dirixidos aos administradores.
- Corrección de fallo: evítase que a páxina Seguridade dos usuarios falle cando «Mostrar avatares» está desactivado nos axustes de comentarios de WordPress.
- Corrección de fallo: corríxense algúns filtros da páxina Seguridade dos usuarios que non funcionaban como se esperaba.
- Corrección de fallo: corríxese o espazado do formulario de dous factores cando os métodos de reserva están activados.
- Corrección de fallo: corríxese un erro fatal cando se produce un erro ao recuperar a información da licenza de Patchstack.
- Corrección de fallo: problemas de estilos en WordPress 6.4.
9.0.0
- Novidade: iThemes Security agora é Solid Security! Descubre máis: https://go.solidwp.com/security-welcome-to-solidwp
- Importante: Solid Security necesita agora WordPress 6.2 ou posterior.
- Novidade: a pantalla Devasa reúne nunha única pantalla fácil de usar a funcionalidade de devasa que ofrece Solid Security. Axiña chegarán máis características da devasa!
- Novidade: a pantalla Vulnerabilidades identifica o software vulnerable que tes no teu sitio e guíate nos seguintes pasos.
- Novidade: identifica os riscos na seguridade do teu sitio coa funcionalidade ampliada de exploración do sitio.
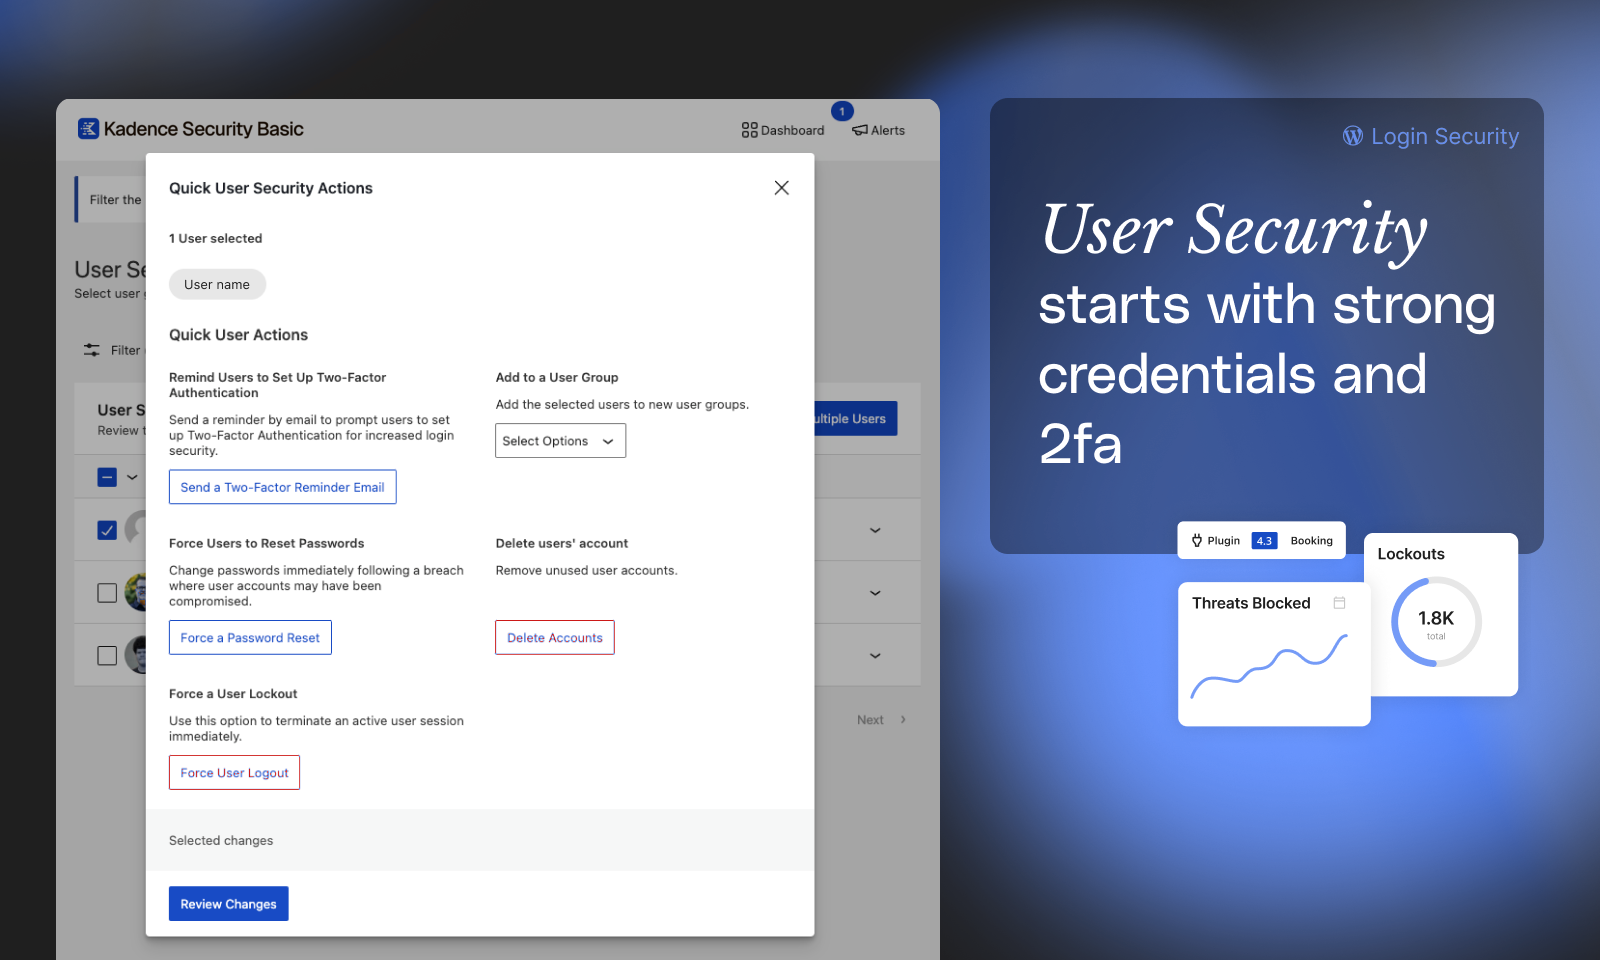
- Novidade: a pantalla Seguridade dos usuarios mantente informado das prácticas de seguridade que seguen os usuarios do teu sitio. Aplica facilmente accións a varios usuarios cun só clic, como restablecer os contrasinais ou pechar as sesións activas.
- Mellora: redeseñáronse as pantallas do escritorio e dos axustes para que sexa máis doado atopar o que buscas.
- Mellora: a tarxeta do escritorio Resumo de seguridade ofrécete unha instantánea dos problemas de seguridade máis importantes que afectan ao teu sitio.
- Mellora: engádese compatibilidade para cargar Solid Security mediante un MU-Plugin para mellorar o rendemento ao bloquear atacantes.
- Axuste: elimínase a ligazón IP Tracker Online da páxina de rexistros.
- Corrección de fallo: compatibilidade con PHP 8.2.
- Corrección de fallo: resolvéronse advertencias de PHP cando se atopan datos inesperados durante as actualizacións de software.
8.1.8
- Noticias: iThemes Security pronto será Solid Security. Descubre máis: https://go.solidwp.com/security-free-notice-ithemes-becoming-solidwp
8.1.7
- Importante: aplícase o cifrado aos segredos de dous factores.
- Axuste: engádense os banners de Stellar e Solid.
- Corrección de fallo: non se require ter activado «Escribir en arquivos» para usar a ferramenta «Rotar a clave de cifrado».
8.1.6
- Corrección de fallo: recúrrese á páxina de inicio cando Forzar SSL atopa un destino de redirección que non está na lista segura.
- Corrección de fallo: detección de IP en sitios detrás de balanceadores de carga que engadían o seu enderezo IP a X-Forwarded-For e non proporcionaban unha cabeceira Real IP.
8.1.5
- Reforzo de seguridade: evítanse ataques de redireccións abertas contra o módulo Forzar SSL. Este ataque require falsificar a cabeceira Host, o que require condicións adicionais para explotalo. Grazas a nlpro por informar do problema. Le máis: https://ithemes.com/?p=84309
- Corrección de fallo: actualízase a biblioteca de fortaleza de contrasinais á última versión. Isto corrixe as discrepancias entre a estimación en tempo real da fortaleza do contrasinal e a fortaleza do contrasinal esixida.
8.1.4
- Axuste: engádese a pestana «Todo» á páxina Características.
- Axuste: non se mostran os botóns «Vetar» no escritorio de seguridade se o usuario non pode crear unha prohibición.
- Corrección de fallo: evítase a advertencia «Headers Already Sent» cando se produce un bloqueo durante unha petición de WP Cron nalgunhas configuracións de servidor.
- Corrección de fallo: cárgase manualmente o polyfill de Sodium para servidores que teñen instalada unha versión máis antiga de libsodium.
- Corrección de fallo: erro ao gardar os axustes de Cambios en arquivos cando o axuste «notify_admin» estaba definido.
- Corrección de fallo: evítase un bucle de redirección ao iniciar sesión en sitios que tardan máis de 5 segundos en cargar o escritorio.
8.1.3
- Importante: iThemes Security necesita agora PHP 7.3 e WordPress 5.9 ou posterior.
- Seguridade: engádese compatibilidade para cifrar os segredos da aplicación móbil de dous factores. Actívao en Ferramentas -> Definir a clave de cifrado.
- Seguridade: a detección automática de proxy queda obsoleta. No seu lugar, configura manualmente a detección de proxy ou usa a comprobación de seguridade. Corríxense os ataques de suplantación de IP.
- Mellora: engádese o botón «Vetar bloqueo» á tarxeta Bloqueos activos.
- Corrección de fallo: os rexistros de arquivos non rotaban.
- Corrección de fallo: advertencia de PHP ao cargar fontes de iconas nalgunhas configuracións.
- Corrección de fallo: non se tenta ocultar a administración cando se está a procesar unha petición de Cron.
- Corrección de fallo: evítase introducir valores de data non válidos ao seleccionar un intervalo de datas personalizado no escritorio de seguridade.
- Corrección de fallo: compatibilidade preliminar con PHP 8.1.
- Corrección de fallo: erro de validación dos axustes «notify_admin» de Cambios en arquivos.
- Grazas a Calvin Alkan por informar dos problemas de seguridade corrixidos nesta versión.
8.1.2
- Axuste: requírese un título ao crear un novo escritorio.
- Corrección de fallo: non se tenta enviar un aviso da exploración do sitio para exploracións limpas, o que evita un erro fatal despois das exploracións do sitio programadas.
8.1.1
- Corrección de fallo: erro ao visitar a páxina Avisos despois de activar por primeira vez un módulo con avisos.
- Corrección de fallo: actualízanse os usos obsoletos de withState a useState.
8.1.0
- Importante: iThemes Security necesita agora WordPress 5.8 ou posterior.
- Nova característica: inclúese o explorador do sitio completo de iThemes Security en iThemes Security Free. As exploracións programadas están desactivadas por defecto.
- Axuste: engádese unha nova páxina «Go Pro» que inclúe unha visión xeral das características de iThemes Security Pro.
- Corrección de fallo: desprázase á parte superior da ventá ao navegar.
- Corrección de fallo: permítese buscar os requisitos de contrasinal.
- Corrección de fallo: non se cargan os módulos de axustes de WordPress e do sistema cando a constante
ITSEC_DISABLE_MODULESestá activada. - Corrección de fallo: evítase cargar accidentalmente o módulo de dous factores cando non está rexistrado.
- Corrección de fallo: móstrase condicionalmente o axuste Ruta do arquivo de NGINX.
- Corrección de fallo: permítese gardar os avisos cando aparece o erro «default recipients must contain at least 1 item».
- Corrección de fallo: estilos da axuda en WordPress 5.9.
- Corrección de fallo: compatibilidade con plugins que esperaban un usuario conectado durante os bloqueos.
8.0.2
- Mellora: volve incorporarse a interface de xestión dos indicadores de características.
- Axuste: recolócanse os elementos do menú «Avanzado» e «Ferramentas» para que se lean mellor en pantallas longas.
- Corrección de fallo: cando se executa a ferramenta Cambiar o usuario administrador, actualízanse os grupos de usuarios que fan referencia ao ID do usuario antigo.
- Corrección de fallo: o pé de WordPress aparecía no medio da páxina de rexistros.
- Corrección de fallo: engádese o arquivo de cadeas de tradución que faltaba.
8.0.1
- Corrección de fallo: os sitios que non eran compatibles con HTTPS, pero tiñan o módulo SSL activo aínda que sen configurar, eran redirixidos á versión HTTPS do sitio ao actualizar.
- Corrección de fallo: anúlase o rexistro do módulo de dous factores de iThemes Security cando o plugin de característica Two-Factor está activado.
- Corrección de fallo: permítese a activación en WordPress 5.7.0.
- Corrección de fallo: engádense os dominios de texto que faltaban.
8.0.0
- Importante: iThemes Security necesita agora WordPress 5.7 e PHP 7.0 ou posterior.
- Novidade: iThemes Security estrea unha interface redeseñada centrada en facer máis doado configurar e atopar o que buscas. Le máis: https://ithemes.com/?p=65086.
- Novidade: busca ao instante en todo iThemes Security coa nova característica de busca instantánea.
- Novidade: as ferramentas de seguridade agrupáronse na súa propia páxina. «Identificar as IP do servidor» e «Security Check Pro» pódense executar manualmente sen usar o modo de depuración.
- Novidade: o contido relevante do Centro de axuda, do blog de iThemes e da canle de YouTube de iThemes móstrase nunha nova área de axuda segundo a páxina actual. Fai clic no botón «Axuda» da barra de ferramentas ou na icona «Información» xunto ao título da páxina para acceder a ela.
- Novidade: a interface de axustes é agora totalmente adaptable e funciona xenial en dispositivos móbiles, tabletas e ordenadores de escritorio.
- Novidade: os dous factores forman agora parte do plugin principal iThemes Security.
- Mellora: mellorouse a compatibilidade co teclado e cos lectores de pantalla.
- Mellora: a tarxeta Usuarios prohibidos pode engadir varias prohibicións á vez.
- Axuste: engádese un novo axuste global para controlar «Autorizar temporalmente os servidores automaticamente».
- Axuste: cando o axuste global «Ocultar o menú de seguridade na barra de administración» está activado, os avisos xa non se mostrarán nas páxinas que non sexan de iThemes Security. No seu lugar, podes acceder ao centro de mensaxes desde as barras de ferramentas de axustes ou do escritorio.
- Axuste: o módulo de copias de seguridade da base de datos xa non está dispoñible se tes BackupBuddy instalado. Se non queres este comportamento, activa a constante «ITSEC_ENABLE_BACKUPS».
- Axuste: a configuración da API de xeolocalización usada polos dispositivos de confianza trasladouse ao seu propio módulo dedicado, «Xeolocalización».
- Axuste: a integración con «Have I Been Pwned» trasládase ao plugin principal.
- Axuste: redúcense a lonxitude e a complexidade dos nomes dos arquivos CSS e JS compilados.
- Eliminado: elimináronse os seguintes módulos: Detección de 404, Modo ausente, Cambiar o directorio de contido e Axustes de multisitio.
- Eliminado: elimináronse os seguintes axustes de WordPress e do sistema: Eliminar a cabeceira de Windows Live Writer, Cabeceira EditURI, Spam nos comentarios, Mitigar o ataque de percorrido de arquivos adxuntos, Protección contra tabnapping, Filtrar cadeas de URL longas, Filtrar caracteres non ingleses, Filtrar métodos de petición, Eliminar os permisos de escritura de arquivos.
- Eliminado: eliminouse do módulo Copias de seguridade o axuste «Copia de seguridade completa da base de datos».
- Eliminado: elimináronse do módulo SSL os axustes «Requirir SSL», «Modo SSL na parte pública» e «SSL para o escritorio».
- Corrección de fallo: corríxense erros fatais ao usar PHP 8.
- Corrección de fallo: corríxese un bucle infinito ao restrinxir quen pode usar os contrasinais de aplicacións en instalacións multisitio.
- Corrección de fallo: asegúrase de que a clase ITSEC_Setup non existe antes de tentar cargala. Móstranse os erros do esquema en multisitio na administración da rede.
- Corrección de fallo: as etiquetas de Desactivar a execución de PHP en plugins e temas estaban invertidas.
- Corrección de fallo: engádense as constantes que faltaban á páxina de depuración.
- Corrección de fallo: elimínanse os destinatarios borrados ao gardar os avisos.
- Corrección de fallo: corríxense os estados da exploración do sitio para as exploracións sen problemas.
- Nota para desenvolvedores: os módulos baséanse agora nun arquivo de configuración module.json. Se rexistras un módulo personalizado de iThemes Security, debes actualizalo para que inclúa un arquivo module.json que cumpra co JSON Schema de core/module-schema.json.
- Nota para desenvolvedores: o cartafol do módulo de forza bruta en rede cambiou de «ipcheck» a «network-brute-force».
- Nota para desenvolvedores: nova API orientada a obxectos para crear requisitos de contrasinal.
- Nota para desenvolvedores: novos puntos de conexión da API REST de axustes e módulos.
- Nota para desenvolvedores: novo espazo de nomes RPC da API REST. Non hai ningún compromiso de compatibilidade con versións anteriores para estes puntos de conexión da API.